#1
 accenture/spartacus
Spartacus Toolkit per l'hijacking di DLL/COM
 sonyxperiadev/apkanalyser
Strumento di analisi statica per APK Android che ispeziona il bytecode Dalvik, decodifica le risorse XML e rileva potenziali problemi. Supporta la…
 kiexitdispatcher/godefender
Anti Virtualizzazione, Anti Debugging, AntiVM, Anti Macchina Virtuale, Anti Debug, Anti Sandboxie, Anti Sandbox, Pacchetto VM Detect. SOLO Windows.
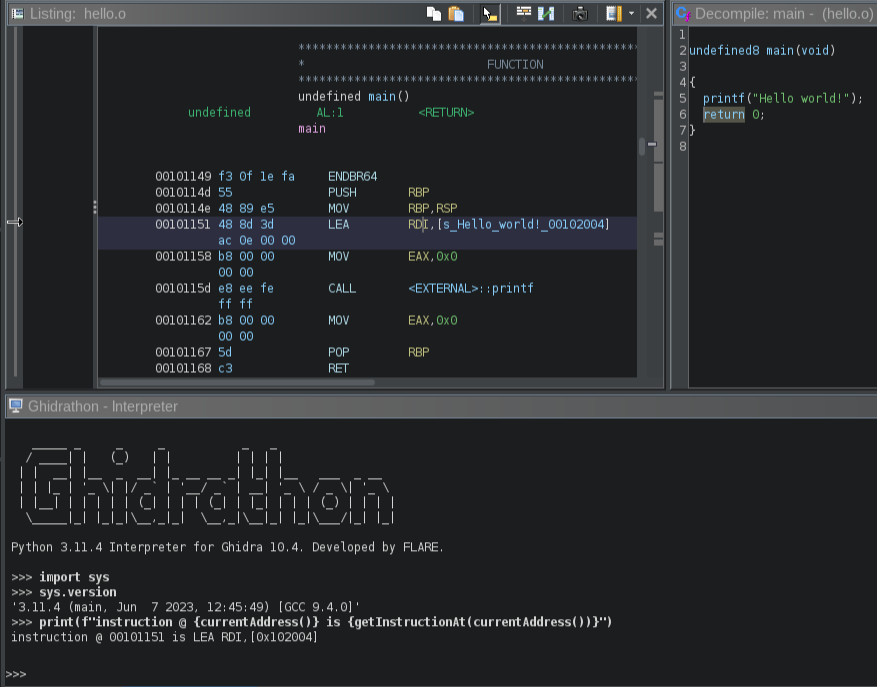 mandiant/ghidrathon
L'estensione open-source del team FLARE per aggiungere lo scripting Python 3 a Ghidra.
 kiexitdispatcher/goredops
🦫 | GoRedOps è un repository dedicato alla raccolta e condivisione di tecniche avanzate e malware offensivi per Red Team, con un focus specifico…
 taviso/avscript
Avast Shell interattiva JavaScript
 idarlingteam/idarling
Plugin di Reverse Engineering Collaborativo per IDA Pro e Hex-Rays
 andreafioraldi/frida-fuzzer
Questo fuzzer sperimentale è destinato al fuzzing in-memory delle API.
 abhi-r3v0/adhrit
Suite di sicurezza Android per ricognizione approfondita e analisi statica del bytecode basata su benchmark Ghera.
 anerruption/logic.net
Un offuscatore .NET gratuito e open-source che utilizza dnlib.
 fuzzinglabs/octopus
Strumento di analisi della sicurezza per moduli WebAssembly (wasm) e Smart Contract Blockchain (BTC/ETH/NEO/EOS)
 googleprojectzero/brokentype
Set di strumenti per il fuzzing di font TrueType e OpenType
 revng/revng-c
Libreria core di binary lifting che traduce codice eseguibile in LLVM IR e ricostruisce sorgenti in stile C per il reverse engineering e flussi di…
 didi/kemon
Un framework open-source basato su callback pre e post per il monitoraggio del kernel di macOS.
 yeggor/uefi_retool
Uno strumento per il reverse engineering del firmware UEFI