
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8h 10m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k8h 8m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3h 19m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k10h 41m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k6 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k5h 43m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 giorno fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k19 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1640 risultati
SASM preview

SASM

GitHubdman95/sasm

SASM - semplice IDE multipiattaforma per i linguaggi assembly NASM, MASM, GAS e FASM
general-purpose-utilitiescode-analysisreverse-engineering+3
6.0k8 mesi fa
Analisi di Binari — Pagina 6 | Kitploit
auto-re-agent preview

auto-re-agent

GitHubdryxio/auto-re-agent

Ricostruisci e convalida codice C/C++ da programmi compilati con l'IA.

static-analysisvulnerability-analysisreverse-engineering+5
1.3k1 mese fa
speakeasy preview

speakeasy

GitHubmandiant/speakeasy

Framework di emulazione malware Windows che esegue binari, driver e shellcode in un runtime modellato, emulando API, comportamento dei…

dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
2.0k2 giorni fa
apkstudio preview

apkstudio

GitHubvaibhavpandeyvpz/apkstudio

IDE open-source, multipiattaforma basato su Qt6 per il reverse-engineering di pacchetti di applicazioni Android. Offre un layout simile a un IDE con…
android-securitystatic-analysisdynamic-analysis-sandboxing+5
4.6k9 mesi fa
plasma preview

plasma

GitHubplasma-disassembler/plasma

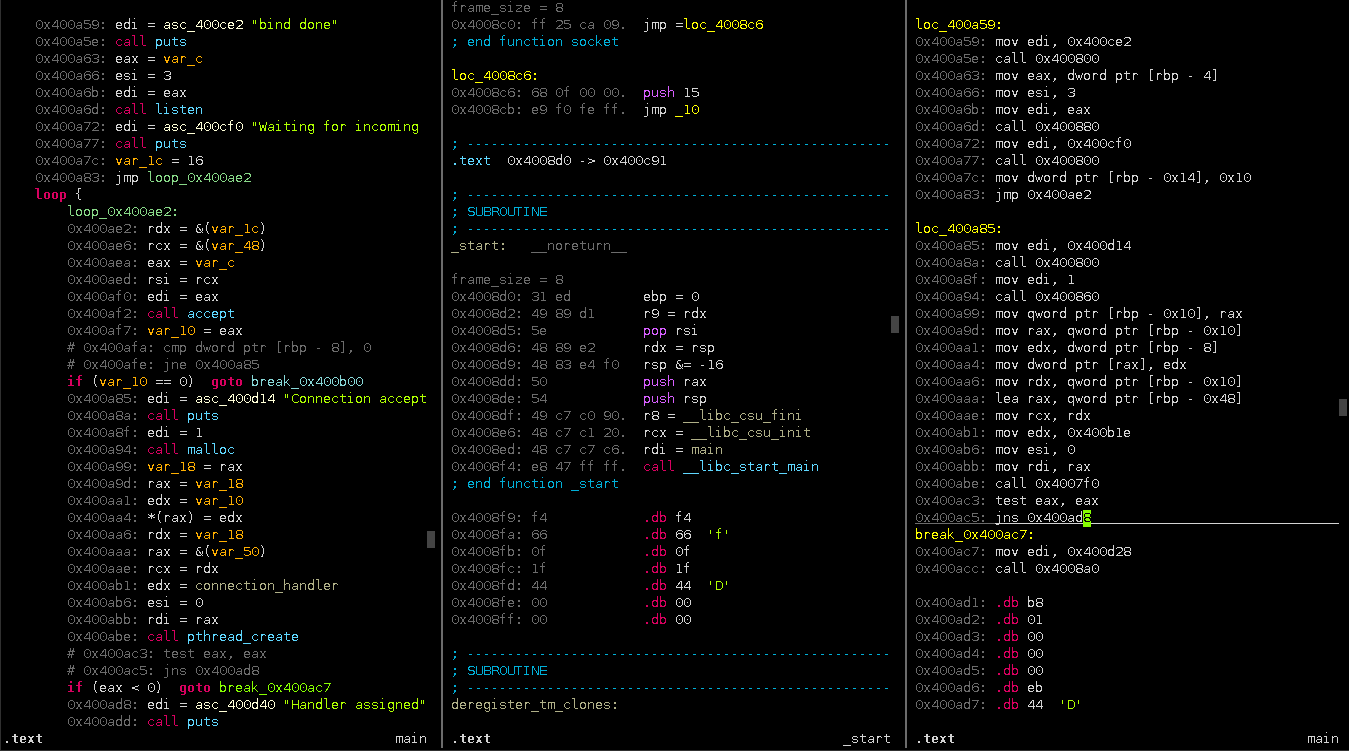
Plasma è un disassemblatore interattivo per x86/ARM/MIPS. Può generare pseudo-codice indentato con sintassi colorata.

static-analysisreverse-engineeringdebuggers+1
3.1k7 anni fa
seer preview

seer

GitHubepasveer/seer

Seer - un frontend grafico per gdb

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4k2 giorni fa
pe-sieve preview

pe-sieve

GitHubhasherezade/pe-sieve

Scansiona un processo specificato. Riconosce e scarica una varietà di impianti potenzialmente dannosi (PE sostituiti/iniettati, shellcode, hook,…

memory-forensicsreverse-engineeringforensics+2
3.9k4 mesi fa
ASC preview

ASC

GitHubmg1937/asc

Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
android-securitystatic-analysiscode-analysis+6
2.6k6 giorni fa
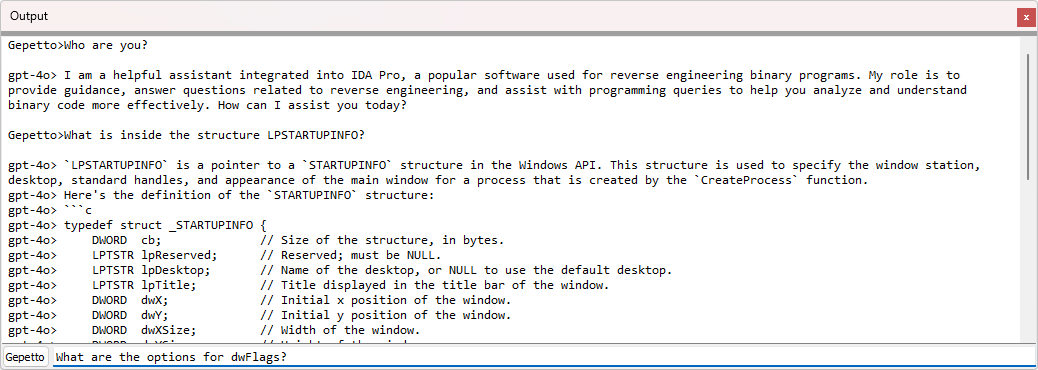
Gepetto preview

Gepetto

GitHubjusticerage/gepetto

Plugin IDA che interroga modelli linguistici per accelerare il reverse-engineering
code-analysisreverse-engineeringbinary-analysis+2
3.5k2 mesi fa
collisions preview

collisions

GitHubcorkami/collisions

Collisioni di hash e sfruttamenti
exploitationhash-analysiscryptography+2
3.4k1 anno fa
frida-snippets preview

frida-snippets

GitHubiddoeldor/frida-snippets

Esempi Frida artigianali

android-securitydynamic-analysis-sandboxingios-security+4
2.5k1 anno fa
unblob preview

unblob

GitHubonekey-sec/unblob

Estrai file da qualsiasi tipo di formato contenitore
embedded-systems-securityreverse-engineeringforensics+3
2.5k0 giorni fa
simplify preview

simplify

GitHubcalebfenton/simplify

Macchina virtuale Android e deoffuscatore
android-securitydynamic-analysis-sandboxingreverse-engineering+2
4.7k5 anni fa
xzbot preview

xzbot

GitHubamlweems/xzbot

appunti, honeypot e demo di exploit per il backdoor xz (CVE-2024-3094)

vulnerability-analysisexploitationcryptography+3
3.6k2 anni fa
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Strumento Windows per scaricare file PE di malware dalla memoria su disco per l'analisi.
memory-forensicsreverse-engineeringforensics+2
1.9k24 giorni fa
Clutch preview

Clutch

GitHubkjcracks/clutch

Utility iOS solo per jailbreak che decrittografa gli eseguibili delle app installate e li esporta come file .ipa o binari grezzi per la ricerca sulla…
encryption-decryption-toolsios-securityreverse-engineering+2
3.8k1 anno fa
Krakatau preview

Krakatau

GitHubstoryyeller/krakatau

Decompilatore, assemblatore e disassemblatore Java
reverse-engineeringbinary-analysis
2.2k1 giorno fa
bindiff preview

bindiff

GitHubgoogle/bindiff

Trova rapidamente differenze e somiglianze nel codice disassemblato.

static-analysisvulnerability-analysisreverse-engineering+5
3.1k1 mese fa
Precedente1…567…92Successivo








