
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
 cs01/gdbgui
Interfaccia frontend basata su browser per gdb (debugger GNU). Aggiungi breakpoint, visualizza lo stack, visualizza strutture dati e altro ancora in…
 cea-sec/miasm
Framework di reverse engineering in Python
 codinggay/blackdex
Unpacker APK per Android che estrae file DEX da app in esecuzione o installate su Android 5.0–12 senza root, Xposed o Frida, con supporto per…
 hyperdbg/hyperdbg
Strumenti di debug nativi all'avanguardia
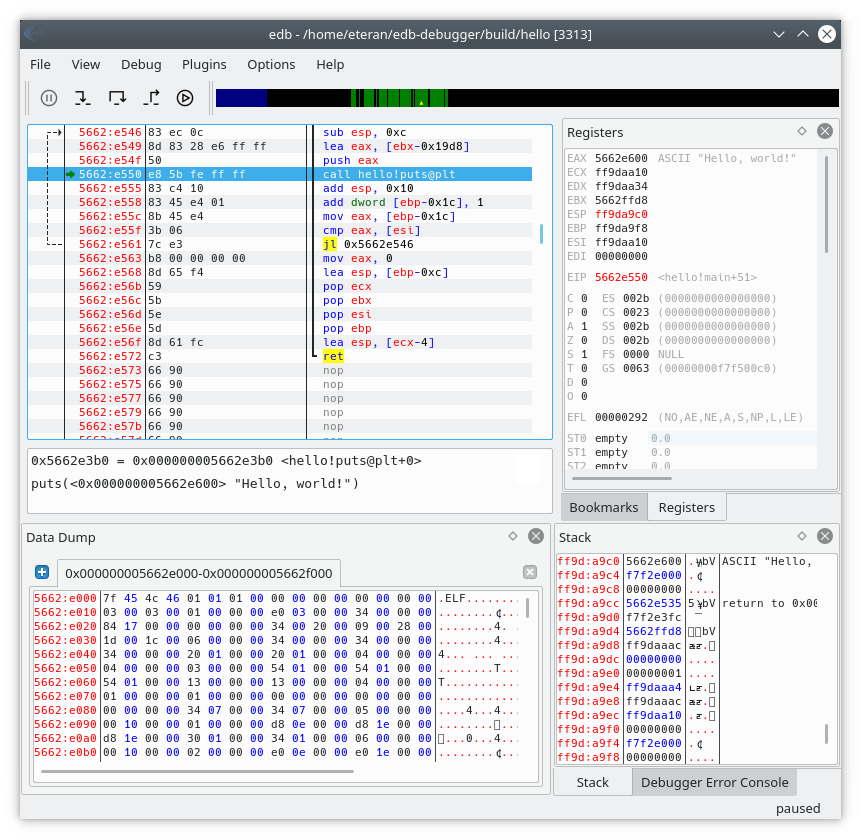 eteran/edb-debugger
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hasherezade/pe-bear
Strumento di reversing per Portable Executable con una GUI intuitiva.
 aflplusplus/libafl
Libreria di Fuzzing Avanzata - Incastra il tuo Fuzzer insieme in Rust! Scala su core e macchine. Per Windows, Android, MacOS, Linux, no_std, ...
 0xz0f/z0fcourse_reverseengineering
Corso strutturato di reverse engineering che copre binari Windows x64, assembly, debugging e analisi malware. Progettato per principianti e intermedi…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 googleprojectzero/fuzzilli
Un fuzzer per motori JavaScript
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
 jonathansalwan/ropgadget
Cerca gadget ROP in binari ELF, PE, Mach-O e Raw su architetture x86, ARM, MIPS e RISC-V. Supporta la generazione automatica di catene ROP e la…
 jonathansalwan/triton
Triton è una libreria di analisi binaria dinamica. Costruisci i tuoi strumenti di analisi dei programmi, automatizza il reverse engineering, esegui…
 snare/voltron
Toolkit UI per debugger estensibile che fornisce viste personalizzabili di registri, disassemblaggio, stack, memoria, breakpoint e backtrace per…








