
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
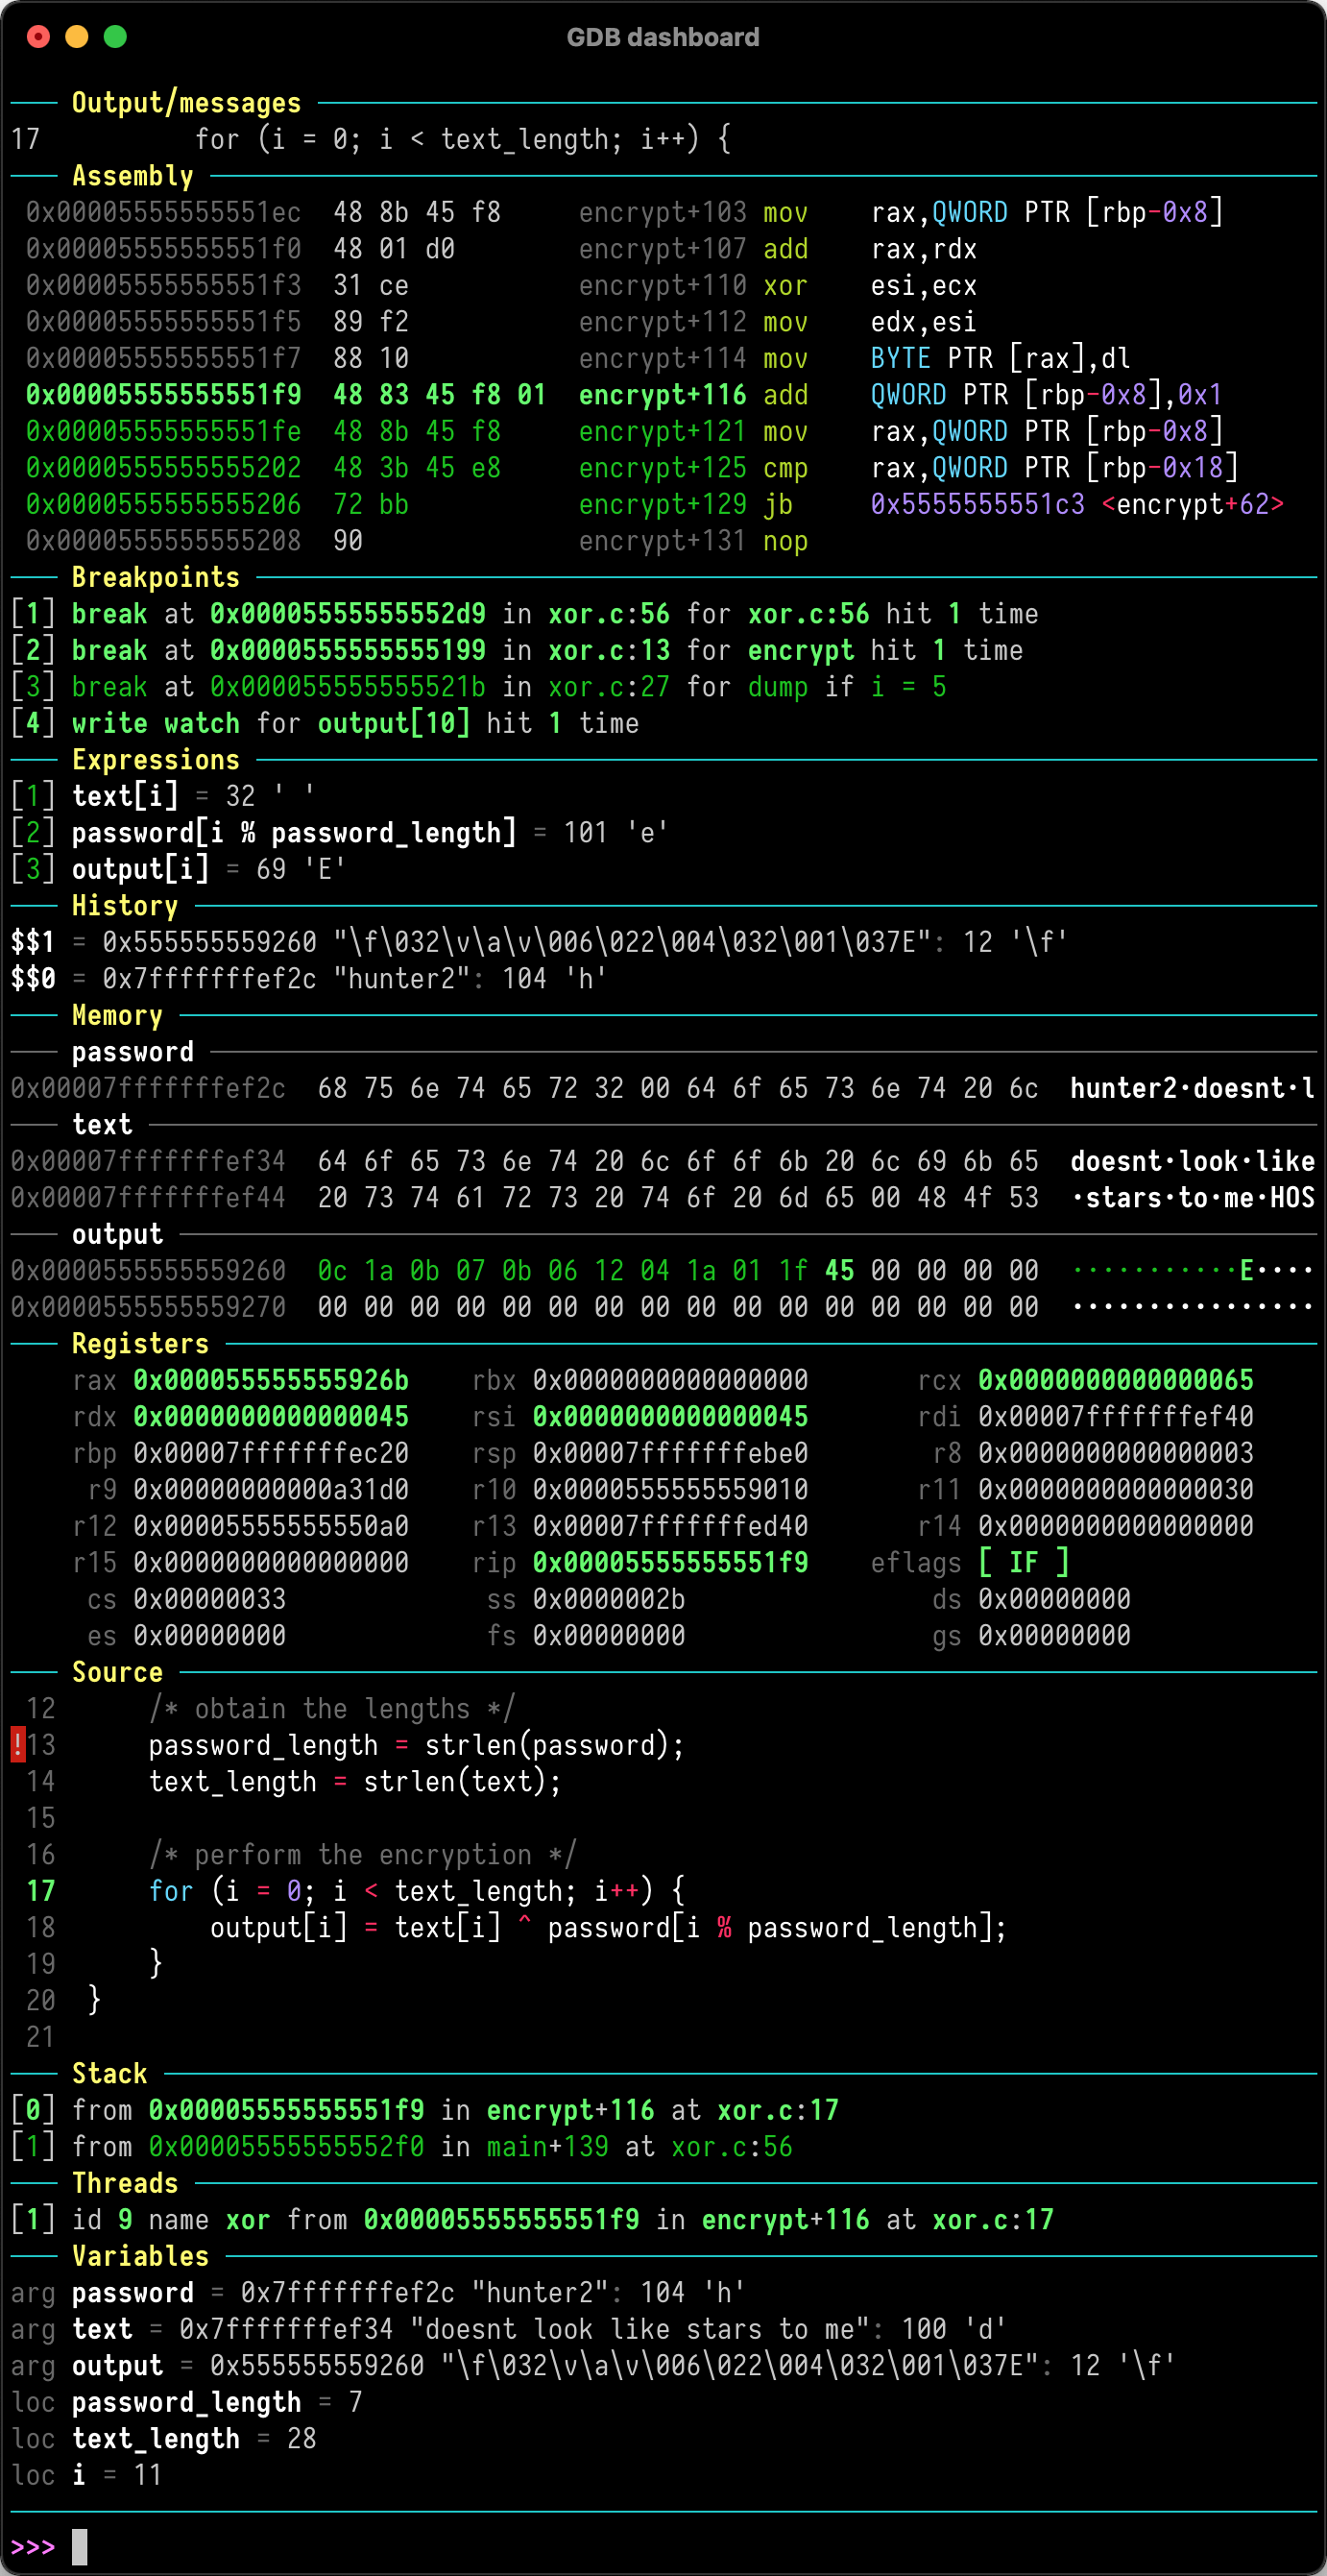
 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 qilingframework/qiling
Un vero framework di emulazione binaria strumentabile.
 zrax/pycdc
Disassemblatore e decompilatore di bytecode Python in C++
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
 burrowers/garble
Offusca le build Go avvolgendo la toolchain Go, sostituendo identificatori, percorsi dei pacchetti e dati di posizione con hash e rimuovendo le…
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
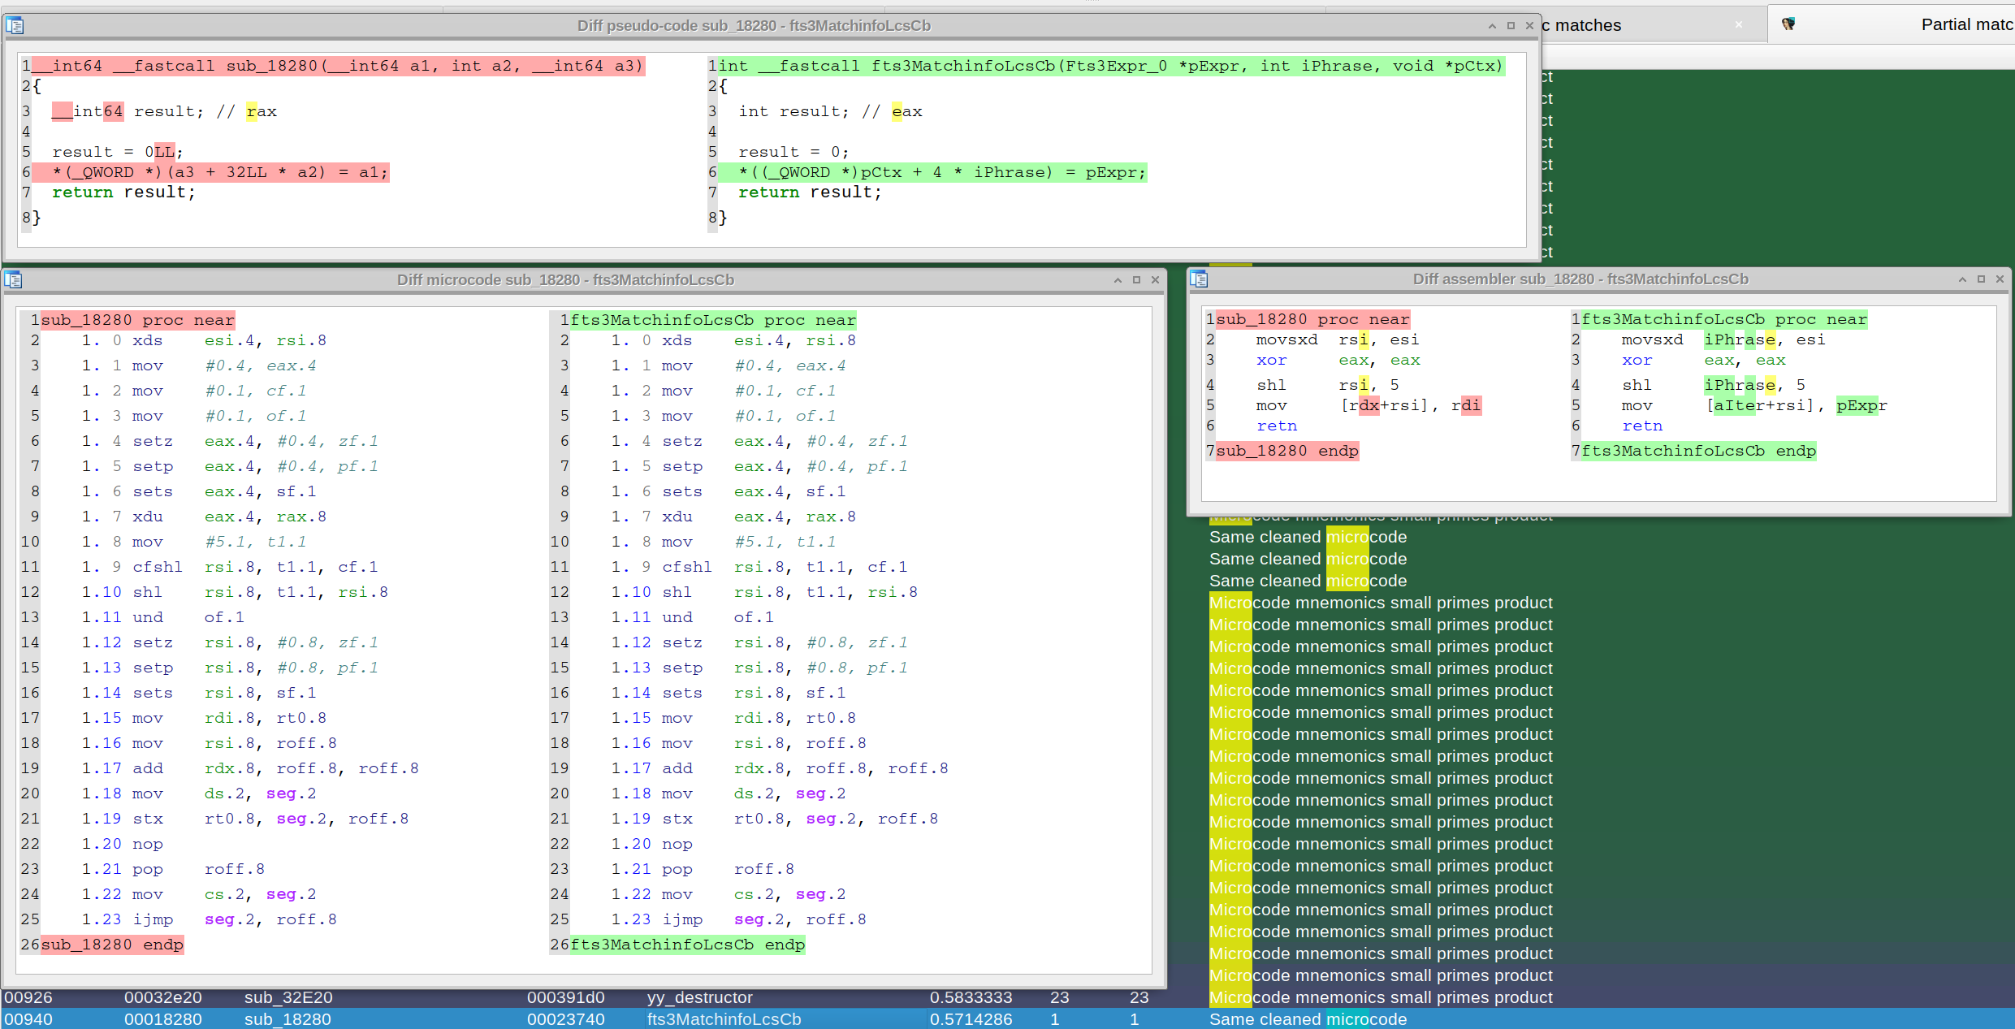 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 rocky/python-uncompyle6
Un decompilatore di bytecode Python cross-version
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
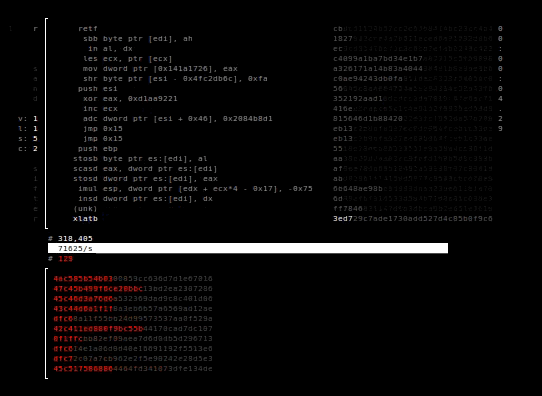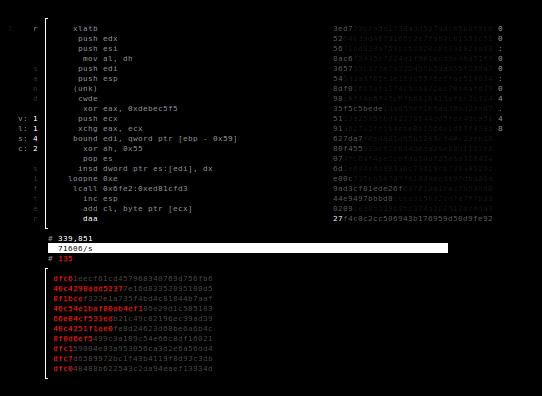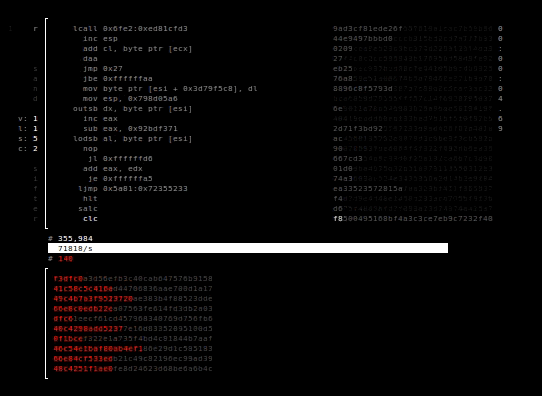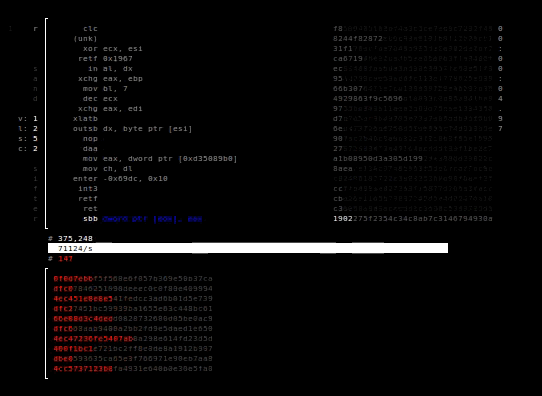 xoreaxeaxeax/sandsifter
Il fuzzer del processore x86
 joernio/joern
Piattaforma di analisi del codice open-source per C/C++/Java/Binary/Javascript/Python/Kotlin basata su code property graphs. Discord…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 jetbrains/fernflower
Decompiler da bytecode Java a Java, utilizzato in IntelliJ IDEA.
 worawit/blutter
Strumento di Reverse Engineering per Applicazioni Mobili Flutter
 trailofbits/publications
Pubblicazioni di Trail of Bits
 cmu-sei/pharos
Strumenti di analisi statica automatizzata per programmi binari
 blacktop/ipsw
Coltellino svizzero per la ricerca iOS/macOS







