
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k15h 11m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4h 51m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k19h 3m fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k12h 50m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k6 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k9h 14m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k15h 40m fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k16h 32m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k26 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1663 risultati
fuzztruction preview

fuzztruction

GitHubfuzztruction/fuzztruction

Fuzzer basato su iniezione di guasti che muta programmi generatori per produrre input quasi validi per i target, consentendo il fuzzing di formati…
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
1362 anni fa
Argus-SAF preview

Argus-SAF

GitHubarguslab/argus-saf

Framework di analisi statica basato su Scala per bytecode Android e Java con analisi del flusso, decompilazione e analisi del codice nativo tramite…

android-securitystatic-analysiscode-analysis+2
1994 anni fa
nocturne preview

nocturne

GitHubnodiuus/nocturne

Un virtualizzatore di codice bin2bin per PE x86-64
payload-generationexploitationreverse-engineering+5
1715 mesi fa
Melkor_ELF_Fuzzer preview

Melkor_ELF_Fuzzer

GitHubioactive/melkor_elf_fuzzer

Melkor è un fuzzer per il formato di file ELF molto intuitivo e facile da usare, per trovare bug funzionali e di sicurezza nei parser ELF.
vulnerability-analysisfuzzingbinary-analysis
15411 anni fa
gobee preview

gobee

GitHubboratanrikulu/gobee

Scrivi i tuoi programmi BPF in Go, non in C. gobee transpila un sottoinsieme di Go in BPF C e genera binding cilium/ebpf tipizzati.
static-analysiscode-analysisscripting-automation+3
3456 mesi fa
armadito-av preview

armadito-av

GitHubarmadito/armadito-av

Repository principale dell'antivirus Armadito

defensive-toolsmalware-analysisbinary-analysis
2139 anni fa
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

Due script IDAPython ti aiutano a ricostruire codice Microsoft COM (Component Object Model).
reverse-engineeringdebuggersmalware-analysis+1
1856 anni fa
lumina_server preview

lumina_server

GitHubsynacktiv/lumina_server

Server locale per la funzionalità Lumina di IDA
reverse-engineeringutilities-frameworksbinary-analysis
1935 anni fa
AutoIt-Ripper preview

AutoIt-Ripper

GitHubnazywam/autoit-ripper

Estrai script AutoIt incorporati in binari PE
reverse-engineeringmalware-analysisdigital-forensics+1
2418 mesi fa
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
static-analysisreverse-engineeringdebuggers+3
1631 giorno fa
rhabdomancer preview

rhabdomancer

GitHub0xdea/rhabdomancer

Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.

static-analysisvulnerability-analysisreverse-engineering+1
1310 giorni fa
qualcomm_baseband_scripts preview

qualcomm_baseband_scripts

GitHubmzakocs/qualcomm_baseband_scripts

Raccolta di script per il reverse engineering del firmware baseband / modem Qualcomm Hexagon

embedded-systems-securityreverse-engineeringmobile-security+2
1913 anni fa
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

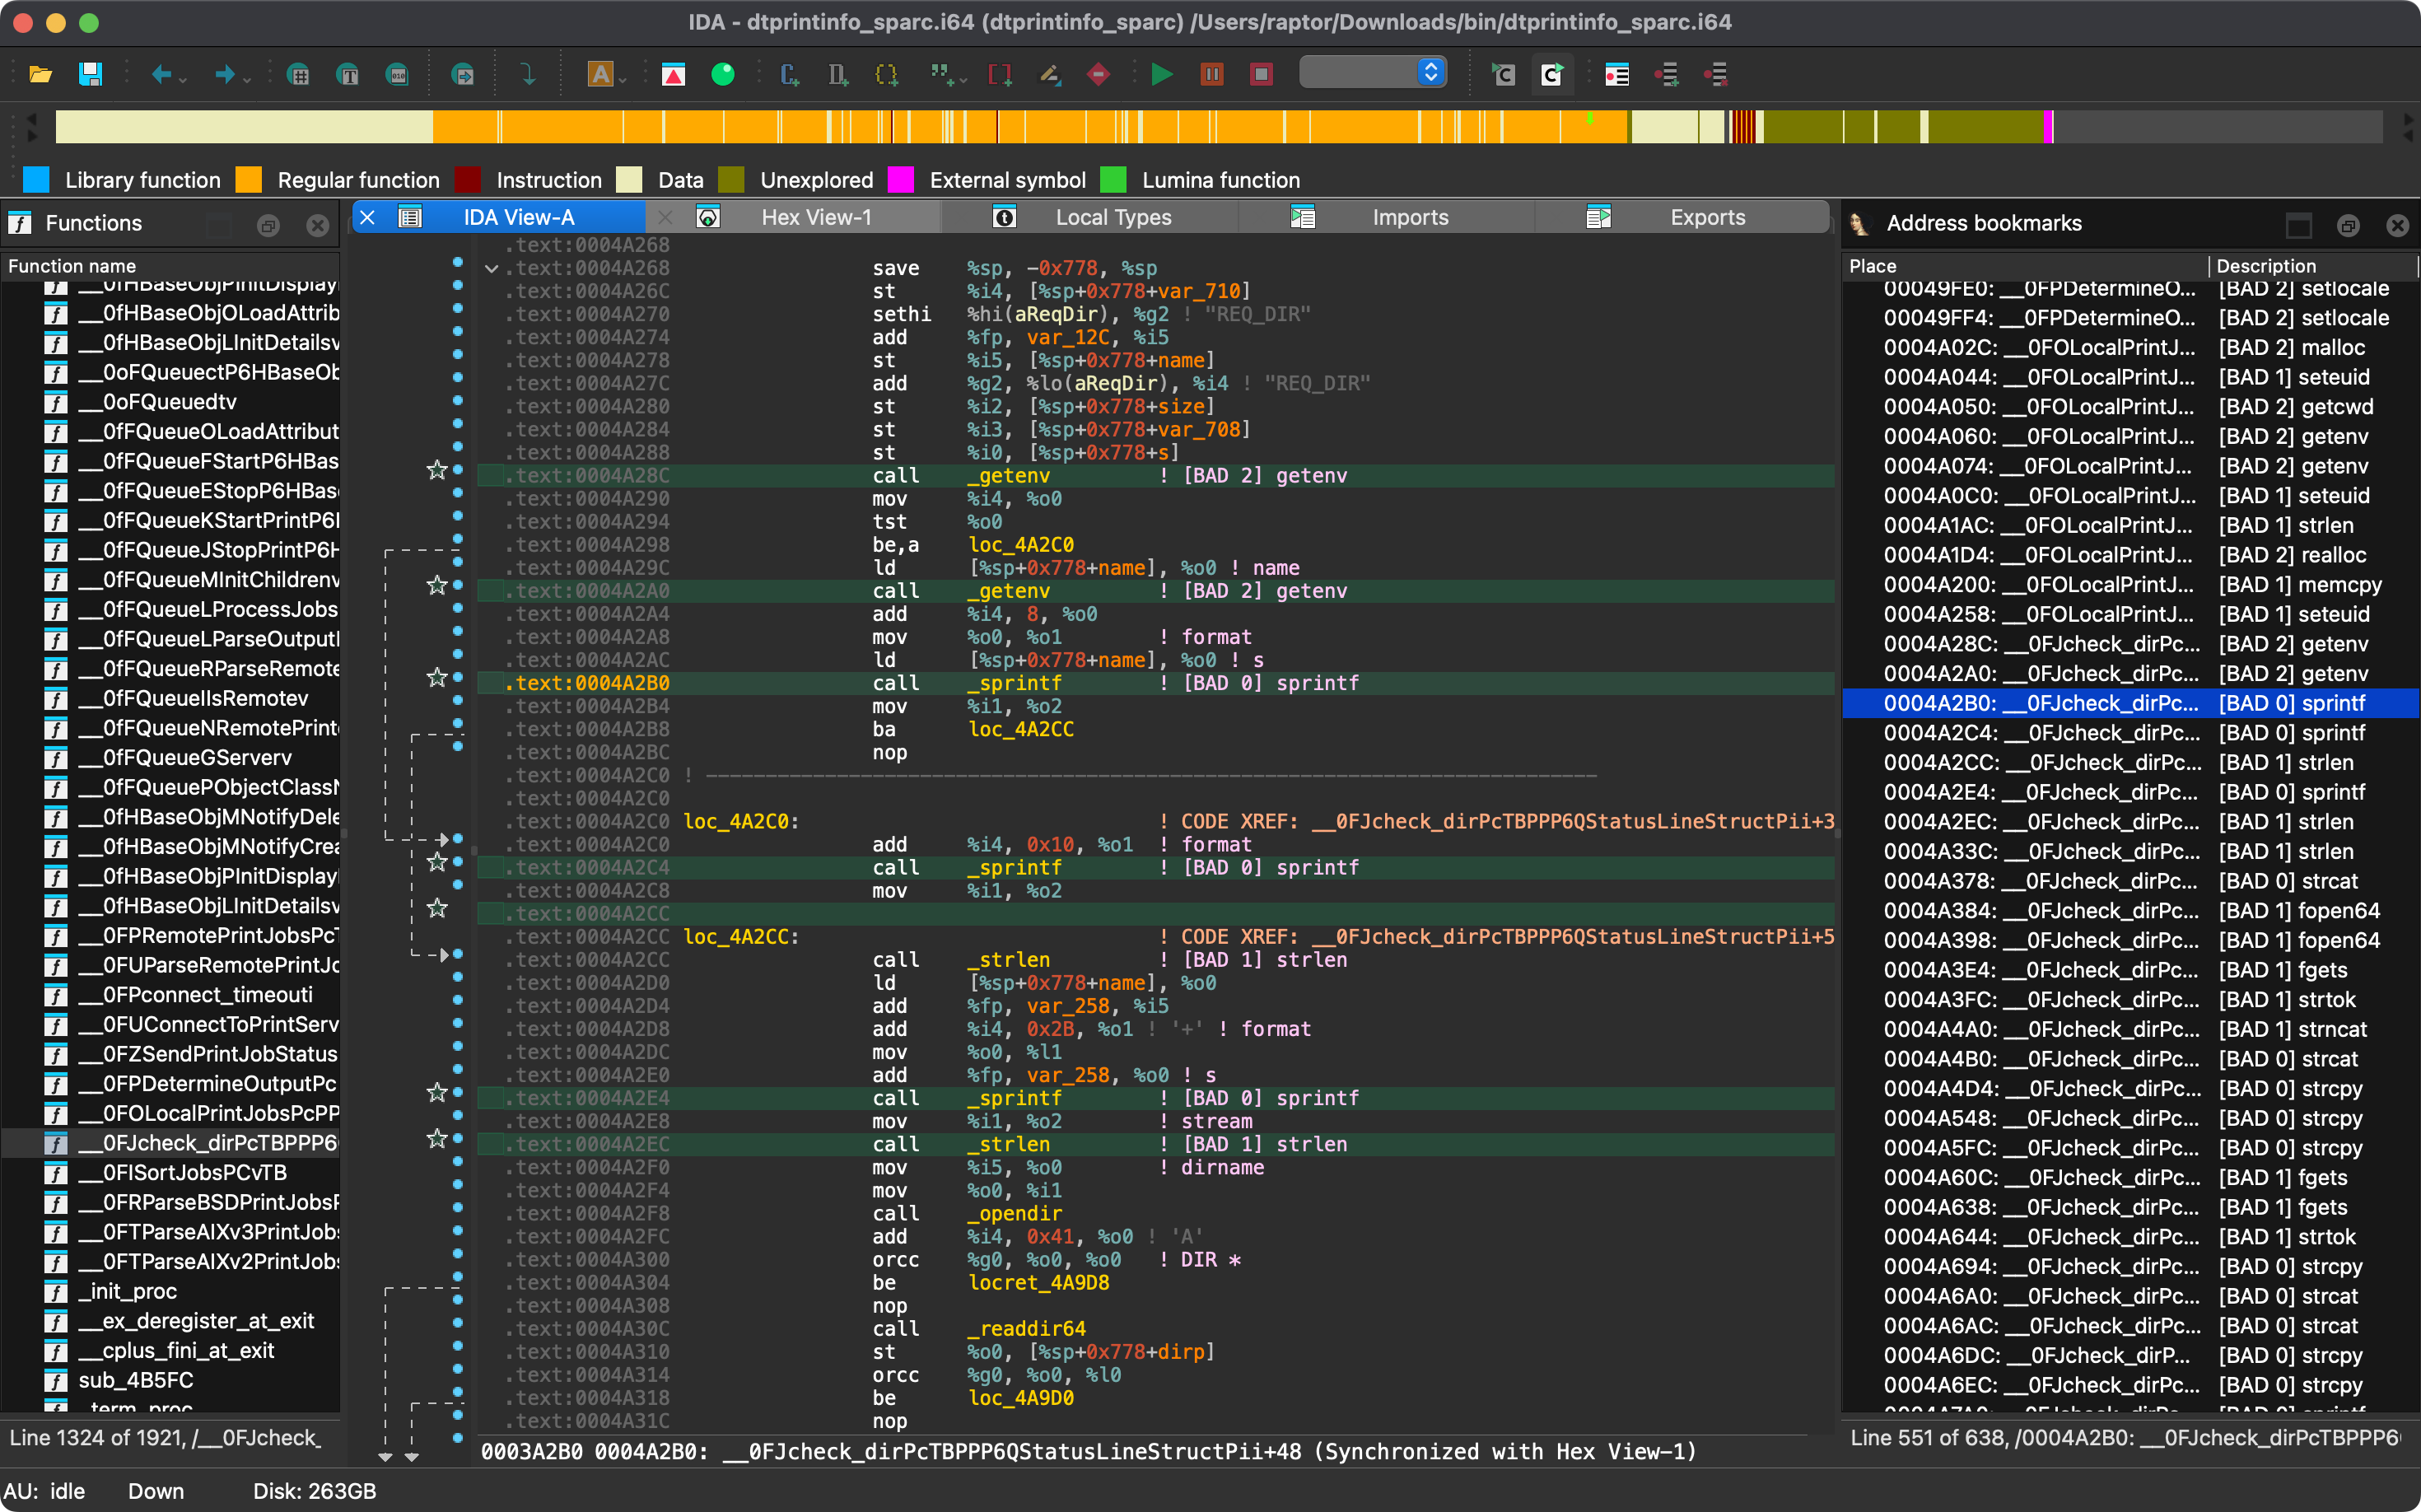
script/plugin per IDA Pro
static-analysisreverse-engineeringdebuggers+2
1791 anno fa
obfuscation_analysis preview

obfuscation_analysis

GitHubmrphrazer/obfuscation_analysis

Plugin Binary Ninja per analizzare e semplificare codice offuscato
static-analysiscode-analysisreverse-engineering+3
2595 mesi fa
FakeMBR preview

FakeMBR

GitHubmalwaretech/fakembr

Rootkit in stile TDL4 per falsificare le richieste di lettura/scrittura al master boot record.

persistence-mechanismsexploitationreverse-engineering+2
13411 anni fa
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

Reverse engineering dell'head unit della BYD Dolphin — CAN bus, AVAS, chiavi NFC, OTA e altro. DiLink 3 / Android 10.

android-securityembedded-systems-securityprivilege-escalation+7
7228 giorni fa
MATE preview

MATE

GitHubgaloisinc/mate

Suite interattiva di analisi dei programmi che utilizza Code Property Graphs per cercare bug in codice C e C++, unificando l'analisi delle…
static-analysisvulnerability-analysiscode-analysis+1
1984 anni fa
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

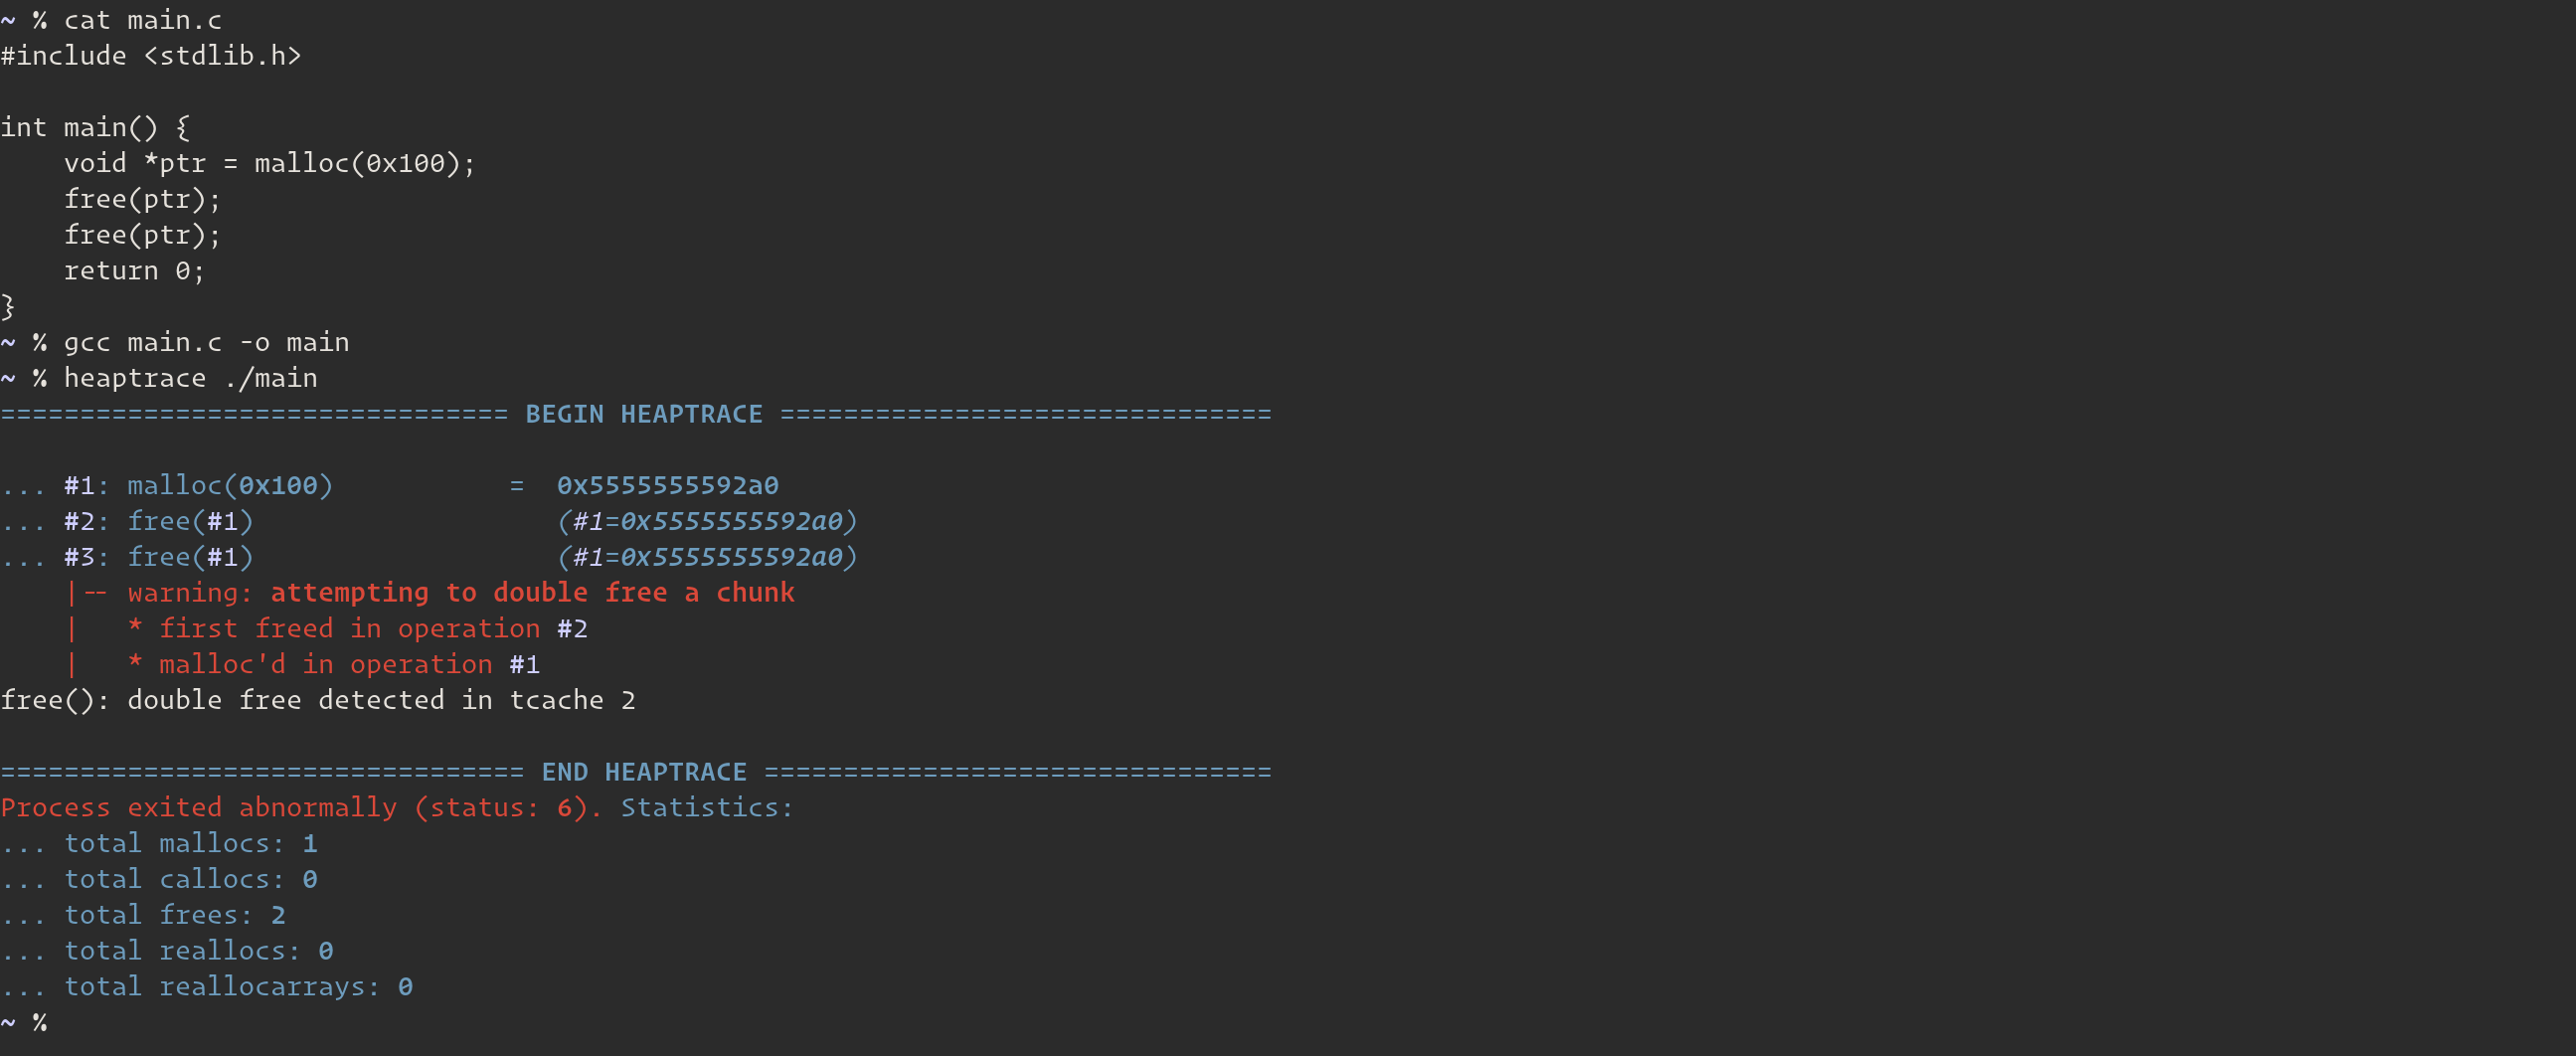
aiuta a visualizzare le operazioni dell'heap per pwn e debugging

memory-forensicsdebuggersctf+1
3303 anni fa
Precedente1…303132…93Successivo








