
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 galoisinc/mate
Suite interattiva di analisi dei programmi che utilizza Code Property Graphs per cercare bug in codice C e C++, unificando l'analisi delle…
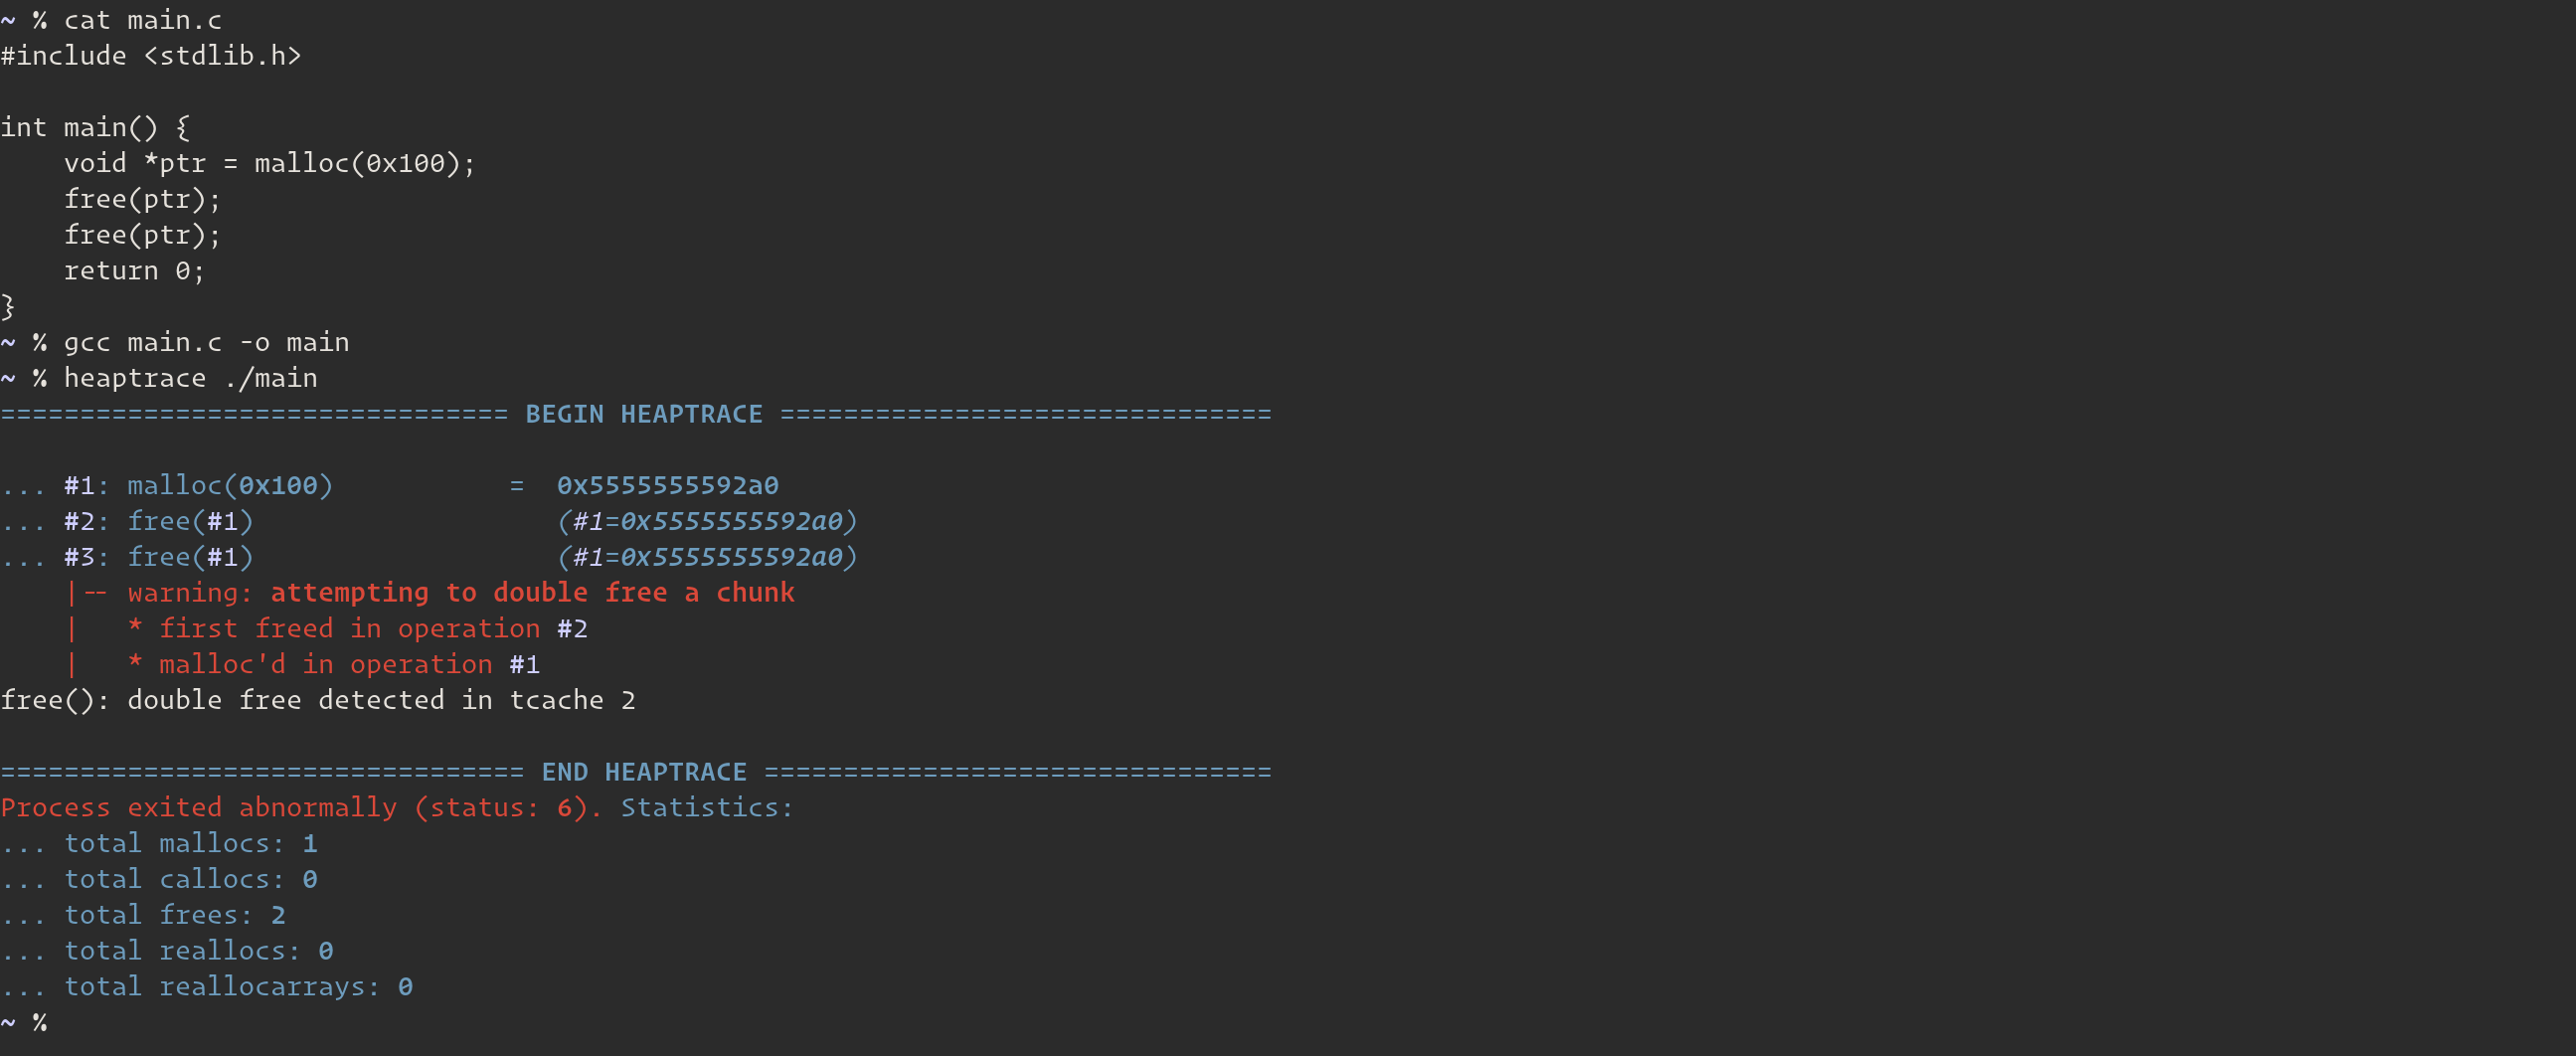 arinerron/heaptrace
aiuta a visualizzare le operazioni dell'heap per pwn e debugging
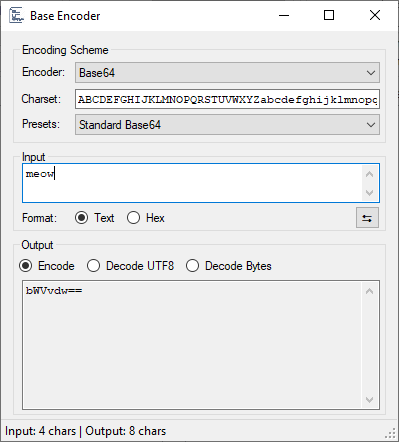 demonslay335/cryptotester
Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 nmantani/fileinsight-plugins
FileInsight-plugins: toolbox di decodifica dell'editor esadecimale McAfee FileInsight per l'analisi di malware
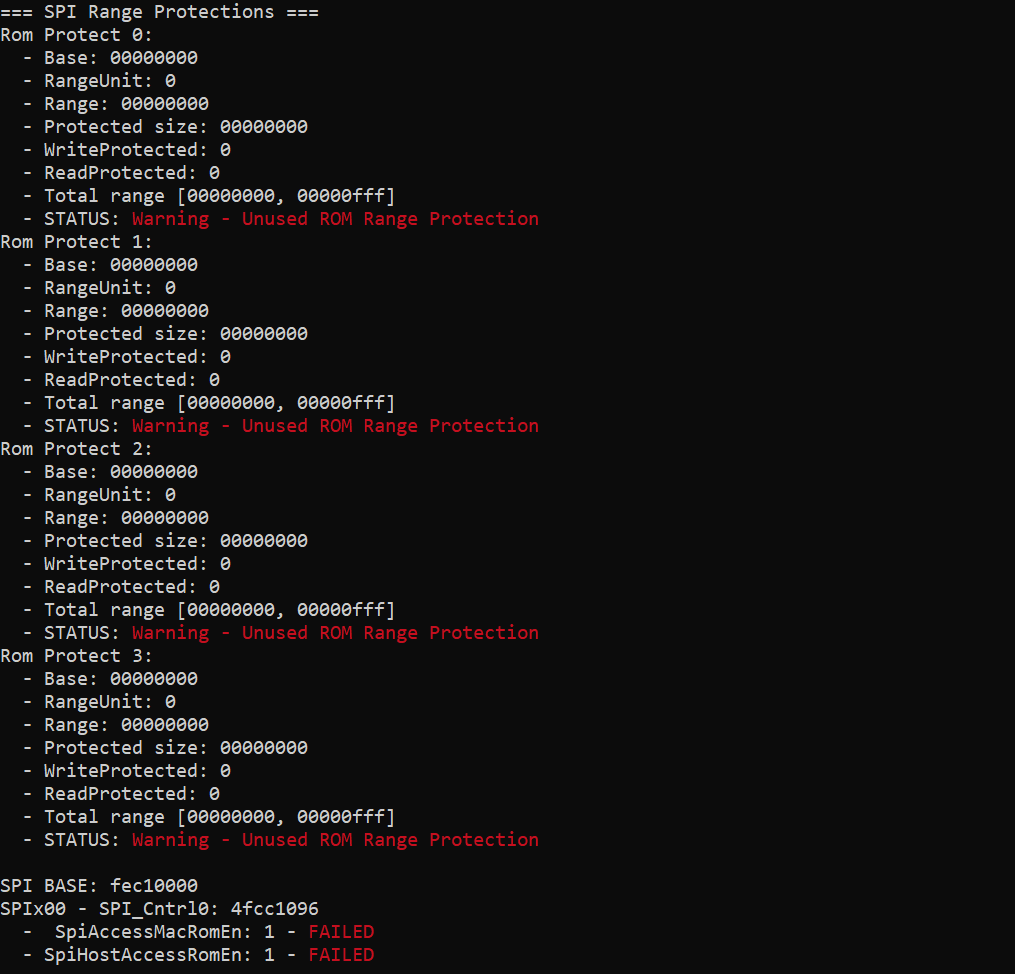 ioactive/platbox
Strumento di valutazione della sicurezza della piattaforma per scaricare e analizzare i registri UEFI/SMM, lo spazio di configurazione PCI, la…
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
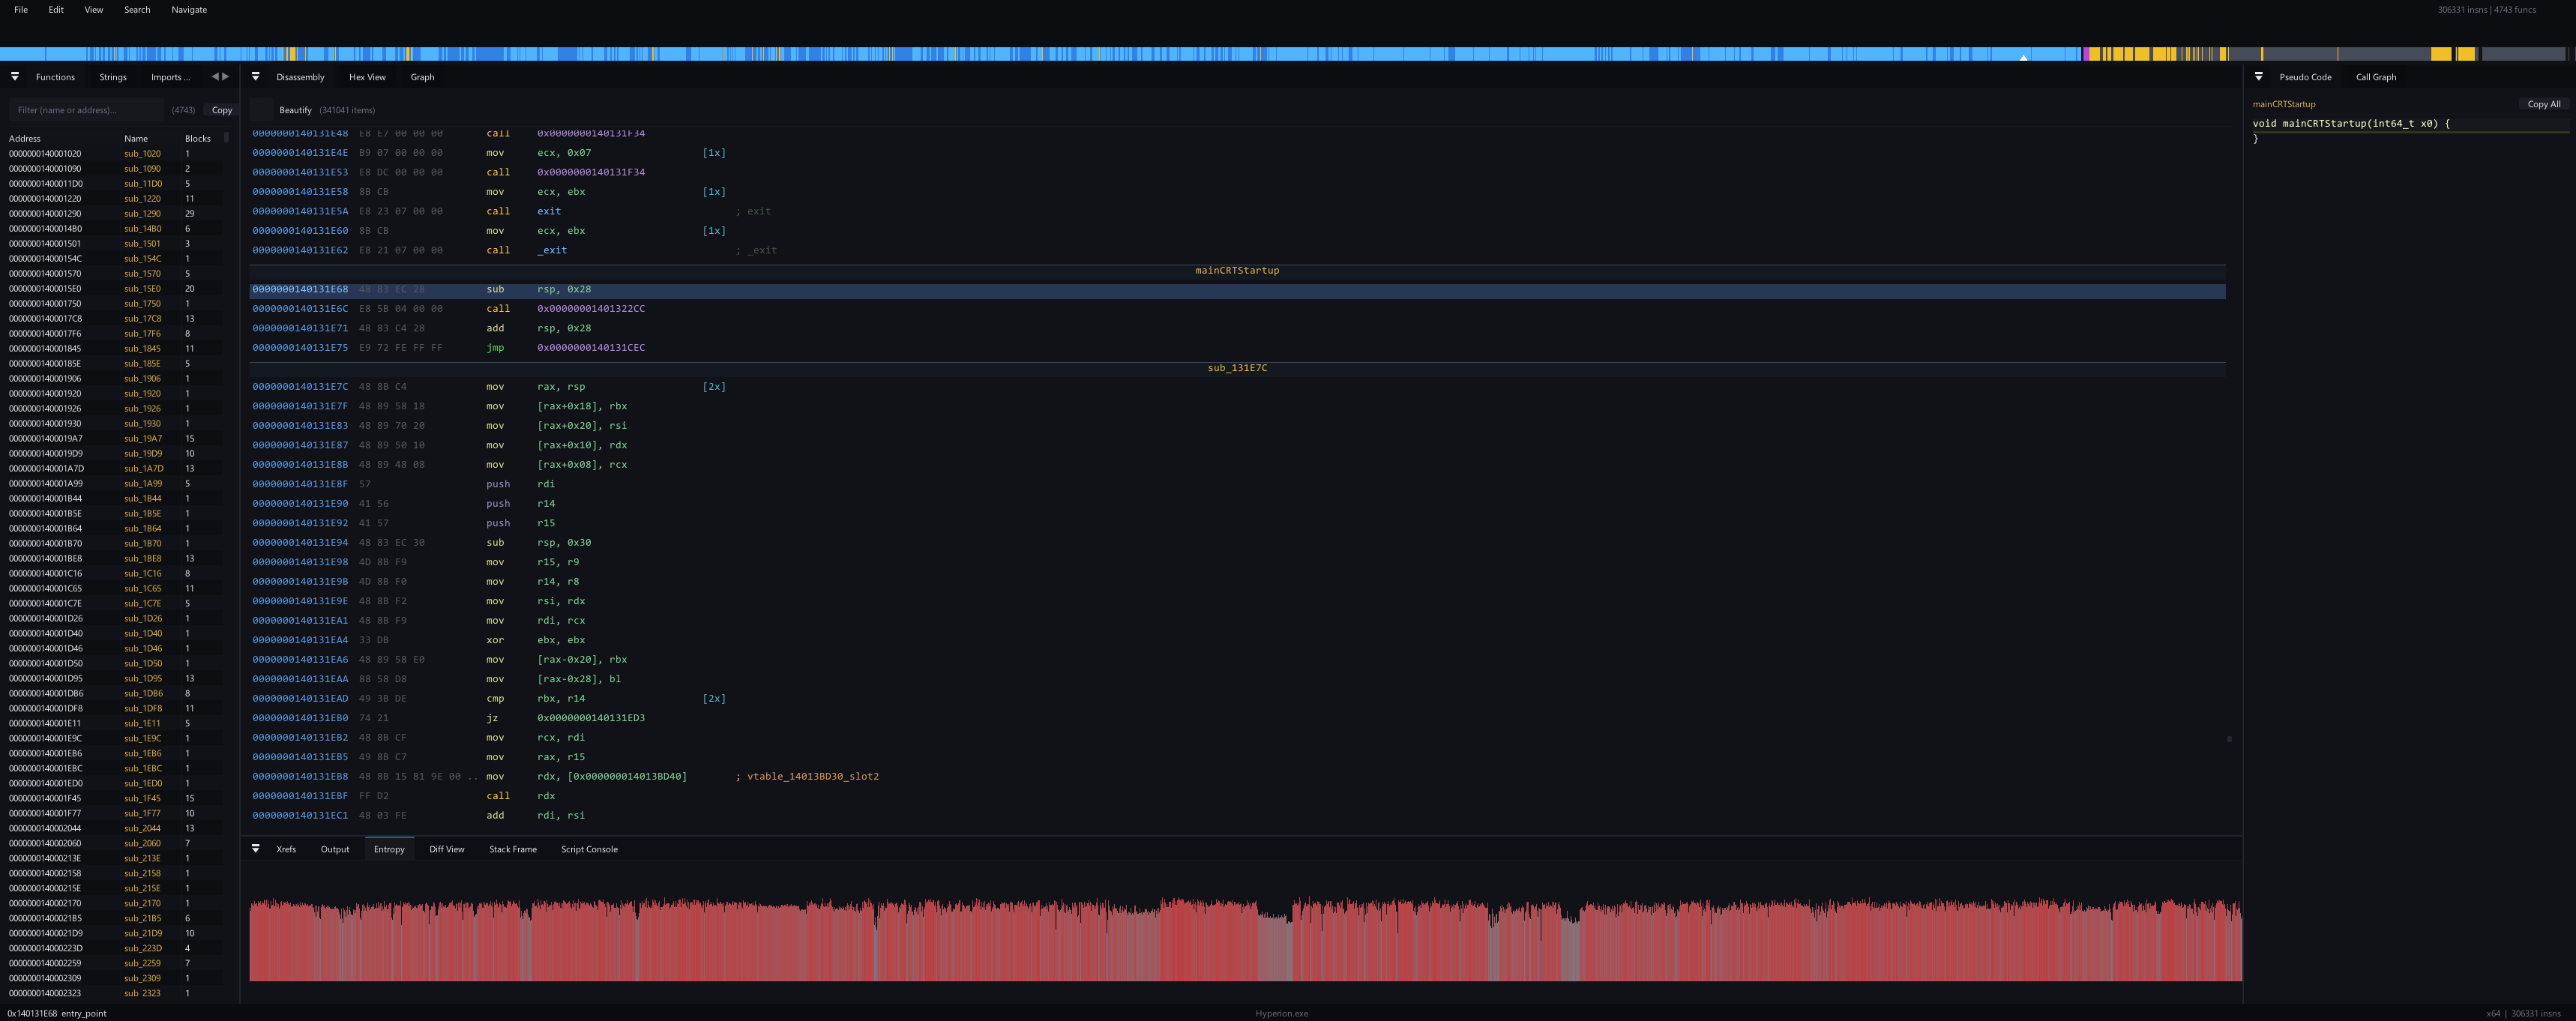 sidenai/hyperion-disassembler
Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI
 cmu-sei/kaiju
CERT Kaiju è un'estensione del framework di analisi binaria per la suite di reverse engineering software Ghidra. Questo repository è un "mirror" –…
 thebabush/llvm-jutsu
Offuscamento anti-LLM tramite conteggio delle dita
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Disassembler, decompilatore e debugger in stile x64dbg per binari PE/ELF con listing in stile IDA, grafi delle funzioni, plugin Lua, CLI e un server…
 dr4k0nia/niximports
Un caricatore di malware .NET, che utilizza API-Hashing per eludere l'analisi statica.
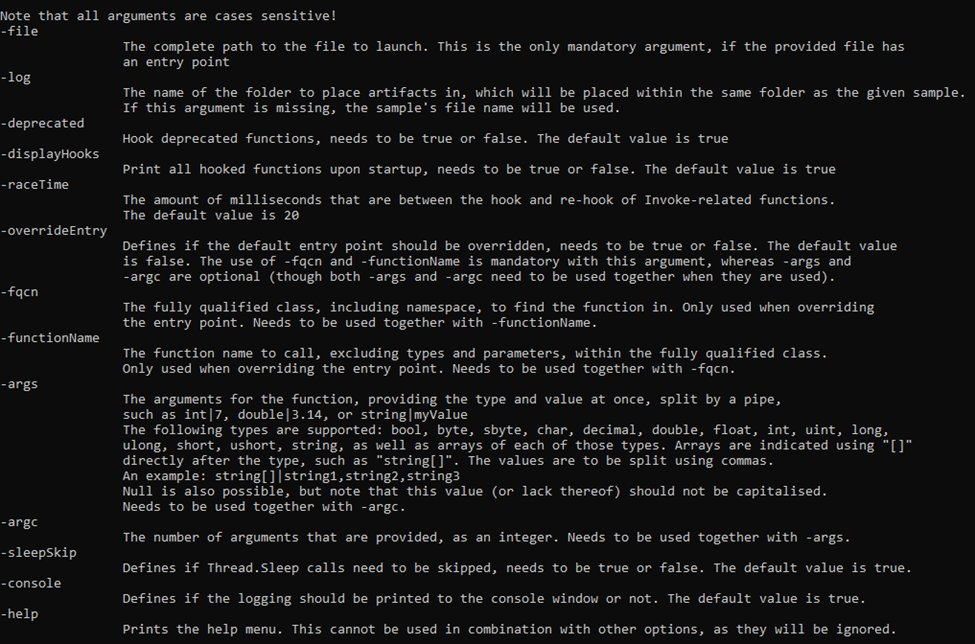 advanced-threat-research/dotdumper
Un unpacker e logger automatico per file destinati a DotNet Framework
 denuvosoftwaresolutions/simba
Deoffuscamento efficiente di espressioni lineari miste Booleane-Aritmetiche
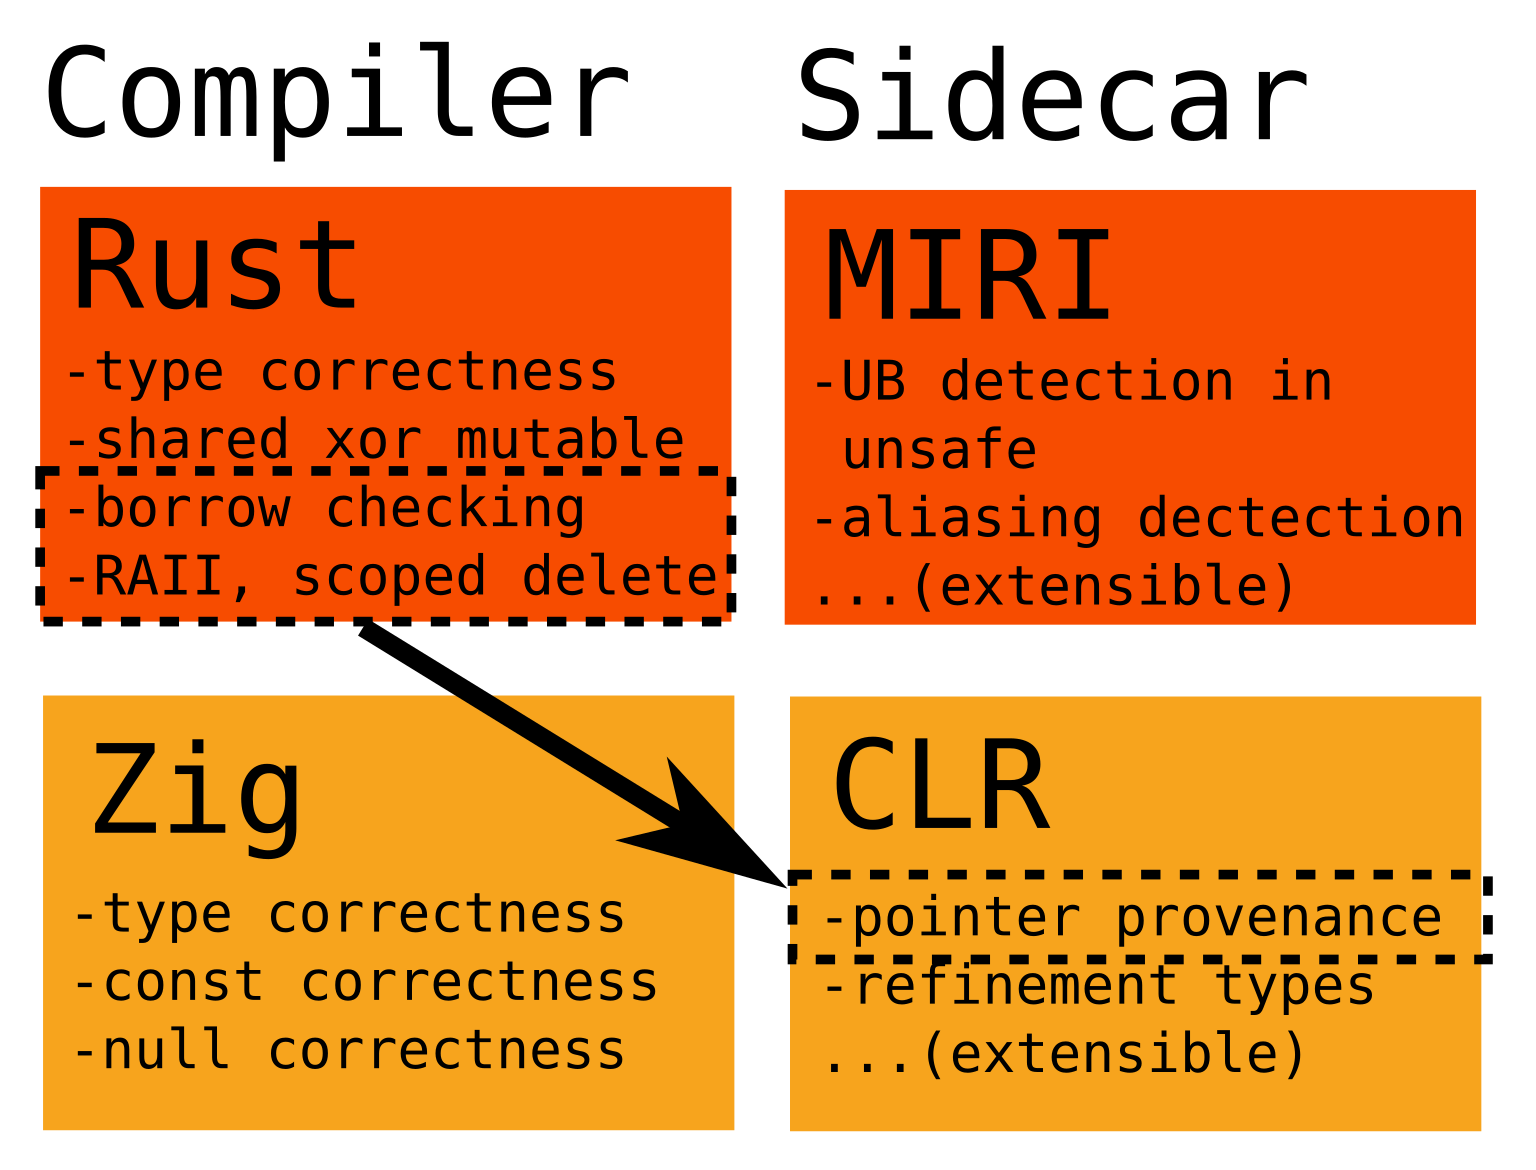 ityonemo/clr
Controllore per Lifetimes e altri tipi di raffinamento








