
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k8h 42m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 giorno fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k13 giorni fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k48 minuti fa
capa preview#7

capa

GitHubmandiant/capa
6.1k1 giorno fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k18h 45m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 giorno fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k27 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1672 risultati
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

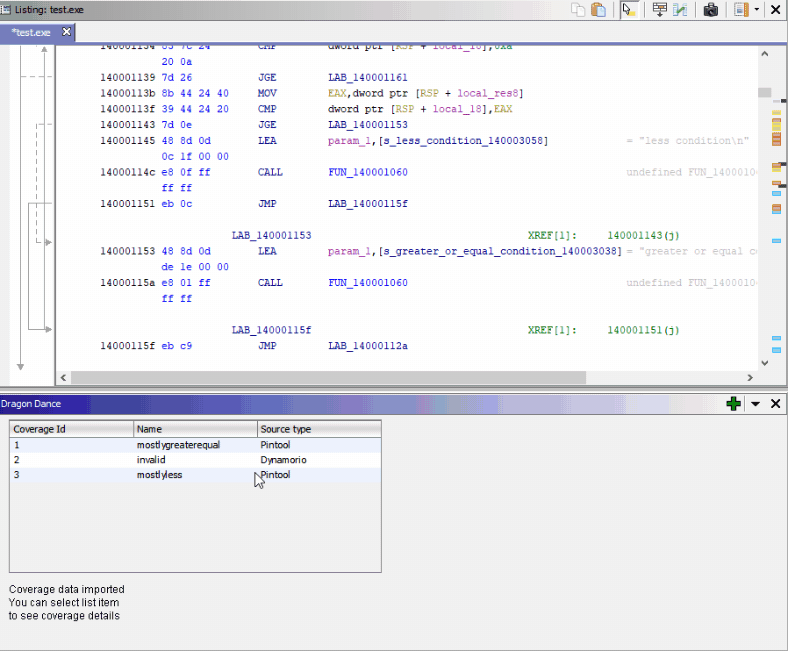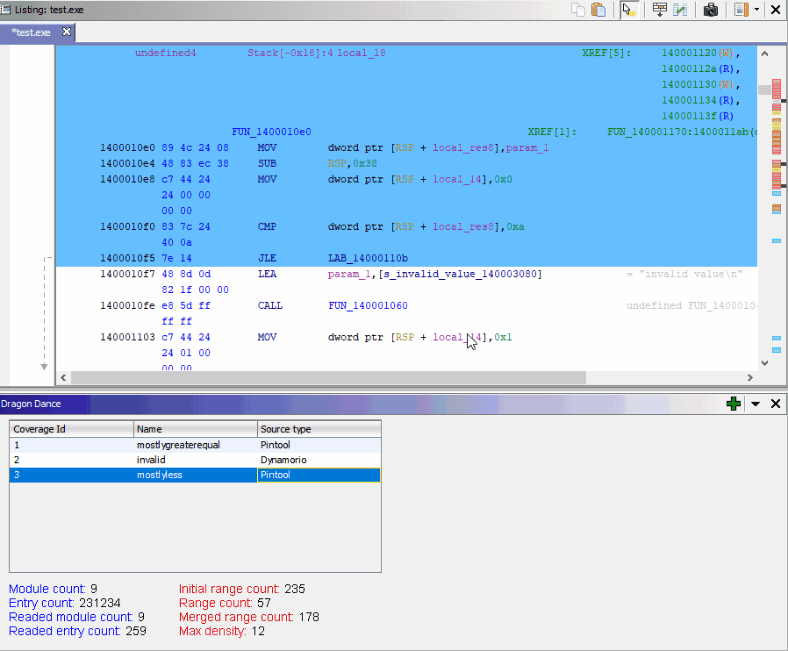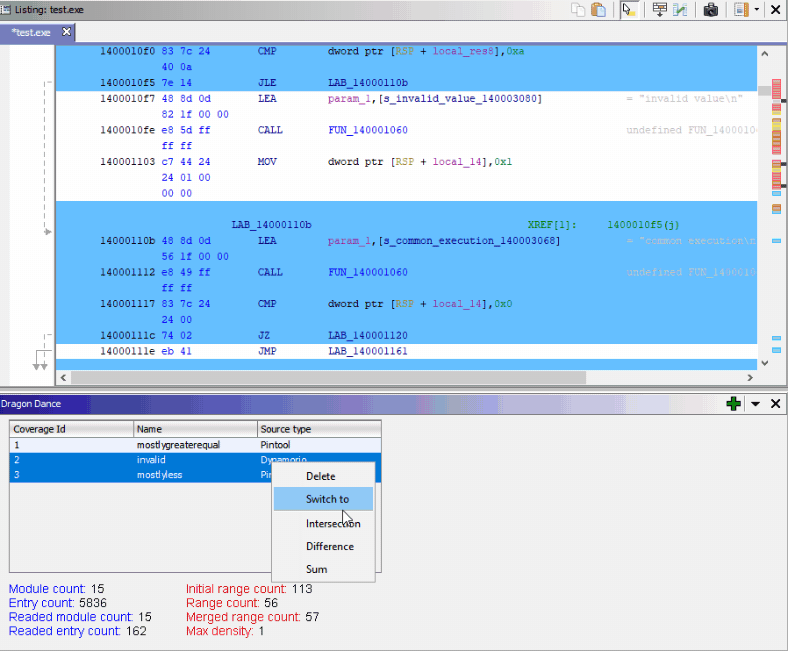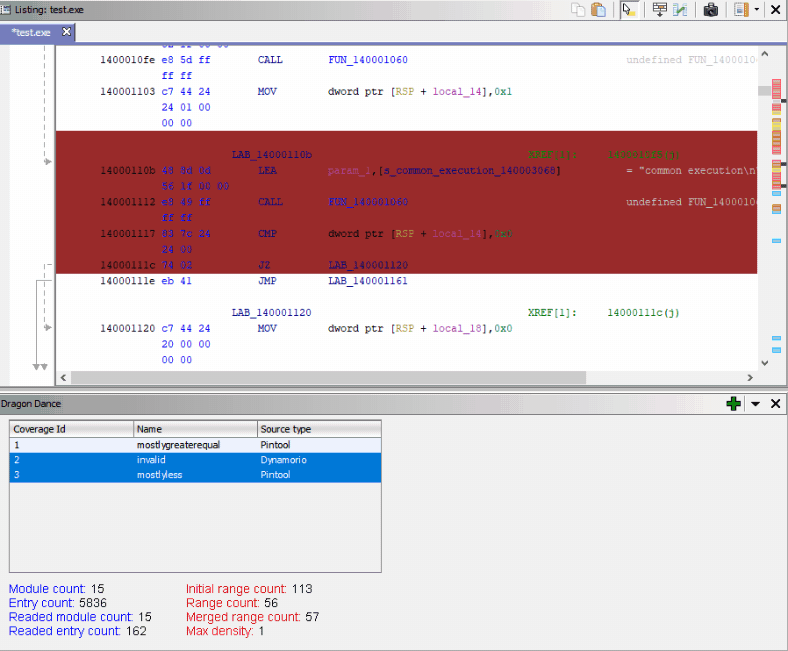
Plugin per la visualizzazione della copertura del codice binario per Ghidra
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
3005 anni fa
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Carattere OpenType che disassembla le istruzioni Z80

reverse-engineeringfuzzingctf+3
5062 anni fa
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Motore di esecuzione concolica basato su agenti LLM che strumenta il codice sorgente, riassume i vincoli di percorso in linguaggio naturale e genera…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
1541 mese fa
MemITM preview

MemITM

GitHubamossys/memitm

Strumento per effettuare un attacco man in the middle in memoria
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
1268 anni fa
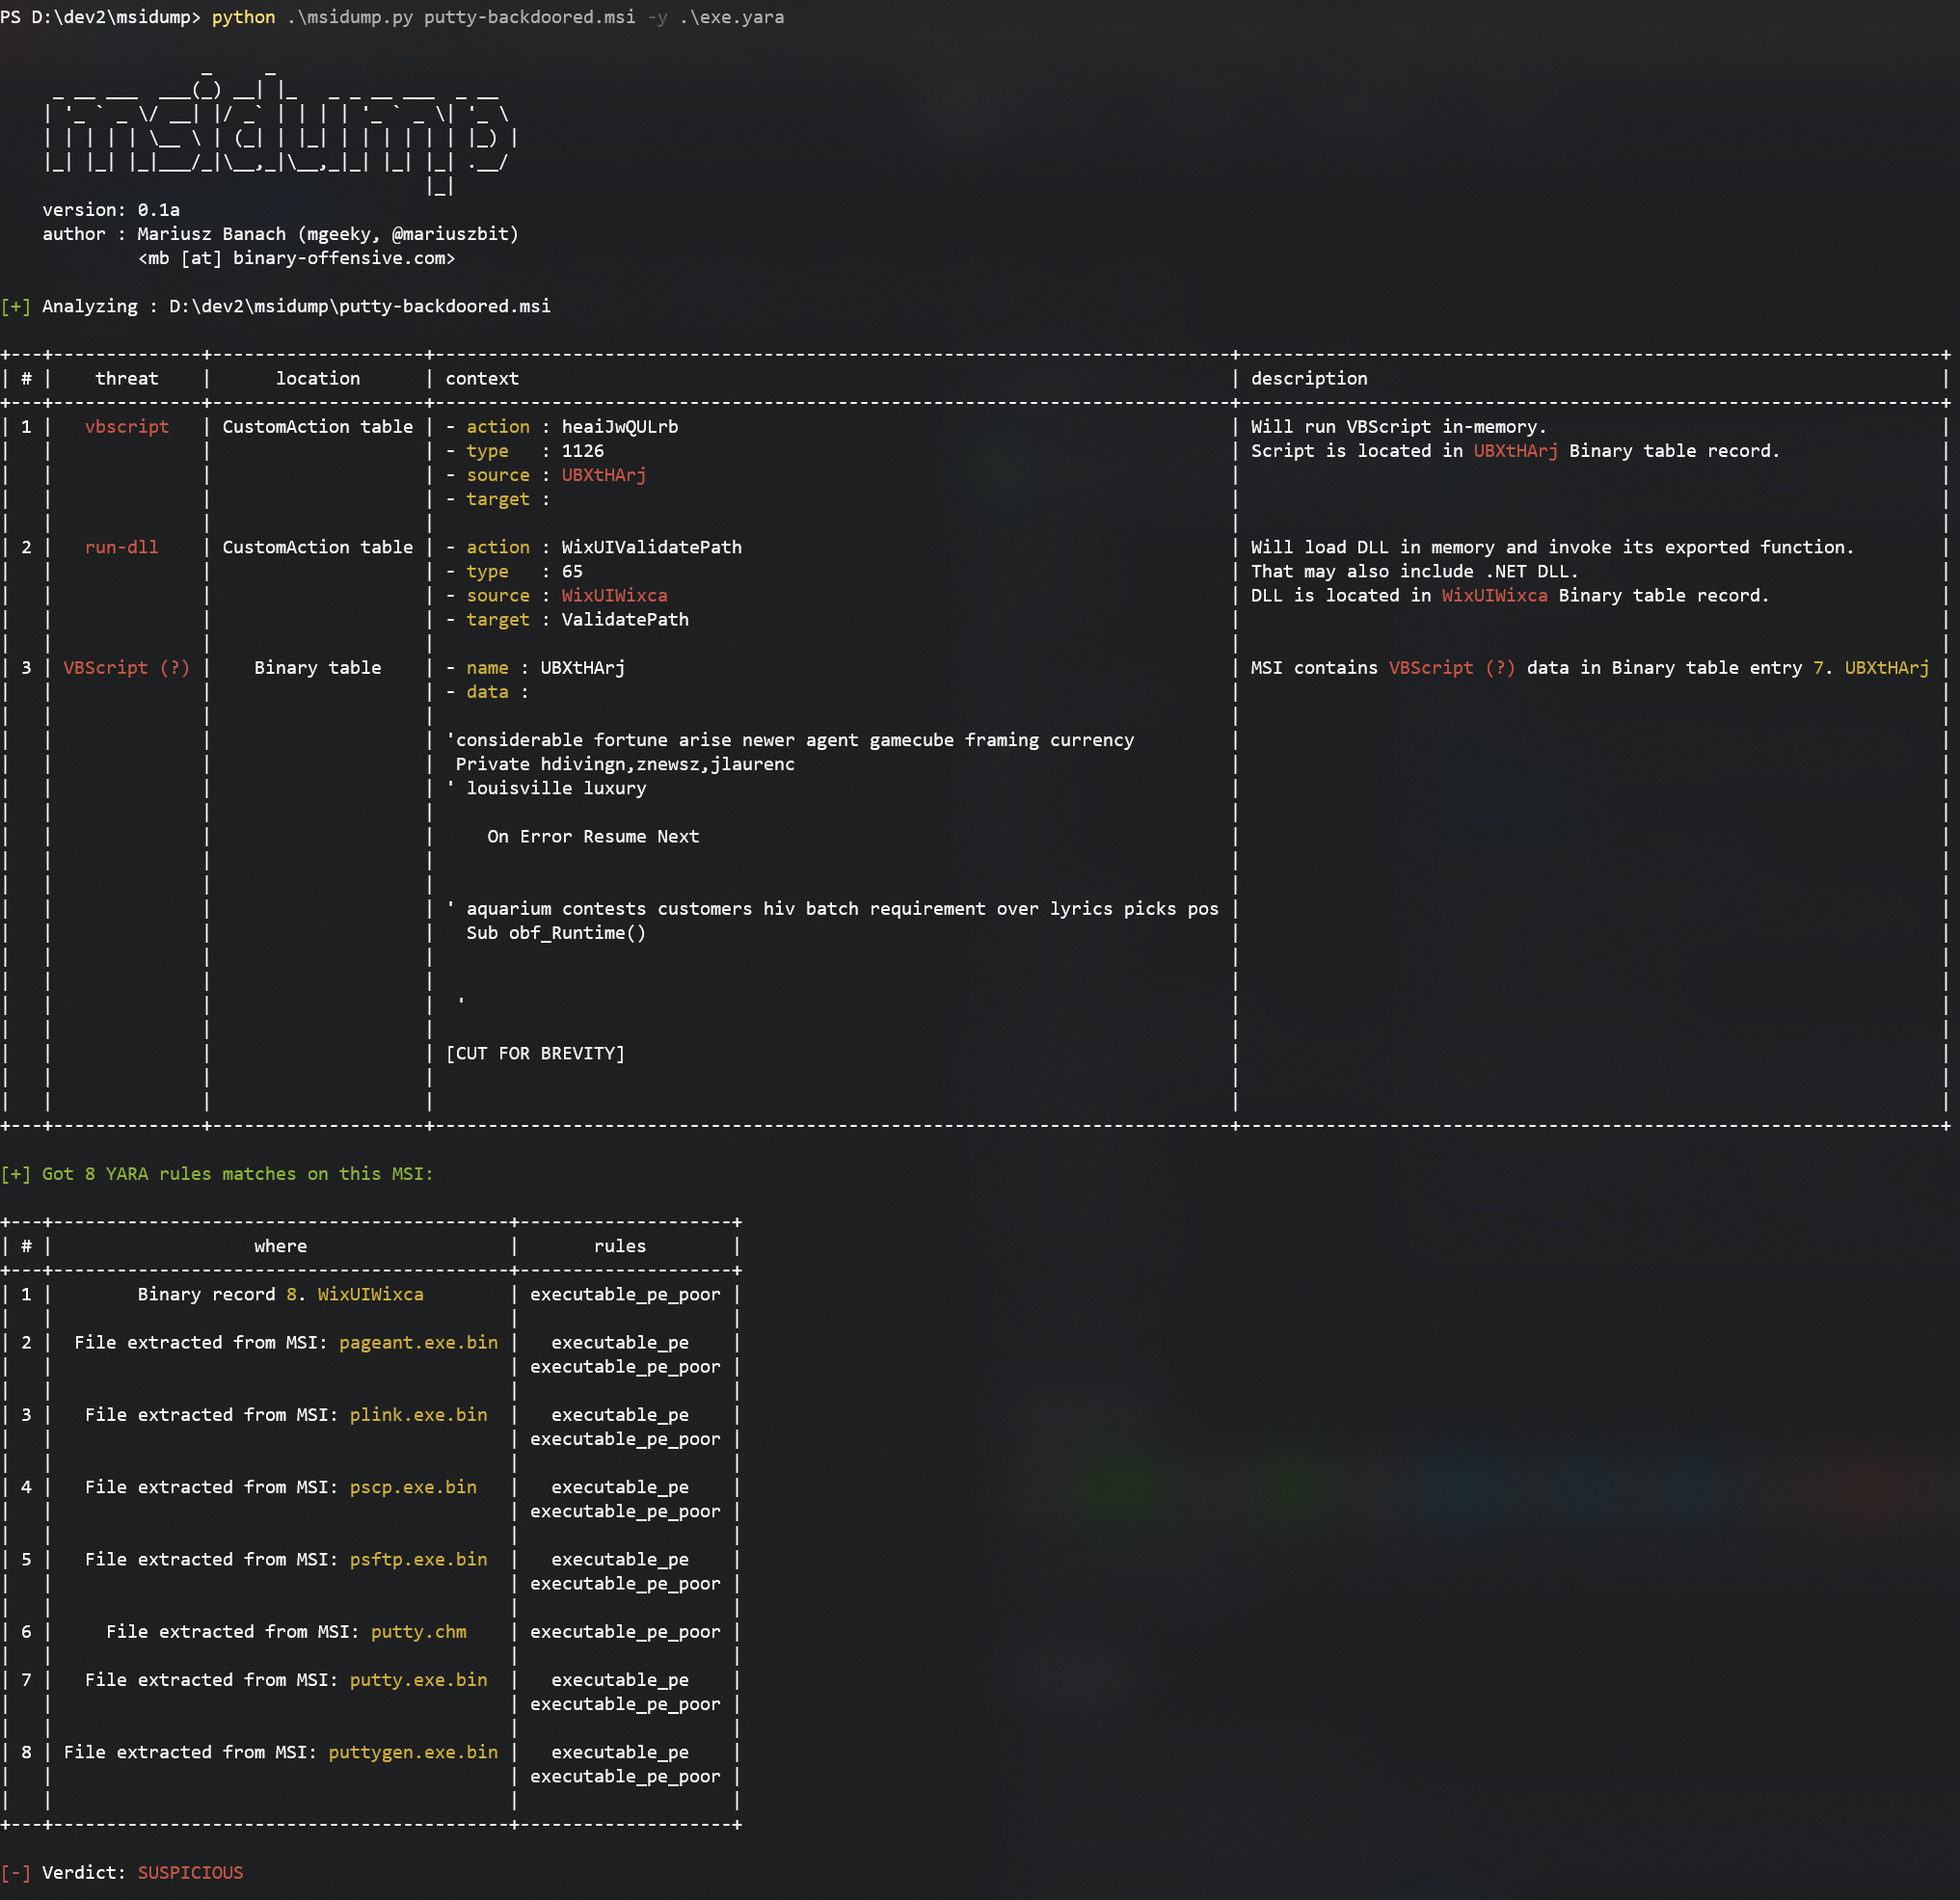
msidump preview

msidump

GitHubmgeeky/msidump

MSI Dump - uno strumento che analizza pacchetti di installazione MSI dannosi, estrae file, flussi, dati binari e incorpora lo scanner YARA.

static-analysisforensicsmalware-analysis+1
2323 anni fa
Thick-Client-Pentest-Checklist preview

Thick-Client-Pentest-Checklist

GitHubhari-prasaanth/thick-client-pentest-checklist

Una checklist basata su OWASP con oltre 80 casi di test

packet-sniffing-analysisvulnerability-analysisreverse-engineering+5
2024 anni fa
pylane preview

pylane

GitHubnteseyes/pylane

Un injector di macchina virtuale Python con strumenti di debug, basato su gdb.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
3594 anni fa
chimera preview

chimera

GitHubpenberg/chimera

Sandbox codice non affidabile con accesso sicuro all'host.
dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
12318 giorni fa
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

Libreria Nim per lo sviluppo di sicurezza offensiva
ids-ips-evasionshellcodepost-exploitation+4
2003 anni fa
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

Usa angr all'interno di GDB. Crea uno stato di angr a partire dallo stato corrente del debugger.
exploitationreverse-engineeringdebuggers+1
2046 anni fa
dncil preview

dncil

GitHubmandiant/dncil

La libreria open-source del team FLARE per disassemblare istruzioni Common Intermediate Language (CIL).
reverse-engineeringmalware-analysisbinary-analysis
1783 mesi fa
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi…
static-analysisreverse-engineeringforensics+2
2011 mese fa
r2d2 preview

r2d2

GitHubdnakov/r2d2

🤖🏴‍☠️ Plugin radare2 per GPT-4 🦜. Risolvi automaticamente i crackme 🪄

reverse-engineeringbinary-analysisai-assisted-reversing
2762 anni fa
LeakedHandlesFinder preview

LeakedHandlesFinder

GitHublab52io/leakedhandlesfinder

Strumento per l'identificazione di handle di processi Windows persi

privilege-escalationexploitationpenetration-testing+1
2984 anni fa
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE è una piattaforma di fuzzing per kernel di sistemi operativi embedded. Si basa su QEMU e AFL (e tutti i suoi fork-server correlati). Consente…
embedded-systems-securityfuzzingbinary-analysis
2035 anni fa
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Parser per $LogFile su NTFS

disk-forensicsforensicsdata-recovery+3
2185 mesi fa
idasec preview

idasec

GitHubrobindavid/idasec

Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1178 anni fa
elfloader preview

elfloader

GitHubgamozolabs/elfloader

Uno strumento di appiattimento di file ELF indipendente dall'architettura per shellcode

payload-generationreverse-engineeringshellcode+1
2344 anni fa
Precedente1…293031…93Successivo








