
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 kudelskisecurity/cdf
Strumento automatizzato di fuzzing differenziale per software crittografico che rileva errori di implementazione, fallimenti di conformità e perdite…
 4w4k3/repy2exe
Uno strumento di reverse engineering per applicazioni py2exe.
 mxmssh/drafl
AFL + DynamoRIO = fuzzing di binari senza codice sorgente su Linux
 rovellipaolo/ninjadroid
Ninja Reverse Engineering su pacchetti APK Android
 idamcp/idamcp
MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
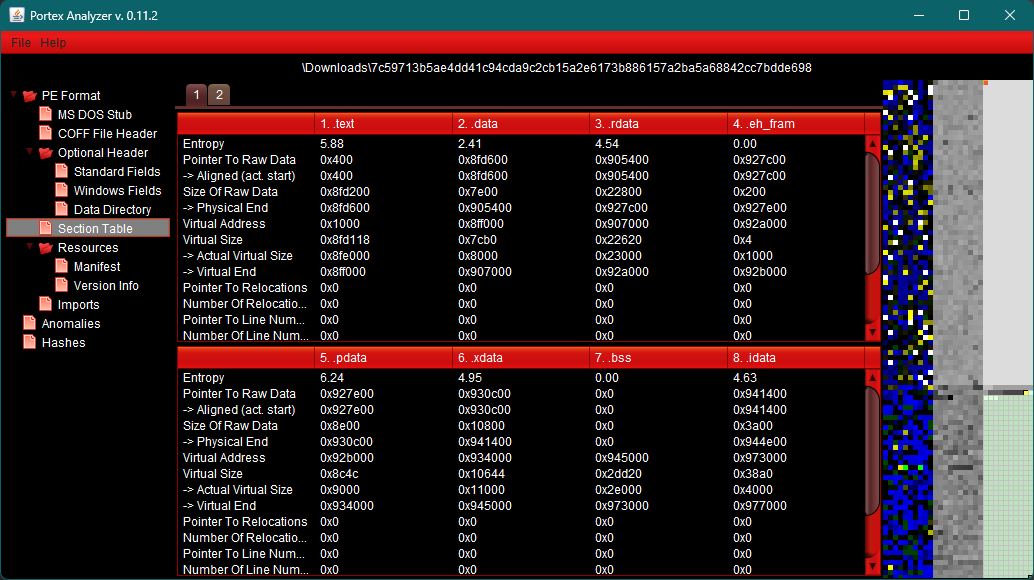 struppigel/portexanalyzergui
Interfaccia grafica per PortEx, una libreria per l'analisi di eseguibili portatili e malware.
 bannsec/autopwn
Automatizza compiti ripetitivi per il fuzzing
 binarly-io/fwhunt
Il formato delle regole Binarly Firmware Hunt (FwHunt) è stato progettato per scansionare vulnerabilità note nel firmware UEFI.
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
 pinksawtooth/how_to_become_a_malware_analyst
Guida curata per diventare un analista di malware, che copre le conoscenze essenziali, il reverse engineering, gli strumenti di analisi e…
 longwayhomie/polyengine
PolyEngine è un packer PE evasivo progettato per sfide CTF e formazione di sicurezza Windows a basso livello. Si concentra sull'elusione delle…
 binarly-io/fwhunt-scan
Strumenti per analizzare il firmware UEFI e verificare i moduli UEFI con le regole FwHunt
 theldus/bread
Debugger x86 in modalità reale iniettabile per reverse engineering di BIOS e debugging di codice arbitrario in modalità reale tramite cavo seriale,…
 cert-polska/malduck
🦆 Malduck è il tuo compagno paperino nei viaggi di analisi malware
 echo-devim/fhex
Un editor esadecimale completo compatibile con Linux/Windows/MacOS
 battelle/repsych
Guerra psicologica nell'ingegneria inversa
 ergrelet/themida-unmutate
Deoffuscatore statico per l'offuscamento basato su mutazioni di Themida, WinLicense e Code Virtualizer 3.x.
 florianmattana/sass-king
Reverse engineering del dizionario delle istruzioni NVIDIA SASS, audit dei kernel e riconoscimento di pattern attraverso le architetture GPU.








