
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 13 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k10h 7m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k4h 42m fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k3h 31m fa
angr preview#6

angr

GitHubangr/angr
9.0k1 giorno fa
capa preview#7

capa

GitHubmandiant/capa
6.1k7 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k10h 12m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k2 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k20 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1643 risultati
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

Un'estensione LLM per Ghidra per abilitare l'assistenza AI nella RE.
static-analysisvulnerability-analysisreverse-engineering+5
69712 giorni fa
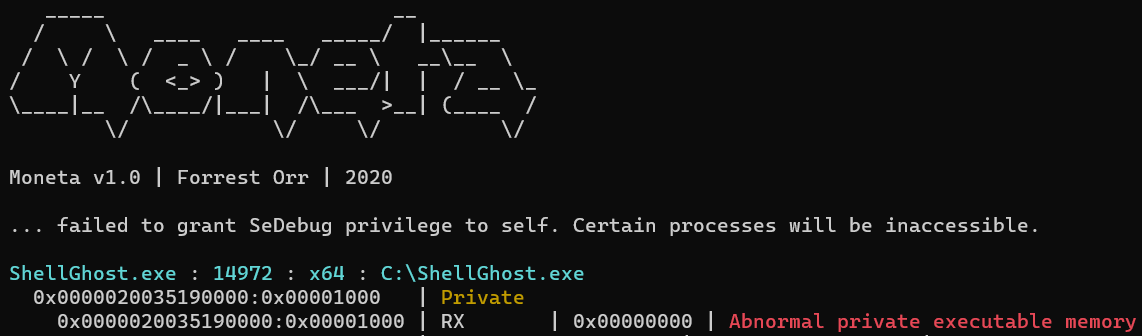
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2k3 anni fa
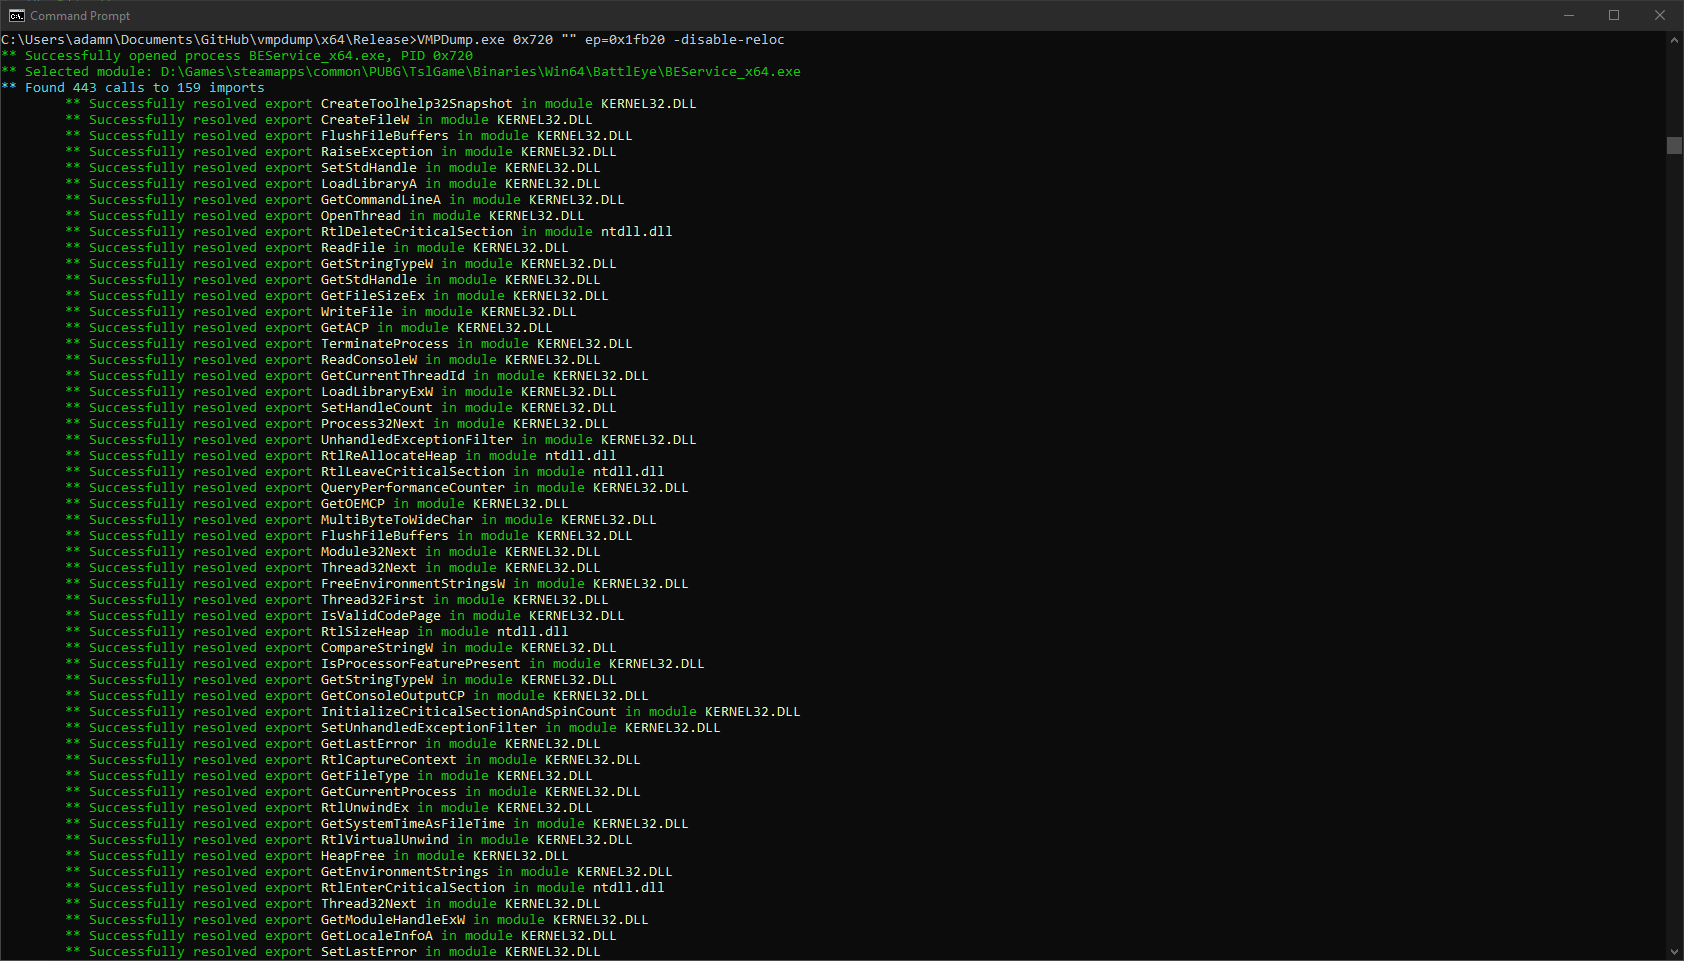
vmpdump preview

vmpdump

GitHub0xnobody/vmpdump

Un dumper VMP dinamico e un fixer degli import, basato su VTIL.
dynamic-analysis-sandboxingexploitationreverse-engineering+2
1.4k5 anni fa
ipyida preview

ipyida

GitHubeset/ipyida

Integrazione della console IPython per IDA Pro
reverse-engineeringscripting-automationbinary-analysis
8505 giorni fa
barf-project preview

barf-project

GitHubprograma-stic/barf-project

BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering

static-analysisdynamic-analysis-sandboxingexploit-frameworks+5
1.5k6 anni fa
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

Unpacker basato sull'emulazione e resolver delle importazioni per binari Windows x86/x64 VMProtect 3.x, che utilizza Unicorn per emulare le syscall e…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
45213 giorni fa
OGhidra preview

OGhidra

GitHubllnl/oghidra

OGhidra collega i Grandi Modelli Linguistici (LLM) tramite Ollama con la piattaforma di reverse engineering Ghidra, consentendo l'analisi binaria…
vulnerability-analysisreverse-engineeringdebuggers+5
3976 giorni fa
tenet preview

tenet

GitHubgaasedelen/tenet

Un Esploratore di Tracce per Reverse Engineers
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.5k5 anni fa
Win32_Offensive_Cheatsheet preview

Win32_Offensive_Cheatsheet

GitHubmatthieu-hackwitharts/win32_offensive_cheatsheet

Tecniche di abuso di Win32 e Kernel per pentester
persistence-mechanismsexploitationids-ips-evasion+8
9813 anni fa
antispy preview

antispy

GitHubmohuihui/antispy

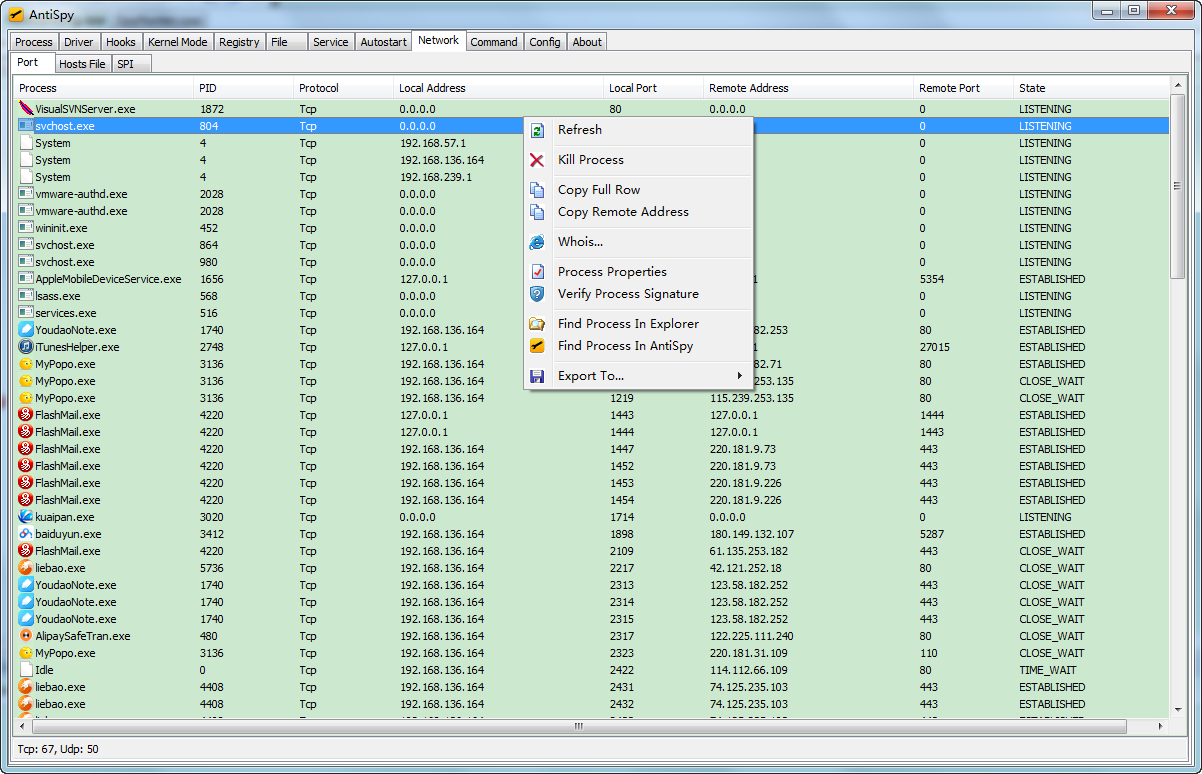
AntiSpy è un toolkit antivirus e anti-rootkit gratuito ma potente. Offre la possibilità, con i massimi privilegi, di rilevare, analizzare e…
defensive-toolsmemory-forensicsdebuggers+3
1.1k5 anni fa
Ponce preview

Ponce

GitHubillera88/ponce

Vincitore del concorso plugin IDA 2016! Esecuzione Simbolica a un clic di distanza!
reverse-engineeringdebuggersmalware-analysis+2
1.6k1 anno fa
Firmware_Slap preview

Firmware_Slap

GitHubchristhecoolhut/firmware_slap

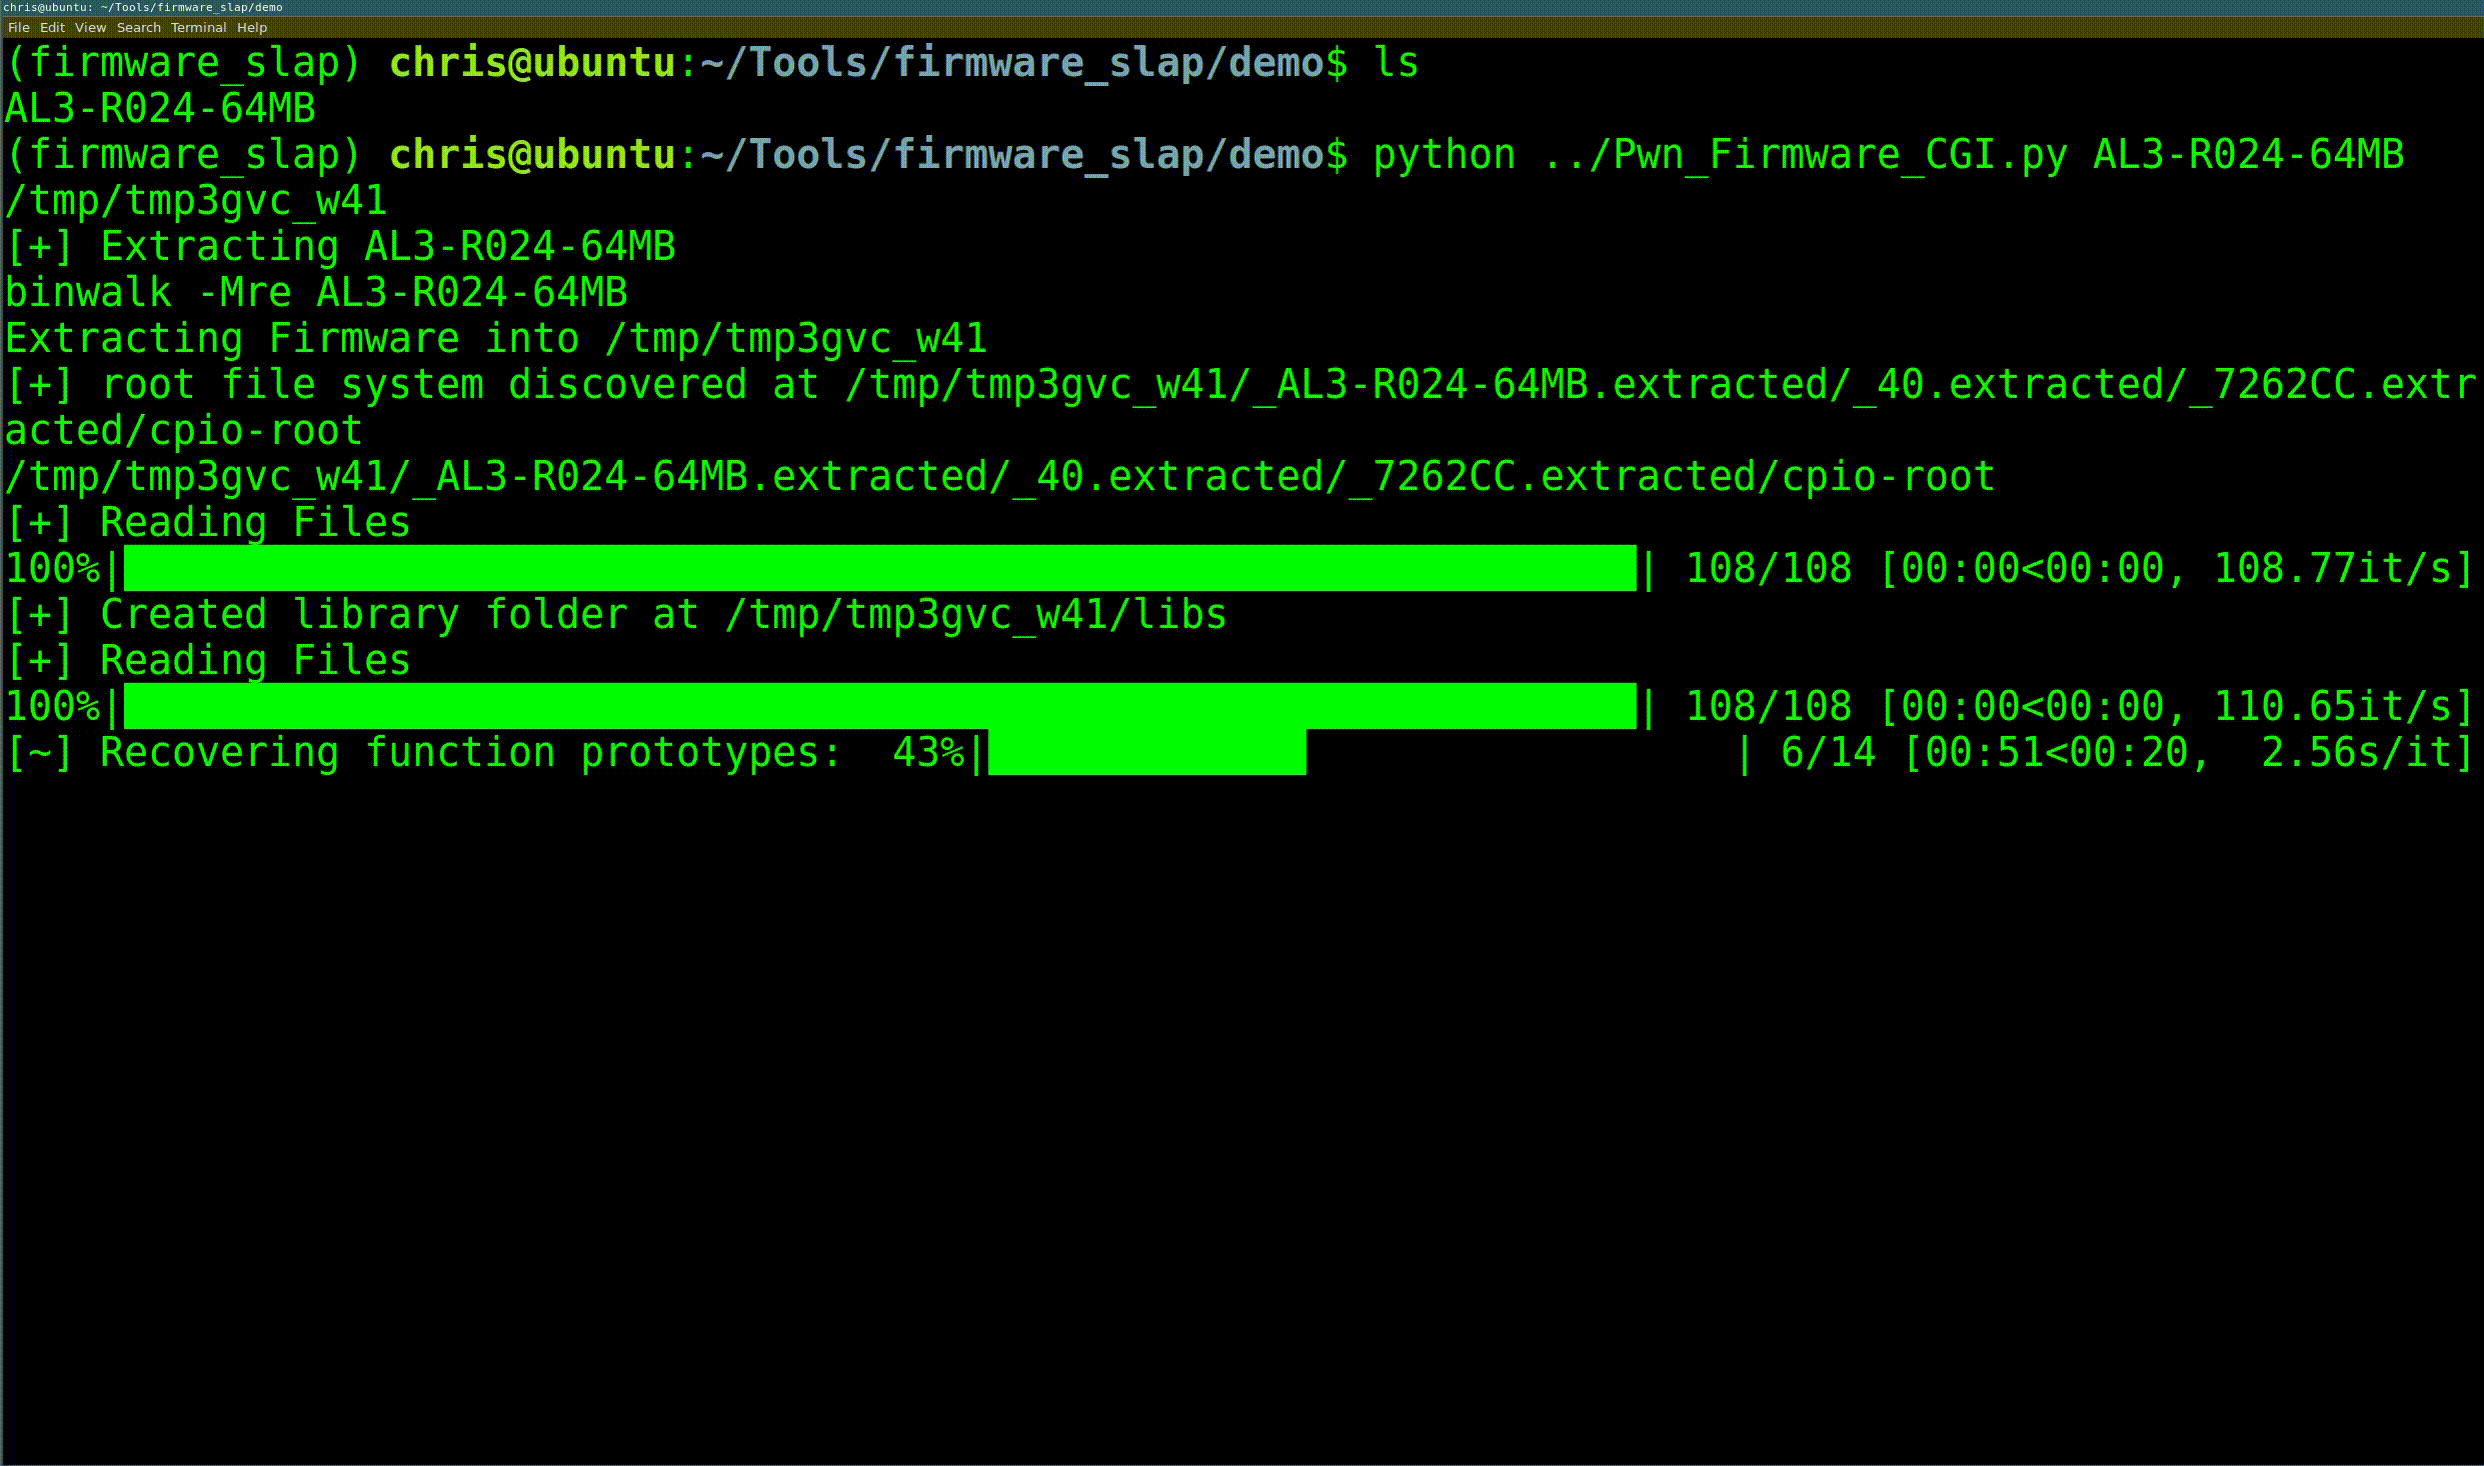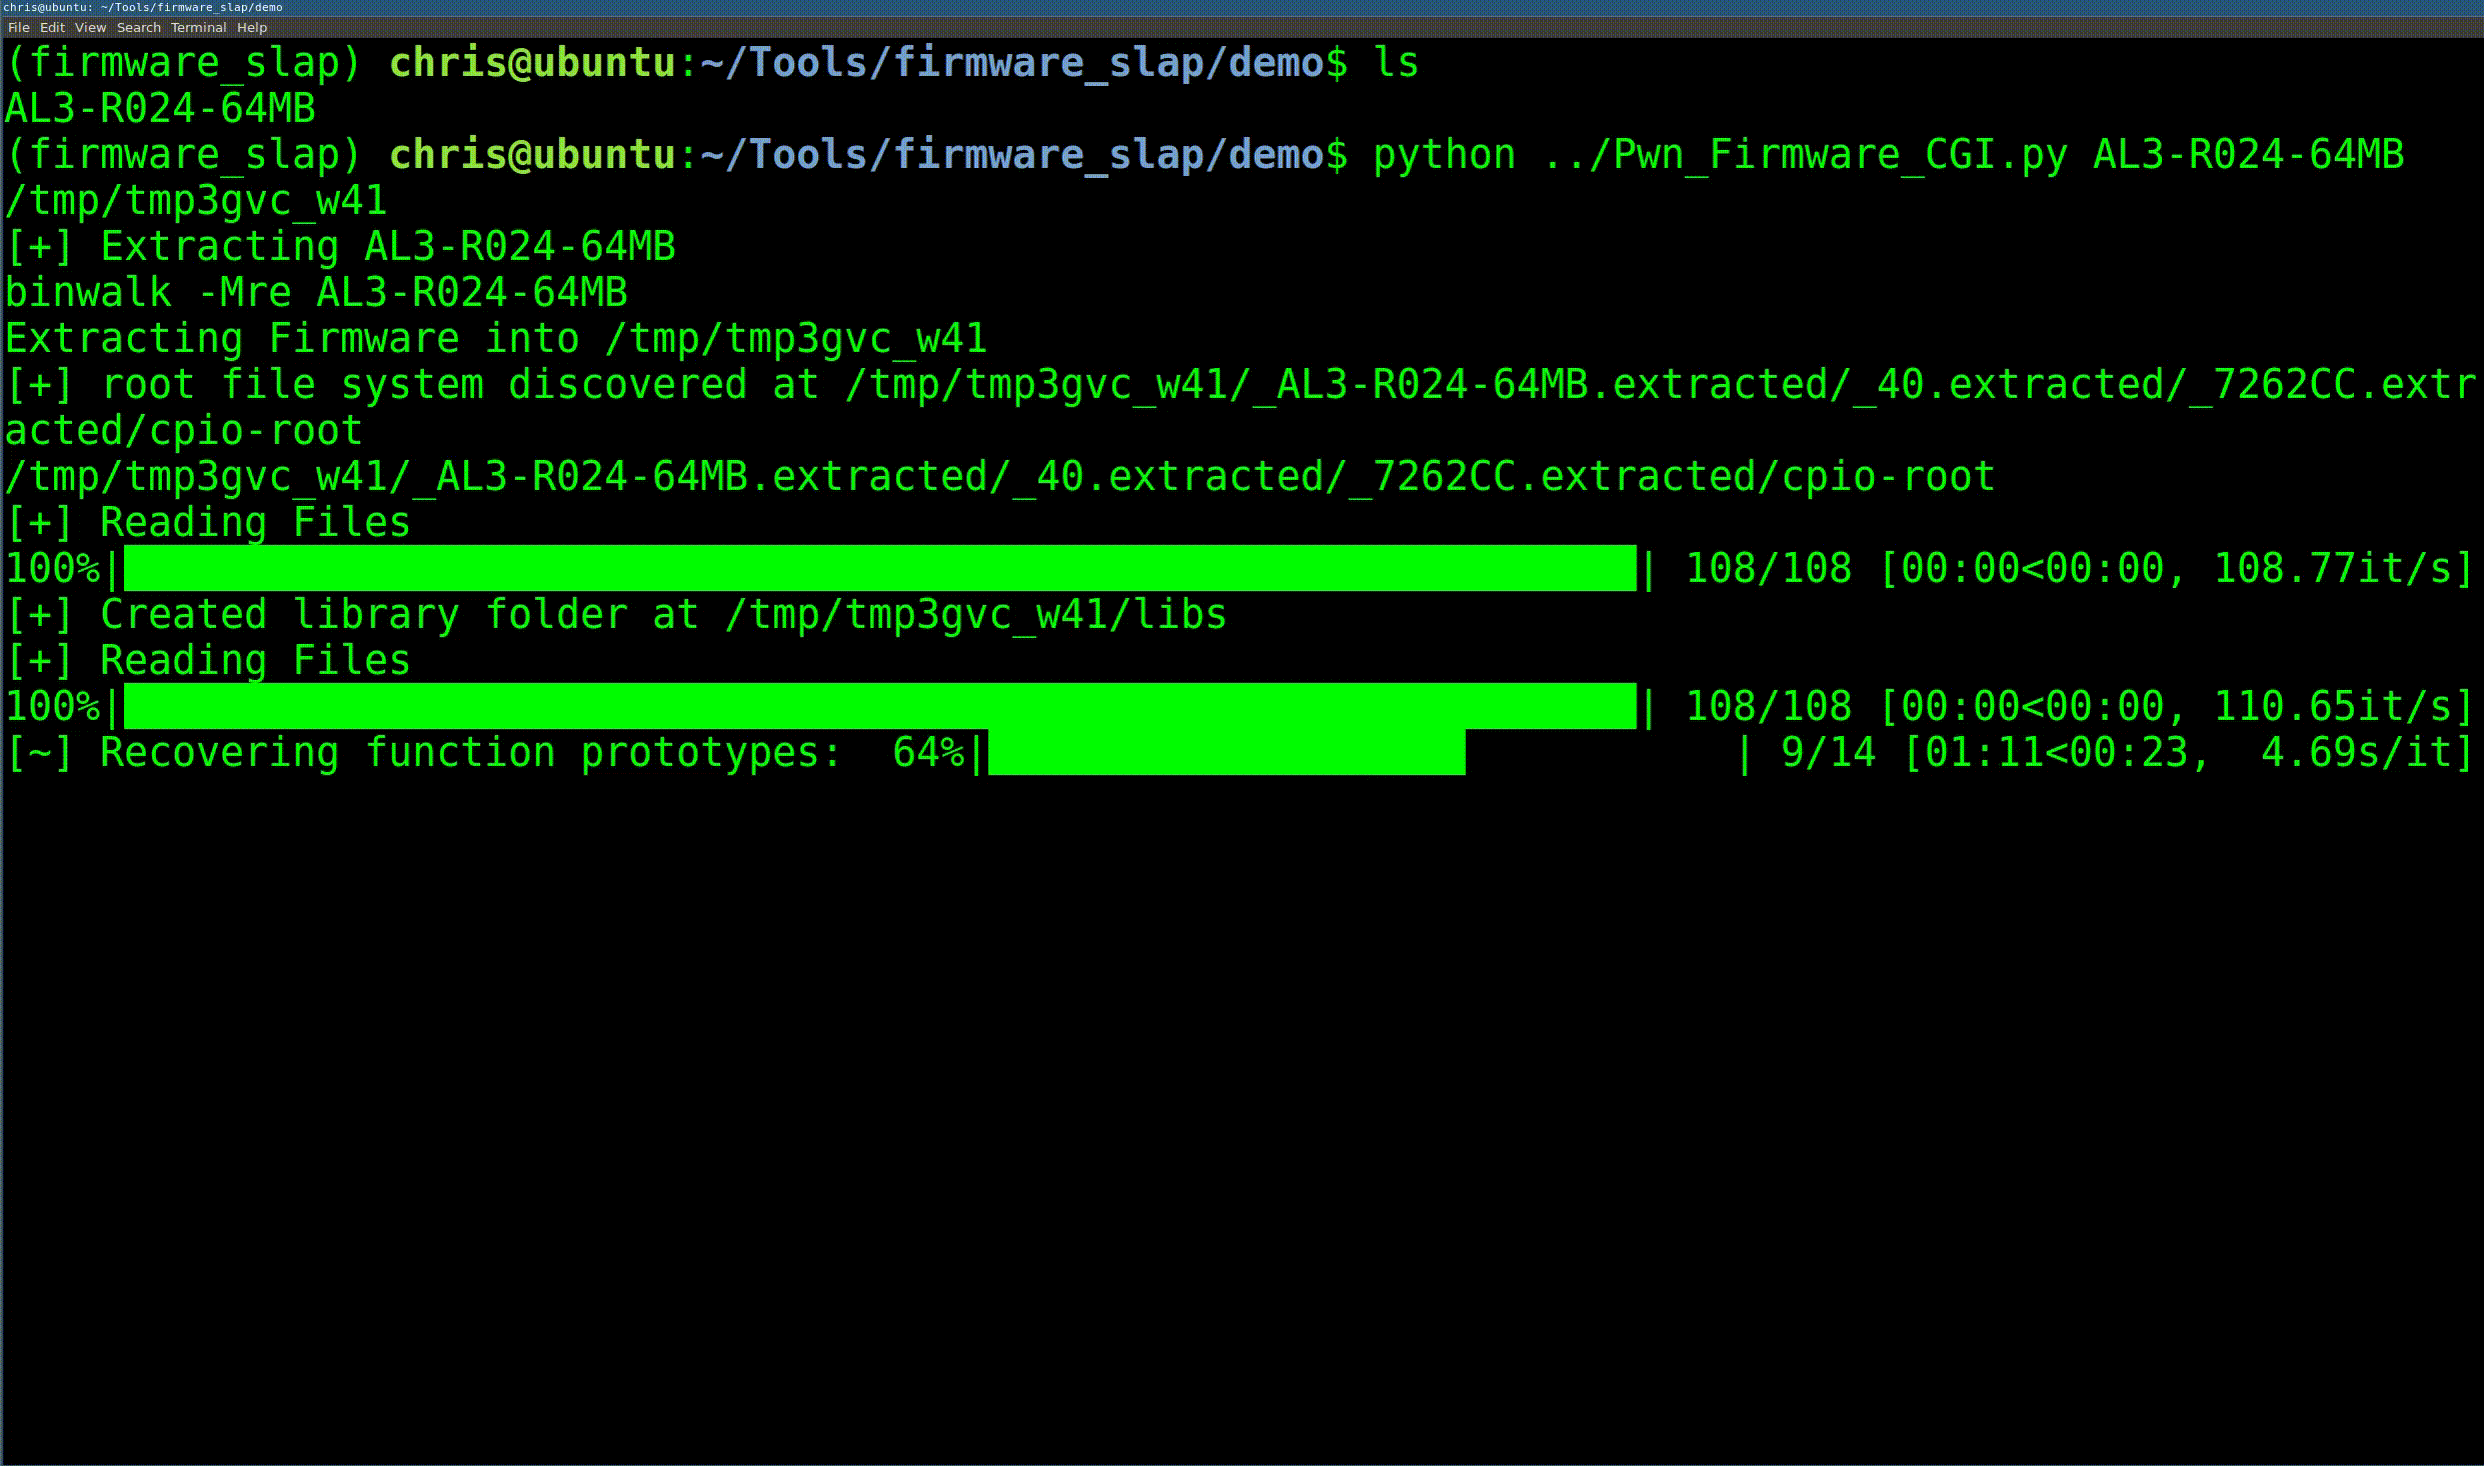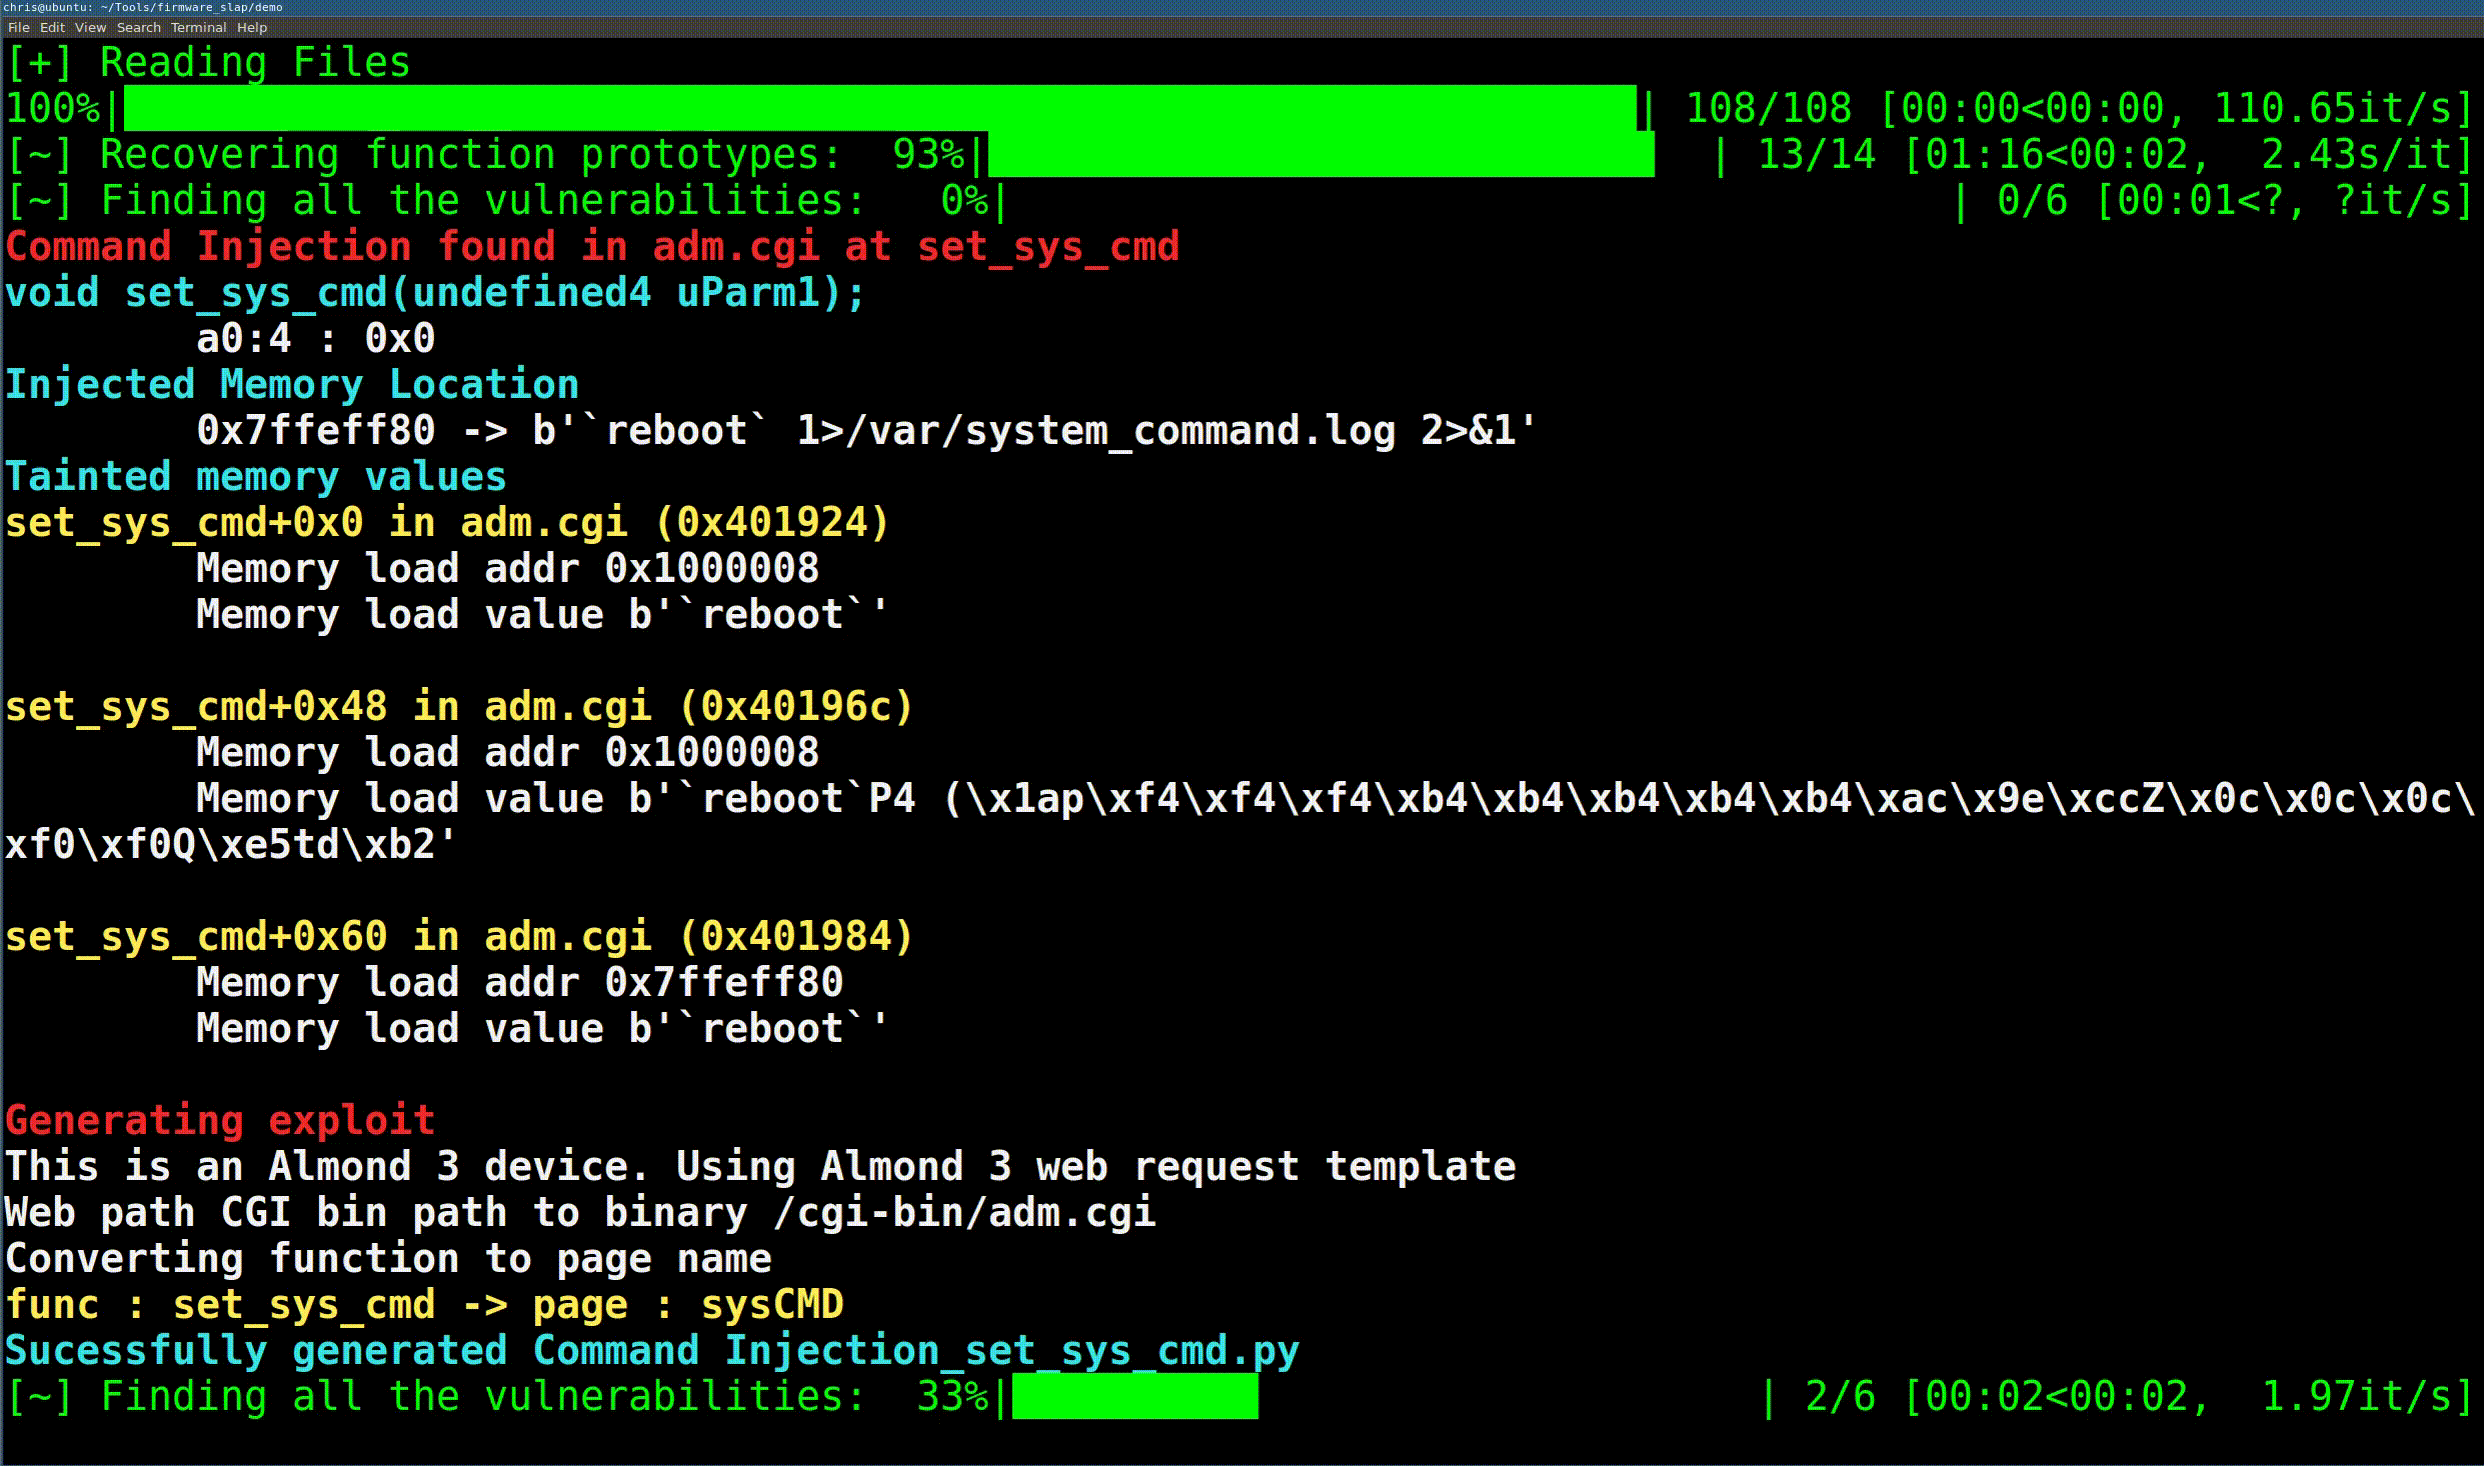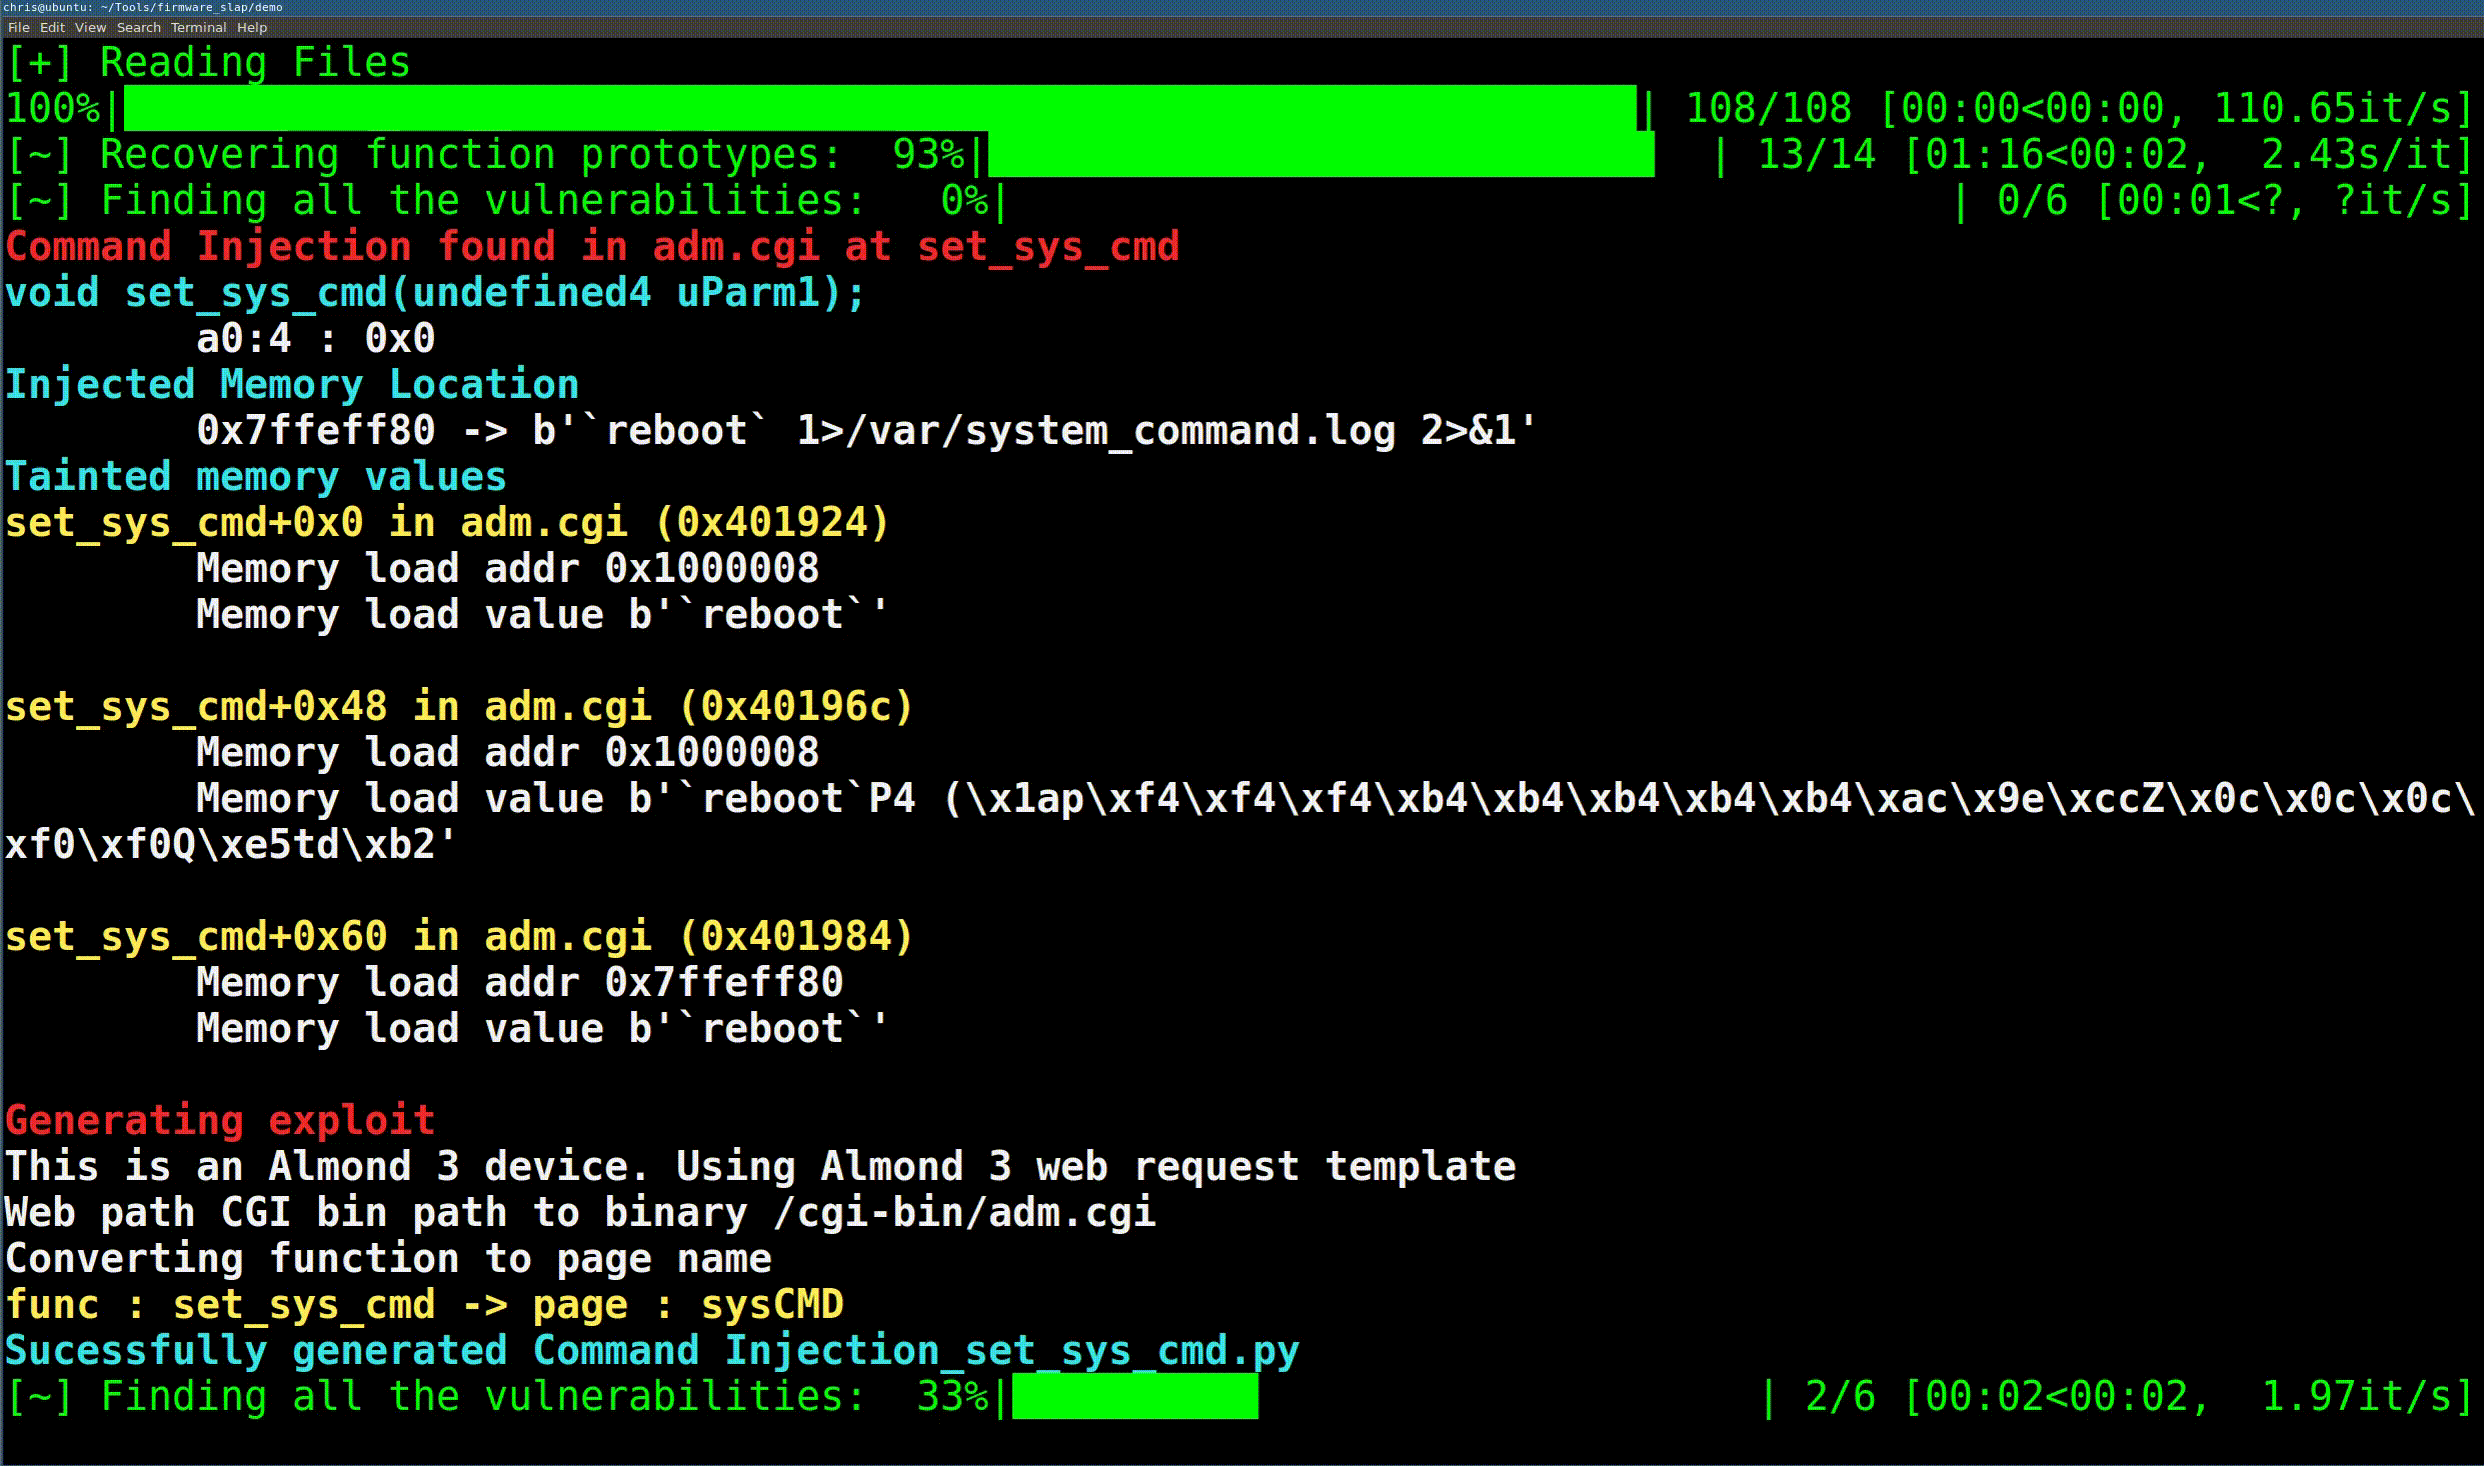
Scoperta di vulnerabilità nel firmware tramite analisi concolica e clustering di funzioni.
vulnerability-analysisexploitationbinary-analysis+1
4766 anni fa
Doldrums preview

Doldrums

GitHubrscloura/doldrums

Uno strumento di reverse engineering per Flutter/Dart
android-securityreverse-engineeringmobile-security+1
8604 anni fa
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

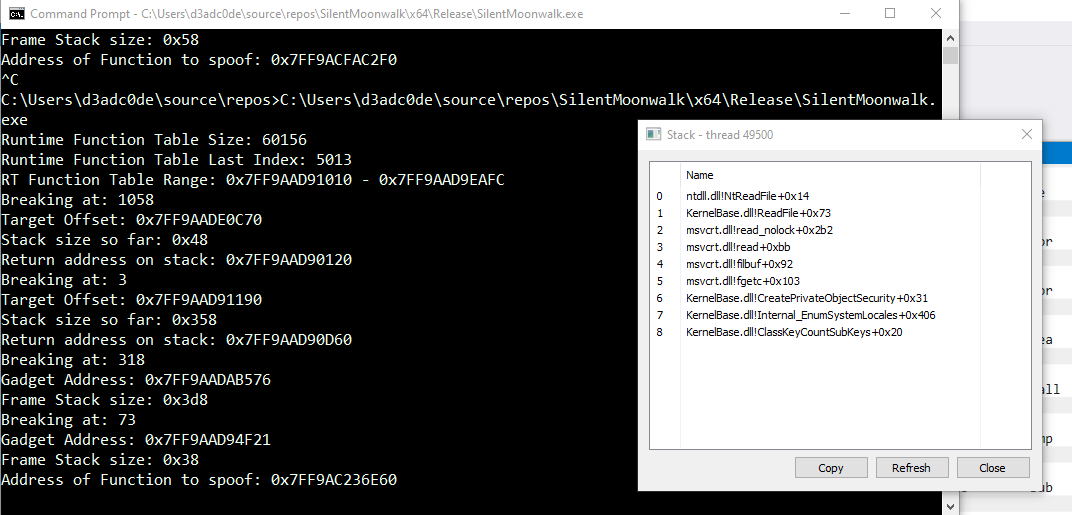
Implementazione di un PoC di uno spoofer dello stack di chiamate completamente dinamico.
exploitationreverse-engineeringbinary-analysis+2
9852 anni fa
sgx-step preview

sgx-step

GitHubjovanbulck/sgx-step

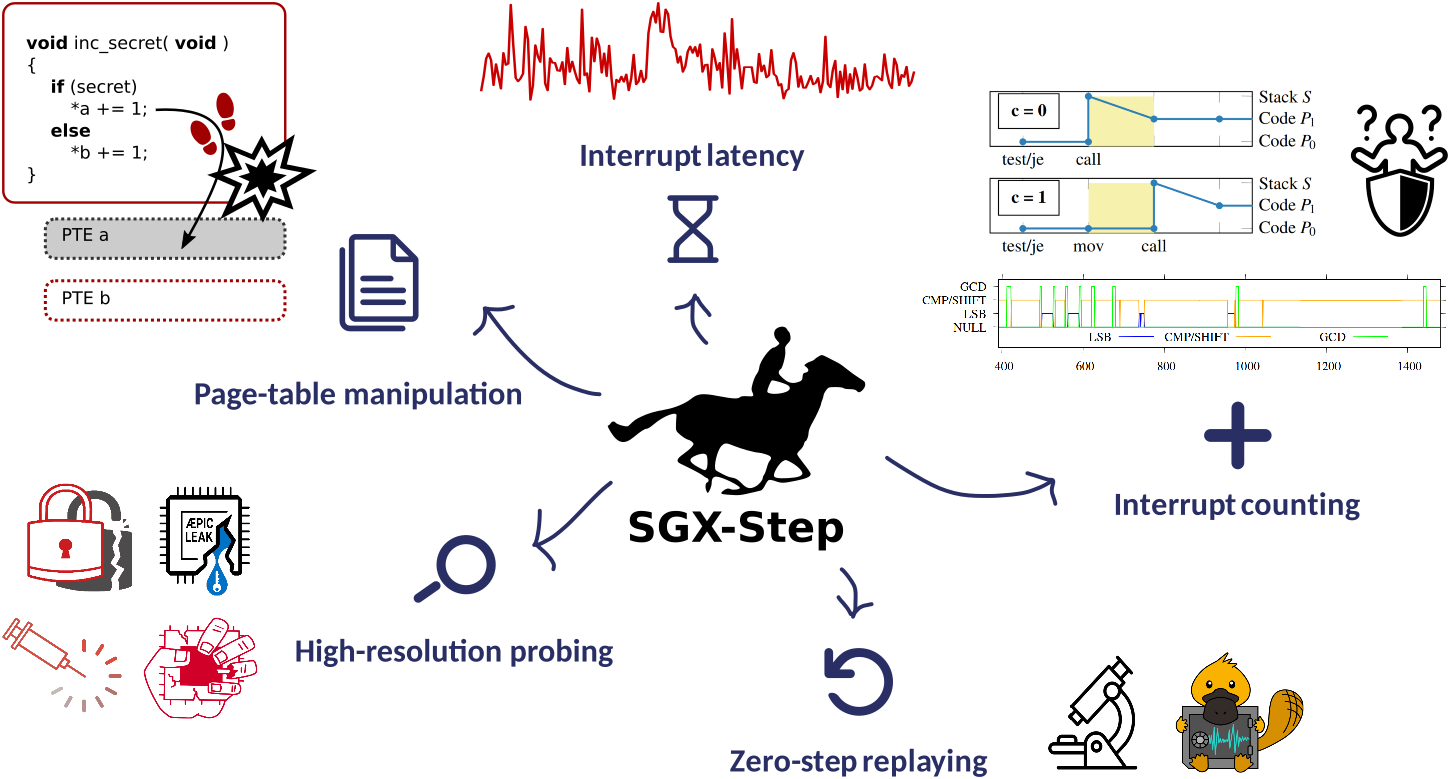
Un pratico framework di attacco per un controllo preciso dell'esecuzione dell'enclave
exploitationpenetration-testinghardware-security+1
4771 mese fa
xortool preview

xortool

GitHubhellman/xortool

Uno strumento per analizzare il cifrario XOR multi-byte
static-analysisencryption-decryption-toolshash-analysis+4
1.5k1 anno fa
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

Converte un EXE in DLL
payload-generationreverse-engineeringshellcode+2
1.4k1 anno fa
bfinject preview

bfinject

GitHubbishopfox/bfinject

Dylib injection per iOS 11.0 - 11.1.2 con i jailbreak LiberiOS ed Electra

dynamic-analysis-sandboxingios-securityexploitation+3
6418 anni fa
Precedente1…121314…92Successivo








