
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 fadi002/de4py
Il toolkit definitivo basato sull’intelligenza artificiale per il reverse engineering di Python.
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
 frkngksl/shoggoth
Crittografo polimorfico che trasforma file shellcode, PE e COFF in payload offuscati e indipendenti dalla posizione, con crittografia RC4 e cifrario…
 b2r2-org/b2r2
B2R2 è un framework di analisi binaria completamente gestito scritto in F#. Fornisce un ricco insieme di algoritmi, funzioni e strumenti per il…
 xtiankisutsa/mara_framework
MARA è un framework di reverse engineering e analisi di applicazioni mobili. È un toolkit che riunisce strumenti comunemente usati per il reverse…
 google/silifuzz
Esegue fuzzing sulle implementazioni di CPU generando input di test da proxy software, quindi li esegue su hardware reale per rilevare difetti di…
 struppigel/portex
Libreria Java per analizzare file Portable Executable con particolare attenzione all'analisi malware e alla robustezza contro le malformazioni PE
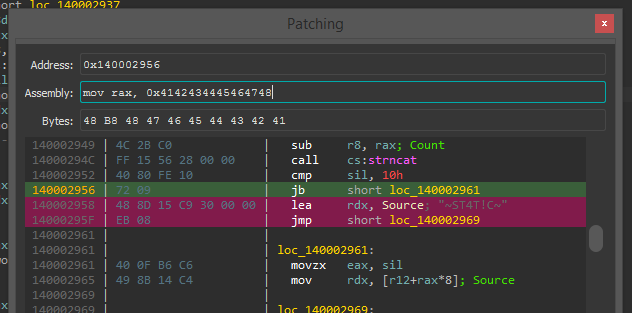 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 endgameinc/xori
Xori è una libreria di disassemblaggio e analisi statica pronta per l'automazione per PE32, 32+ e shellcode.
 team-atlanta/aixcc-afc-atlantis
Sistema automatizzato di cyber reasoning che scopre e analizza vulnerabilità software tramite fuzzing, analisi binaria e ragionamento sui programmi…
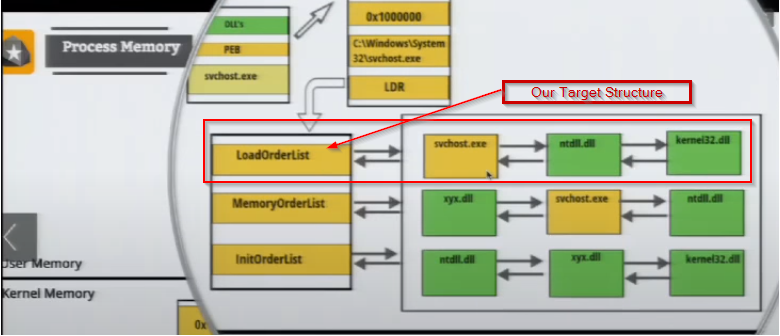 reveng007/darkwidow
Indirect Dynamic Syscall, SSN + Syscall address sorting tramite Modified TartarusGate approach + Remote Process Injection via APC Early Bird + Genera…
 nccgroup/triforceafl
Fuzzing AFL/QEMU con emulazione completa del sistema.
 angr/pyvex
Binding Python per l'IR VEX di Valgrind.
 xoreaxeaxeax/repsych
Guerra psicologica nel reverse engineering
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
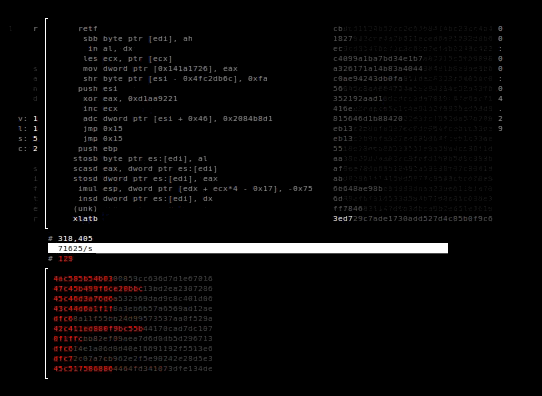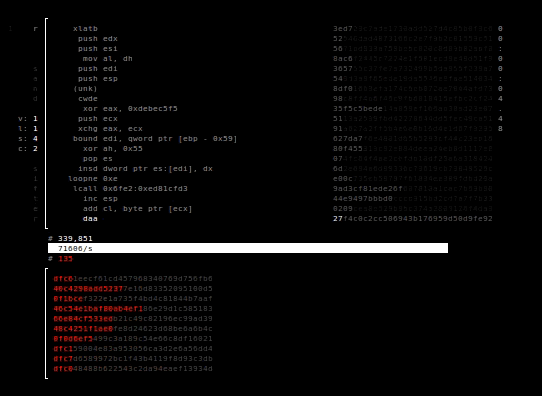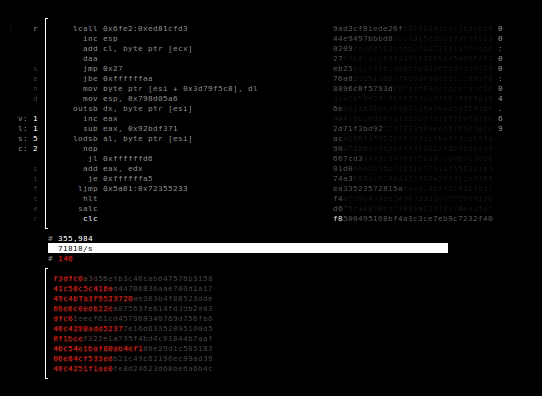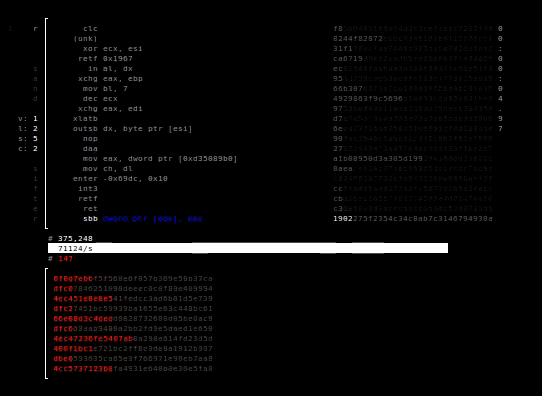 battelle/sandsifter
Il fuzzatore del processore x86
 ant4g0nist/lisa.py
Integrazione LLDB MCP + altri comandi utili
 vulhunt-re/vulhunt
Framework di rilevamento delle vulnerabilità del team REsearch di Binarly.








