
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 mattifestation/powershellarsenal
Un Modulo PowerShell Dedicato al Reverse Engineering
 ergrelet/unlicense
Unpacker dinamico e correttore di import per Themida/WinLicense 2.x e 3.x.
 dump-guy/malware-analysis-and-reverse-engineering
Alcune delle mie analisi malware e ingegneria inversa disponibili pubblicamente.
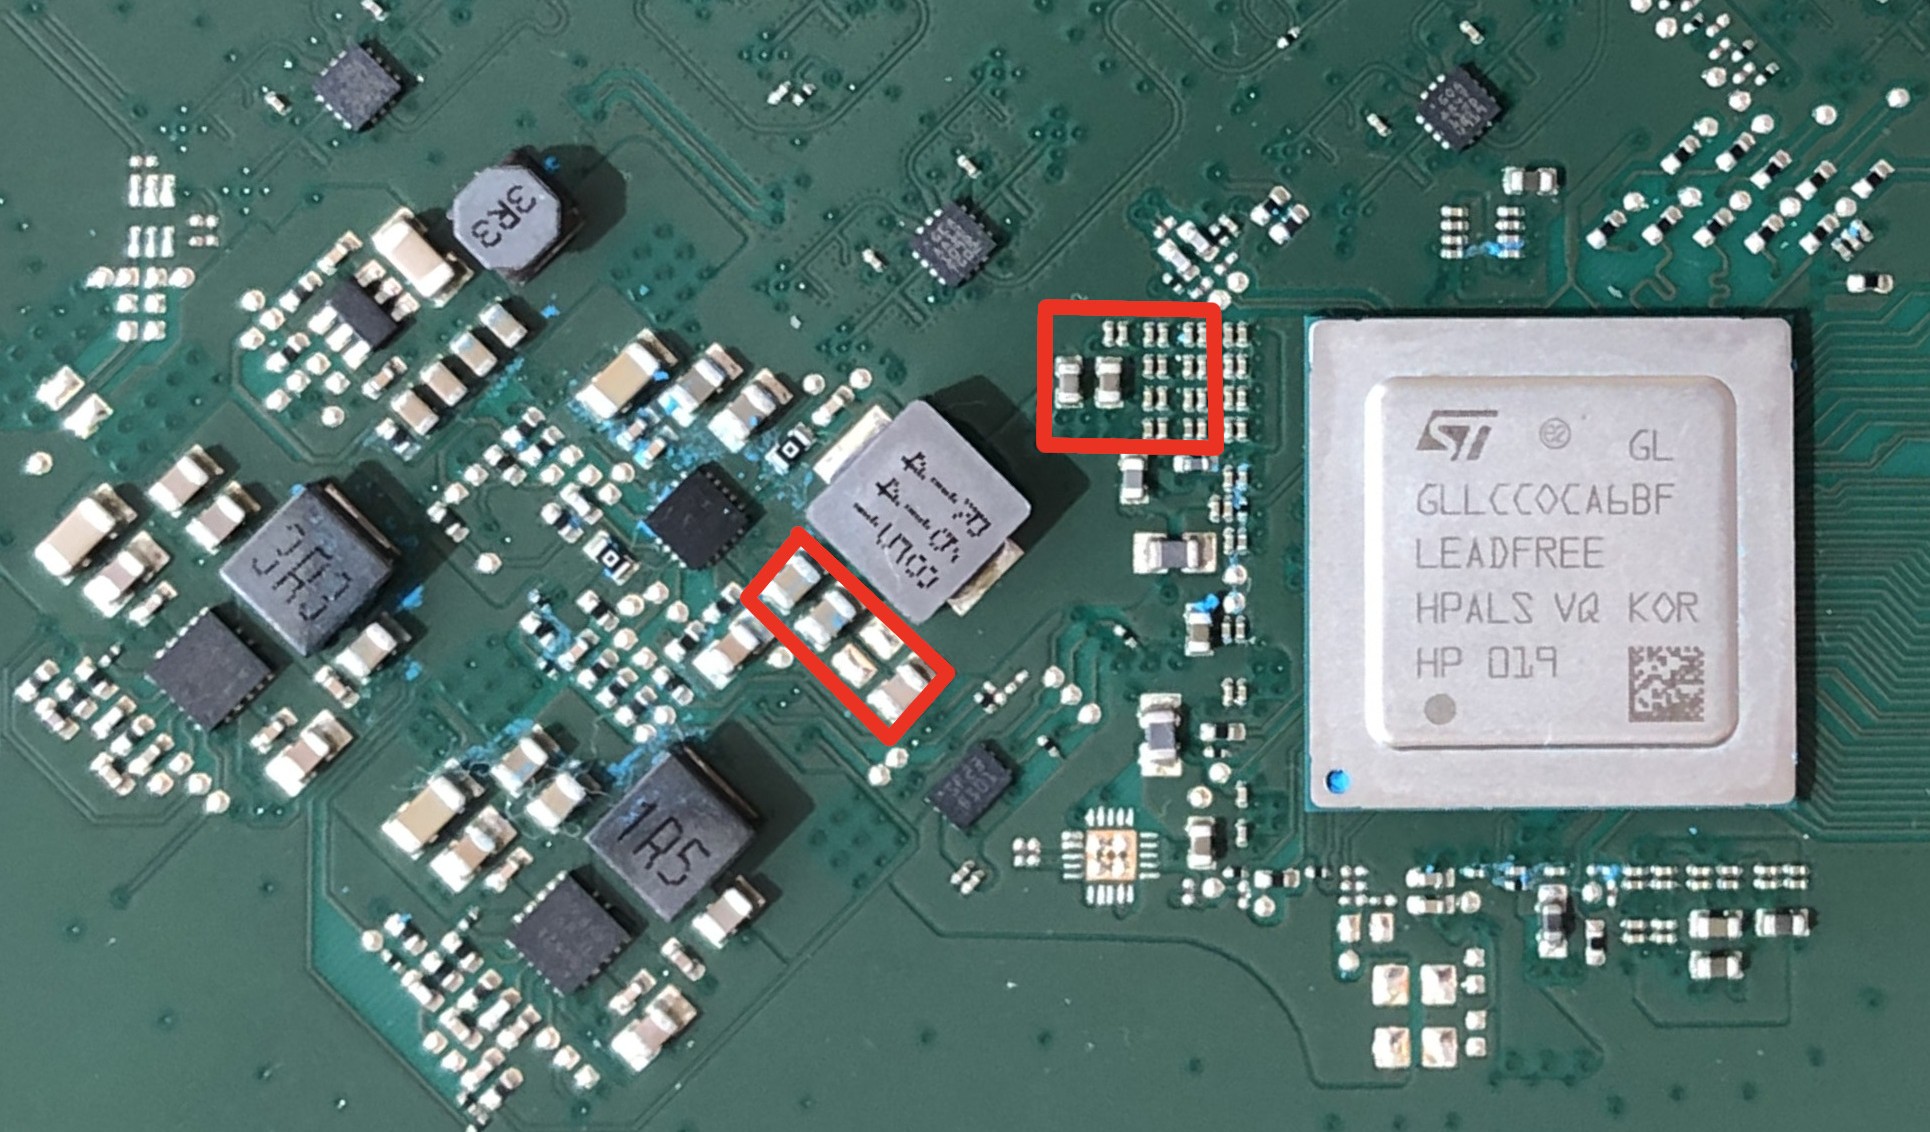 kuleuven-cosic/starlink-fi
Modchip a iniezione di guasti di tensione per la valutazione di sicurezza black-box dei terminali Starlink, aggirando la verifica della firma del…
 0xdea/semgrep-rules
Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.
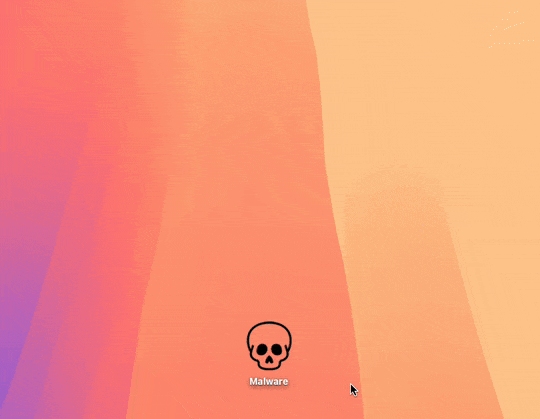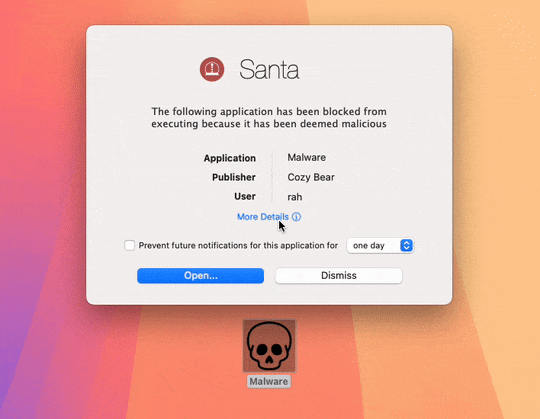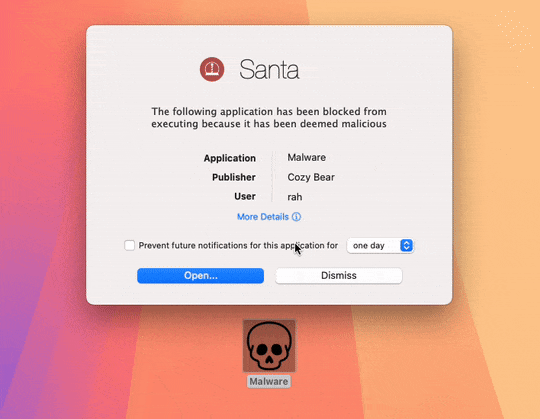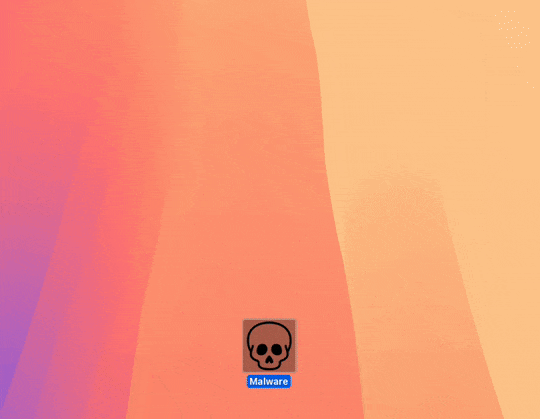 northpolesec/santa
Un sistema di autorizzazione all'accesso a binari e file per macOS.
 zodiacon/alltools
Tutti gli strumenti ragionevolmente stabili
 binref/refinery
Analisi di Triage ad Alto Ottano
 keensecuritylab/binabsinspector
Scanner di vulnerabilità binario statico che utilizza l'interpretazione astratta su Ghidra Pcode. Rileva classi CWE come buffer overflow,…
 googleprojectzero/p0tools
Raccolta di documenti di ricerca sulle vulnerabilità di Google Project Zero e piccoli strumenti di sicurezza standalone, incluse utilità di…
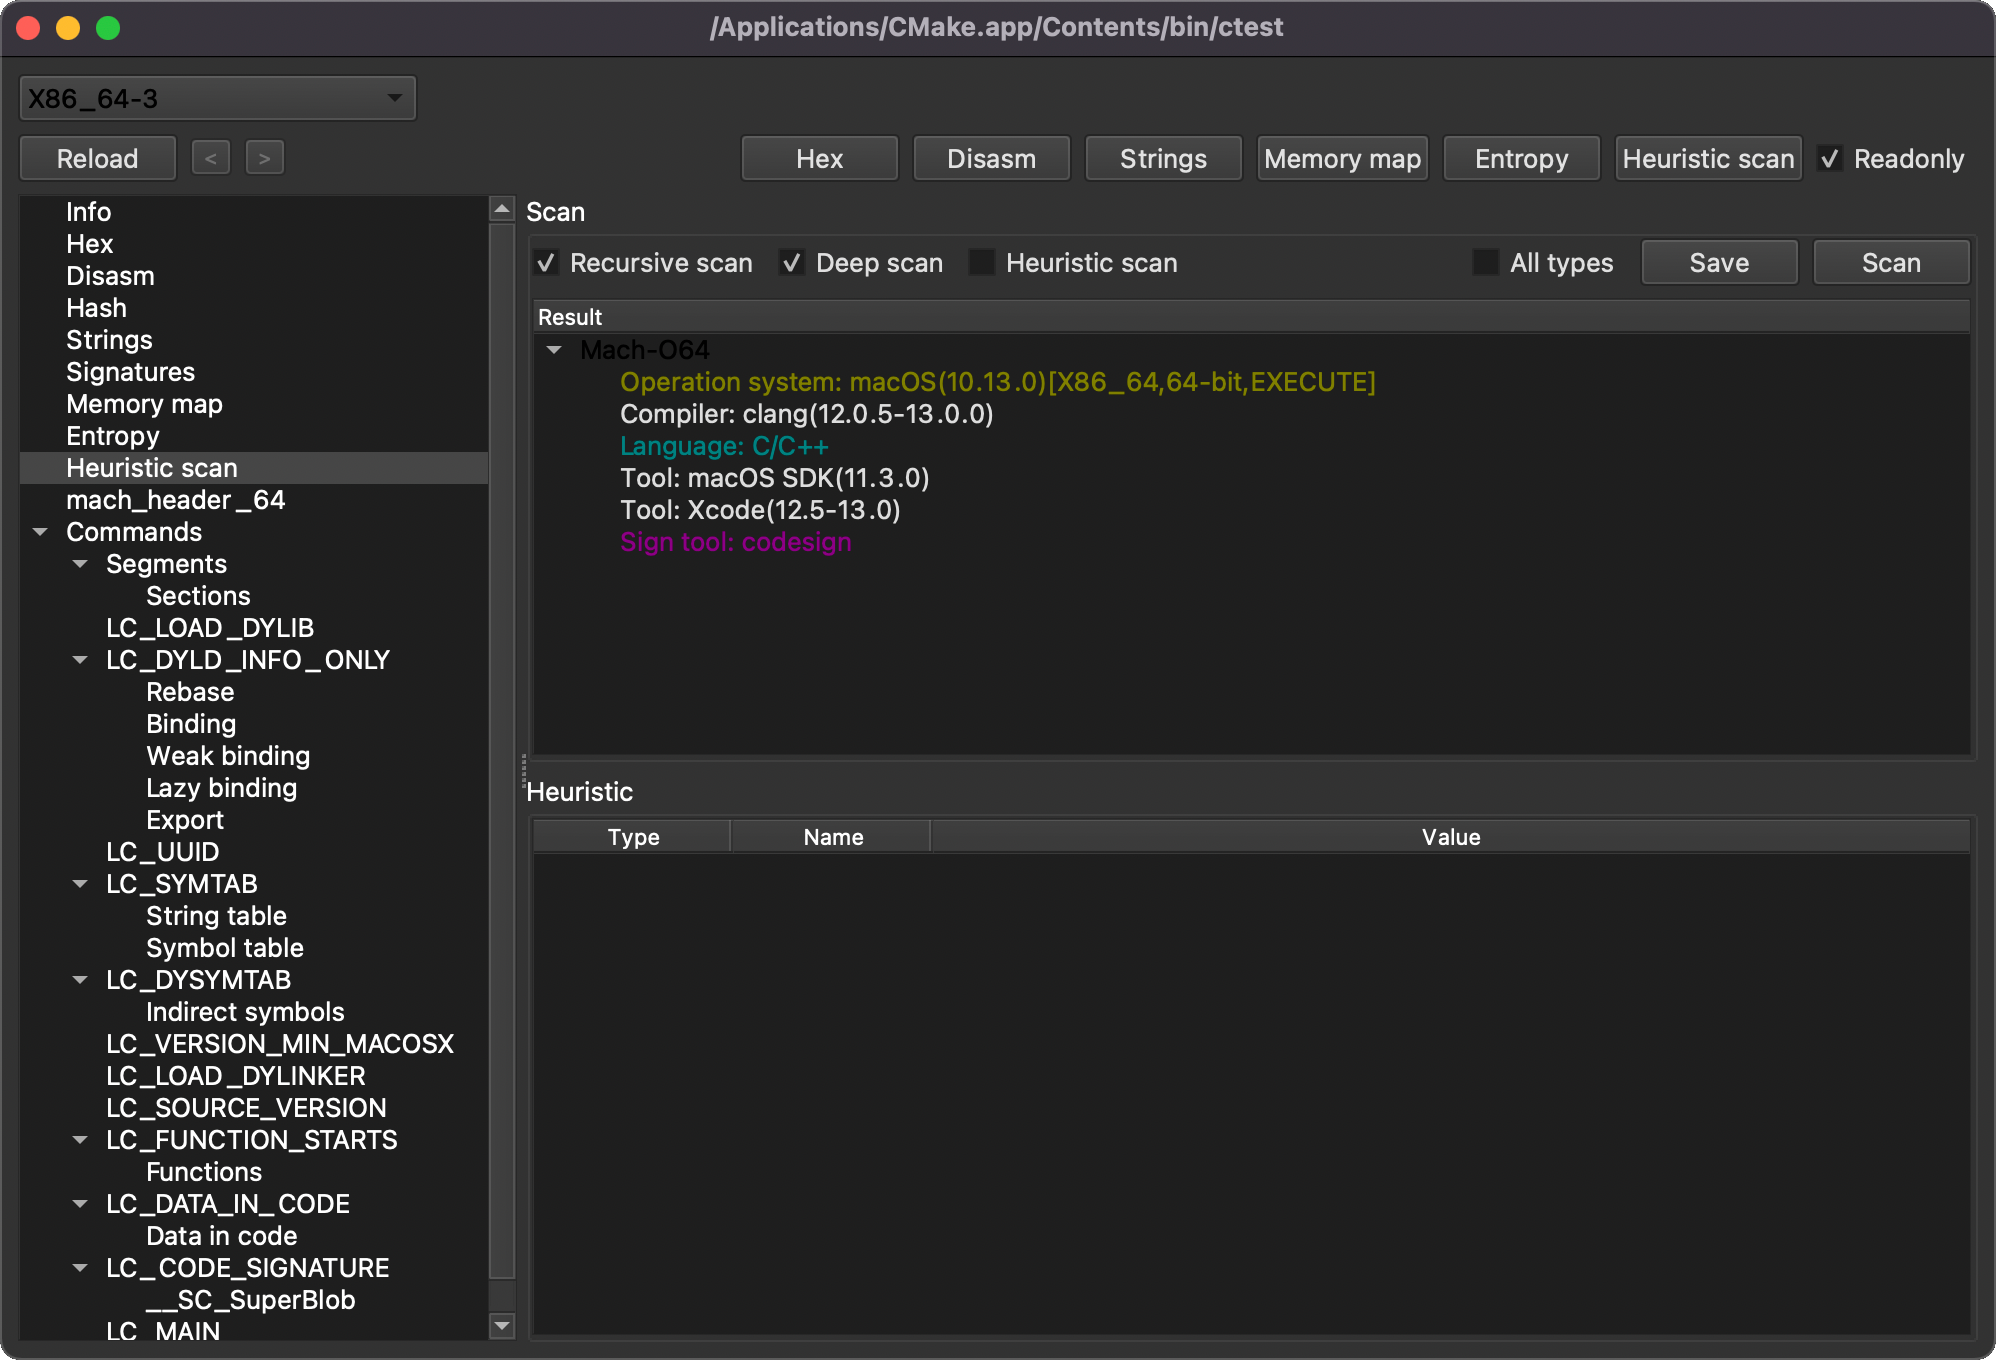 horsicq/xmachoviewer
XMachOViewer è un visualizzatore di file Mach-O per Windows, Linux e MacOS
 trailofbits/fickling
Decompilatore e analizzatore statico per il pickling di Python.
 enovella/tee-reversing
Una lista curata di risorse TEE pubbliche per imparare a fare reverse engineering e ottenere l'esecuzione di codice attendibile su dispositivi ARM.
 mandiant/goresym
Analizza i binari Go per recuperare simboli, metadati delle funzioni, tipi, percorsi di file e stringhe incorporate, inclusi campioni stripped o…
 rocky/python-decompile3
Decompilatore Python per 3.7-3.8 Derivato da uncompyle6 per poter rifattorizzare e iniziare a risolvere alcuni problemi di lunga data
 maoabc/nmmp
dex-vm utilizzato per proteggere il file classes.dex di Android
 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF
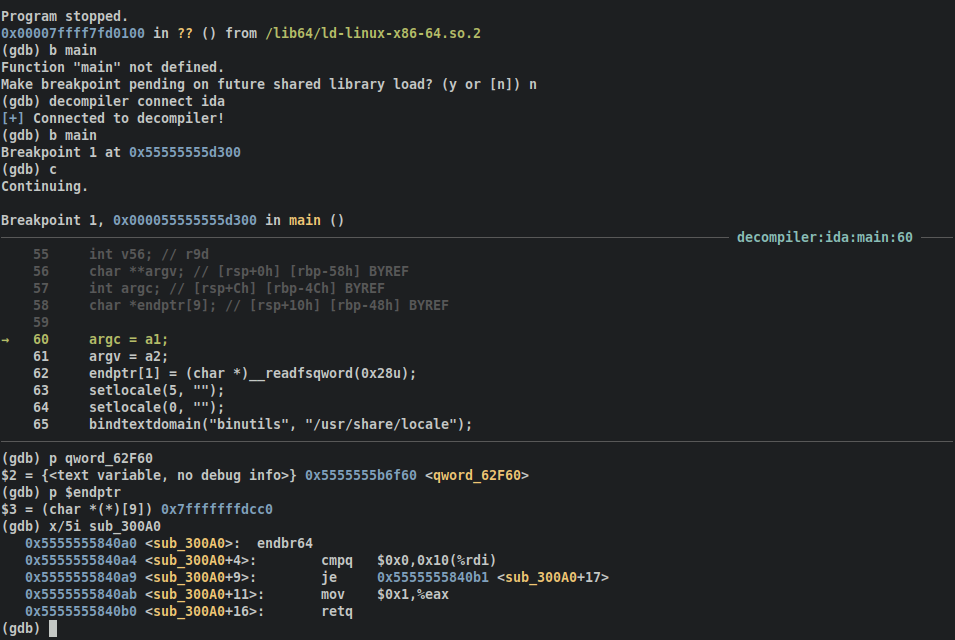 mahaloz/decomp2dbg
Un plugin per introdurre simboli interattivi nel tuo debugger dal tuo decompilatore








