
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
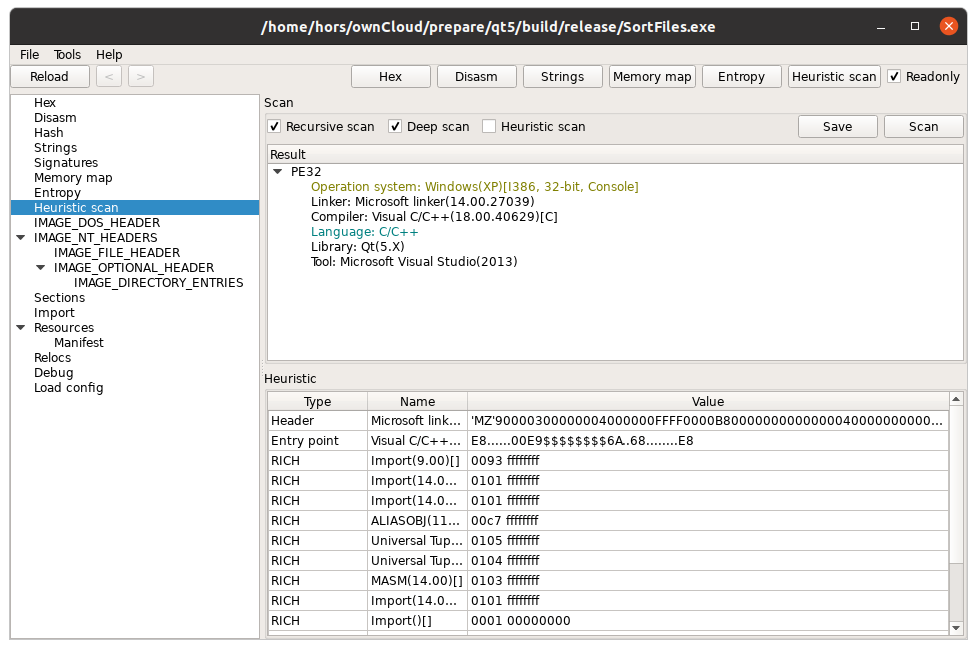
 horsicq/xpeviewer
Visualizzatore/editor di file PE per Windows, Linux e MacOS.
 rehints/efixplorer
Plugin e loader per IDA per l'analisi del firmware UEFI e l'automazione del reverse engineering
 rasta-mouse/threatcheck
Identifica i byte che Microsoft Defender / AMSI Consumer segnala.
 rizinorg/rz-ghidra
Integrazione profonda del decompilatore ghidra e del disassembler sleigh per rizin
 jonathansalwan/vmprotect-devirtualization
Giocando con la protezione software VMProtect. Deoffuscazione automatica di funzioni pure utilizzando esecuzione simbolica e LLVM.
 trustedsec/coffloader
Esegui Beacon Object Files (BOFs) al di fuori di Cobalt Strike analizzando file oggetto COFF a 64 bit, con generazione di argomenti compatibile con…
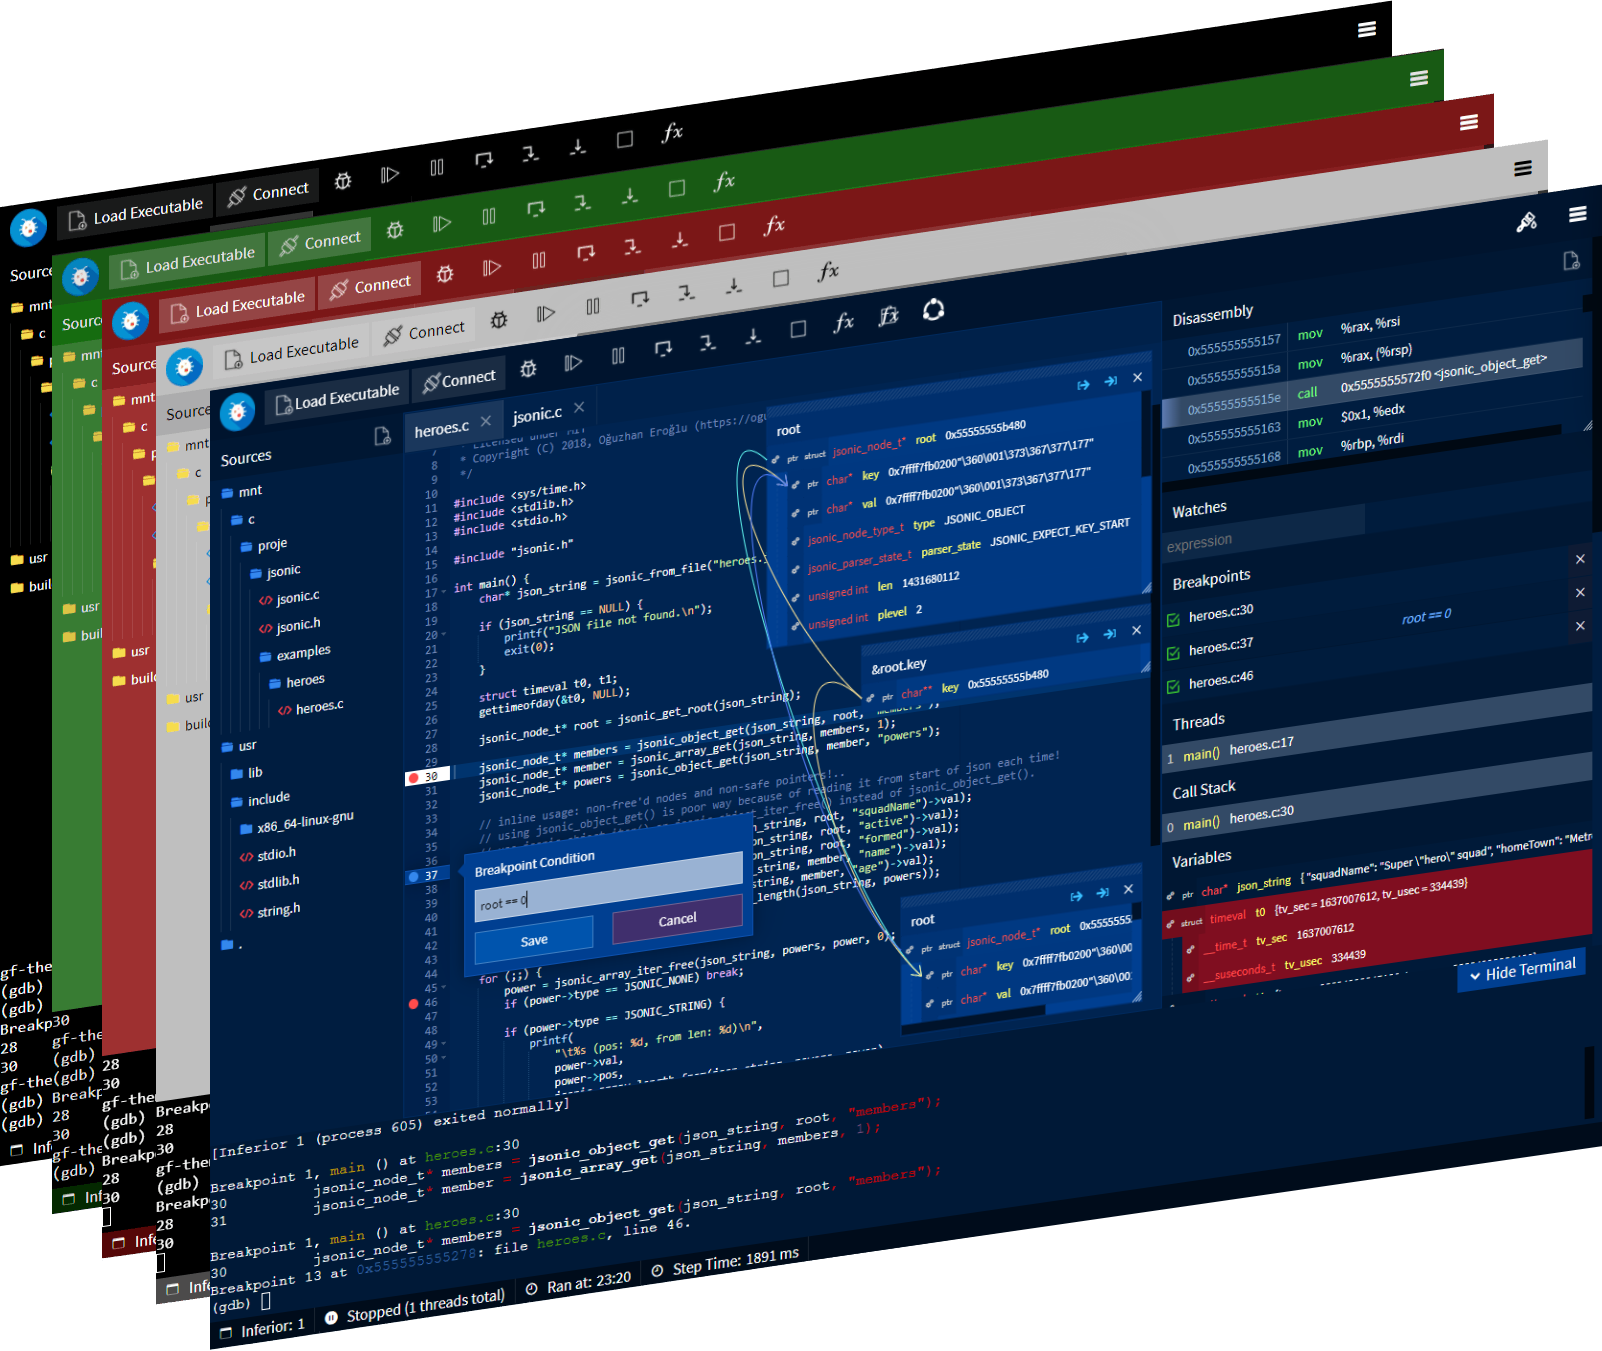 rohanrhu/gdb-frontend
☕ GDBFrontend è un debugger GUI facile, flessibile ed estensibile.
 igio90/dwarf
Debugger completo multi-architettura/sistema operativo basato su PyQt5 e frida
 withsecurelabs/python-exe-unpacker
Uno script di supporto per estrarre e decompilare gli EXE compilati da codice Python.
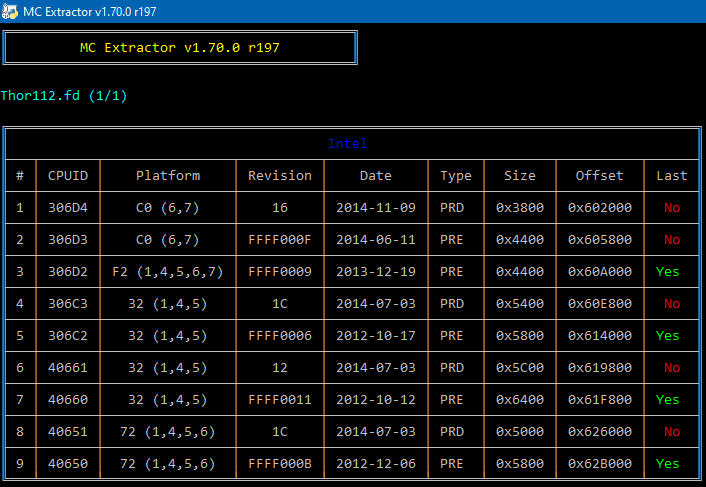 platomav/mcextractor
Strumento di estrazione del microcodice per Intel, AMD, VIA e Freescale
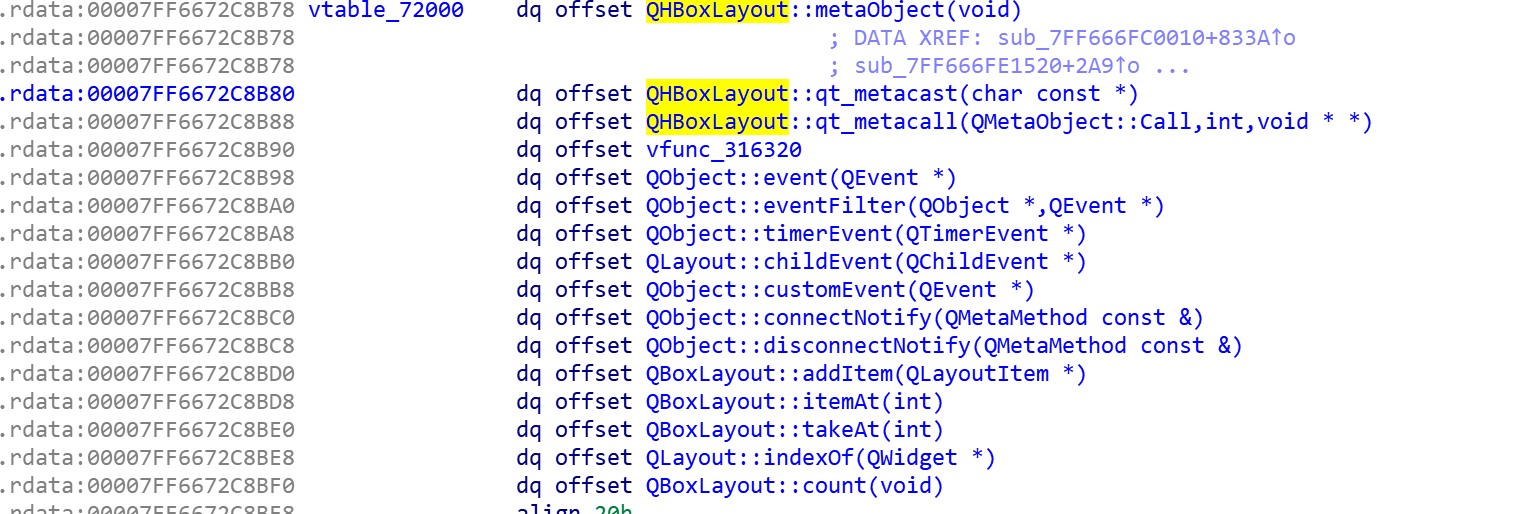 0xgalz/virtuailor
Strumento IDAPython per la creazione automatica di tabelle virtuali C++ in IDA Pro
 med0x2e/sigflip
SigFlip è uno strumento per patchare file PE firmati con Authenticode (exe, dll, sys, ecc.) senza invalidare o rompere la firma esistente.
 7etsuo/windows-api-function-cheatsheets
Un riferimento alle chiamate di funzione dell'API di Windows, incluse funzioni per operazioni sui file, gestione dei processi, gestione della…
 chip-red-pill/microcodedecryptor
Decripta gli aggiornamenti del microcodice Intel Atom e decompatta XuCode con chiavi RC4 recuperate, rivelando le strutture interne del microcodice…
 indalok/rzweb
Una piattaforma completa di reverse engineering basata sul browser, costruita su Rizin, che funziona interamente lato client tramite WebAssembly.
 dere-ad2001/frida-labs
Il repository contiene una serie di sfide per imparare Frida per l'exploitation di Android.
 hasherezade/tiny_tracer
Tracer basato su Intel Pin per chiamate API, syscall e istruzioni con elusione anti-debug, utilizzato per l'analisi di malware e il reverse…








