
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
 michalmalik/osx-re-101
Una raccolta di risorse per il reverse engineering di OSX/iOS.
 viruscamp/luadec
Decompilatore Lua per lua 5.1, 5.2 e 5.3
 jstrosch/malware-samples
Campioni di malware, esercizi di analisi e altre risorse interessanti.
 chichou/grapefruit
Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit
 blacktop/ipsw-diffs
Pubblica diff per-build delle release firmware IPSW di iOS, iPadOS e macOS, consentendo il confronto a livello binario dei componenti di sistema tra…
 reversenseorg/dexcalibur
[Ufficiale] Strumento di reverse engineering Android focalizzato sull'automazione dell'instrumentazione dinamica sfruttando Frida. Disassembla dex,…
 gaasedelen/lighthouse
Un Coverage Explorer per Reverse Engineers
 0vercl0k/wtf
Fuzzer distribuito, basato su snapshot e guidato dalla copertura del codice per target in modalità utente e kernel su Windows e Linux, con backend…
 matterpreter/offensivecsharp
Raccolta di strumenti offensivi in C#
 theopolis/uefi-firmware-parser
Analizza strutture correlate al firmware BIOS/Intel ME/UEFI: Volumi, File System, File, ecc.
 hasherezade/libpeconv
Libreria personalizzata per il caricamento e la manipolazione di PE per mapping manuale, hooking dell'IAT, dumping della memoria e ricostruzione…
 reclassnet/reclass.net
Più di una semplice porta di ReClass per la piattaforma .NET.
 bootleg/ret-sync
ret-sync è un insieme di plugin che aiuta a sincronizzare una sessione di debugging (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) con i disassemblatori…
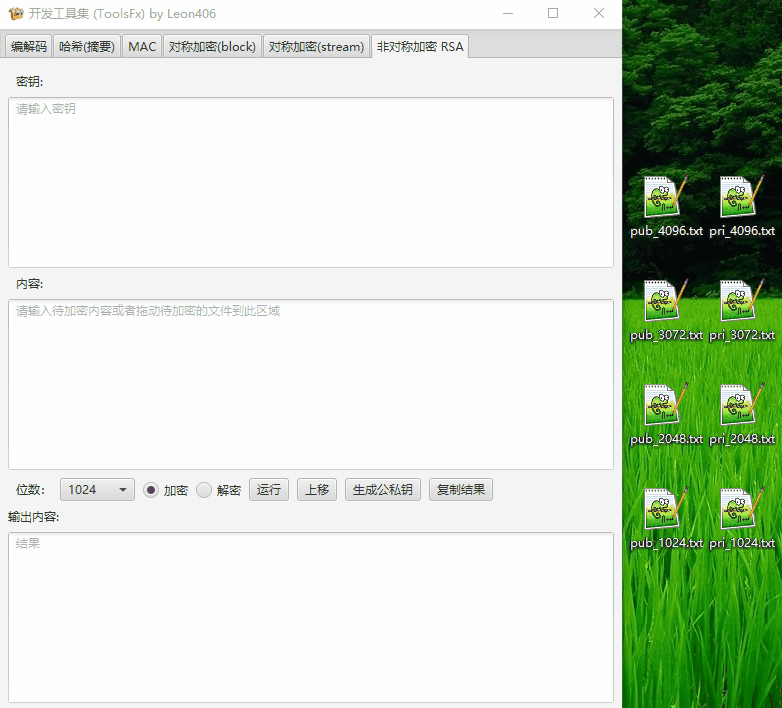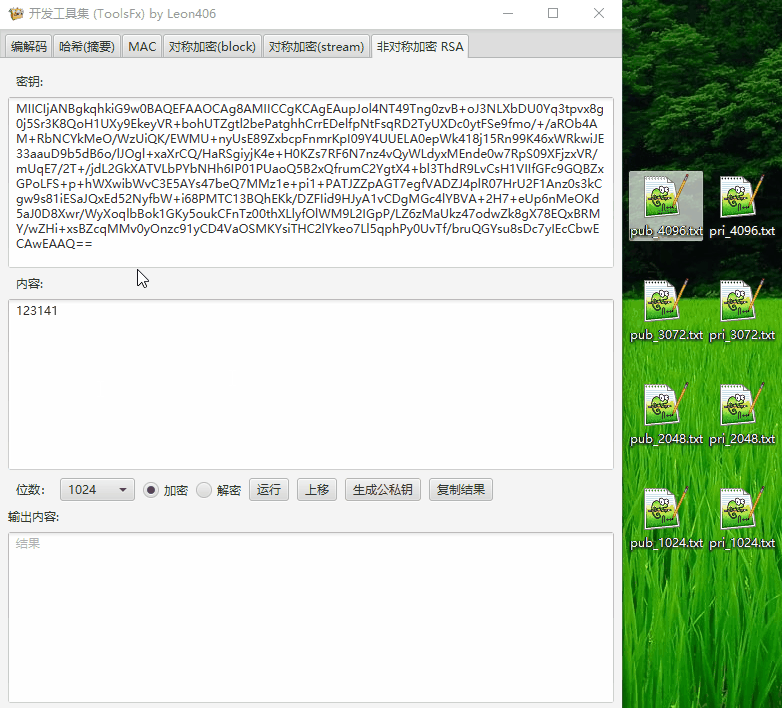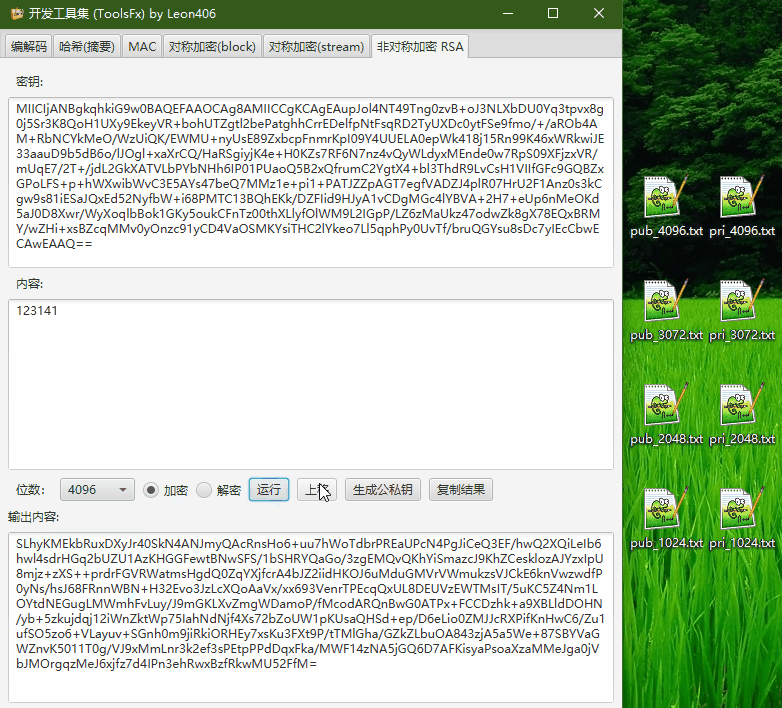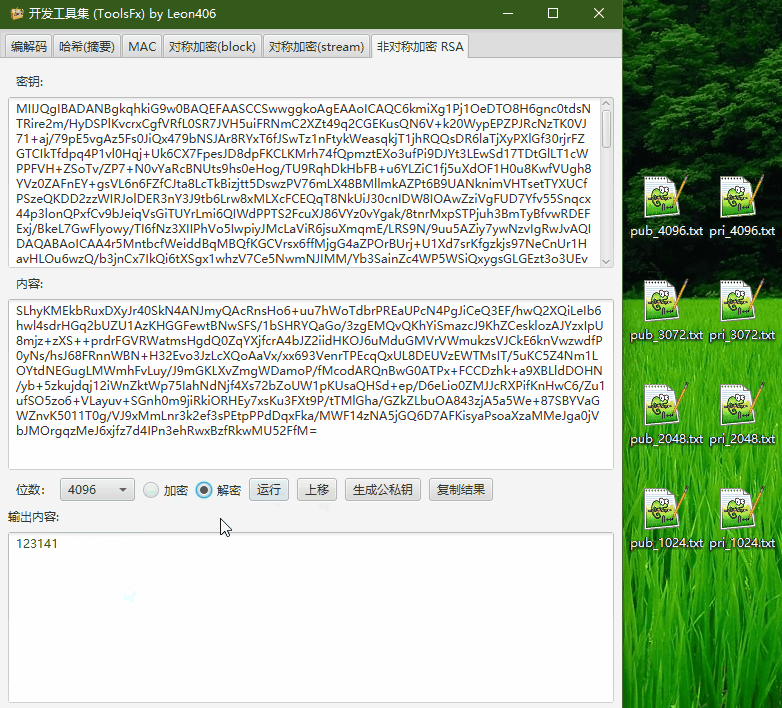 leon406/toolsfx
Toolbox crittografico multipiattaforma. Include funzionalità di codifica/decodifica, conversione di codifica, cifratura/decifratura, hash, MAC,…
 boku7/bokuloader
Un proof-of-concept di Reflective Loader per Cobalt Strike che mira a ricreare, integrare e migliorare le funzionalità di evasione di Cobalt Strike!
 fr0gger/awesome-ida-x64-olly-plugin
Una lista curata di plugin per IDA x64DBG, Ghidra e OllyDBG.
 intelxed/xed
Libreria di basso livello per la codifica e la decodifica di istruzioni x86 IA32/Intel64, che espone API per la lunghezza delle istruzioni, gli…








