
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 ph4ntom-rev/ph4ntom-vitrum
Pipeline statico in-vitro di dissezione di malware per Telegram, agenti AI (Antigravity / Local Ollama / OpenCode) e IDA Pro 9.5 tramite…
 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF
 trailofbits/publications
Pubblicazioni di Trail of Bits
 googleprojectzero/fuzzilli
Un fuzzer per motori JavaScript
 trailofbits/ruzzy
Un fuzzer guidato dalla copertura per codice Ruby puro ed estensioni C di Ruby.
 1dayexploit/1day-archive
Technical deep-dives and root cause analyses of recently disclosed CVEs - reverse engineering patches, building proof-of-concepts, and documenting…
 rizinorg/cutter
Piattaforma di Reverse Engineering gratuita e open source basata su rizin
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 yaklang/javajive
Pure-Go Java Decompiler and Serialization Operator
 sjkim1127/reversecore_mcp
A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…
 mahlet-inc/hobbits
A multi-platform GUI for bit-based analysis, processing, and visualization
 vahpem/rust-deobf
Recupera ciò che l'offuscamento nasconde nei binari Rust (stringhe, crate, funzioni di libreria, flusso di controllo appiattito) tramite analisi…
 ivica00/sony-a6400-research
Ambiente di esecuzione clean-room e harness di ricerca per il firmware delle fotocamere Sony BIONZ X, con emulazione ARM, contratti hardware e…
 xj2268-ta/kvm-januscape
CVE-2026-53359漏洞补丁
 hasherezade/jsc_deobfuscator
Toolkit di deobfuscazione statica per bytecode JavaScript V8 compilato, focalizzato sui payload JSCeal. Fornisce filtri basati su pattern,…
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
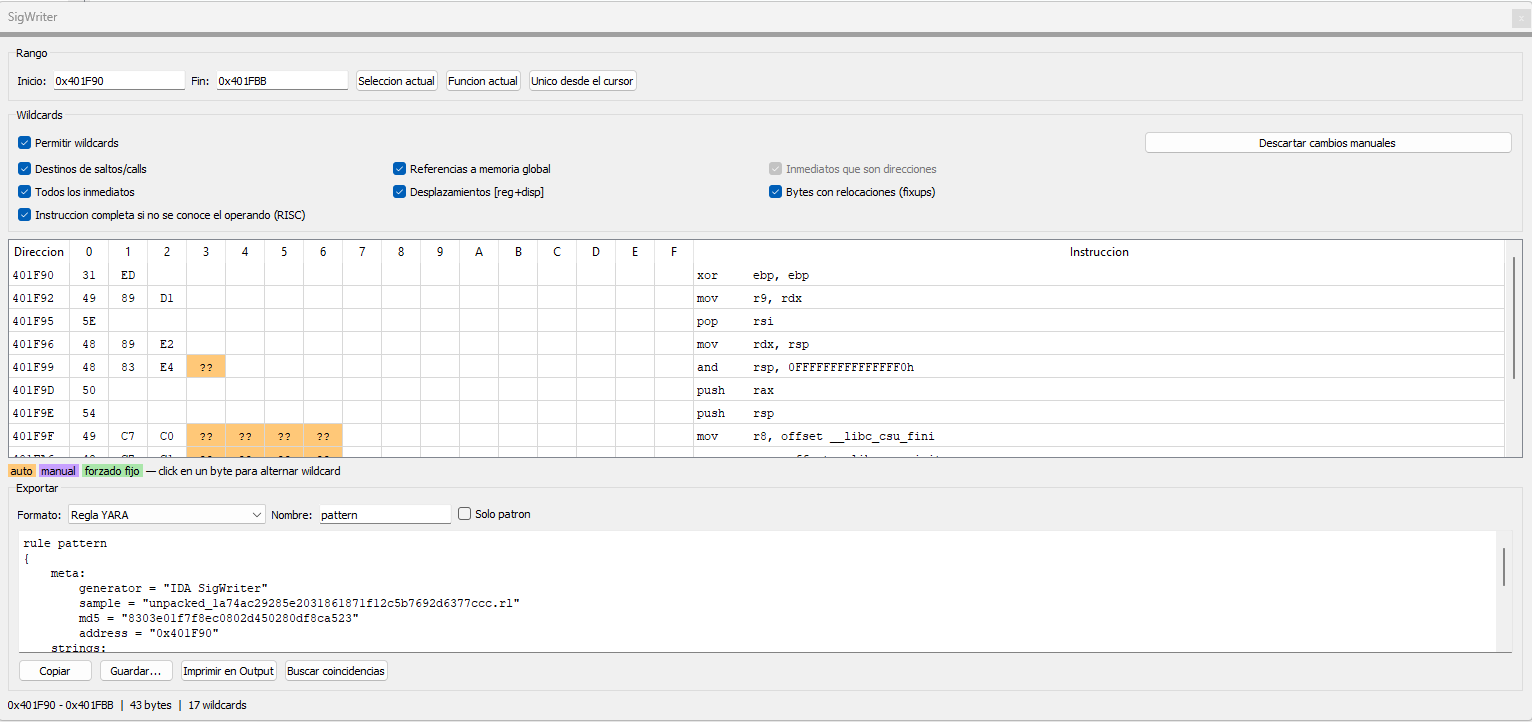 crackinglandia/idasignwriter
Plugin per IDA Pro che genera firme di byte dalle selezioni di disassemblaggio, con wildcard automatiche e manuali, ricerca di corrispondenze ed…







