Recupera ciò che l'offuscamento nasconde nei binari Rust (stringhe, crate, funzioni di libreria, flusso di controllo appiattito) tramite analisi statica + emulazione Unicorn, senza eseguirli. Per il triage di malware e l'audit di applicazioni protette. ELF/PE/Mach-O, x86-64/ARM64/32-bit.
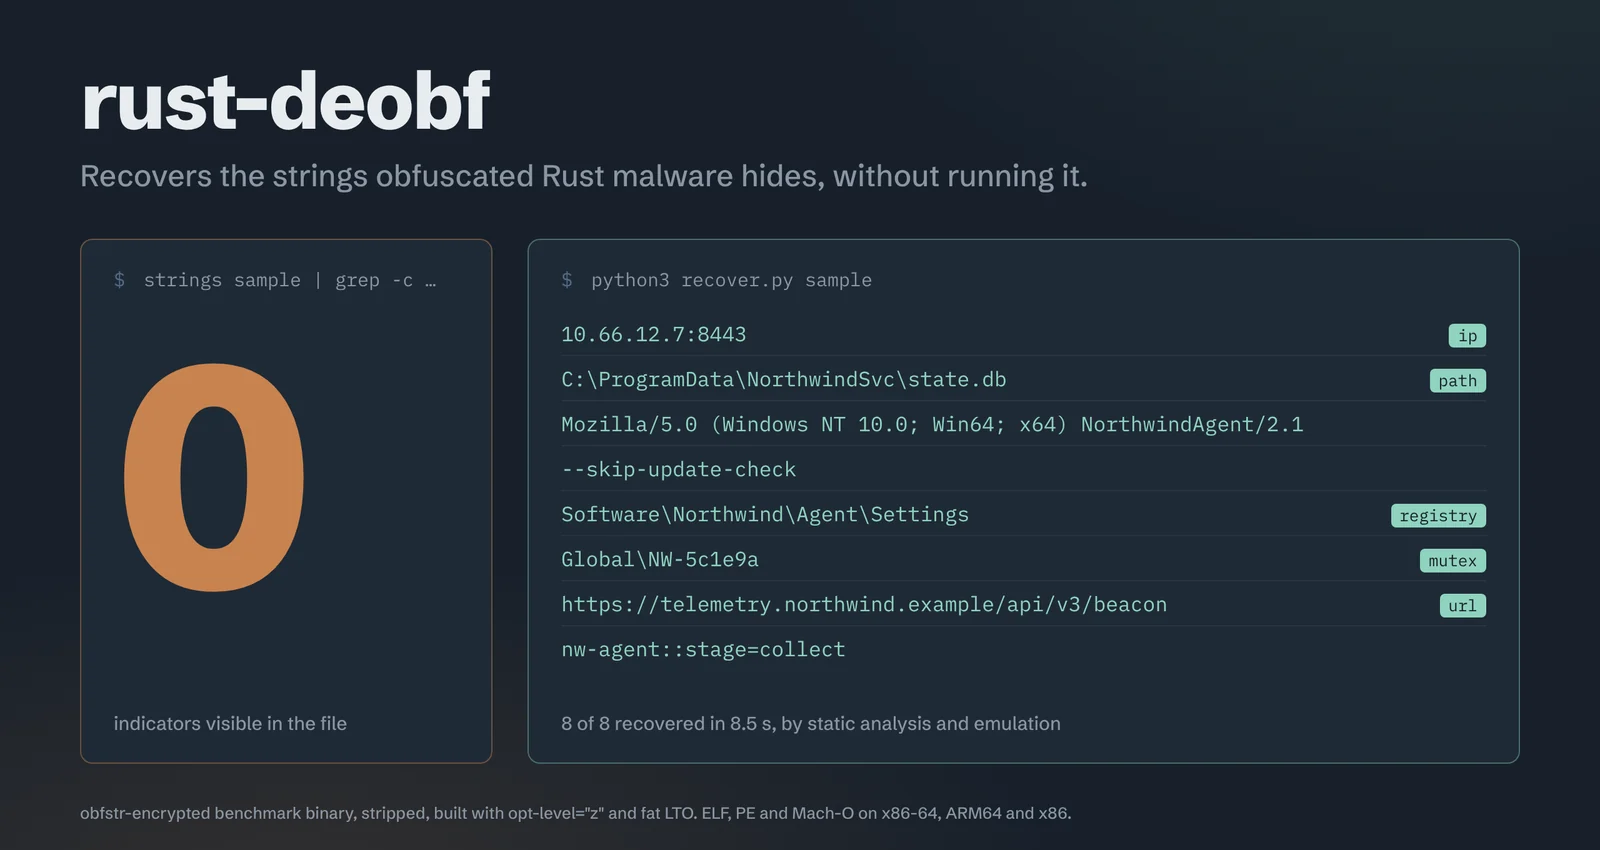
strings non vede nulla. FLOSS non vede nulla. rust-deobf vede il C2.
rust-deobf recupera ciò che i binari Rust offuscati nascondono — indirizzi C2, percorsi di file, mutex, chiavi di registro, configurazione — senza mai eseguire il campione.


Demo · Usalo da un agente AI · Installazione / avvio rapido · Risultati · Malware reale · Limiti
Un programma Rust compilato senza simboli, costruito come viene distribuito il malware (opt-level="z", fat LTO, panic=abort),
con i suoi otto indicatori cifrati tramite obfstr — le stringhe
risiedono in una struct, nei rami di un match, nei confronti e in un ramo che non viene mai eseguito. Nessuna viene mai stampata.
Generato dall'output catturato di un'esecuzione reale (Linux x86-64, rustc 1.97): il testo è verbatim, i colori e l'animazione di digitazione sono aggiunti, l'attesa di emulazione di ~8 s è accelerata e l'output è ridotto alle stringhe decodificate. L'output in testo semplice qui sotto è la stessa esecuzione.
Cosa ti mostra il file:
$ B=build/scatter_obfstr__elf__size-lto__strip
$ strings $B | grep -ciE 'northwind|10\.66|NW-5c1e9a|skip-update'
0
Cosa recupera rust-deobf (statico + emulazione Unicorn; il binario non viene mai eseguito):
$ python3 scripts/recover.py $B
binary: scatter_obfstr__elf__size-lto__strip   format=ELF   arch=x86_64
  static x86-64 (recover_callsite): 0 strings  decoders=9  seconds=0.2
  emulation (recover_emulate): 8 strings  functions=416/416  timed_out=False  workers=1  seconds=6.8

== decoded strings ==
  10.66.12.7:8443   [ip]
      function 0xf20c  (emulation)
  C:\ProgramData\NorthwindSvc\state.db   [path]
      function 0xf20c  (emulation)
  Mozilla/5.0 (Windows NT 10.0; Win64; x64) NorthwindAgent/2.1
      function 0xf20c  (emulation)
  --skip-update-check
      function 0xf443  (emulation)
  Software\Northwind\Agent\Settings   [registry]
      function 0xf51b  (emulation)
  Global\NW-5c1e9a   [mutex]
      function 0xf5a8  (emulation)
  https://telemetry.northwind.example/api/v3/beacon   [url]
      function 0xfd58  (emulation)
  nw-agent::stage=collect
      function 0xfd58  (emulation)
8/8 in meno di 10 secondi, ogni stringa etichettata e tracciata fino alla funzione che la costruisce.
Riproducilo con ONLY=scatter_obfstr PROFILES=size-lto FORMATS=elf bash scripts/build_all.sh
(output ridotto alle stringhe decodificate). (L'input è un programma di benchmark
benigno; ogni stringa inserita è elencata in bench_src/manifest.json.)
Il malware Rust è in aumento, e i suoi strumenti di deoffuscamento sono di fatto assenti. FLOSS — il deoffuscatore di stringhe open-source standard — non recupera nulla dai comuni crate di offuscamento Rust:
| offuscatore | strings | FLOSS | rust-deobf |
|---|---|---|---|
| litcrypt / litcrypt2 | 0/5 | 0/5 | 5/5 |
| obfstr (XOR+ADD inline) | 0/5 | 0/5 | 5/5 |
| cryptify (chiave predefinita) | 0/5 | 0/5 | 5/5 |
| muddy (ChaCha20-Poly1305 AEAD) | 0/5 | 0/5 | 5/5 |
| stringhe strette sullo stack | 0/5 | 0/5 | 5/5 |
| XOR / ADD / SUB artigianali | 0/5 | 0/5 | 5/5 |
Benchmark canary, build di release, ELF e PE x86-64 e AArch64, con e senza strip. Tabella completa, incluso l'unico caso che richiede il recupero dinamico (cryptify con una chiave personalizzata), in Risultati.
Su campioni reali: EDDIESTEALER (PE) — 32 stringhe offuscate incluse il suo dominio C2 nascosto e il percorso URL, dove gli strumenti statici e FLOSS recuperano 0. AmnesiaStealer (macOS Mach-O) — URL di esfiltrazione C2, configurazione del crypto-clipper, percorsi di staging. Maggiori dettagli sotto.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.