
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 nccgroup/ghidra-mtk-loader
Caricatore Ghidra per il formato immagine firmware modem md1img MediaTek
 nccgroup/mtk_bp
Strumenti per l'analisi e il reverse engineering del firmware baseband MediaTek, inclusa l'estrazione dei file, il parsing dei simboli e…
 synacktiv/frinet
Tracer basato su Frida per semplificare il reverse-engineering su Android, iOS, Linux, Windows e la maggior parte delle architetture correlate.
 libyal/libfwsi
Libreria per accedere al formato Windows Shell Item
 eastarctica/cve-2026-43813
CVE-2026-43813: bypass di enforceEnvironment in CloudAttestation
 0xjohnnydev/webkit-navigationapi-sop-bypass
Bypass della SOP di WebKit NavigateEvent.canIntercept tramite intercettazione cross-port — iOS 26.3.1 BSI (CVE-2026-20643)
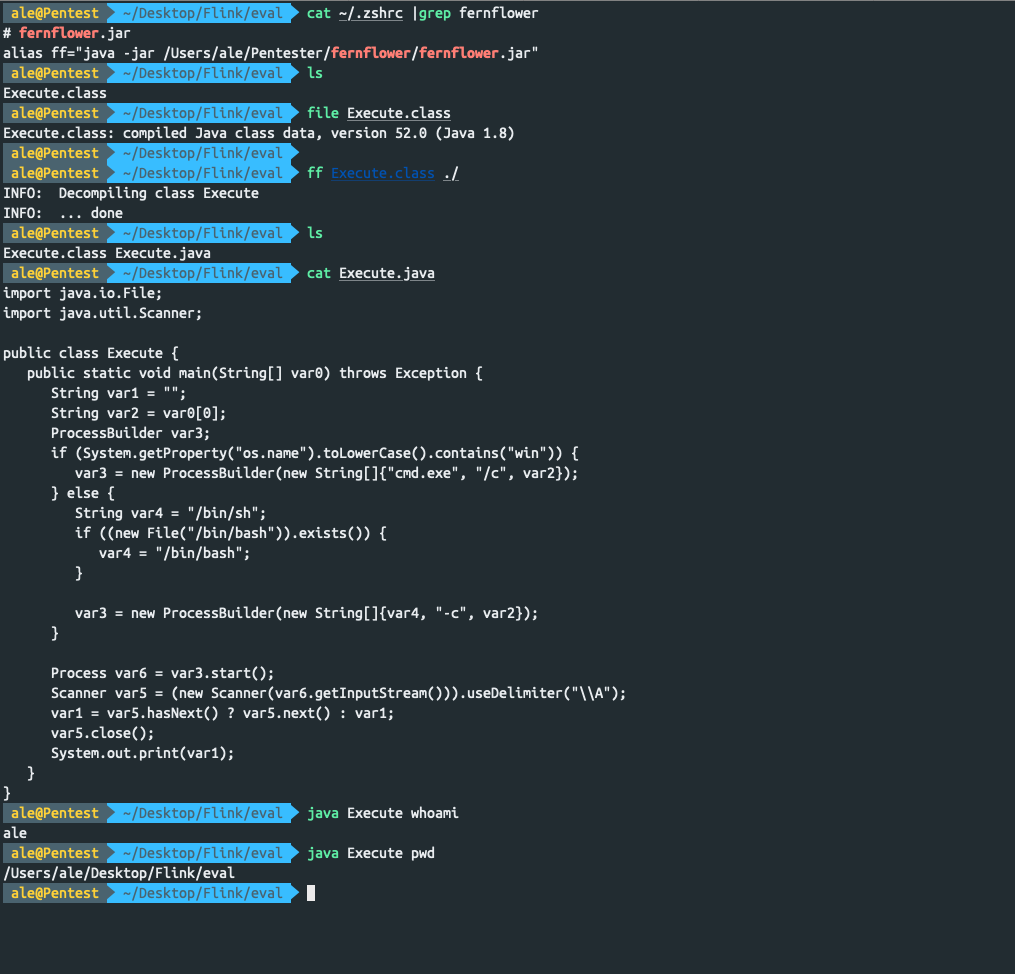 jas502n/fernflower
Decompila rapidamente i file class nel terminale
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Questo repo contiene i file necessari per il blog di analisi che sarà pubblicato presto
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Soluzione per analizzare il malware Gozi: Attendi pazientemente mentre sviluppo il write-up :)
 uthrasri/cve-2023-28588
Implementazione dell'exploit per la vulnerabilità CVE-2023-28588, mirata all'esecuzione remota di codice nel software interessato.
 quadron-research-lab/kernel_driver_bugs
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analisi per caricatore di shellcode stage1 da hacking
 jas502n/decompiler_tools
Strumenti
 emproof-com/workshop_firmware_reverse_engineering
Workshop di reverse engineering del firmware
 wetw0rk/sickle-pdk
Sickle - Kit di sviluppo payload
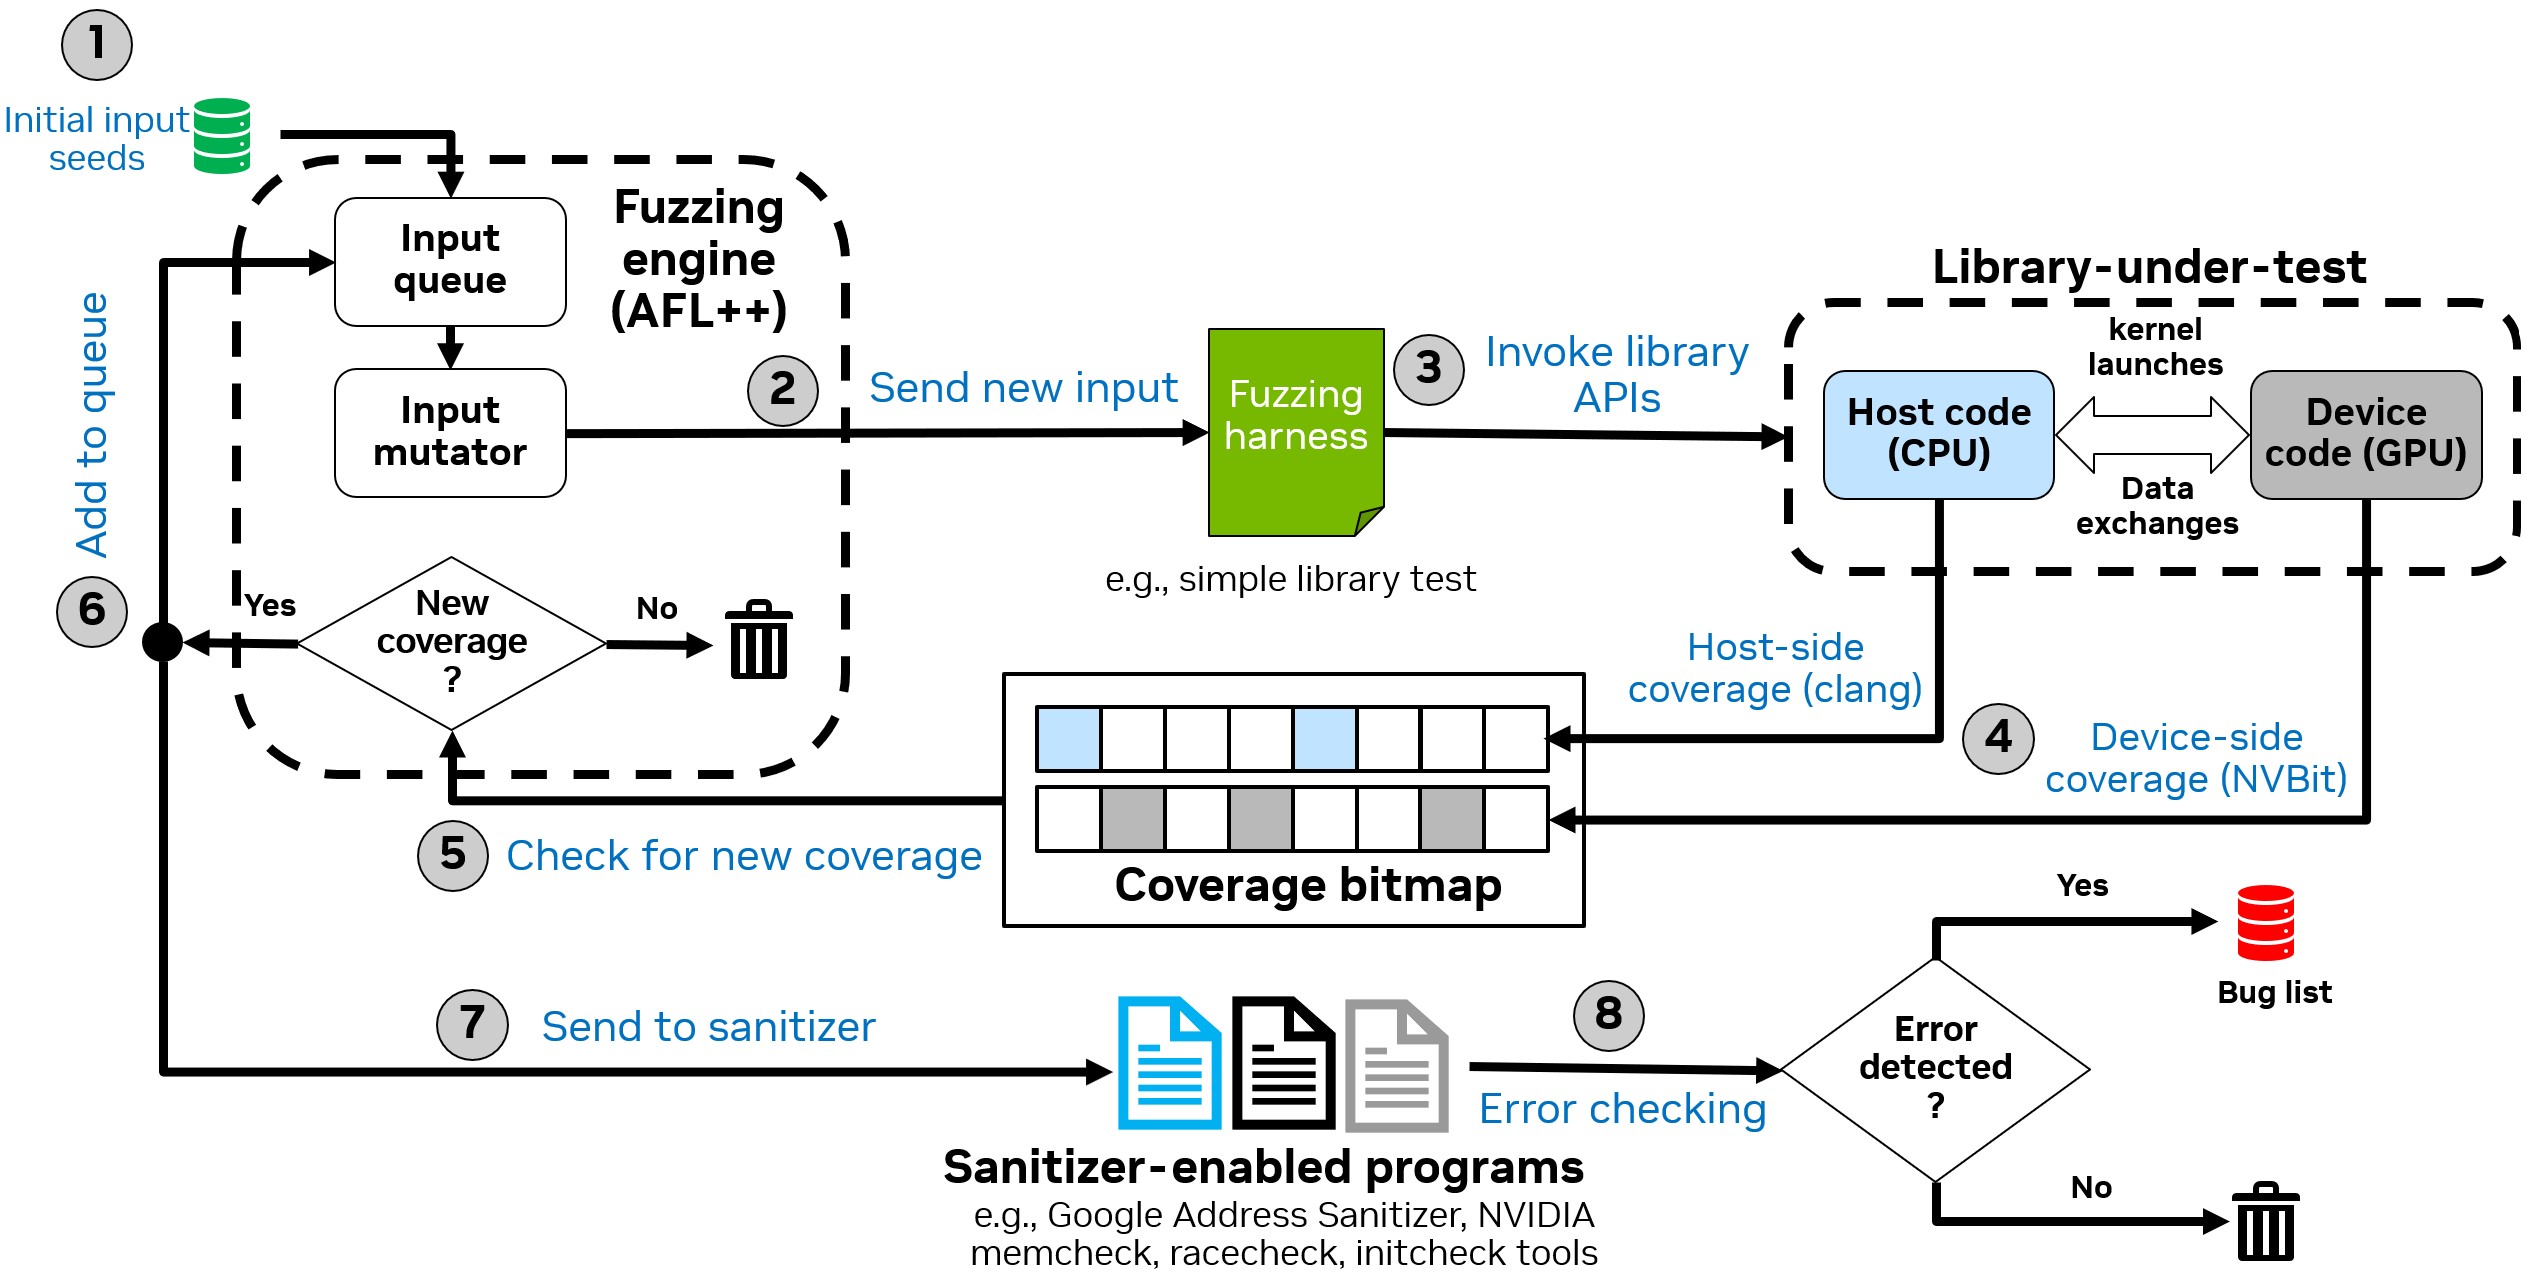 nvlabs/cufuzz
Un fuzzer orientato alla GPU e guidato dalla copertura del codice per applicazioni CUDA in spazio utente.
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Analisi completa, causa principale, PoC e roadmap di sfruttamento RCE
 hackerschoice/bincrypter
Impacchetta/Crittografa/Offusca script ELF + SHELL








