

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/synacktiv/frinet
Analisi Dinamica (Sandboxing)Analisi delle VulnerabilitàReverse EngineeringDebuggerSicurezza MobileAnalisi di Binari
GitHubsynacktiv/frinet

frinet

Tracer basato su Frida per semplificare il reverse-engineering su Android, iOS, Linux, Windows e la maggior parte delle architetture correlate.

Vedi Repository
62457385 mesi faRevisionato da Kitploit
Condividi

Frinet

Combinando Frida con una versione potenziata di Tenet, Frinet facilita lo studio di programmi di grandi dimensioni, la ricerca di vulnerabilità e l'analisi delle cause profonde su iOS, Android, Linux, Windows e sulla maggior parte delle architetture. Post del blog sul sito di Synacktiv
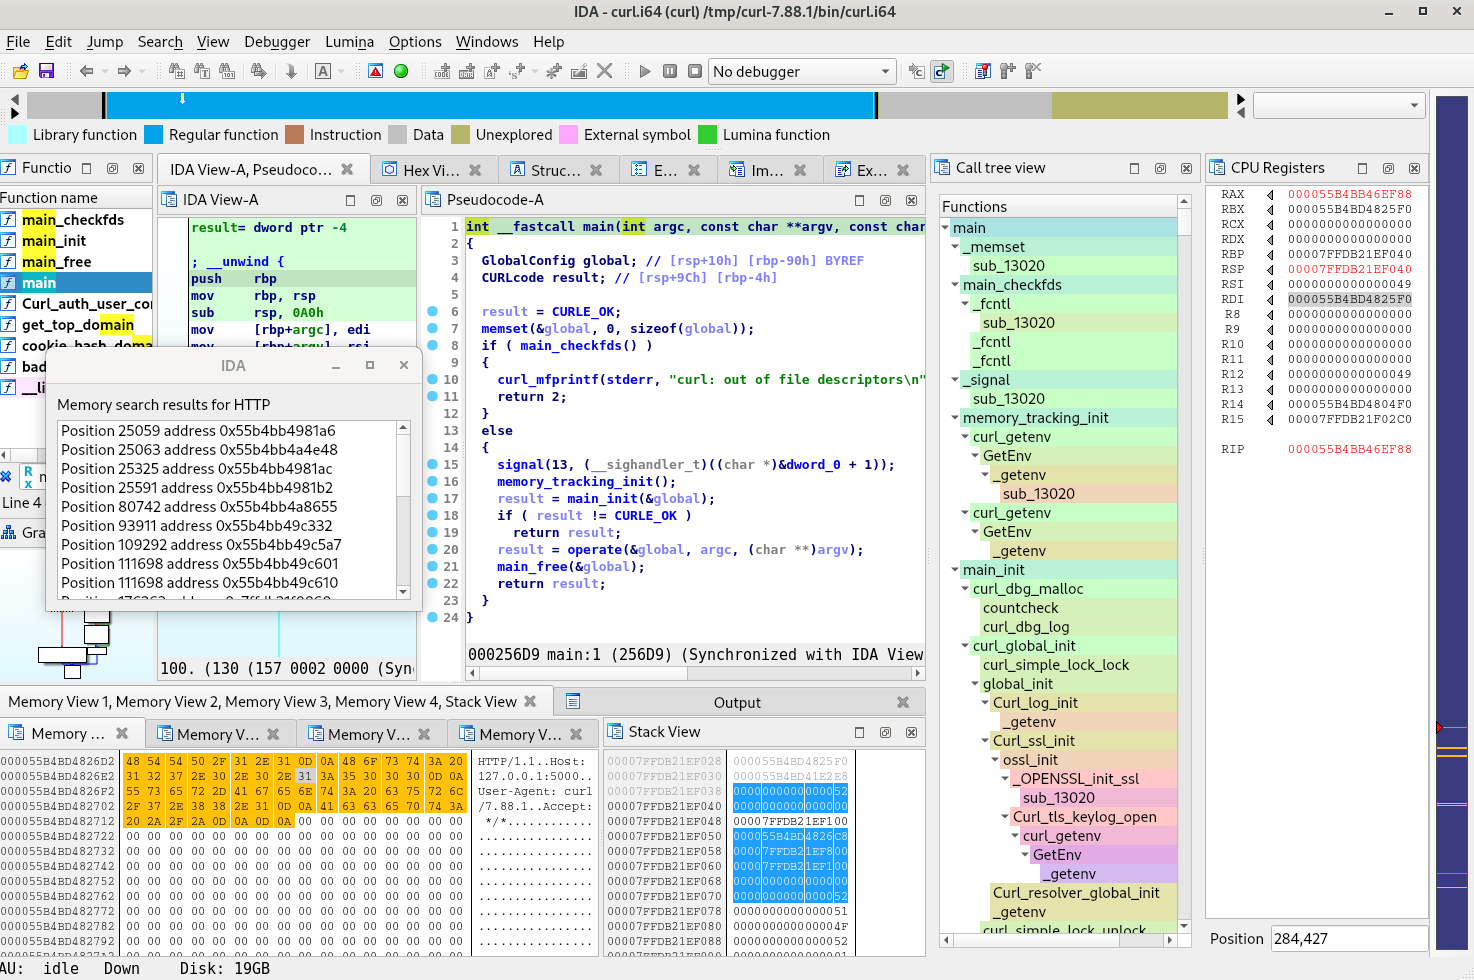
Tenet

Questa versione è una riscrittura completa di synacktiv/frinet (originariamente un fork di gaasedelen/tenet). È ancora possibile trovare la vecchia versione sul ramo legacy.

Questo progetto è stato presentato al SSTIC 2026 (in francese) : video/diapositive/paper.

La nuova architettura si basa su quattro componenti :

  • Indexer : Uno strumento CLI Rust che produce un indice ottimizzato da un file di traccia.
  • Backend : Una crate Rust che implementa algoritmi specializzati per interrogare il file di indice ottimizzato.
  • Backend (Python bindings) : Una crate Rust che espone un'interfaccia Python.
  • IDA Plugin : Un sottile strato di codice Python che interroga e integra i dati dal backend nell'interfaccia IDA.

Caratteristiche

Tracer basato su Frida: Identico alla versione legacy di Frinet.

Indexer / Backend:

  • Indicizzazione efficiente di tracce fino a 2 miliardi di istruzioni (~100 GB).
  • Indipendente dal formato della traccia (per ora è supportato solo il formato Tenet).
  • Ricerca in memoria multi-thread con supporto completo per le regex.
  • Utilizzabile come libreria Rust autonoma: crates/db.

Frontend:

  • Viste Timeline / Register / Memory.
  • Scie della timeline assembly (rosso/verde/blu).
  • Breakpoint di lettura/scrittura della memoria.
  • Salta alla prima/precedente/successiva/ultima esecuzione.

Funzionalità mancanti e TODO

  • Raggiungere la parità di funzionalità del frontend con Frinet v1:
    • La vista ad albero delle chiamate non è ancora stata implementata.
  • Rifinitura dell'interfaccia utente.

Compilazione e installazione

# Build the Python bindings shared lib
apt install python3-dev
cargo build --release
cp target/release/libfrinet_db.so frontend/frinet_db.so

# Symlink (or copy) the IDA Plugin
ln -s $PWD/frontend ~/.idapro/plugins/frinet

Utilizzo

# 1. Trace /bin/ls with frida
python tracer/trace.py spawn /bin/ls ls 0x4c00

# 2. Build an optimised index of the trace
cargo run --bin frinet --release -- index --format tenet tracer/traces/ls_xxxx.tenet ls.db

# 3. Open the trace in IDA (File > Load File > Open Frinet DB...)

Test, Fuzzing e Benchmark

cargo test

cargo install cargo-fuzz
cargo +nightly fuzz run --fuzz-dir crates/fuzz register_indexing

cargo install cargo-criterion
BENCH_DB=my.db cargo criterion

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





