
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit

 sangsheng2026/honor-90gt-mag-an00-root-research
Toolkit di ricerca sul root del kernel Android per Honor 90 GT: probing dei dispositivi SELinux, validazione delle primitive slab spray e…
 xen0nize/cve-2026-21096
Proof-of-concept che causa crash per CVE-2026-21096, un integer overflow a 32 bit che porta a un heap overflow nel decoder JPEG Quram di Samsung, con…
 yuki493/s5e8835-sboot-probe
Sonda statica S-Boot/LK per Samsung Exynos 1380 (s5e8835): patch resolver SVE-2026-3546 / CVE-2026-21155, copertura di quattro dispositivi e note di…
 unsignedchad/cve-2026-21155-sve-2026-3546
Analisi tecnica e PoC per CVE-2026-21155 (SVE-2026-3546): controlli delle firme fail-open e decodifica JPEG del logo di avvio senza limiti in Samsung…
 ziqi/starshield-forensics
Carver deterministico offline per file .log di Chromium LevelDB, ispettore di provenienza ICC per PNG/JPEG, validatore di checksum finanziari e…
 ostorlab/rasp
Impacchetta un runtime nei file APK, AAB o IPA compilati per rilevare root, jailbreak, debugger, hook Frida, emulatori, intercettazione VPN/proxy e…
 mosajjal/fortitool
Strumenti per la decifratura e l'analisi del firmware Fortinet
 seifheakal/blue-harness
Rendi la tua app costosa da reverse engineering. Un harness di audit, hardening e verifica in fase di build per binari nativi e app mobili,…

 droncito/aquadecomp
Orchestra JADX, CFR, Procyon e Vineflower per decompilare file Android APK/AAB/XAPK/APKS, con estrazione di DEX nascosti, deoffuscamento,…
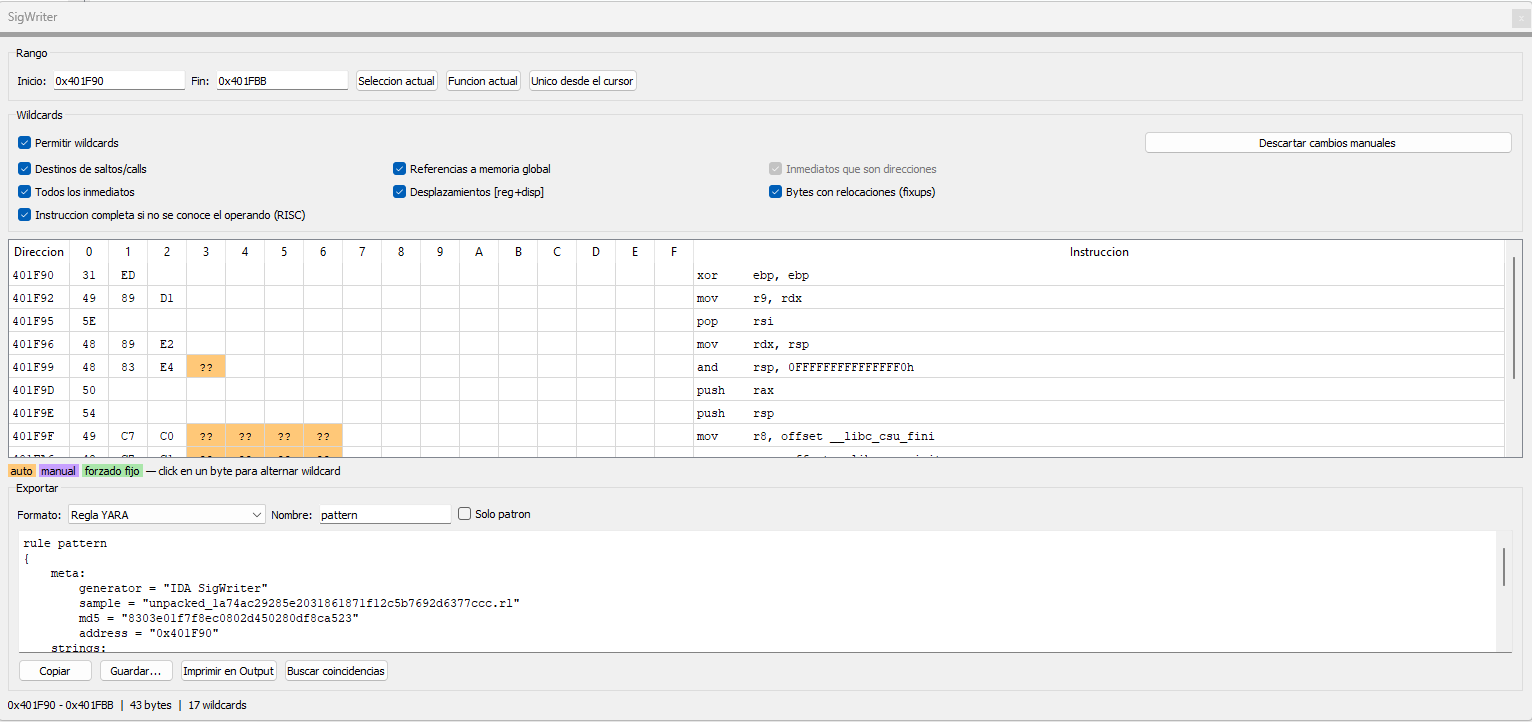 crackinglandia/idasignwriter
Plugin per IDA Pro che genera firme di byte dalle selezioni di disassemblaggio, con wildcard automatiche e manuali, ricerca di corrispondenze ed…
 unicornofhunt/s1l3nc3r
Strumento in C che silenzia la telemetria di Microsoft Defender for Endpoint su Linux scrivendo gli ID delle syscall nella mappa eBPF disabled_syscal…
 abraxas/skia-vk-uninit-renderpass
CVE-2026-126915 - Google Chrome - Alta - Remoto - Variabile non inizializzata - Skia Ganesh Vulkan fCurrentRenderPass. Chrome su Android <…
 ryftenius/resx
Toolkit specializzato per il reverse engineering e l'analisi binaria su Windows | Deoffuscamento delle API, grafi delle chiamate, analisi di driver…
 ahmedboin/jailbreak
Libreria organizzata per dominio di playbook di reverse engineering, guide e note di ricerca per analizzare software e ricreare patch, con flussi di…
 ph4ntom-rev/ph4ntom-vitrum
Pipeline statico in-vitro di dissezione di malware per Telegram, agenti AI (Antigravity / Local Ollama / OpenCode) e IDA Pro 9.5 tramite…
 ivica00/sony-a6400-research
Ambiente di esecuzione clean-room e harness di ricerca per il firmware delle fotocamere Sony BIONZ X, con emulazione ARM, contratti hardware e…
 bakhishovism/vyrulix
Workbench open-source bare-metal per il triage di malware desktop e per la threat intelligence statica su Windows (parsing PE tramite MapViewOfFile,…
 krixx1337/reagentlive
Let AI agents explore a running game from the inside. Live, safe, instant.








