
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit


 hasherezade/tiny_tracer
Tracer basato su Intel Pin per chiamate API, syscall e istruzioni con elusione anti-debug, utilizzato per l'analisi di malware e il reverse…
 mandiant/flare-learning-hub
Contenuti educativi gratuiti sul reverse engineering e l'analisi di malware dal team FLARE
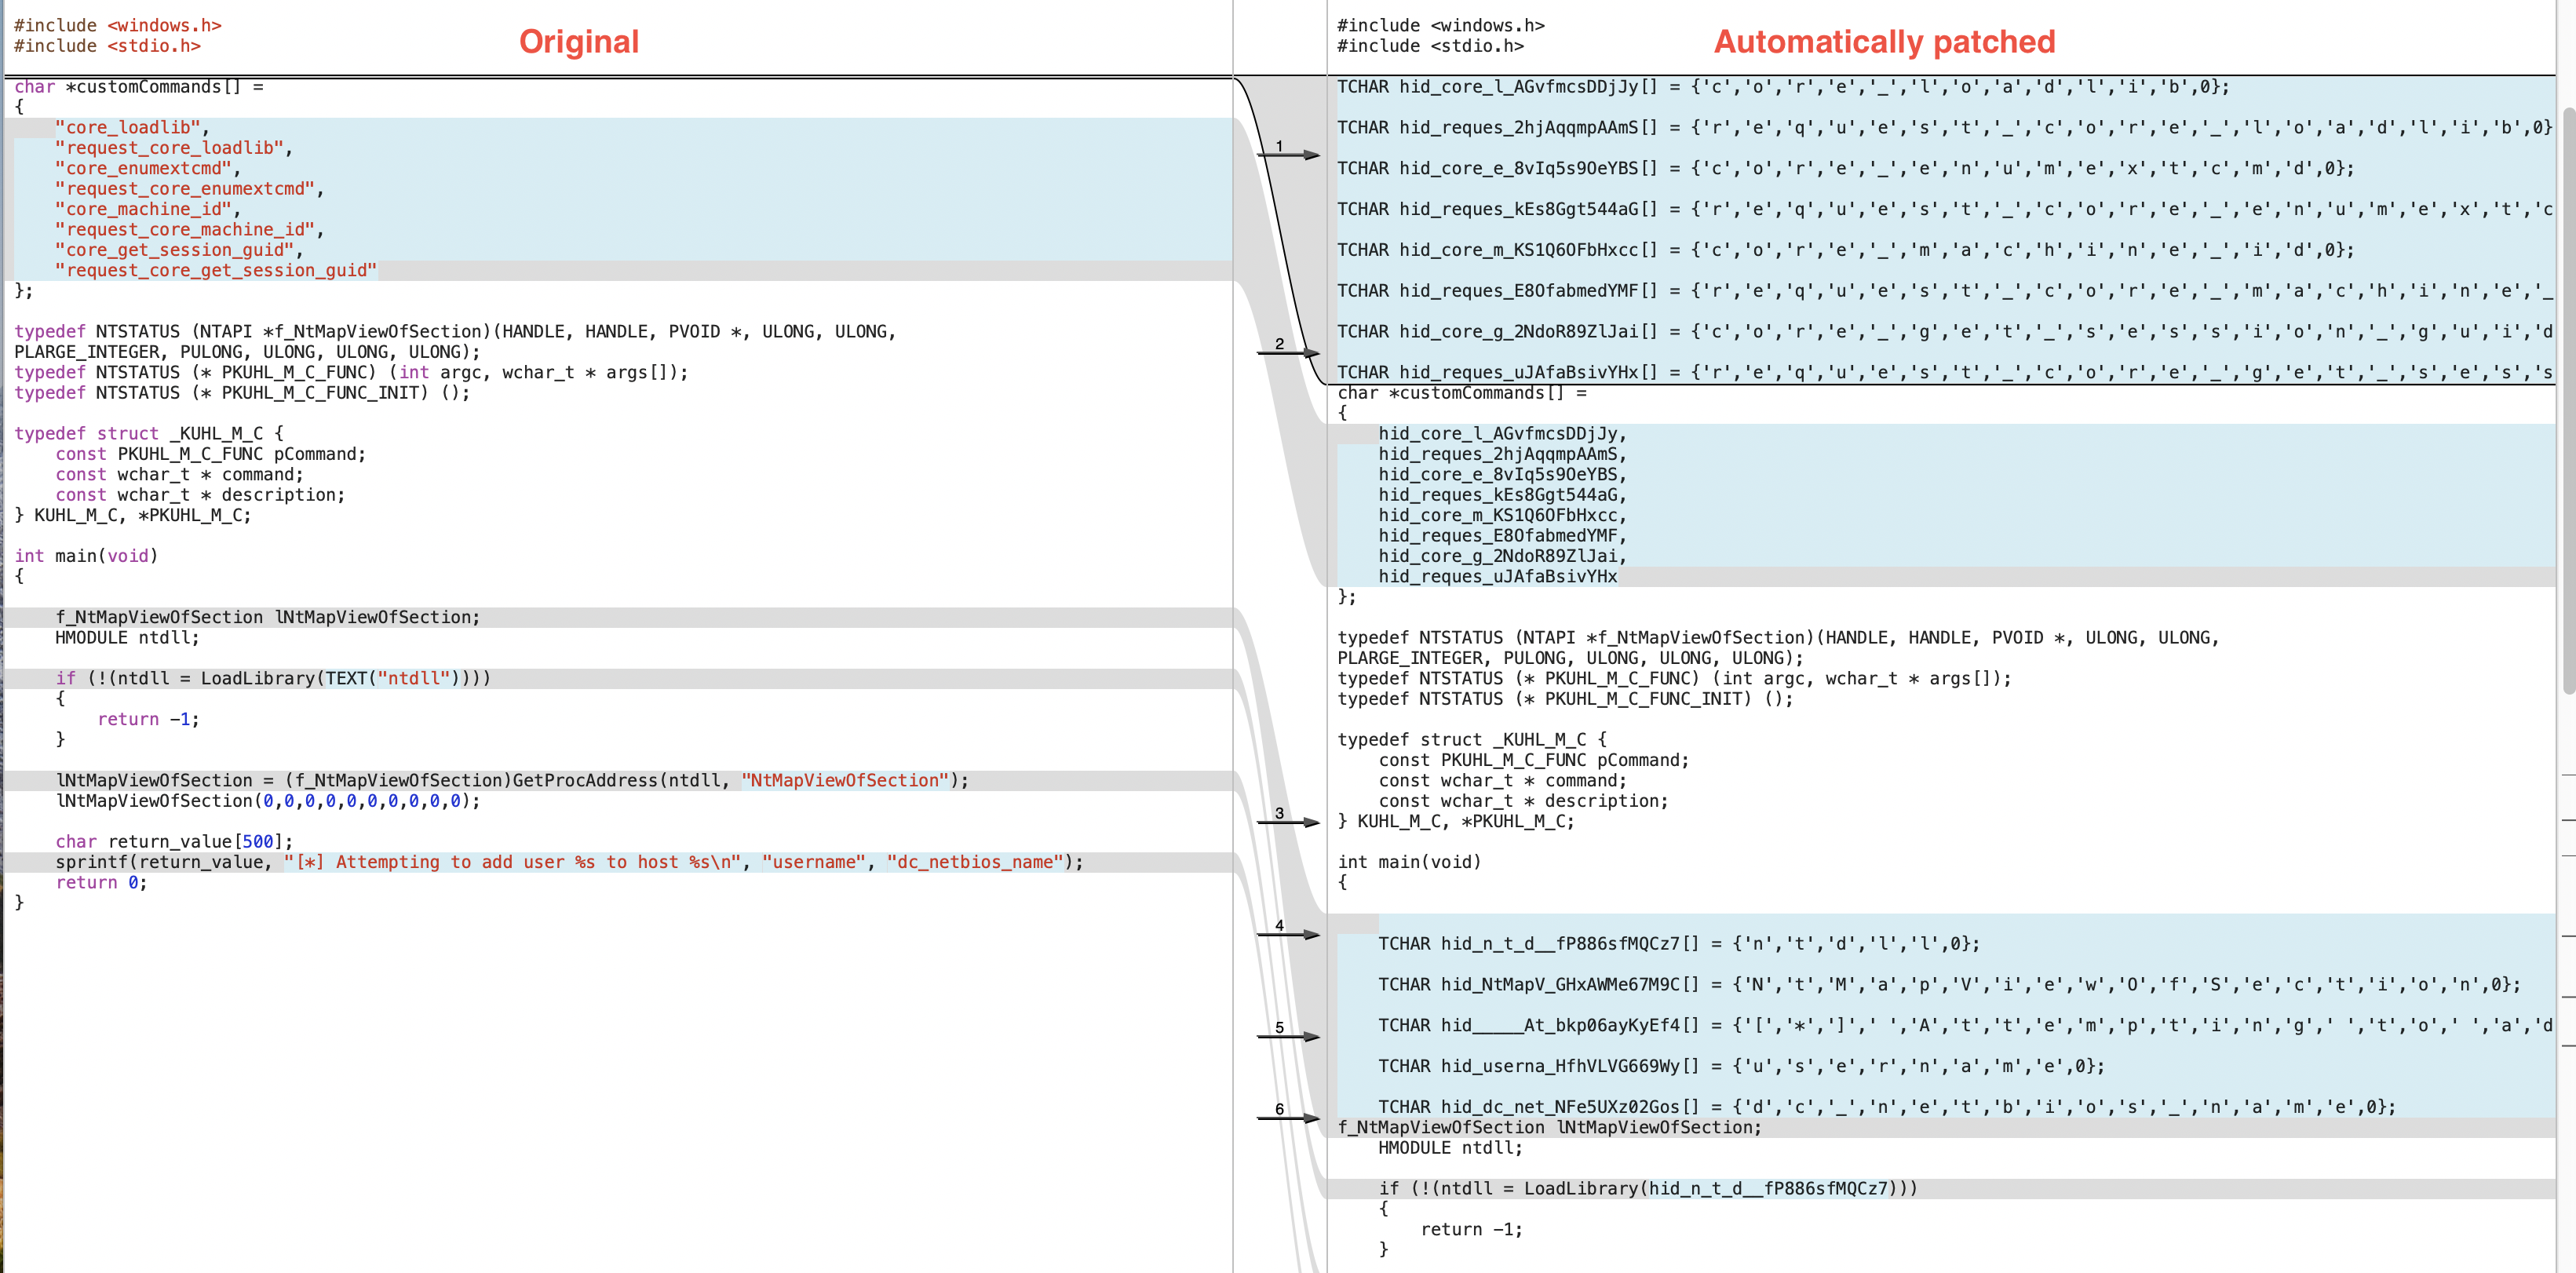 scrt/avcleaner
Obfuscator di sorgenti C/C++ per bypassare gli antivirus
 cristianzsh/forensictools
Raccolta di strumenti forensi
 yeggor/uefi_retool
Uno strumento per il reverse engineering del firmware UEFI
 fox-it/dissect.cobaltstrike
Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.
 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.
 e-gleba/world_conqueror_4_ru
Stringhe tradotte per World Conqueror 4 (RU)
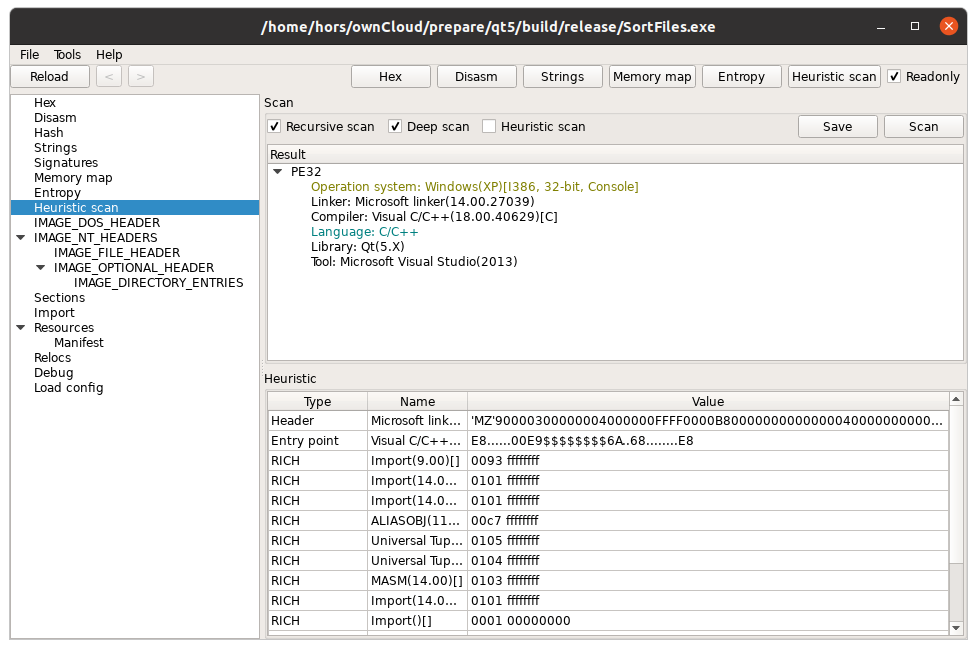 horsicq/xpeviewer
Visualizzatore/editor di file PE per Windows, Linux e MacOS.
 dynamorio/dynamorio
Framework di strumentazione runtime per la creazione di strumenti di analisi dinamica: tracing, profilazione, copertura del codice, debug della…
 calebfenton/simplify
Macchina virtuale Android e deoffuscatore
 apklab/apklab
Workbench di Reverse Engineering Android per VS Code
 theopolis/uefi-firmware-parser
Analizza strutture correlate al firmware BIOS/Intel ME/UEFI: Volumi, File System, File, ecc.
 0xdea/semgrep-rules
Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.
 indalok/rzweb
Una piattaforma completa di reverse engineering basata sul browser, costruita su Rizin, che funziona interamente lato client tramite WebAssembly.
 mertdas/privkit
PrivKit è un semplice file oggetto beacon che rileva vulnerabilità di escalation dei privilegi causate da configurazioni errate su sistemi operativi…
 pandaadir05/ghost
Rileva l'iniezione di processi e la manipolazione della memoria utilizzate dal malware. Individua regioni RWX, pattern di shellcode, hook API,…








