
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 himash/cve-2018-19410-poc
Prova di concetto per la vulnerabilità CVE-2018-19410
 gotr00t0day/cve-2022-1388
Esiste una vulnerabilità di esecuzione remota di codice nella funzionalità dell'API REST iControl del prodotto BIG-IP di F5. Un utente…
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit dell'autenticazione SAML di Zabbix Server
 abraxas/hyperswitch-payout-confirm-secret
Proof-of-concept and lab for a Hyperswitch payout confirm flaw: a dummy client_secret plus amount in POST /payouts/{id}/confirm raises the stored…
 jackson5sec/cve-2022-1040
Questa vulnerabilità consente a un utente malintenzionato di ottenere accesso non autorizzato allo spazio di gestione del firewall bypassando…
 artemy-ccrsky/cve-2024-41276
Vulnerabilità di bypass dell'autenticazione basata su PIN in Kaiten
 ricardojoserf/cve-2019-19033
Descrizione di CVE-2019-19033 e script per verificare la vulnerabilità in Jalios JCMS 10 (Bypass dell'autenticazione)
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-concept di laboratorio per una vulnerabilità di autorizzazione in Apache Superset 6.1.0, in cui un editor di dashboard con ruolo Gamma…
 0xblackash/cve-2025-31161
CVE-2025-31161
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…
 abdurahmon3236/cve-2024-38473
Proof-of-concept che dimostra un difetto di codifica in Apache HTTP Server mod_proxy che può aggirare l'autenticazione tramite URL codificati…
 boreas37/cve-2026-44848-poc
PoC per CVE-2026-44848: autorizzazione mancante di Portainer sugli endpoint dei plugin Docker -> RCE sull'host (GHSA-rrmm-9v76-h3p4). Python basato…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 bridgeralderson/cve-2026-58424
Una falla nella logica dei gate di approvazione di Gitea Open Source Git Server consente a una pull request proveniente da un fork permanente di…
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: bypass dell'autenticazione pac4j-jwt PlainJWT-in-JWE.
 monkeysec-sys/kangaroo
Exploit di bypass dell'autenticazione per CVE-2026-32746 che prende di mira server Telnet legacy, con linee guida difensive e implementazione basata…
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 è una vulnerabilità critica di mancata autenticazione che colpisce Microsoft SharePoint Server on-premises. Consente ad attaccanti…
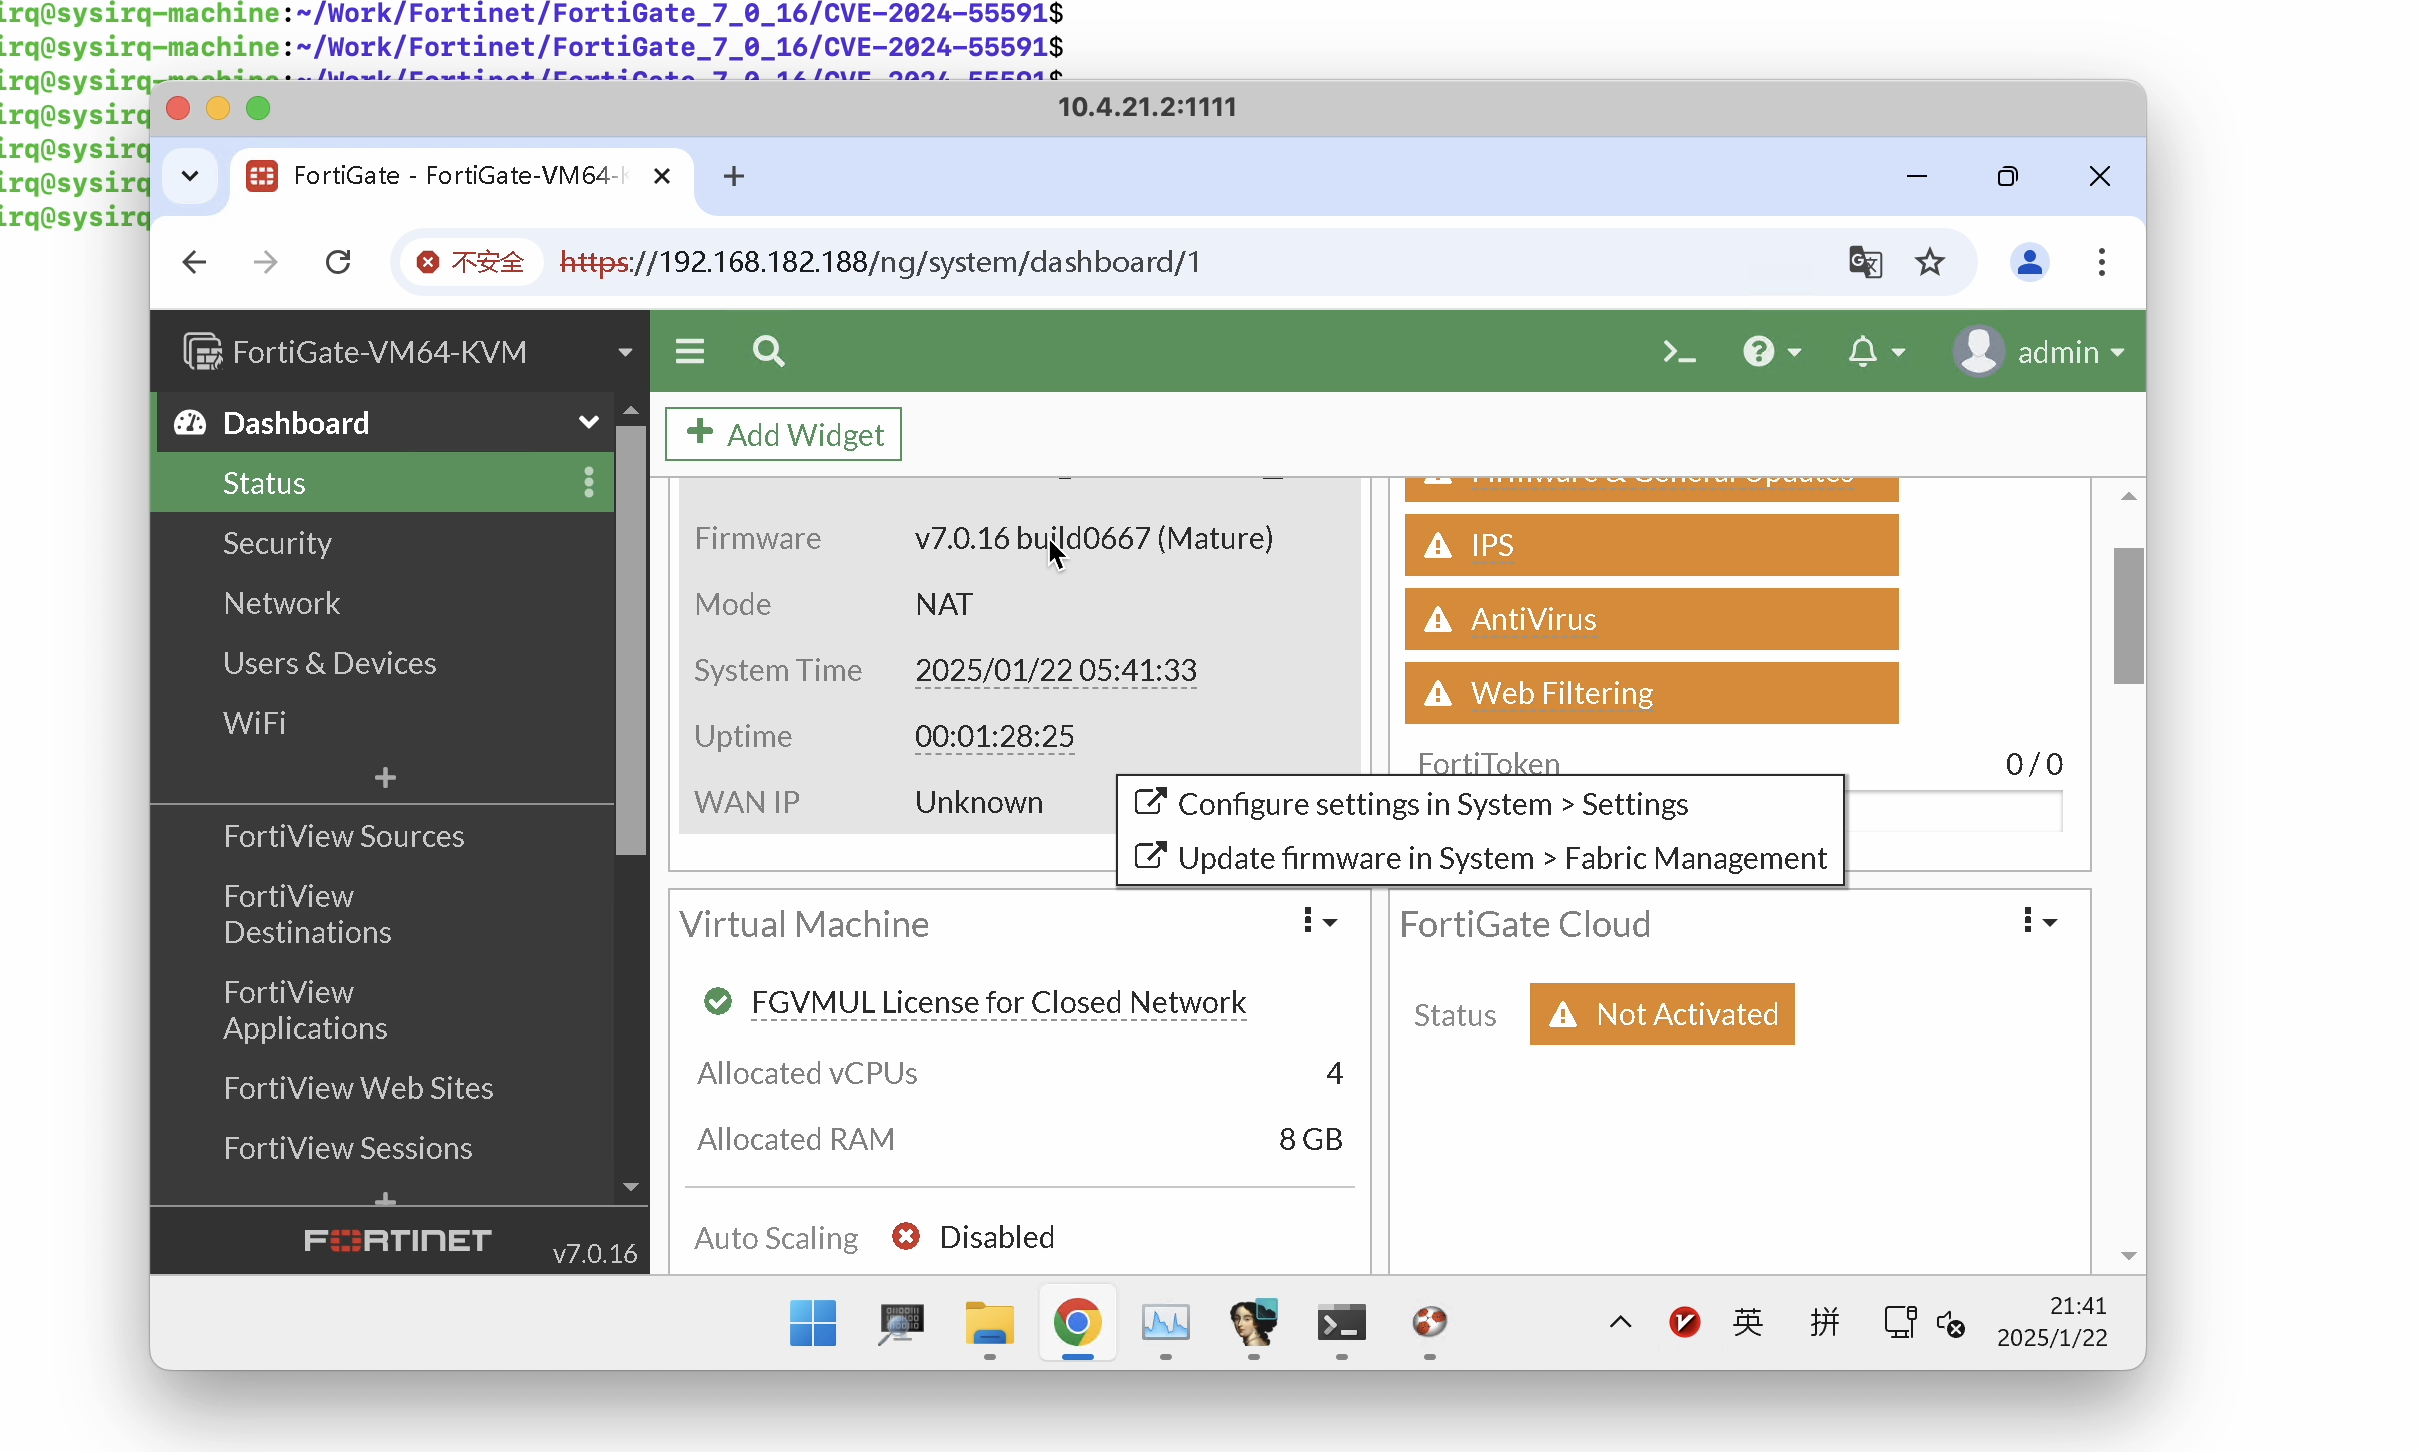 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Exploit Python per CVE-2024-55591, che bypassa l'autenticazione FortiOS per eseguire comandi remoti su dispositivi FortiGate e FortiProxy vulnerabili.








