
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit

 matank001/moxy
Moxy è uno strumento DAST open-source progettato per il test di sicurezza delle applicazioni web moderne. Offre un'interfaccia facile da usare con…
 justmorpheus/burp-automation
Esecuzione di scansione automatizzata utilizzando Burp Suite Pro & Vmware Burp Rest API
 go-appsec/toolbox
Test collaborativi di sicurezza delle applicazioni tra umani e agenti tramite CLI e MCP
 momenbasel/vulnhawk
Scanner SAST basato su AI che trova bypass di autenticazione, IDOR e bug logici che Semgrep e CodeQL non trovano. GitHub Action gratuito. Supporta…
 owasp/agent-security-regression-harness
Test di regressione della sicurezza eseguibili per applicazioni agentiche e sistemi integrati con MCP.
 kpomin57/waf-tester
Un programma per testare la funzionalità del WAF
 horizon3ai/cve-2023-27532
Exploit proof-of-concept per CVE-2023-27532 in Veeam Backup and Replication che sfrutta un endpoint API non protetto per estrarre le credenziali dal…
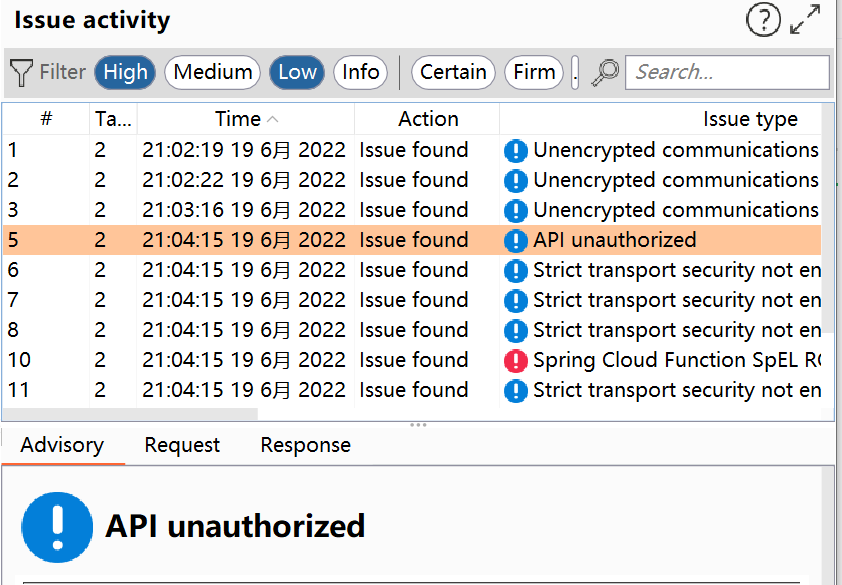 tpt11fb/springvulscan
Plugin di scansione delle vulnerabilità Spring per Burp Suite. SpringVulScan: supporta il rilevamento di: esposizione delle…
 jas502n/burpsuite_pro_v1.7.37
Piattaforma completa di test di sicurezza delle applicazioni web con motore di scansione avanzato, proxy di intercettazione e rilevamento…
 jp/hermes-proxy
Hermes Proxy - Analizzatore di traffico HTTP
 owasp/apicheck
Set di strumenti DevSecOps modulare per il testing di sicurezza delle API REST, progettato per sviluppatori, sysadmin e penetration tester per…
 coffinxp/google-api-key-scanner
Valida le chiavi API di Google Maps contro 21 endpoint, rivelando servizi esposti con URL PoC, supporto proxy e modalità silenziosa per un audit…
 trailofbits/slither-mcp
Server MCP per l'analisi statica Slither dei contratti intelligenti Solidity
 sobri3195/pegasus-pentest-arsenal
Un toolkit completo per il test di sicurezza delle applicazioni web che combina 10 potenti funzionalità di penetration testing in un unico strumento.
 hackinglz/maps_scanner
Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.
 morpheuslord/nmap-api
API RESTful che avvolge Nmap per scansione automatica della rete, rilevamento delle porte, enumerazione dei servizi e analisi delle vulnerabilità,…
 joanbono/gurp
Comandante Burp scritto in Go
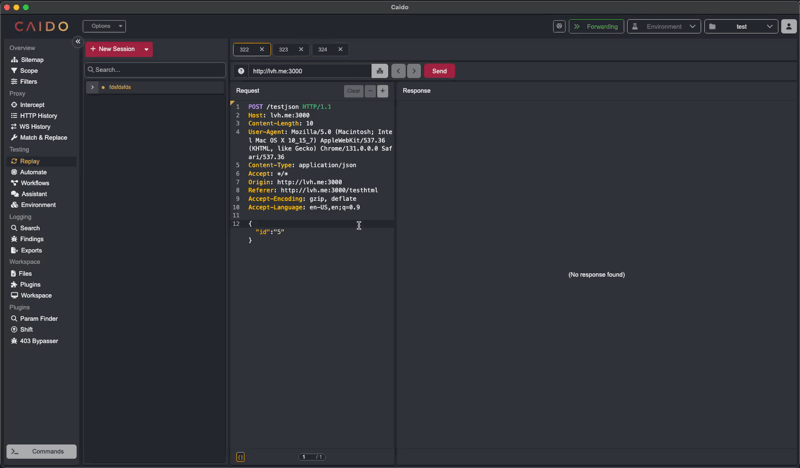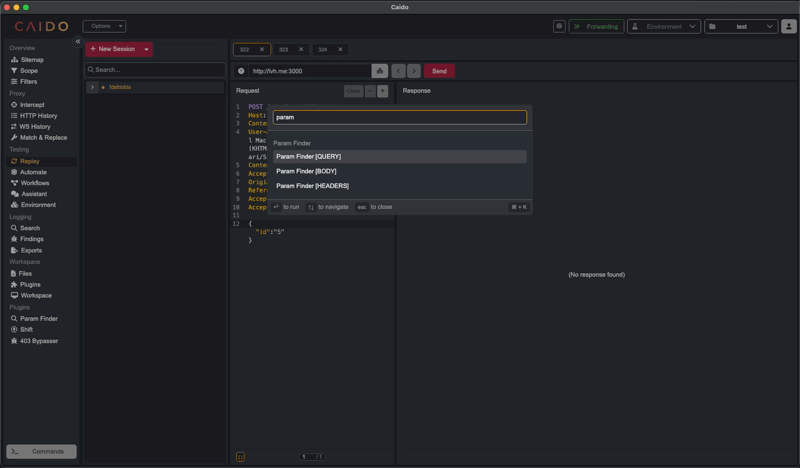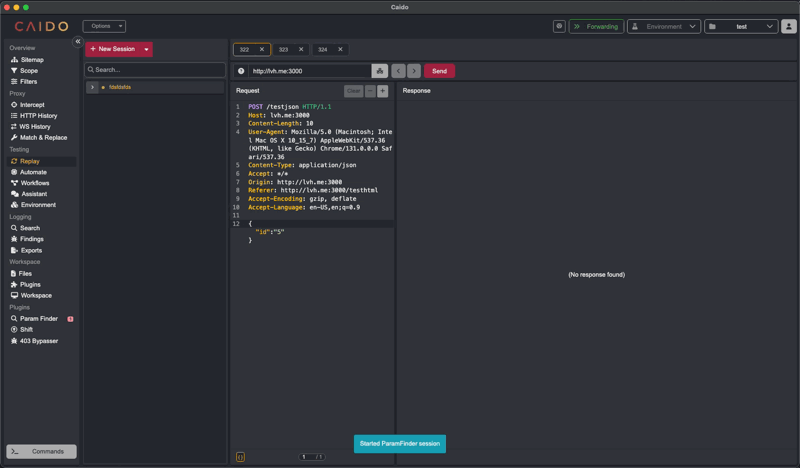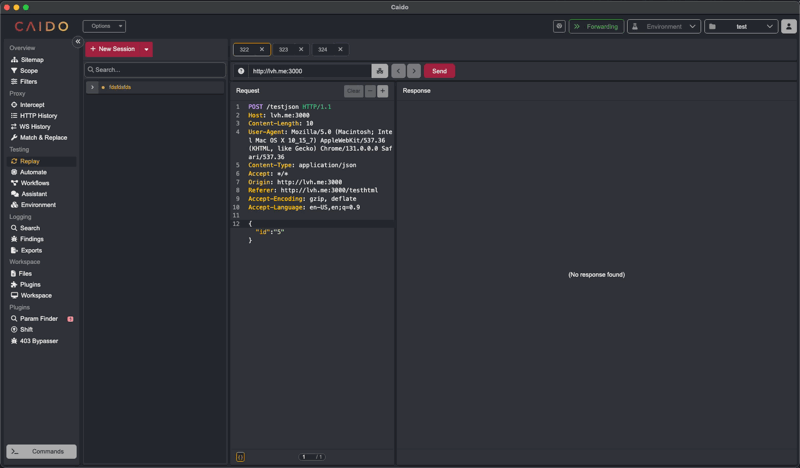 caido-community/paramfinder
Scopri parametri nascosti in Caido








