
 #1
Strumenti per la valutazione della sicurezza delle API REST, SOAP e GraphQL.
Raccomandato da Kitploit

 asaotomo/hx0-hawkeye
Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di…
 sech0us3/waf-checker
Strumento automatizzato di valutazione WAF che rileva i vendor di firewall, testa 19 categorie di attacco con payload di evasione avanzati e fornisce…
 xaaha/hulak
Un client API CLI leggero basato su file con segreti crittografati con age, supporto GraphQL di prima classe e un server MCP integrato per i flussi…
 nccgroup/argumentinjectionhammer
Un'estensione Burp progettata per identificare vulnerabilità di iniezione di argomenti.
 google/aura-inspector
Strumento di test di sicurezza automatizzato per Salesforce Experience Cloud che rileva applicazioni Aura configurate in modo errato, record…
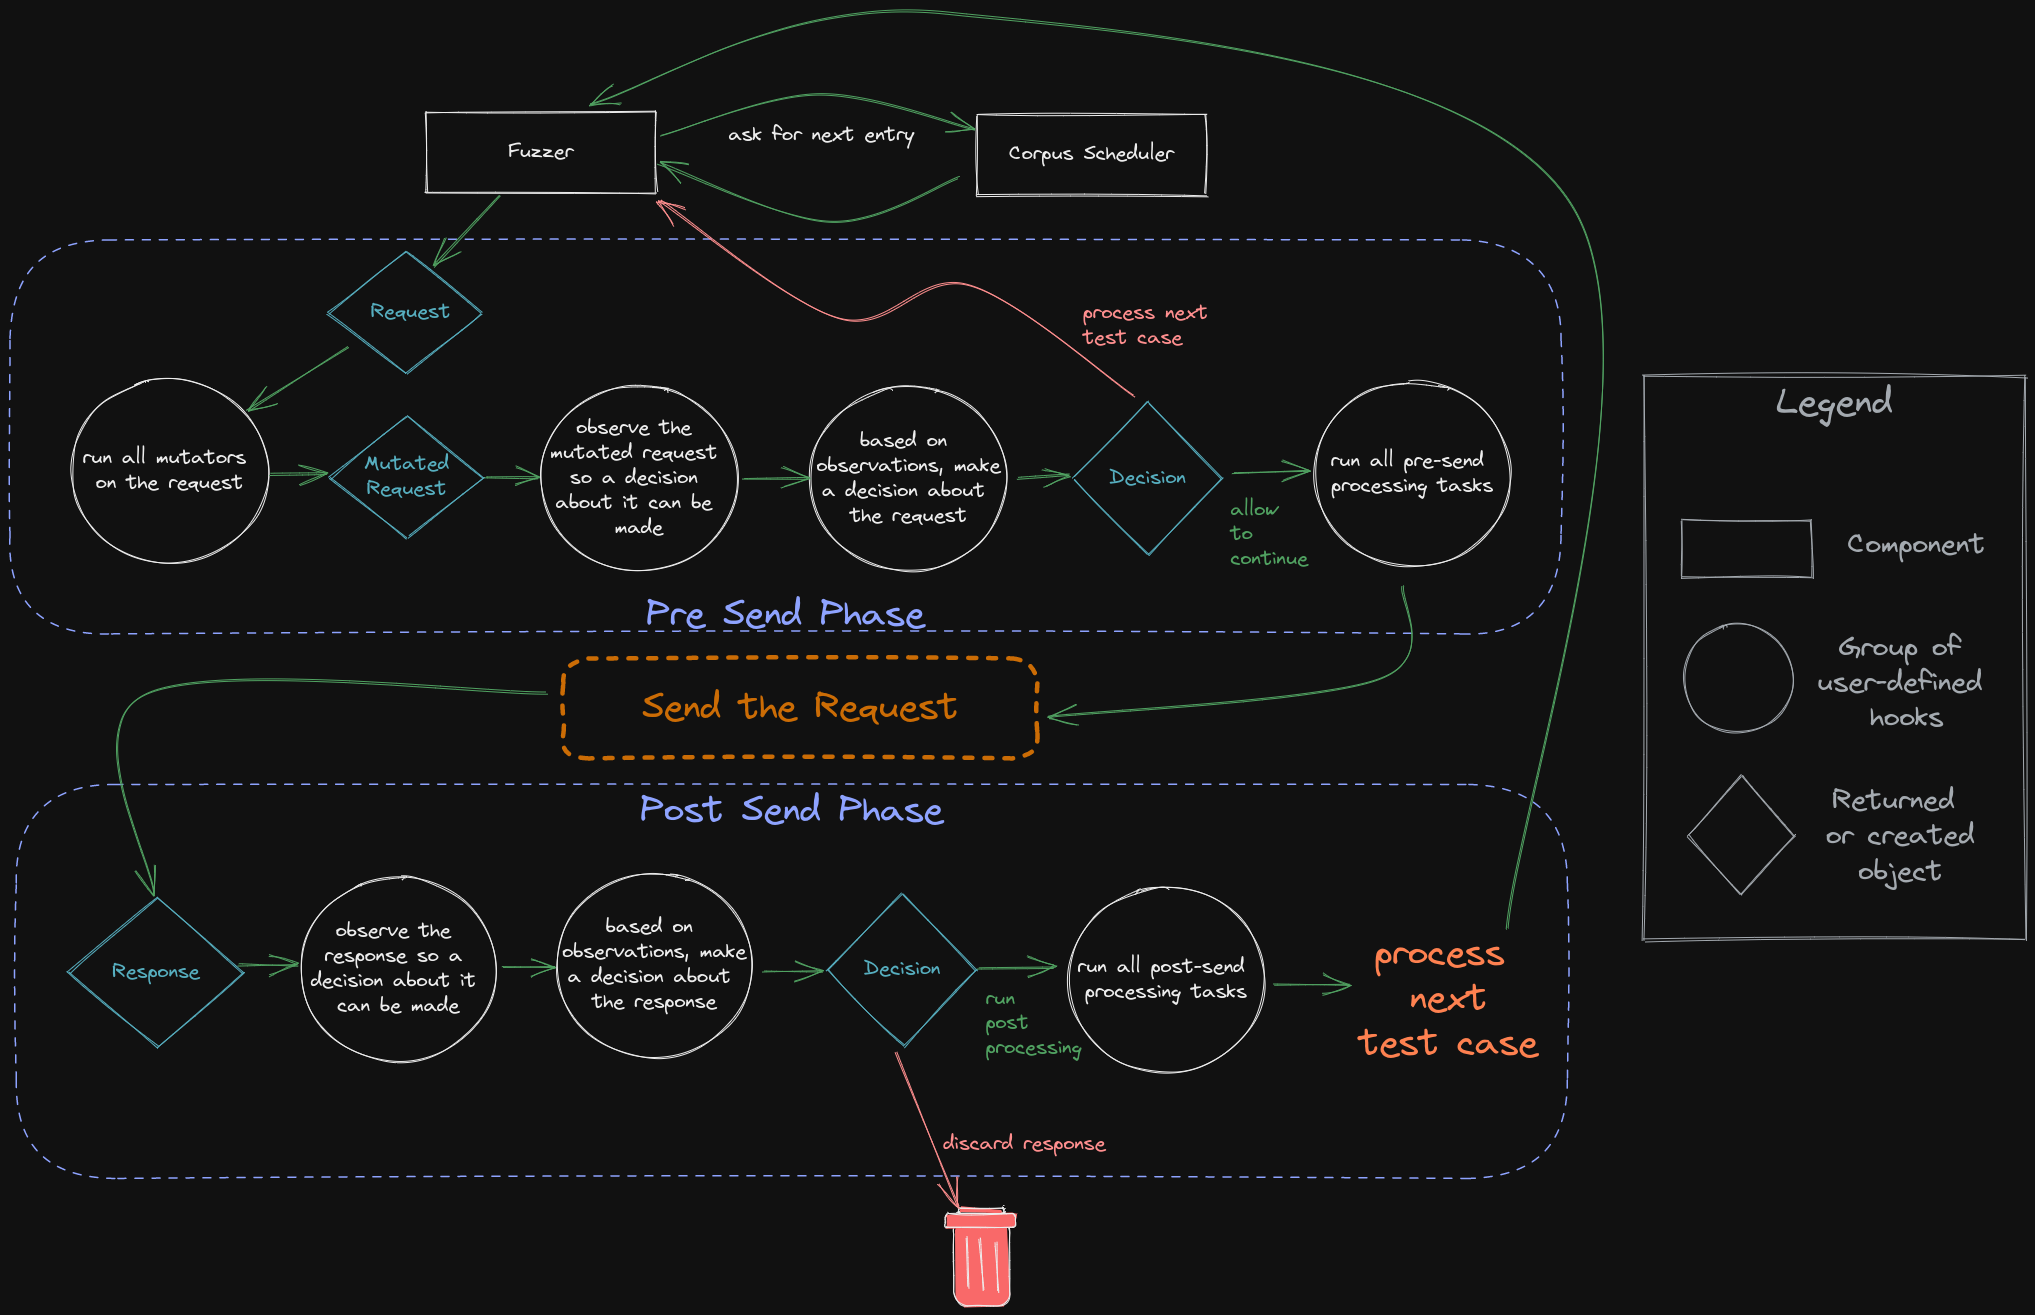 epi052/feroxfuzz
Costruisci fuzzer HTTP black-box struttura-aware in Rust con mutatori, scheduler, observer, decisori e processori componibili per test web e API…
 manuelberrueta/flowanalyzer
FlowAnalyzer è uno strumento per aiutare nel test e nell'analisi dei flussi OAuth 2.0, incluso OpenID Connect (OIDC).
 pentestgeek/burpcommander
Interfaccia a riga di comando Ruby per l'API REST di Burp Suite.
 cybervelia/graphicator
Strumento automatizzato per l'enumerazione dello schema GraphQL e l'estrazione dei dati, che itera i documenti di introspezione, ricostruisce le…
 mda2av/http11probe
An open testing platform that probes HTTP/1.1 servers against RFC 9110/9112 requirements, smuggling vectors, and malformed input handling. Add your…
 rub-nds/rest-attacker
Framework automatizzato di penetration testing per API REST con generazione di test guidata da OpenAPI, 32 test di sicurezza basati su OWASP e…
 owasp/raider
OWASP Raider: un nuovo framework per manipolare i processi HTTP delle sessioni persistenti
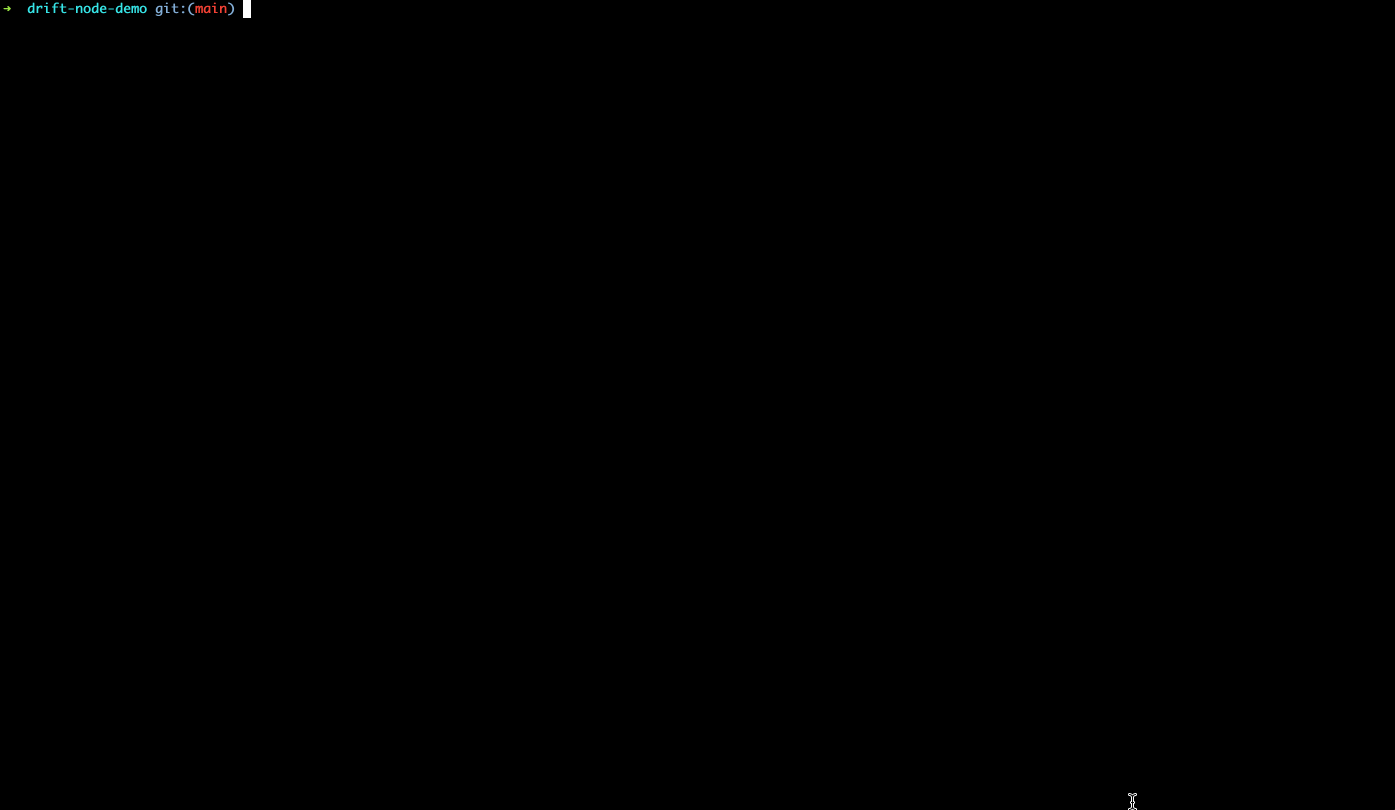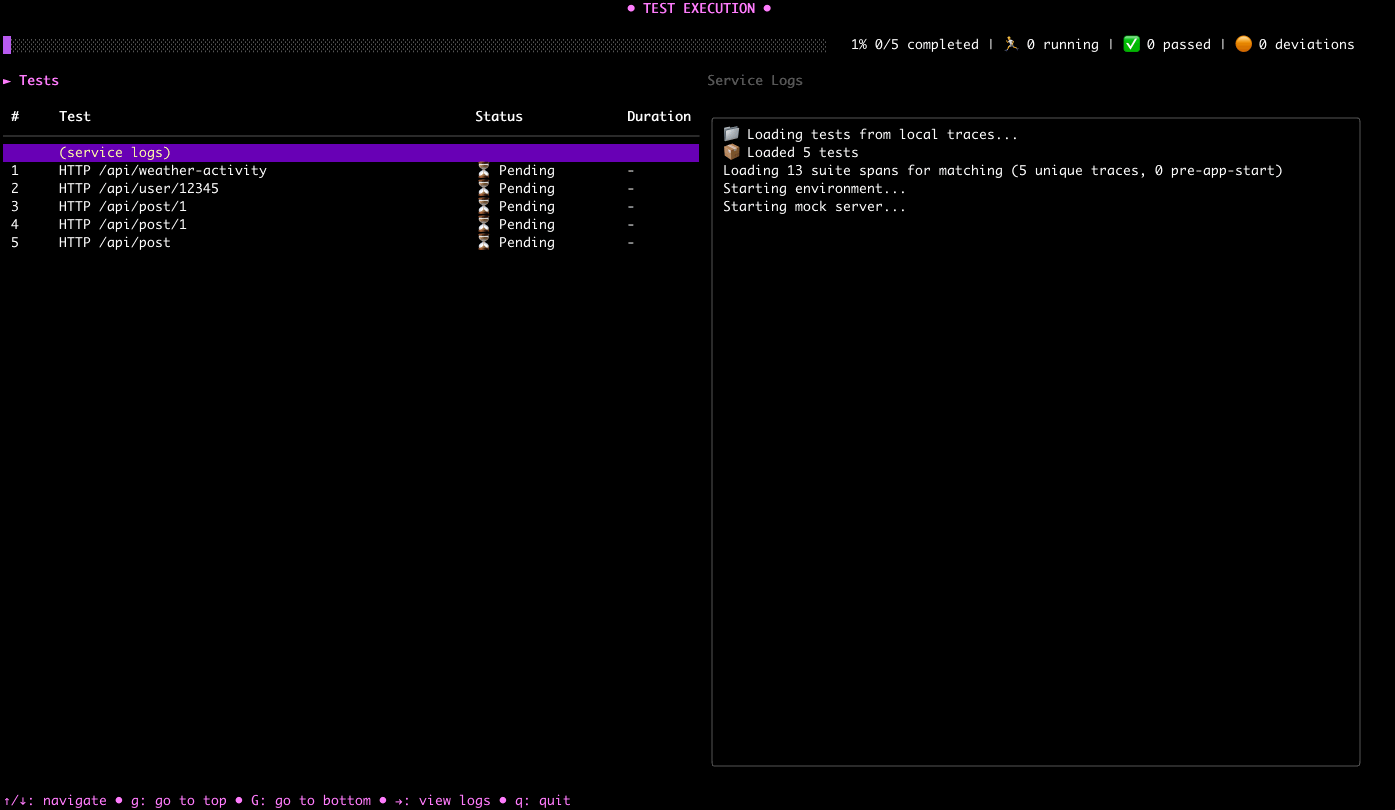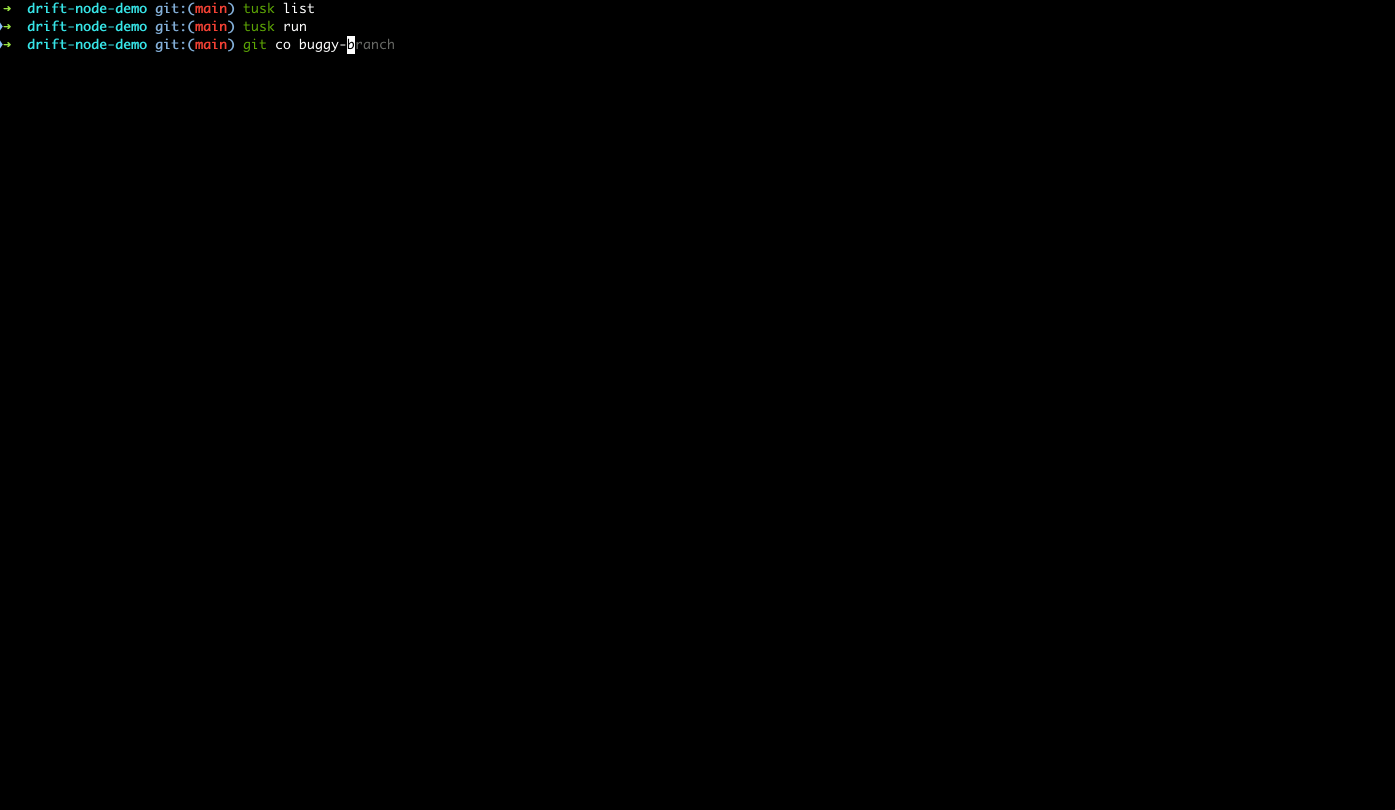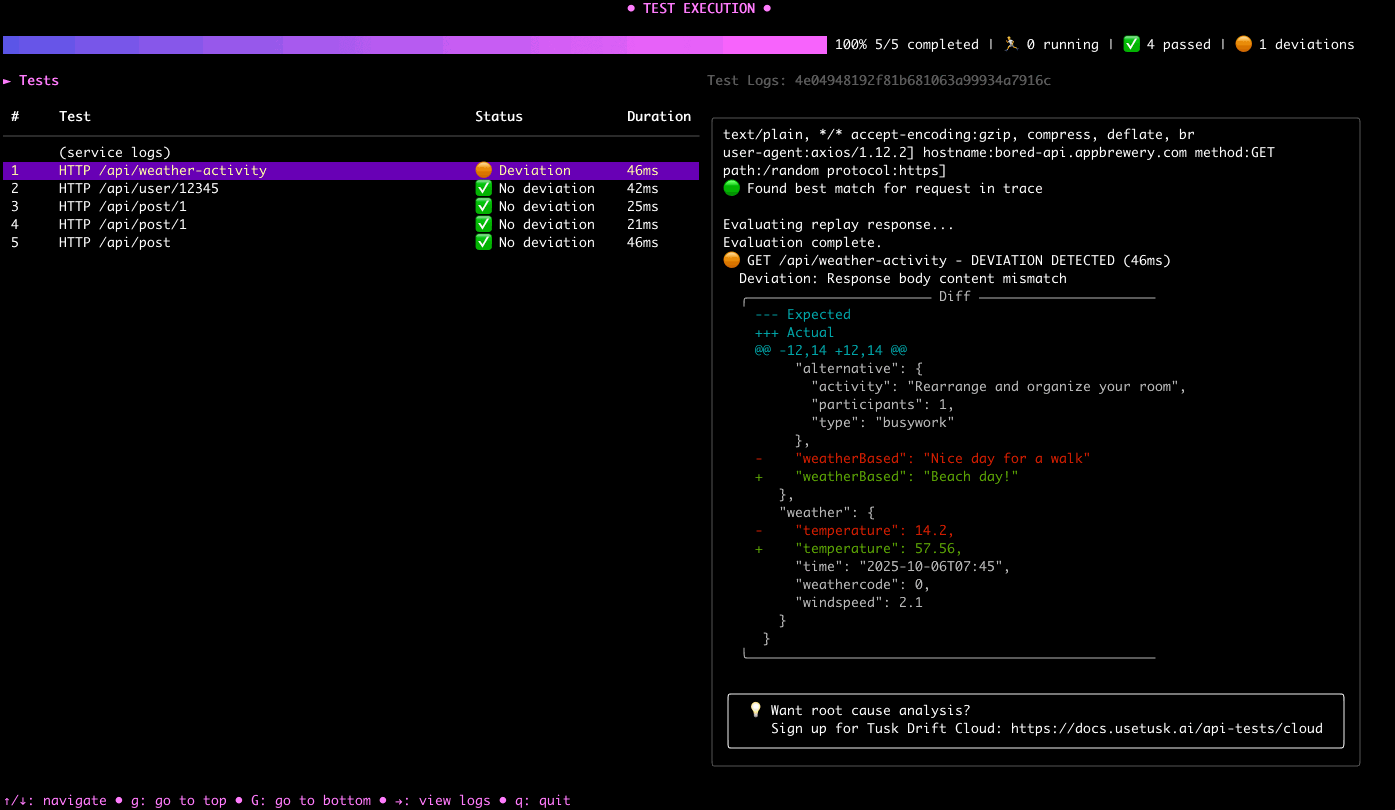 use-tusk/drift-node-sdk
Node.js SDK per catturare e riprodurre le chiamate API effettuate verso/dal tuo servizio
 use-tusk/tusk-cli
Suite di test automatizzata con registrazione e riproduzione del traffico live
 santandersecurityresearch/corsair_scan
Scanner automatizzato per la configurazione errata CORS che testa l'iniezione dell'header Origin, la riflessione del wildcard e la perdita di…
 danialhalo/acuautomate
Strumento CLI non ufficiale per Acunetix per test di penetrazione automatizzati e caccia ai bug su vasti ambiti.
 portswigger/pentest-mapper
Un'estensione di Burp Suite per il penetration testing delle applicazioni, che mappa flussi e vulnerabilità.
 s4dhulabs/vimana-framework
Vimana è un framework di sicurezza modulare per l'audit delle API Python e delle applicazioni Web. L'architettura basata su plugin consente ai…








