
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Rilevamento di Anomalie — Pagina 4 | Kitploit
Categorie

Rilevamento di Anomalie

Strumenti per rilevamento anomalie comportamentali, analisi outlier, UEBA e rilevamento statistico delle minacce.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k0 giorni fa
zeek preview#2

zeek

GitHubzeek/zeek
7.8k13h 1m fa
suricata preview#3

suricata

GitHuboisf/suricata
6.5k3 giorni fa
falco preview#4

falco

GitHubfalcosecurity/falco
9.5k11 giorni fa
osquery preview#5

osquery

GitHubosquery/osquery
23.4k5 giorni fa
detection-rules preview#6

detection-rules

GitHubelastic/detection-rules
2.7k7h 2m fa
pyod preview#7

pyod

GitHubyzhao062/pyod
10.1k8 giorni fa
alibi-detect preview#8

alibi-detect

GitHubseldonio/alibi-detect
2.5k10 mesi fa
river preview#10

river

GitHubonline-ml/river
6.1k4 giorni fa
tsfresh preview#11

tsfresh

GitHubblue-yonder/tsfresh
9.5k3 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
224 risultati
wireless-ids preview

wireless-ids

GitHubsyworks/wireless-ids

Capacità di rilevare attività sospette, come attacchi (WEP/WPA/WPS), sniffando i pacchetti wireless nell'aria.
wi-fi-auditingids-ips-evasionnetwork-security+3
27512 anni fa
dga_predict preview

dga_predict

GitHubendgameinc/dga_predict

Classificatore basato su LSTM per rilevare domini generati da algoritmi di generazione di domini (DGA), con implementazioni Keras di modelli di rete…
threat-intelligencemachine-learningpapers-research+3
2719 anni fa
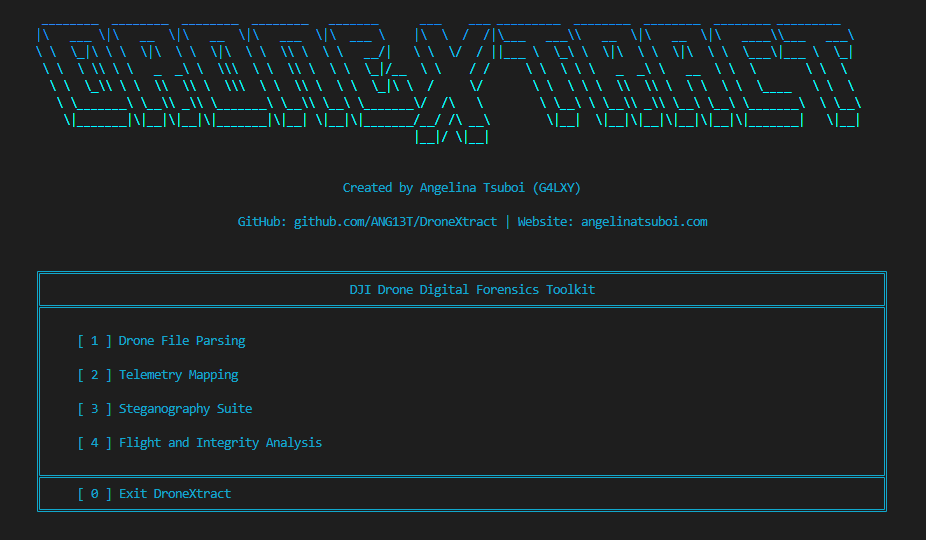
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Suite di digital forensics per droni DJI che analizza file di telemetria, estrae dati nascosti tramite steganografia, visualizza traiettorie di volo…
forensicssteganographydata-recovery+3
3633 anni fa
batea preview

batea

GitHubdelvelabs/batea

Classificazione dei dispositivi di rete basata sull'IA e guidata dal contesto
vulnerability-analysisinformation-gatheringnetwork-security+2
3034 anni fa
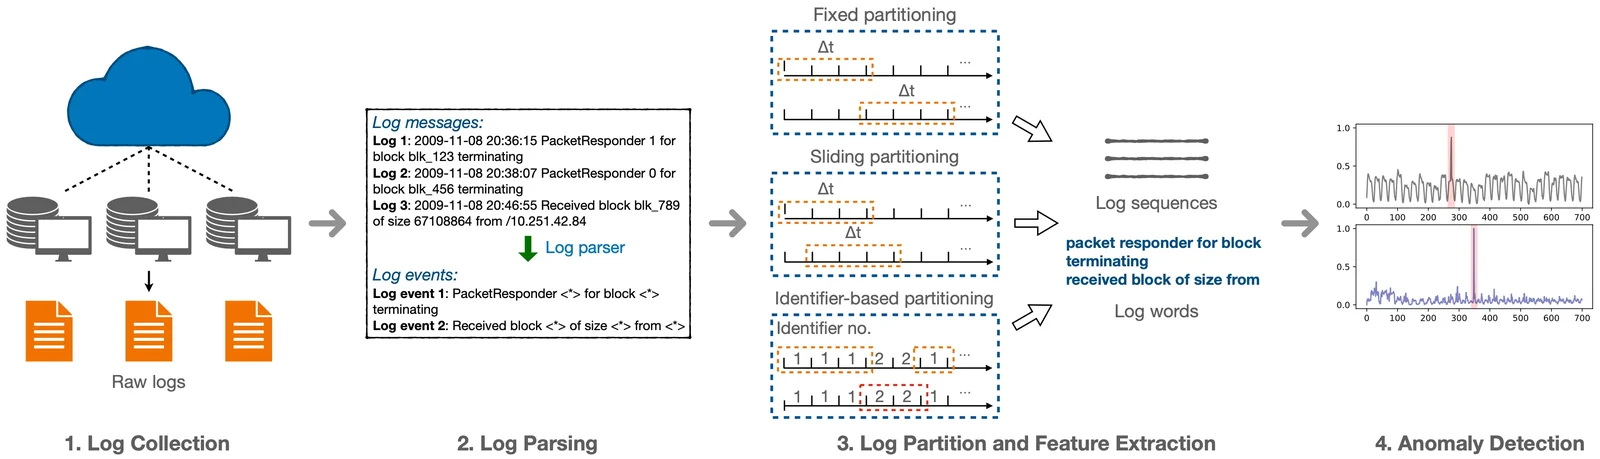
deep-loglizer preview

deep-loglizer

GitHublogpai/deep-loglizer

Un toolkit di deep learning per il rilevamento di anomalie basato sui log
machine-learningpapers-researcheducation+2
2694 anni fa
ShellSweep preview

ShellSweep

GitHubsplunk/shellsweep

ShellSweeping il male.
static-analysisvulnerability-scannersweb-security+3
1843 mesi fa
linnix preview

linnix

GitHublinnix-os/linnix

Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.
cloud-infrastructure-securitycontainer-securitydevsecops+5
2491 mese fa
hunting-rules preview

hunting-rules

GitHubtravisbgreen/hunting-rules

Regole Suricata per il rilevamento di anomalie di rete.

defensive-toolslateral-movementnetwork-security+3
1815 mesi fa
packetStrider preview

packetStrider

GitHubbenjeems/packetstrider

Uno strumento di analisi forense dei pacchetti di rete per SSH
packet-sniffing-analysisnetwork-forensicsforensics+5
2547 anni fa
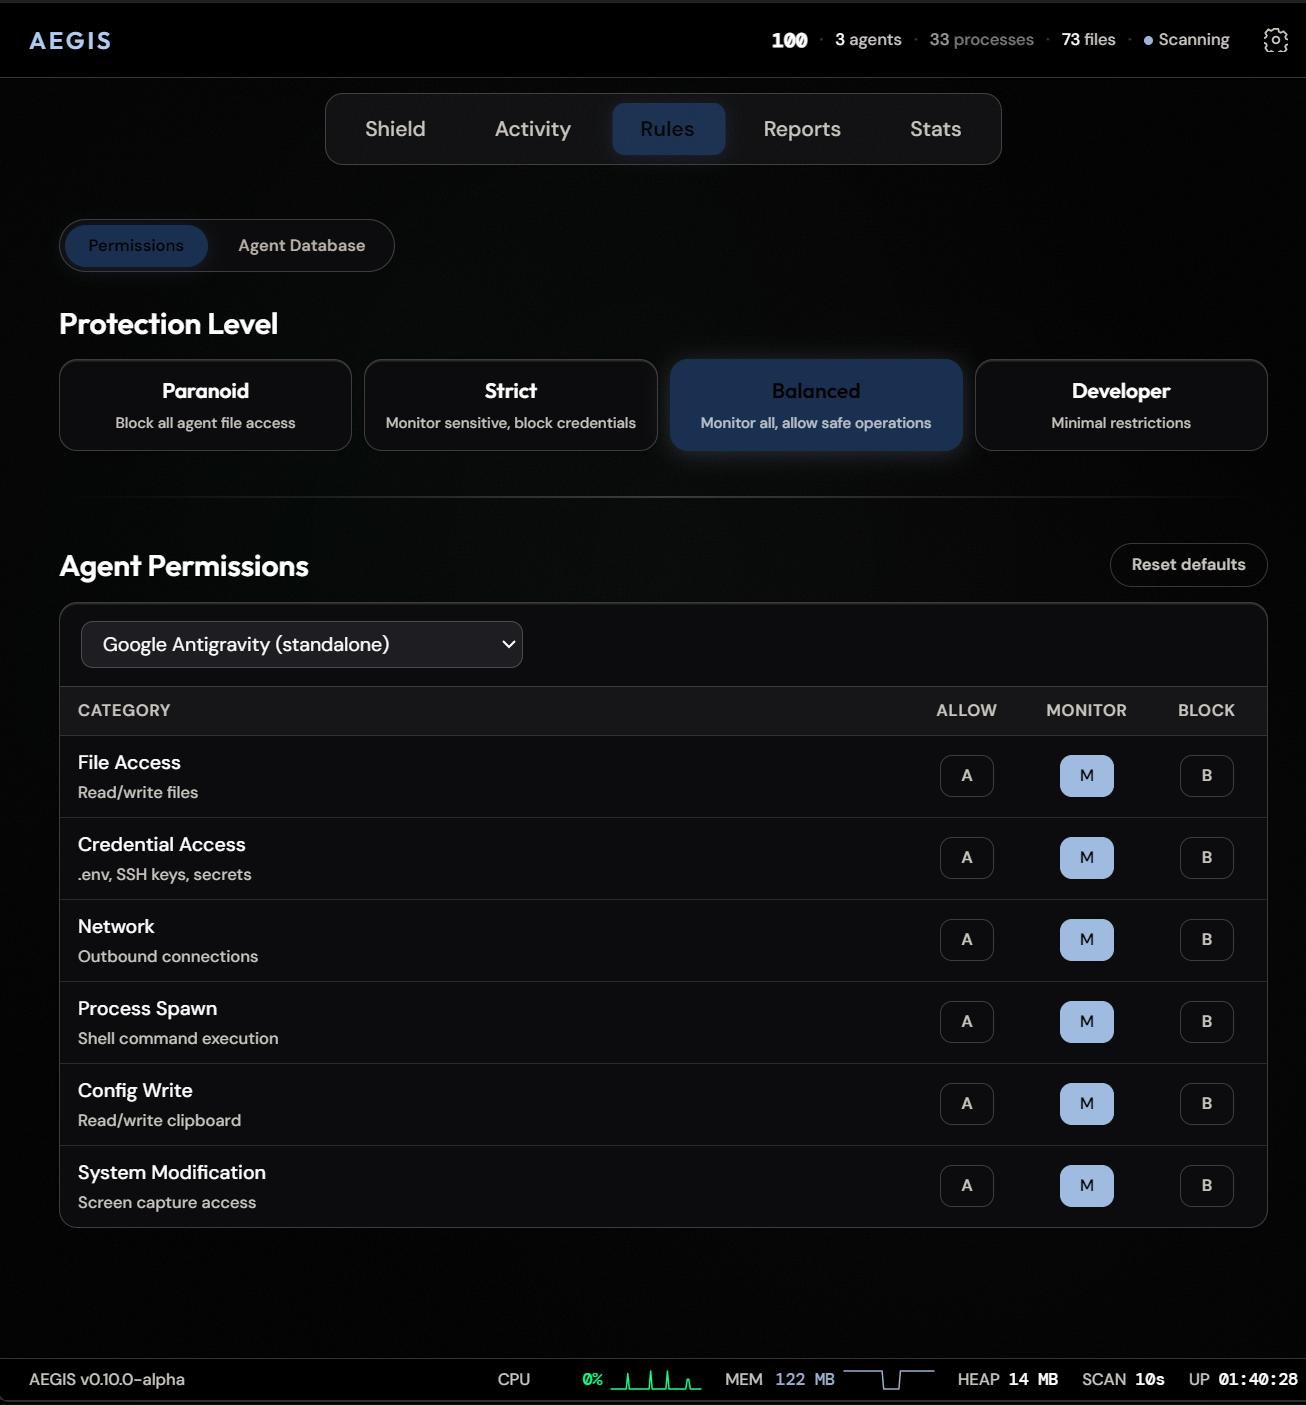
Aegis preview

Aegis

GitHubantropos17/aegis

Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
defensive-toolsnetwork-securitythreat-intelligence+4
1421 giorno fa
crowdstrike-falcon-queries preview

crowdstrike-falcon-queries

GitHubpe3zx/crowdstrike-falcon-queries

Una raccolta di Search Processing Language (SPL) di Splunk per il Threat Hunting con CrowdStrike Falcon

defensive-toolsintrusion-detectionanomaly-detection+1
2216 anni fa
babyshark preview

babyshark

GitHubvignesh07/babyshark

TUI PCAP basata sui flussi (file dei casi, UX meravigliosa). Do do do do.
packet-sniffing-analysisnetwork-forensicsforensics+5
5657 mesi fa
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Enumerare varie caratteristiche dai processi Windows come ausilio per il threat hunting
defensive-toolsmemory-forensicsforensics+3
2004 anni fa
Hunt-Weird-Syscalls preview

Hunt-Weird-Syscalls

GitHubtheflink/hunt-weird-syscalls

POC basato su ETW per identificare syscall dirette e indirette
defensive-toolsmalware-analysisintrusion-detection+1
1953 anni fa
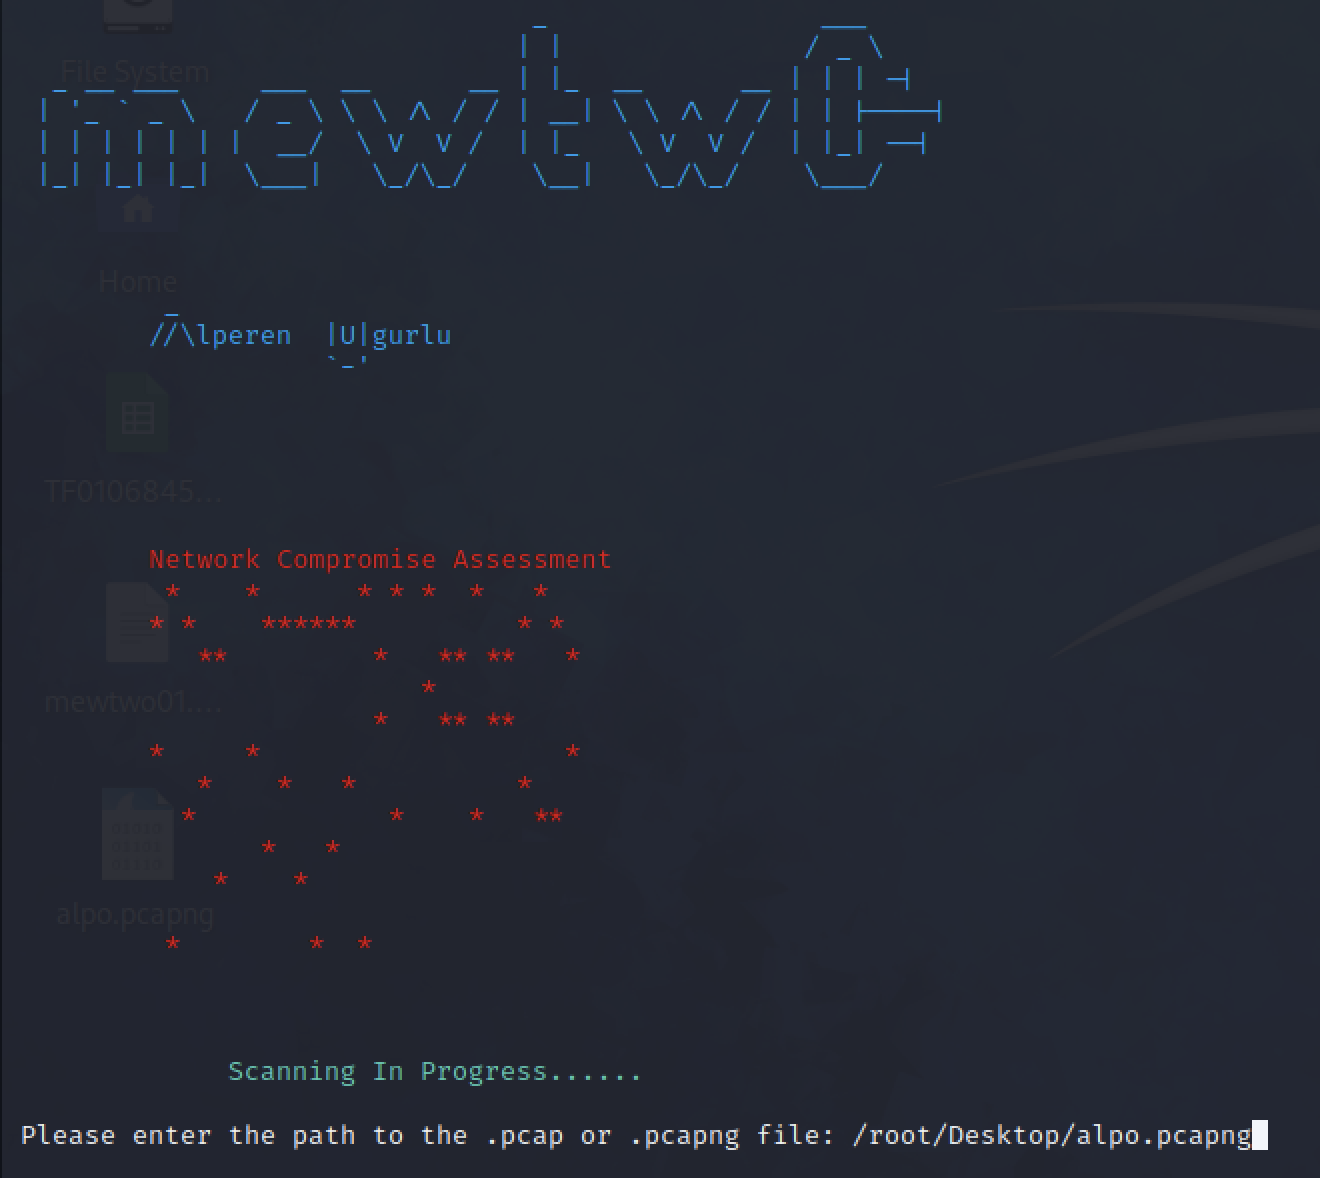
Network_Assessment preview

Network_Assessment

GitHubalperenugurlu/network_assessment

Con Wireshark o TCPdump, puoi determinare se c'è attività dannosa nel traffico di rete che hai registrato sulla rete che monitori.

packet-sniffing-analysisvulnerability-analysisnetwork-security+2
1473 anni fa
PortDog preview

PortDog

GitHubpuniaze/portdog

Rilevatore di anomalie di rete che monitora i pacchetti grezzi per identificare l'attività di port scanning in tempo reale, con controlli flessibili…
defensive-toolspacket-sniffing-analysisport-scanning+3
13411 anni fa
IoT-Home-Guard preview

IoT-Home-Guard

GitHubarthastang/iot-home-guard

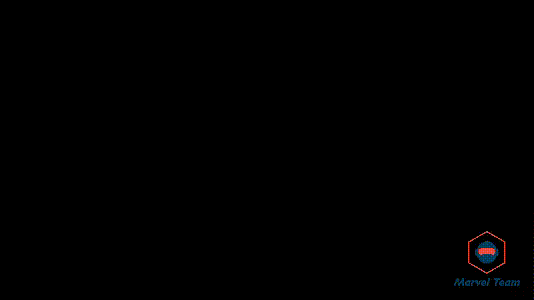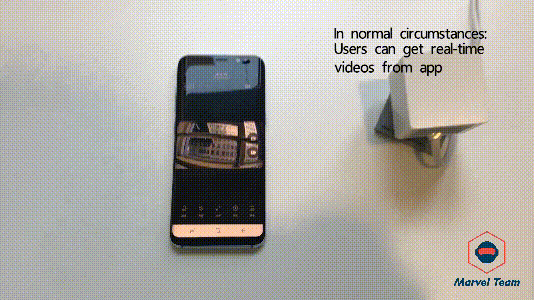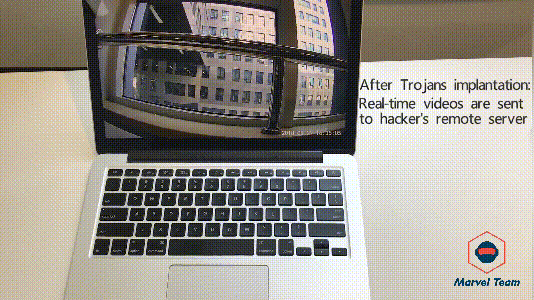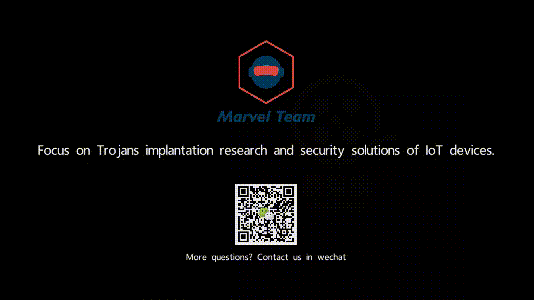
Uno strumento per il rilevamento di comportamenti malevoli nei dispositivi IoT
iot-securitynetwork-securitymalware-analysis+2
777 anni fa
logdata-anomaly-miner preview

logdata-anomaly-miner

GitHubait-aecid/logdata-anomaly-miner

Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…


threat-intelligencemachine-learningintrusion-detection+2
931 mese fa
Precedente1…345…13Successivo







