
 #1
Strumenti per rilevamento anomalie comportamentali, analisi outlier, UEBA e rilevamento statistico delle minacce.
Raccomandato da Kitploit

 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Scanner di malware Linux multi-motore con cinque fasi di rilevamento (MD5, pattern HEX, YARA, ClamAV, statistico), monitoraggio inotify in tempo…
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
 logpai/logparser
Un toolkit di machine learning per il parsing dei log [ICSE'19, DSN'16]
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 echowei/deeptraffic
Modelli di Deep Learning per la classificazione del traffico di rete
 ion-storm/sysmon-config
Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…
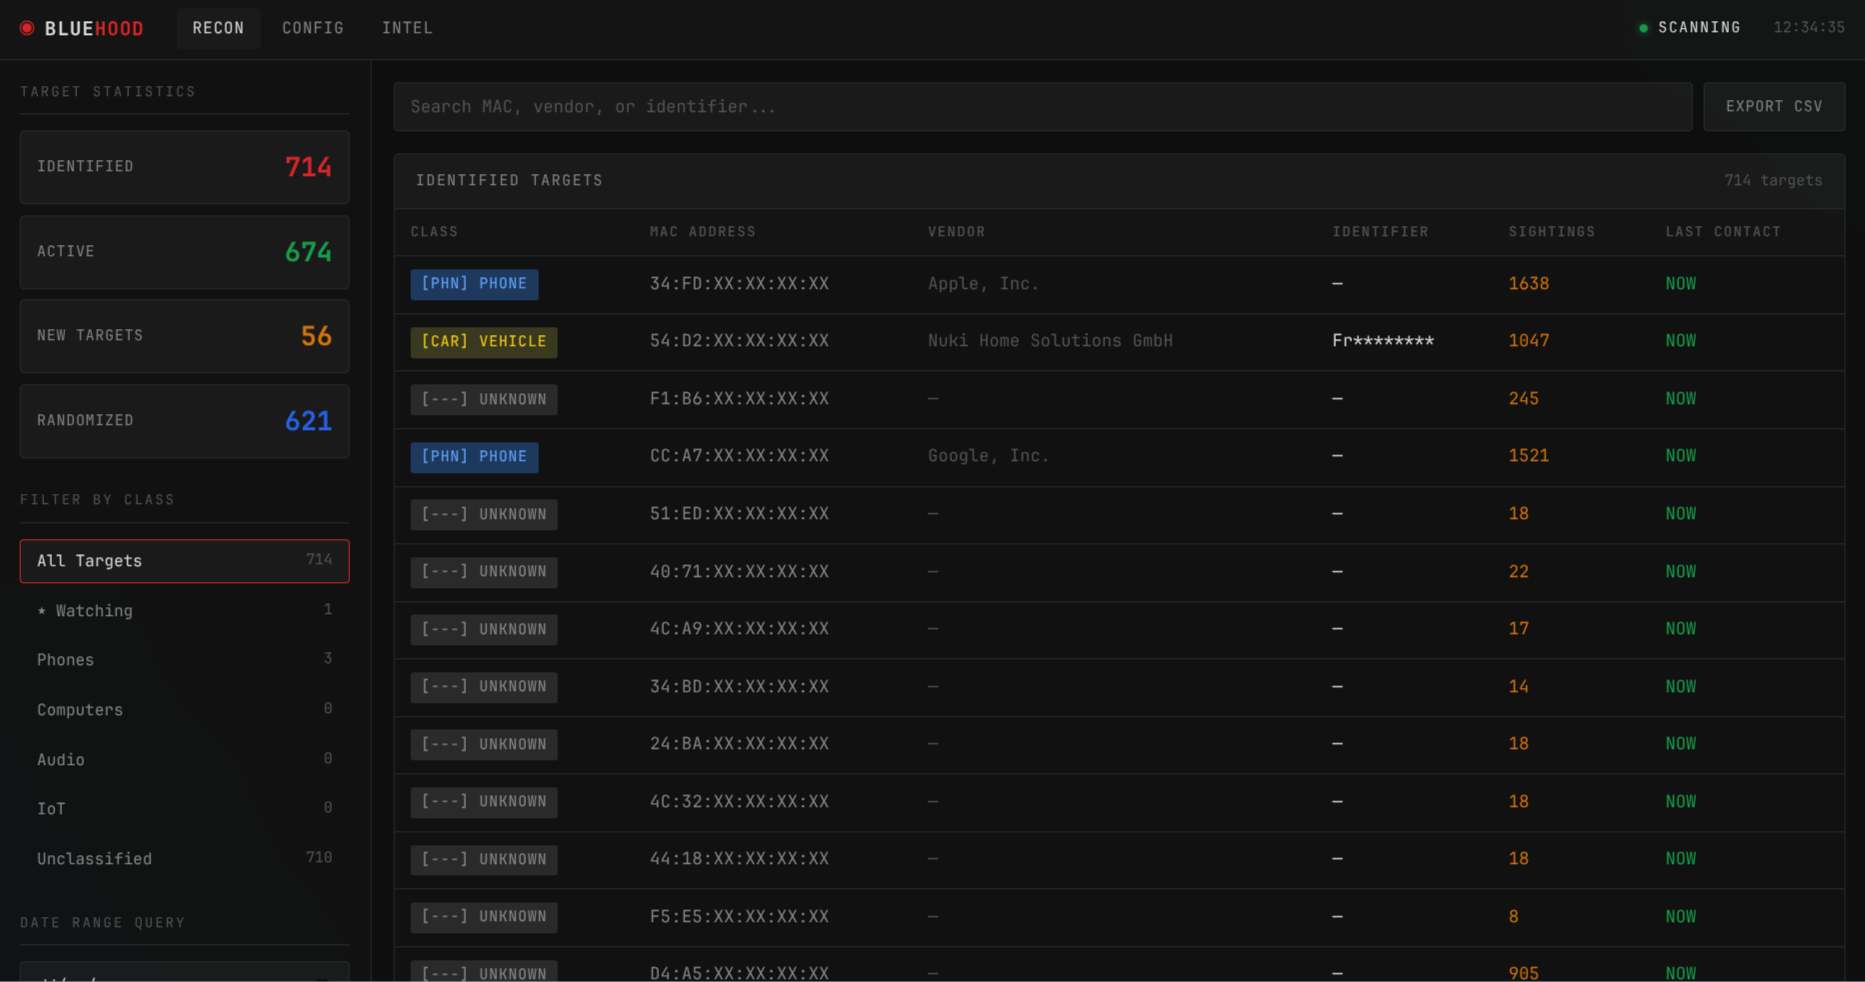 dannymcc/bluehood
Monitora l'attività Bluetooth del tuo quartiere.
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 lethal-forensics/memprocfs-analyzer
Automatizza l'analisi forense della memoria Windows e i flussi di lavoro DFIR con MemProcFS: scansione YARA/ClamAV, rilevamento di anomalie nei…
 neo23x0/raccine
Un semplice vaccino contro il ransomware
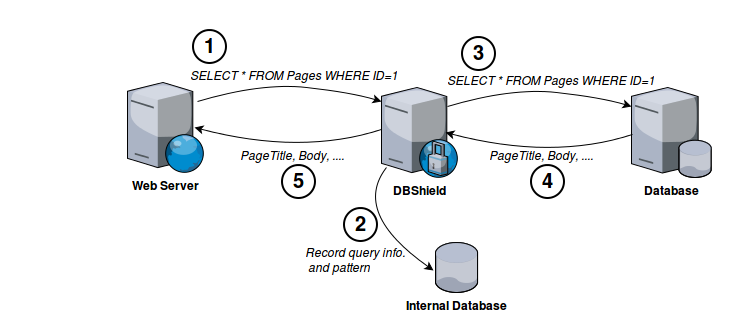 nim4/dbshield
Firewall per database scritto in Go
 activecm/rita
Real Intelligence Threat Analytics (RITA) è un framework per rilevare la comunicazione di comando e controllo attraverso l'analisi del traffico di…
 chainguard-dev/osquery-defense-kit
Query di detection & response pronte per la produzione per osquery
 skelsec/jackdaw
raccogliere raccogliere raccogliere
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 securityclaw/securityclaw
Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
 trustedsec/artillery
Strumento open-source per il blue team che protegge i sistemi Linux e Windows utilizzando molteplici metodi di difesa e rilevamento a livello di host…








