
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 cleov2/debuggable-app-exploit
CVE-2024-31317 Exploit di App Debuggabile
 absholi7ly/poc-for-cve-2024-7014-exploit
Prova di concetto (PoC) per l'exploit CVE-2024-7014 (EvilVideo)
 kailashrs/infinitylock-app
App Android che verifica un Vivo X200 Ultra supportato, quindi utilizza Shizuku per tentare un root temporaneo con CVE-2026-98260 e caricare…
 thelicato/friman
Strumento di gestione delle versioni di Frida
 jankammerath/bogusmips
Analisi forense per il disassemblaggio, il riassemblaggio, il reverse engineering e l'audit delle app Android
 qbnasasn/google-tensor-chips
Crack di Google Tensor
 diabl0w/cve-2022-22057_sm-f926u
Exploit del driver kgsl di Qualcomm (CVE-2022-22057) per dispositivi Samsung Galaxy che consente lettura/scrittura arbitraria della memoria del…
 martinmullins/cve-2016-8655_android
Tentativo Android di PoC per CVE-2016-8655
 ele7enxxh/cve-2014-7911
Proof-of-concept exploit per l'escalation dei privilegi locali su Android (CVE-2014-7911) che mira a Nexus5 con catena ROP e heap spraying per…
 josue87/apkvuln
Analisi statica di APK con espressioni regolari
 cyb3r-w0lf/dirty_stream-android-poc
Android - Dirty Stream exploit per la versione MI-File Explorer V1-210567. CVE-2024-35205
 tea9/cve-2017-13156-janus
CVE-2017-13156-Janus riproduzione
 wangs-official/opace6-cve-2026-64560
Strumento root temporaneo per OnePlus Ace 6 che sfrutta la use-after-free del timer CPU POSIX del kernel Linux CVE-2026-64560 per ottenere i…
 giacomoferretti/janus-toolkit
Una collezione di strumenti per il Janus exploit [CVE-2017-13156].
 41yn14/cve-2024-0039-exploit
Exploit per la vulnerabilità CVE-2024-0039 su Android che consente di eseguire codice arbitrario tramite file MP4. Questo repository è stato creato…
 ejfkdev/avdroot
Effettua il root di un emulatore Android Studio applicando una patch al suo ramdisk con Magisk — in puro Go.
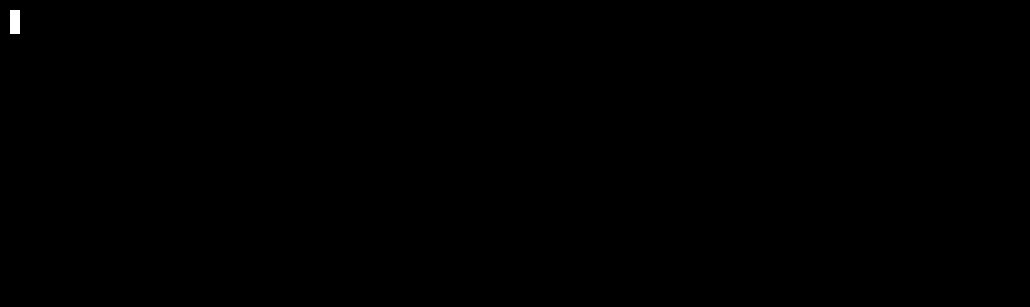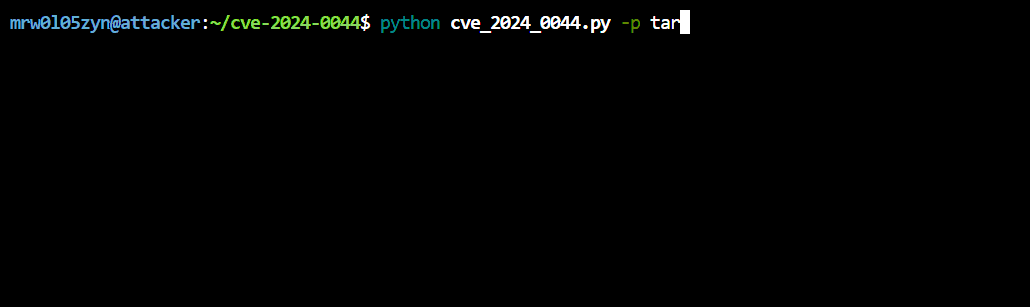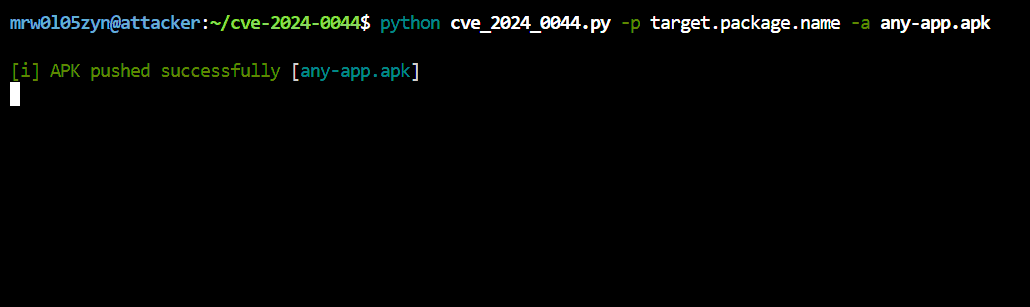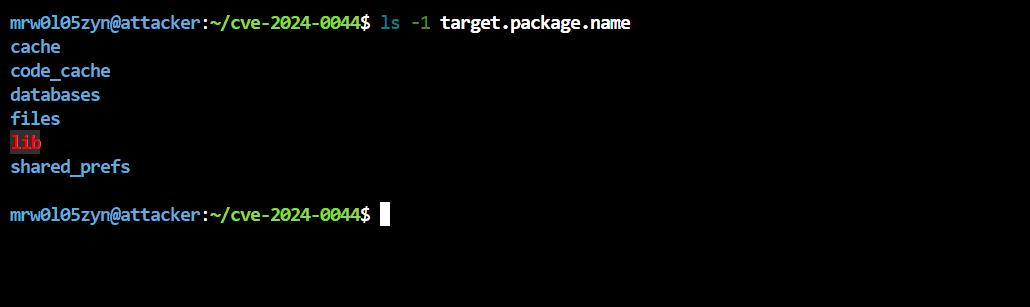 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 irsl/cve-2022-20128
Android Debug Bridge (adb) era vulnerabile ad attacchi di directory traversal che potevano essere montati da demone adb malevolo/compromesso durante…








