
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit
 0xkol/badspin
Bad Spin: Android Binder Exploit di escalation dei privilegi (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploit per il bug Android Binder CVE-2020-0041
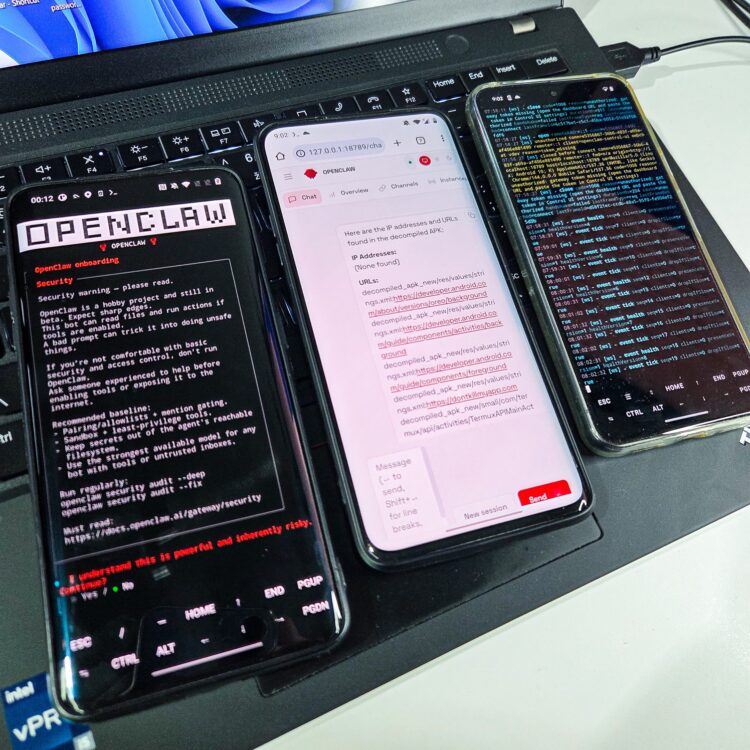 androidmalware/openclaw_termux
Come installare OpenClaw su un telefono Android e controllarlo tramite WhatsApp
 t0thkr1s/allsafe-android
Applicazione Android intenzionalmente vulnerabile.
 farazsth98/chronomaly
Exploit del kernel Android per CVE-2025-38352, precedentemente sfruttato in attacchi reali. Prende di mira kernel Linux x86_64 vulnerabili v5.10.x.
 zhuowei/cheese
CVE-2025-21479 proof-of-concept, penso.
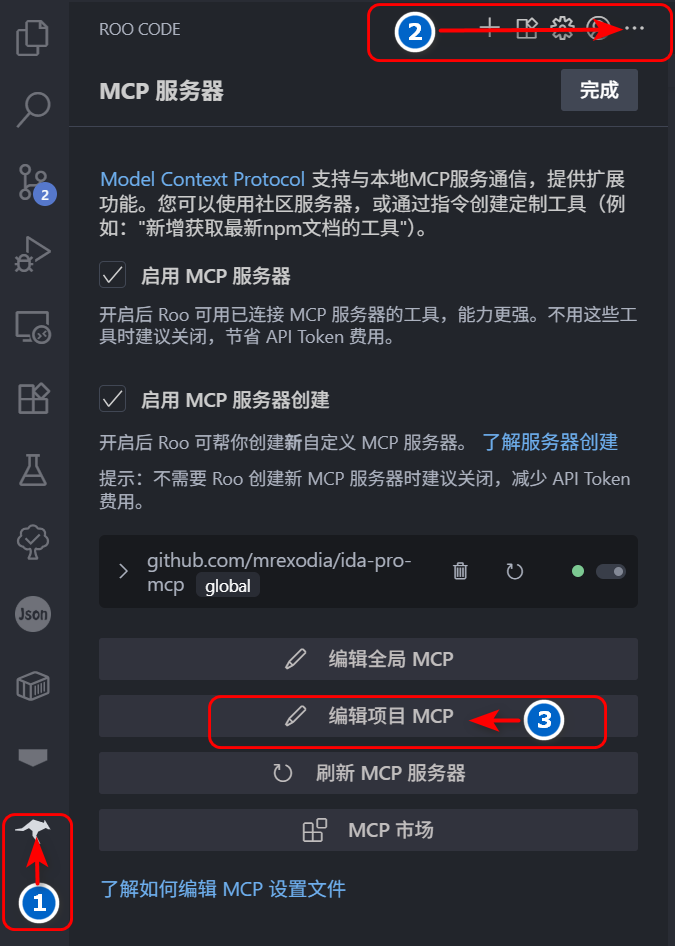 flankerhqd/jebmcp
Plugin del server MCP per JEB Pro che consente decompilazione assistita dall'IA, ispezione di metodi/campi e rinomina automatica durante il reverse…
 jduck/cve-2015-1538-1
Exploit in Python per CVE-2015-1538-1 che prende di mira l'overflow di interi nell'atom MP4 'stsc' di Stagefright per ottenere l'esecuzione remota di…
 secure-system/insular
Isola le tue app da grande fratello https://secure-system.gitlab.io/Insular/
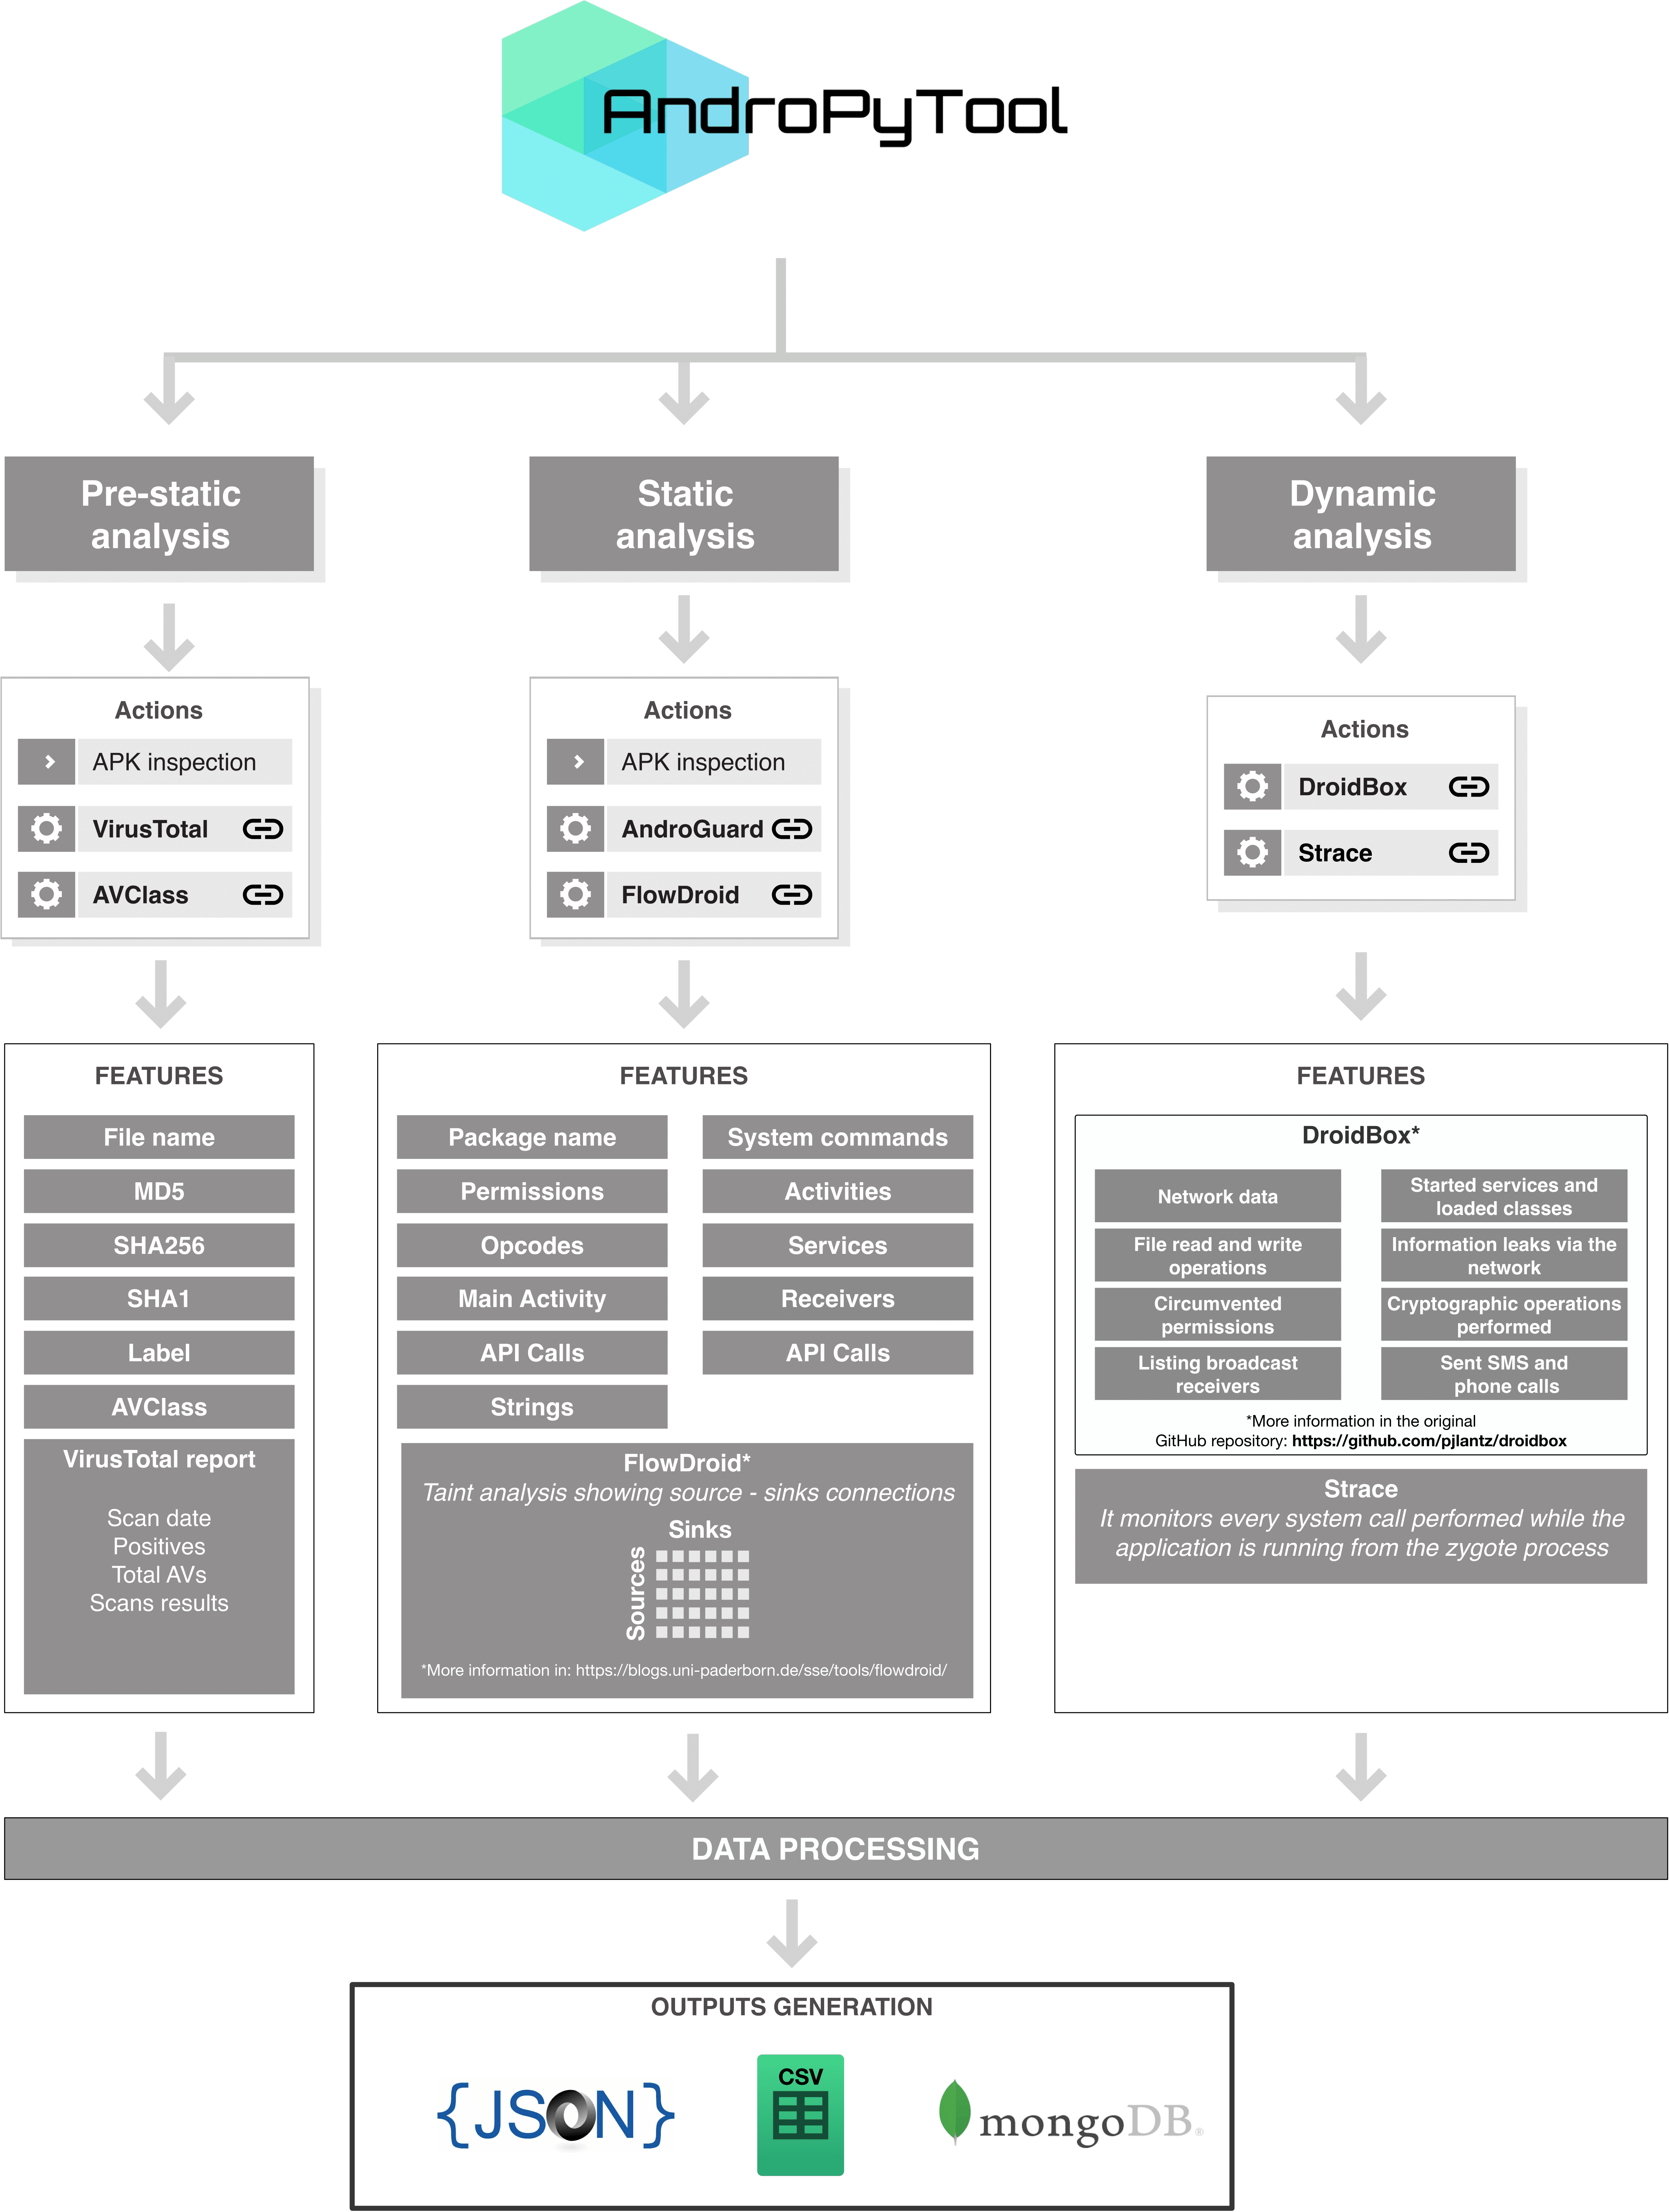 alexmyg/andropytool
Un framework per l'estrazione automatica di caratteristiche statiche e dinamiche da applicazioni Android.
 ernw/androtickler
Kit di penetration testing e auditing per app Android.

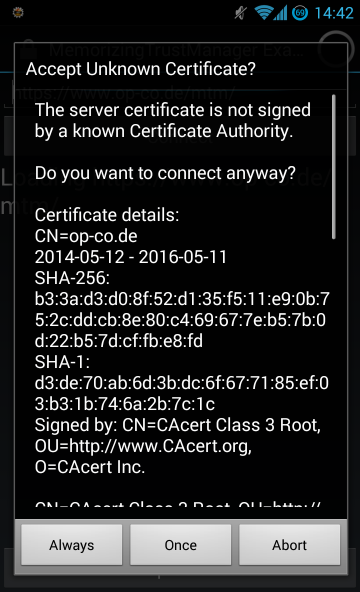 ge0rg/memorizingtrustmanager
Un "plugin" per Android Java per consentire di chiedere all'utente informazioni sui certificati SSL
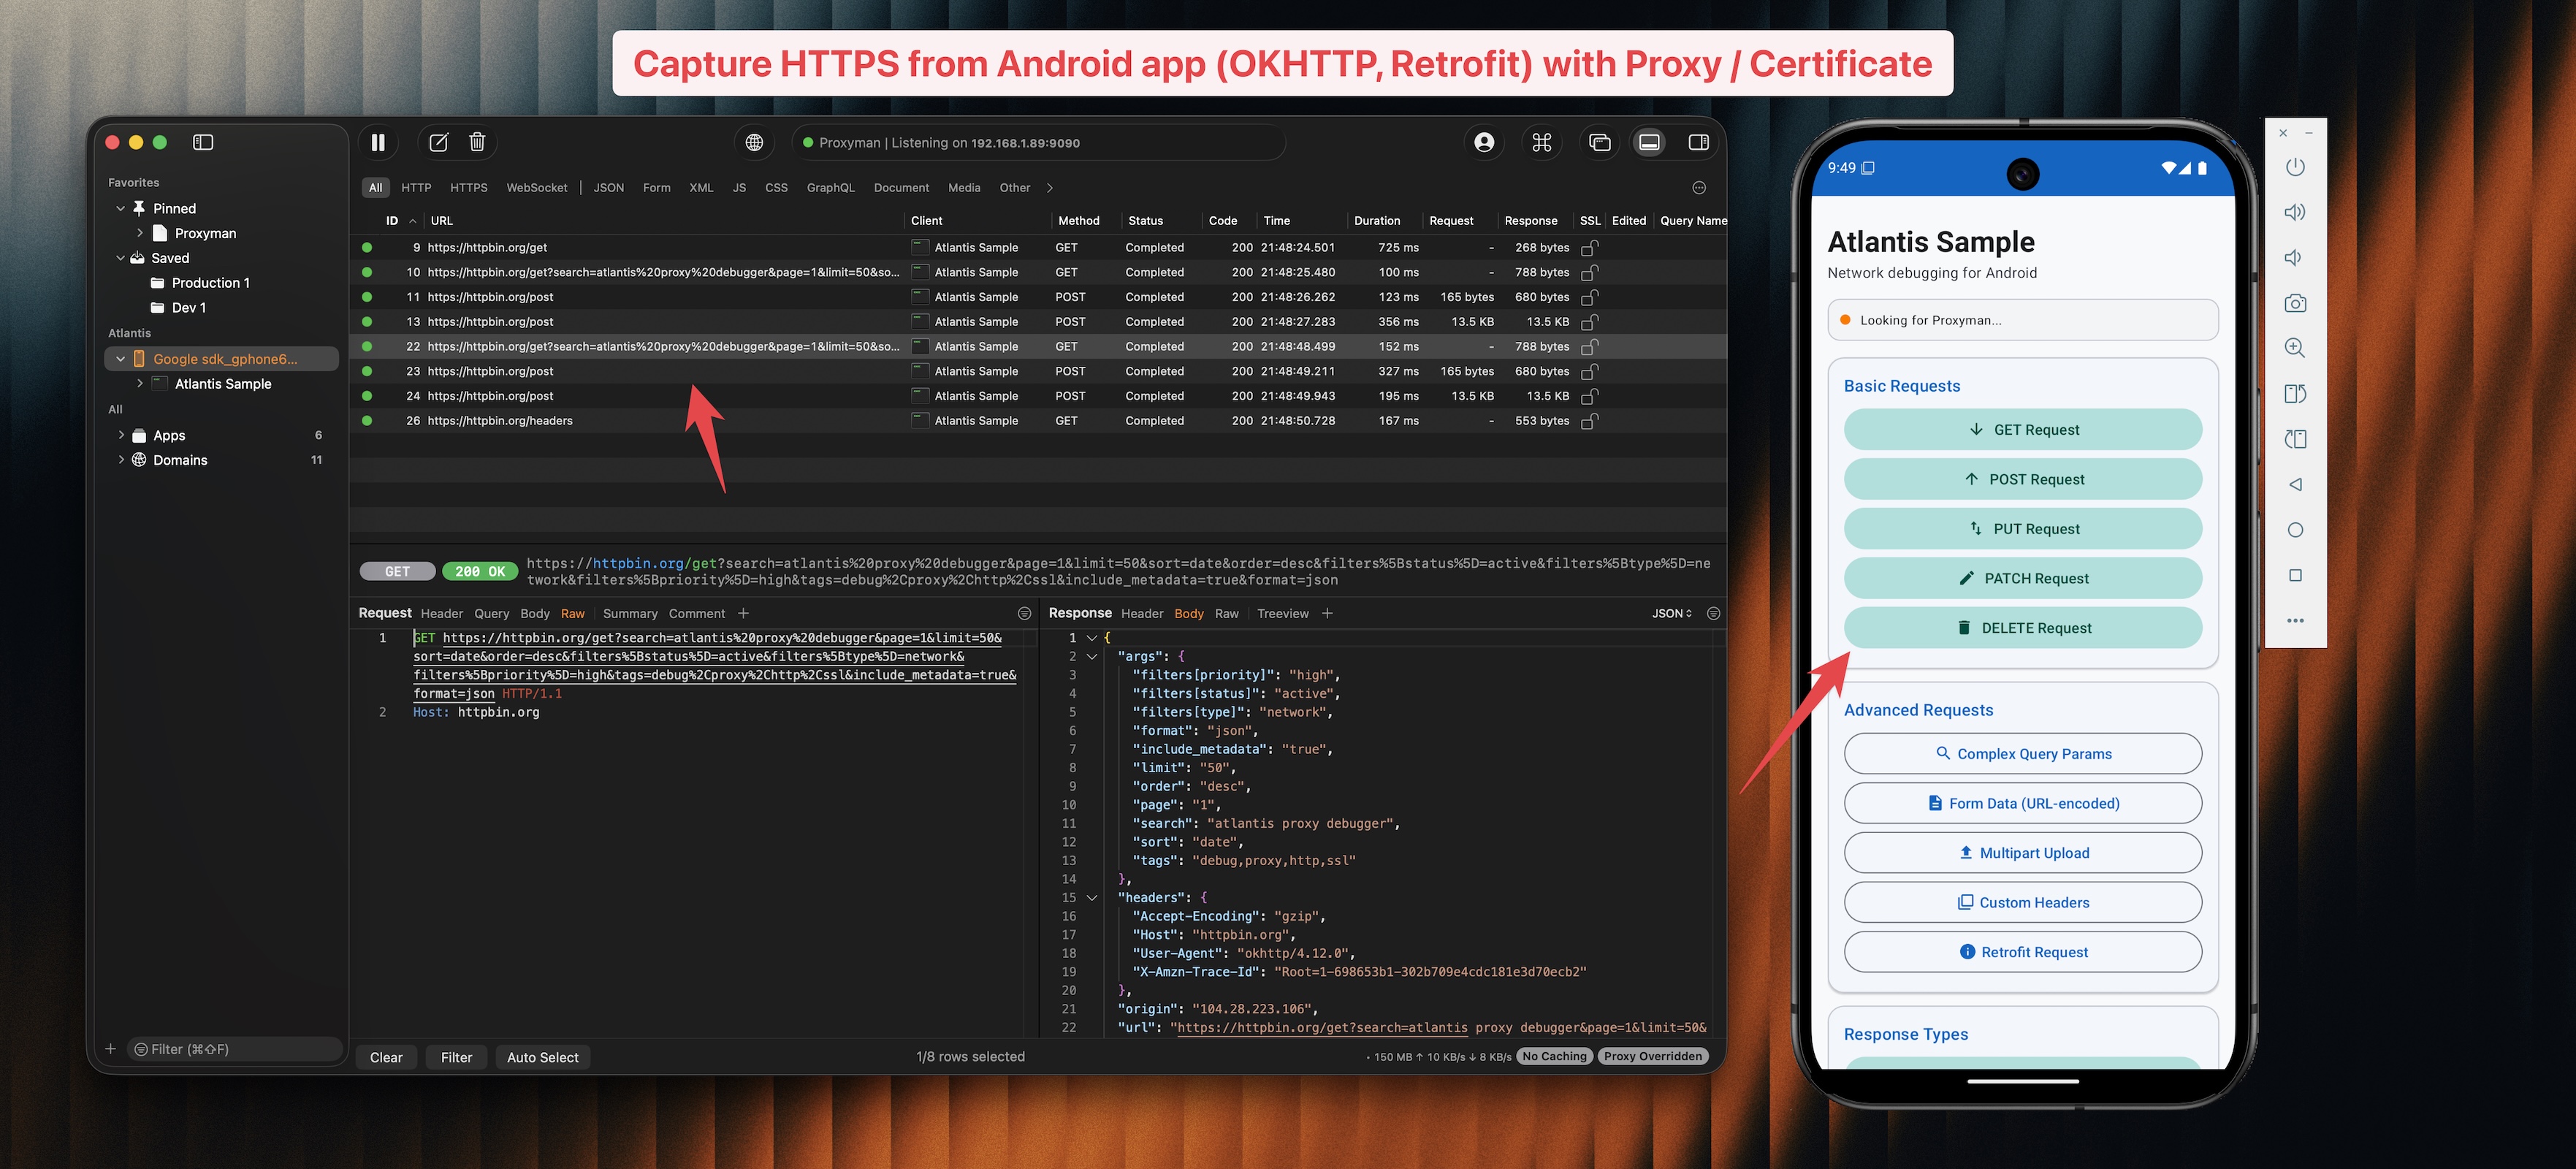 proxymanapp/atlantis-android
Cattura il traffico HTTP/HTTPS dalle app Android e invialo a Proxyman per il debug.
 santoku/santoku-linux
Distro Linux per sicurezza mobile, analisi malware e forense digitale
 rovellipaolo/ninjadroid
Ninja Reverse Engineering su pacchetti APK Android
 monkeylord/xposedfridabridge
Uno script frida che implementa XposedBridge e carica moduli xposed, senza installare xposed framwork.








