
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 droid-ash/finalrun-agent
CLI basata su intelligenza artificiale per testare app Android e iOS usando linguaggio naturale. Genera, esegue e corregge test end-to-end su…
 globalpolicy/phonemonitor
Uno strumento di amministrazione remota per dispositivi Android
 android1500/androidfaker
Android Faker è un semplice modulo Xposed che falsifica i valori degli ID del tuo dispositivo. Supporta Android 8.1+
 mpast/mobileaudit
Applicazione Django che esegue SAST e Malware Analysis per APK Android
 maddiestone/conpresentations
Slide deck delle mie presentazioni a conferenze
 pixel-props/build.prop
Script Bash per creare il tuo system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044: una vulnerabilità ad alta gravità 'run-as any app' che colpisce Android versioni 12 e 13
 cyb0r9/androspy
Generatore automatizzato di backdoor per Android con crypter, avvelenamento IP e integrazione di payload Metasploit per test di penetrazione e…
 flankerhqd/vendor-android-cves
Collezioni dei miei POC per CVE dei vendor Android
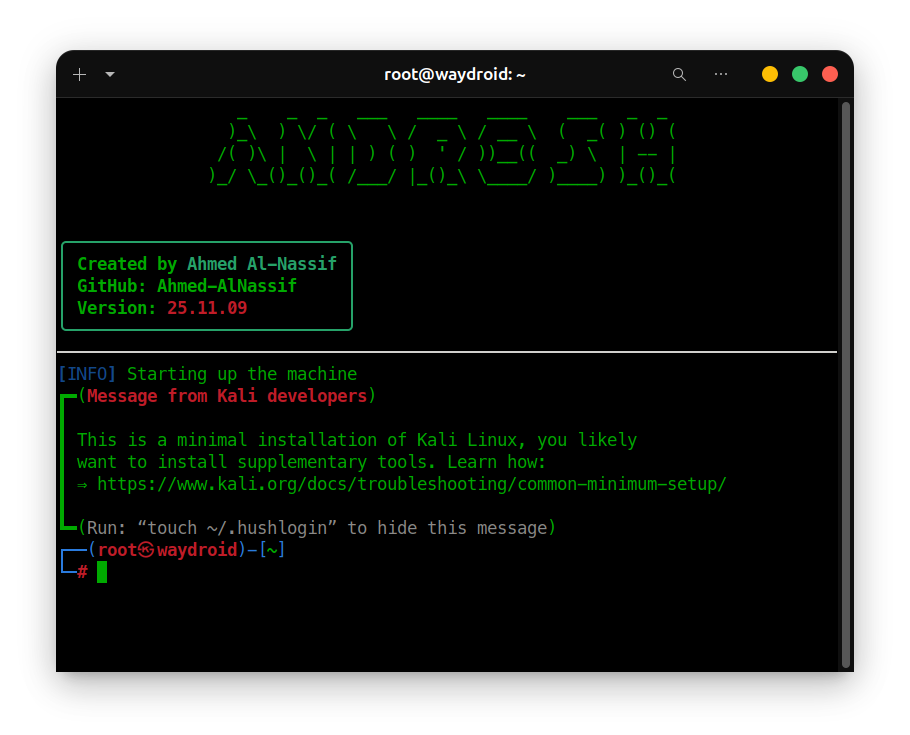 ahmed-alnassif/androsh
AndroSH Linux multi-distro senza root su Android tramite Shizuku/ADB - Esegui Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 full exploit chain for Samsung Galaxy S22 Ultra (Android 5.10 kernel)
 huntoai/rdroid
[Android RAT] Gestisci da remoto il tuo telefono Android utilizzando l'interfaccia PHP
 barghest-ngo/mesh
VPN mesh peer-to-peer crittografata per la forensic mobile remota, che abilita l'acquisizione wireless tramite ADB e libimobiledevice, il…
 muellerberndt/apkx
Decompilazione APK in un unico passaggio con back-end multipli
 0xkol/badspin
Bad Spin: Android Binder Exploit di escalation dei privilegi (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploit per il bug Android Binder CVE-2020-0041
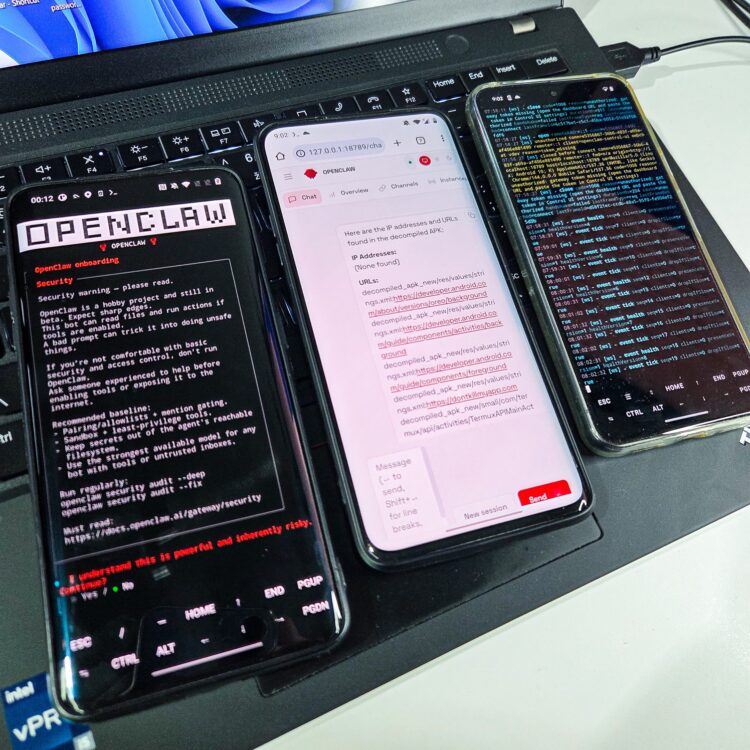 androidmalware/openclaw_termux
Come installare OpenClaw su un telefono Android e controllarlo tramite WhatsApp
 t0thkr1s/allsafe-android
Applicazione Android intenzionalmente vulnerabile.








