
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 mobilelinux/iovy_root_research
Un tool root basato sulla [vulnerabilità CVE-2015-1805](https://access.redhat.com/security/cve/cve-2015-1805). Supporta 32 e 64 bit, ottiene…
 tamirzb/cve-2018-9411
Codice di exploit per CVE-2018-9411 per MediaCasService
 faizann24/wifi-bruteforcer-fsecurify
Applicazione Android per forzare le password WiFi con attacchi di forza bruta senza richiedere un dispositivo rootato.
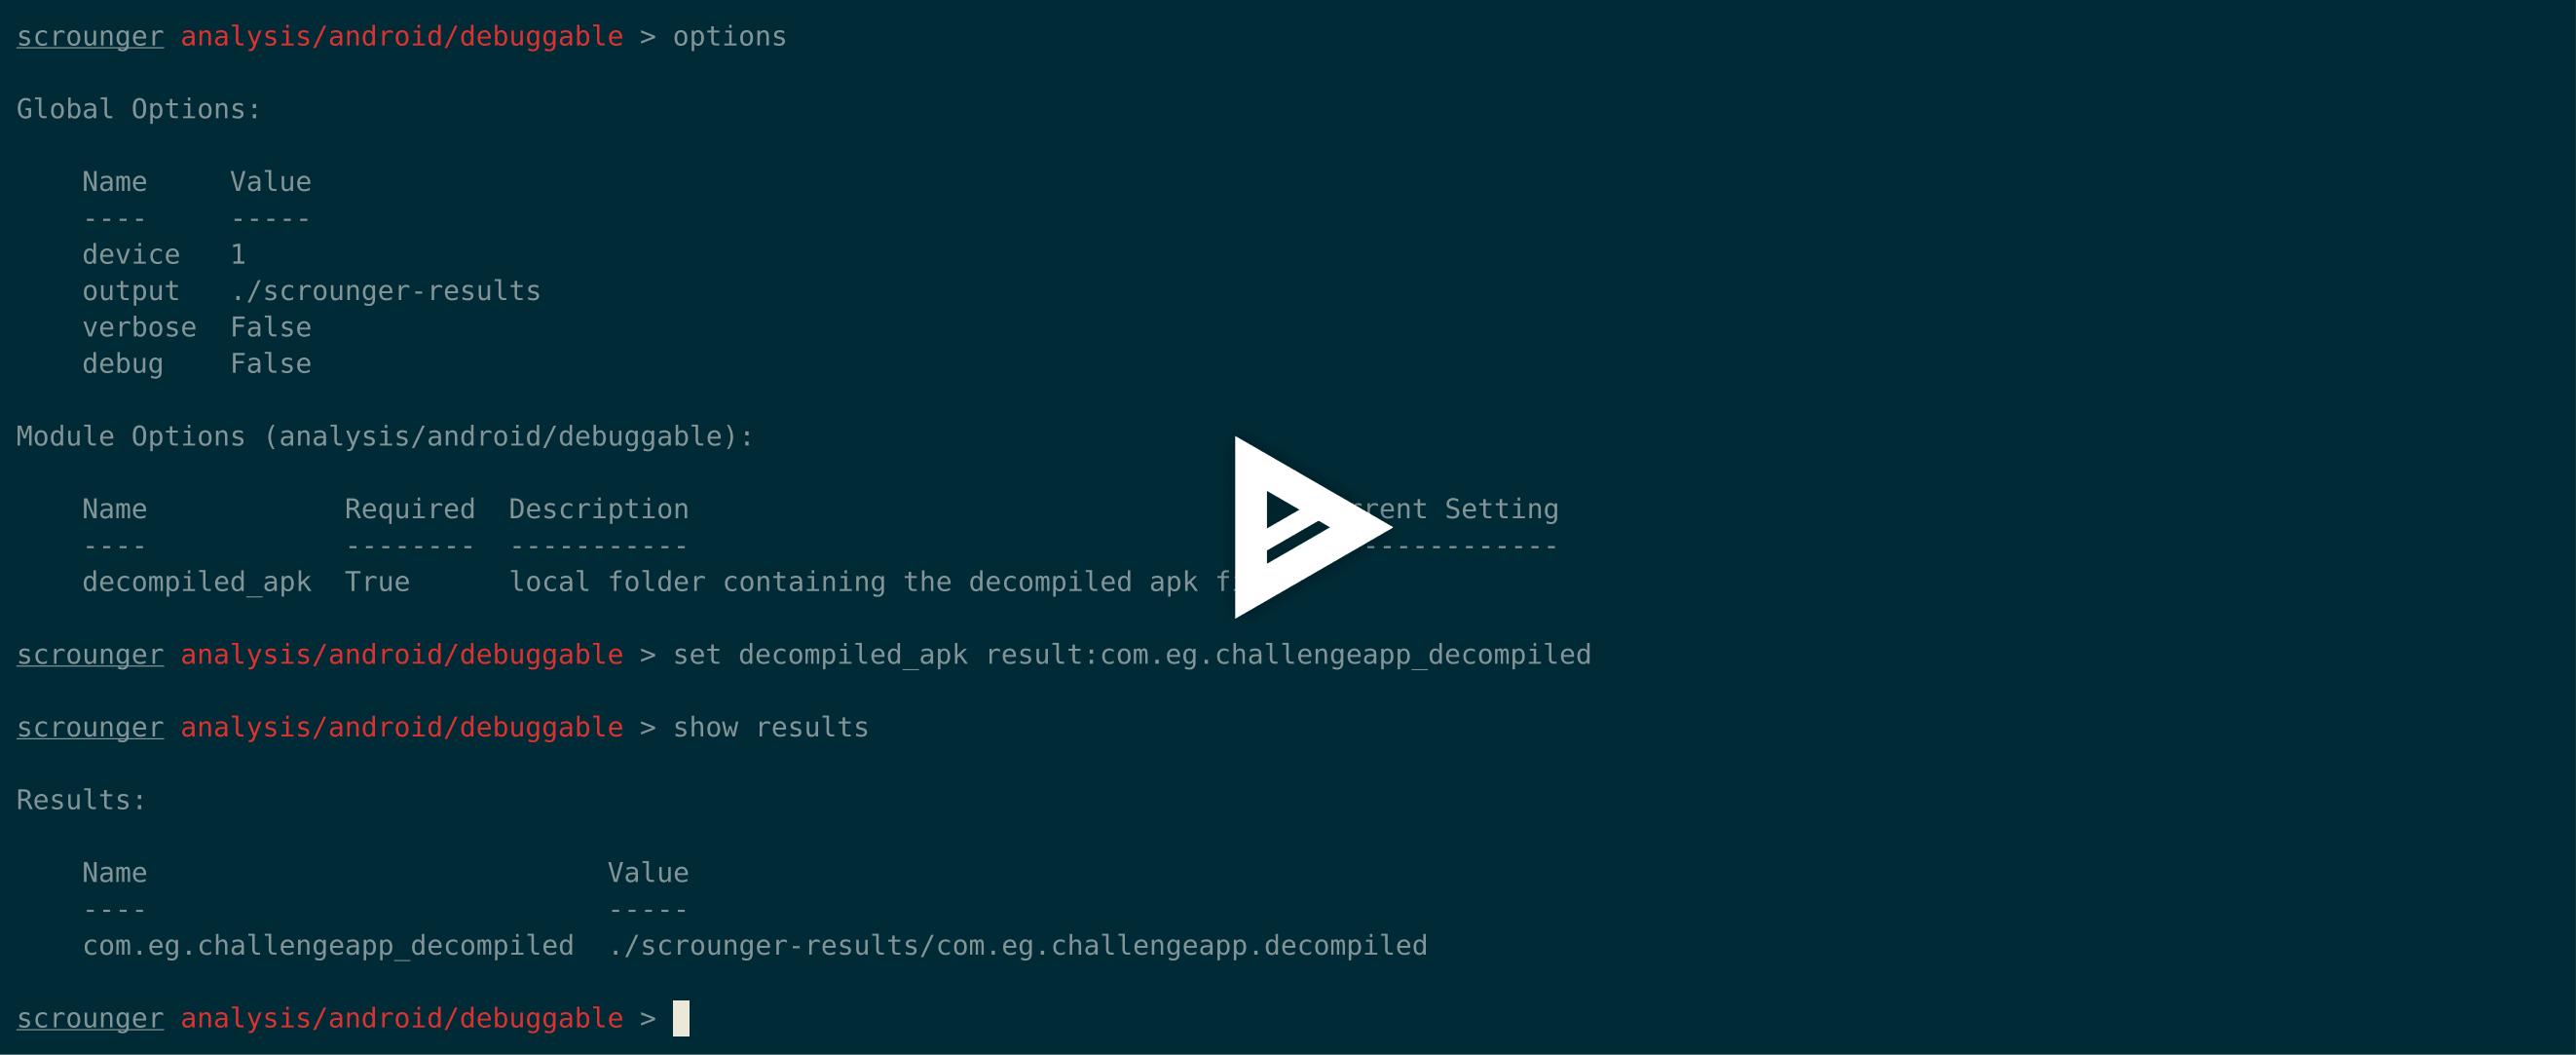 nettitude/scrounger
Toolkit per il testing di applicazioni mobili
 ucsb-seclab/bootstomp
BootStomp: un rilevatore di vulnerabilità del bootloader
 dana-at-cp/backdoor-apk
backdoor-apk è uno script shell che semplifica il processo di aggiunta di un backdoor a qualsiasi file APK Android. Gli utenti di questo script shell…
 dangtunguyen/towelroot
Ottieni privilegi di root sfruttando la vulnerabilità CVE-2014-3153
 ac-pm/inspeckage
Android Package Inspector - analisi dinamica con api hooks, avvia attività non esportate e altro. (Xposed Module)
 logicalhacking/dvhma
App Android ibrida intenzionalmente vulnerabile, progettata per consentire ai professionisti della sicurezza di testare strumenti e tecniche e agli…
 dzmitry-savitski/android-pentest-tool
Strumento di penetration testing Android per Kali Linux
 thyrlian/charles-proxy-mobile-guide
Guida passo passo per intercettare il traffico HTTP/HTTPS di Android e iOS con Charles Proxy, che copre il proxy SSL, l'installazione del certificato…
 viliuskraujutis/androidbroadcastsmonitor
Uno strumento per registrarsi e ricevere tutte le trasmissioni Android standard sul tuo dispositivo Android.
 davidbuchanan314/nxloader
La mia prima app Android: avvia payload Fusée Gelée da Android stock (CVE-2018-6242)
 bizdak/silverboxcc
Malware Android sottoposto a reverse engineering, e questo è un server C&C per esso.
 michalbednarski/reparcelbug
CVE-2017-0806 PoC (mancata corrispondenza writeToParcel/createFromParcel in Android GateKeeperResponse)
 brucetg/dirtycow-exp
Exploit compilato della vulnerabilità Dirty Cow (CVE-2016-5195)
 itibs/isildursbane
Demo per CVE-2015-3837.
 rev-code/androidclient
Client di amministrazione remota per Android








