
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 user1342/droiddetective
Un framework di analisi malware basato su machine learning per app Android.
 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 thisislibra/m3
Un framework di emulazione bot Android semplice e scalabile, come presentato al Black Hat Europe 2021's Arsenal, così come atHack 2021's Arsenal
 cybersecsi/dockerized-android
Un framework basato su contenitori per abilitare l'integrazione di componenti mobili nelle piattaforme di formazione sulla sicurezza.
 facebook/mariana-trench
Uno strumento di analisi statica focalizzato sulla sicurezza per applicazioni Android e Java.
 p0cl4bs/nanobrok
Servizio web scritto in Python per controllare e proteggere il tuo dispositivo Android da remoto.
 androidmalware/android_hid
Usa Android come Rubber Ducky contro un altro dispositivo Android
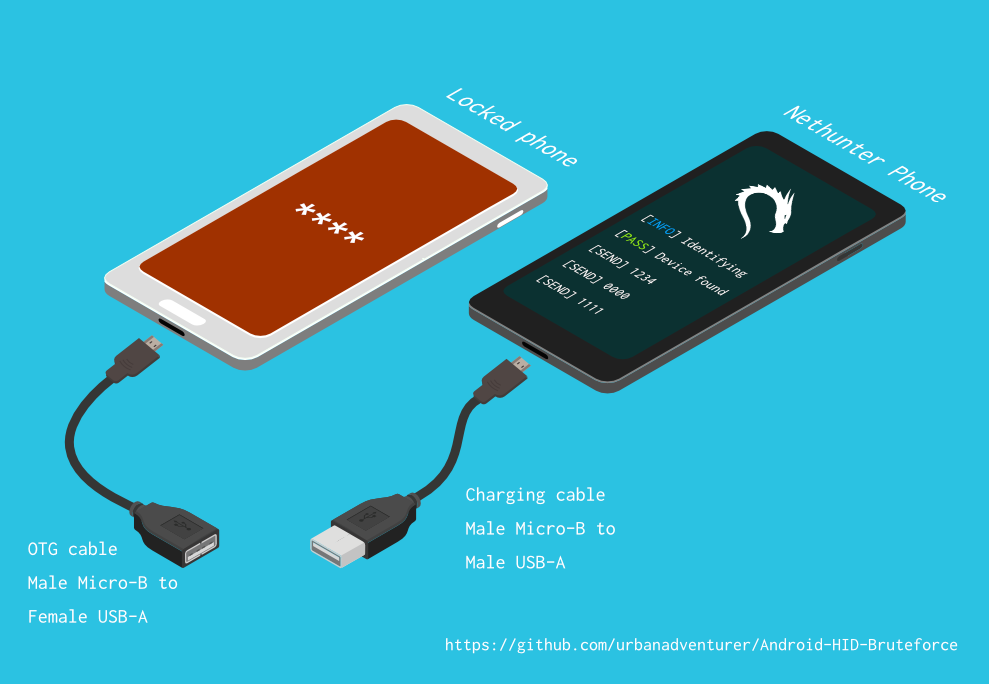 urbanadventurer/android-pin-bruteforce
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…

 guardianproject/tormobile/arti-mobile
Libreria Tor basata su Rust per Android e iOS, che fornisce un'API standard per integrare il runtime Arti Tor nelle app mobili per comunicazioni di…
 jinxhy/awesome-moai-security
Elenco di letture curato e tassonomia della ricerca su attacchi e difese per sistemi AI mobili su dispositivo, che copre attacchi avversari,…
 niklashigi/apk-mitm
🤖 Un'applicazione CLI che prepara automaticamente i file APK Android per l'ispezione HTTPS
 apklab/apklab
Workbench di Reverse Engineering Android per VS Code
 ankitrawatgit/dirtyfrag-android-root-jailbreak
DirtyFrag Android Root è un'app Android e una catena di moduli helper basata su DirtyFrag (CVE-2026-43284). Testata su iQOO Z9 5G.
 youssefnoser/opd2415-6.6.118-cve-2026-64560-ksu
Caricamento tardivo di KernelSU a ogni avvio tramite CVE-2026-64560 — OnePlus Pad 3 (OPD2415, SM8750, kernel 6.6.118-android15-8, 4K, bootloader…
 rapid7/metasploit-javapayload
Libreria di payload Java obsoleta per Metasploit, che fornisce agenti Meterpreter Java e Android creati con Maven. Unita in metasploit-payloads.
 oopnv70-lab/ghostlock-apk
APK autonomo: escalation dei privilegi di GhostLock CVE-2026-43499 + esecuzione come identità shell di Shizuku
 eybisi/kavanoz
Deimpacchettamento statico di malware bancari Android comuni.
 s1204it/cve-2023-6241
CVE-2023-6241 per Pixel 8








