
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 android1500/androidfaker
Android Faker è un semplice modulo Xposed che falsifica i valori degli ID del tuo dispositivo. Supporta Android 8.1+
 lntrx/cve-2021-28663
Exploit proof-of-concept per CVE-2021-28663, una falla di progettazione nel driver del kernel Android per GPU Mali che consente la lettura arbitraria…
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)
 michalbednarski/leakvalue
Exploit per CVE-2022-20452, elevazione dei privilegi su Android da app installata ad app di sistema (o un'altra app) tramite LazyValue utilizzando…
 michalbednarski/abxoverflow
Writeup ed exploit per CVE-2024-34740, overflow di intero in BinaryXmlSerializer di Android che porta a scrittura di file su system_server e poi a…
 michalbednarski/thisseemswrong
Writeup e exploit per CVE-2024-49746: il metodo Parcel::continueWrite di Android chiude descrittori di file che vengono successivamente utilizzati.
 pwnipc/badparcel
CVE-2023-20963 PoC (mismatch di logica parcel/unparcel di Android WorkSource)
 roeeh/bootmodechecker
Questa app controlla se sei vulnerabile a CVE-2016-8467 e/o se la tua proprietà bootmode è stata manomessa.
 scs-labrat/android_autorooter
Esfiltra dati sensibili degli utenti dalle app su Android 12 e 13 usando la vulnerabilità CVE-2024-0044 da remoto
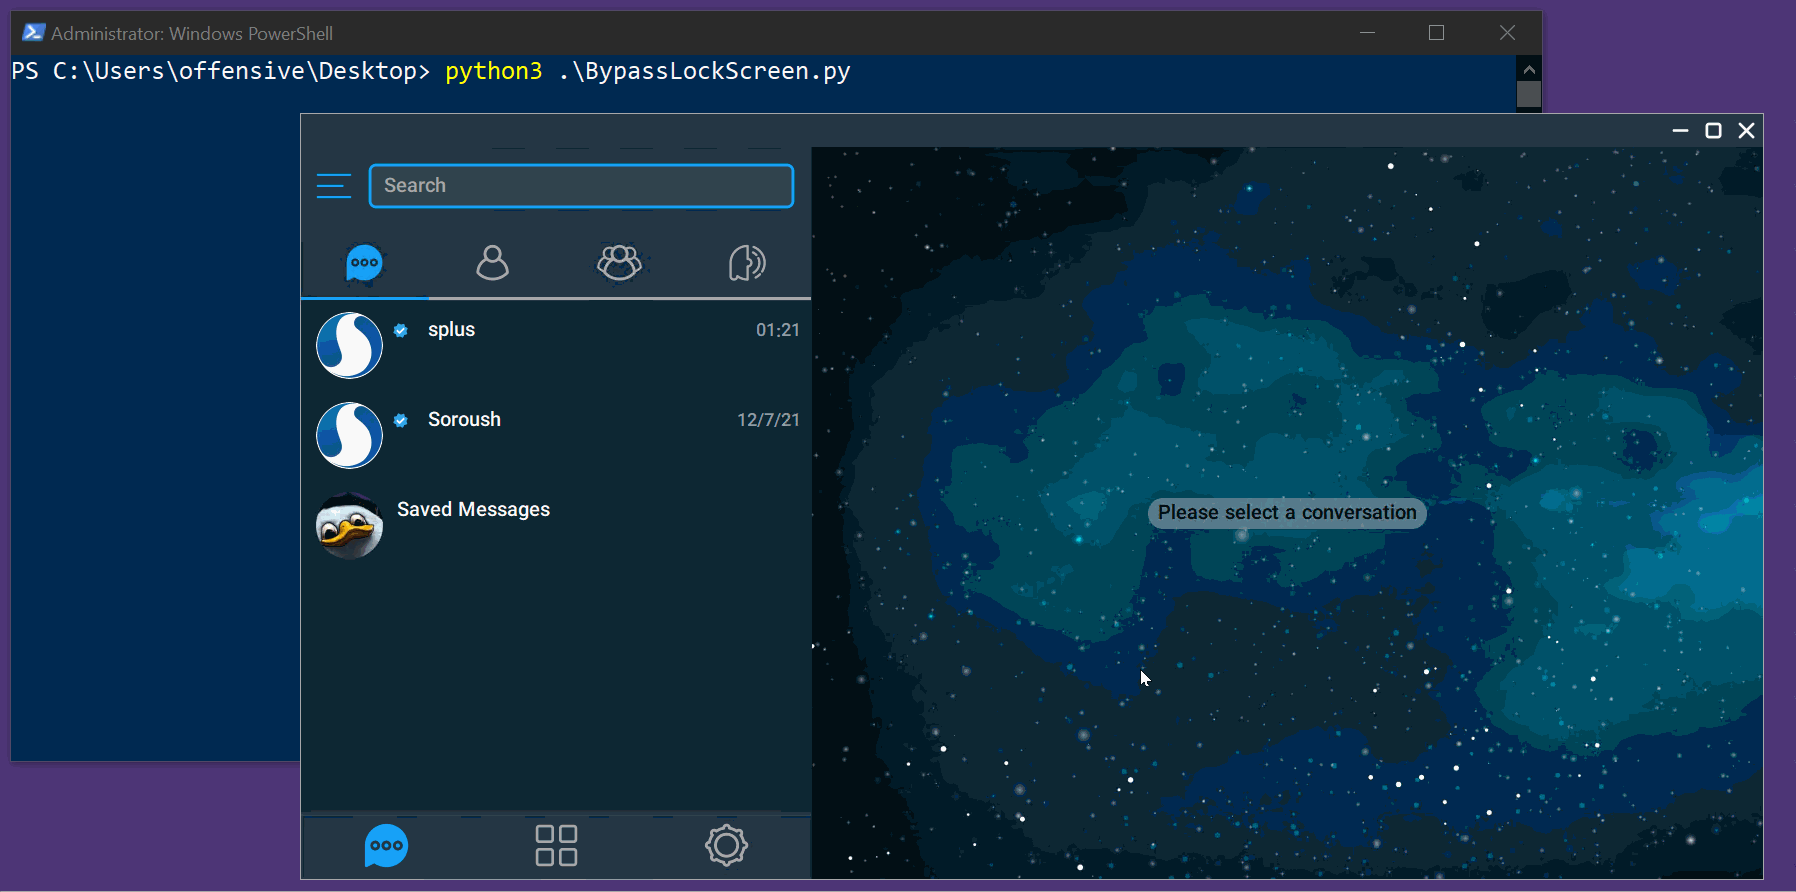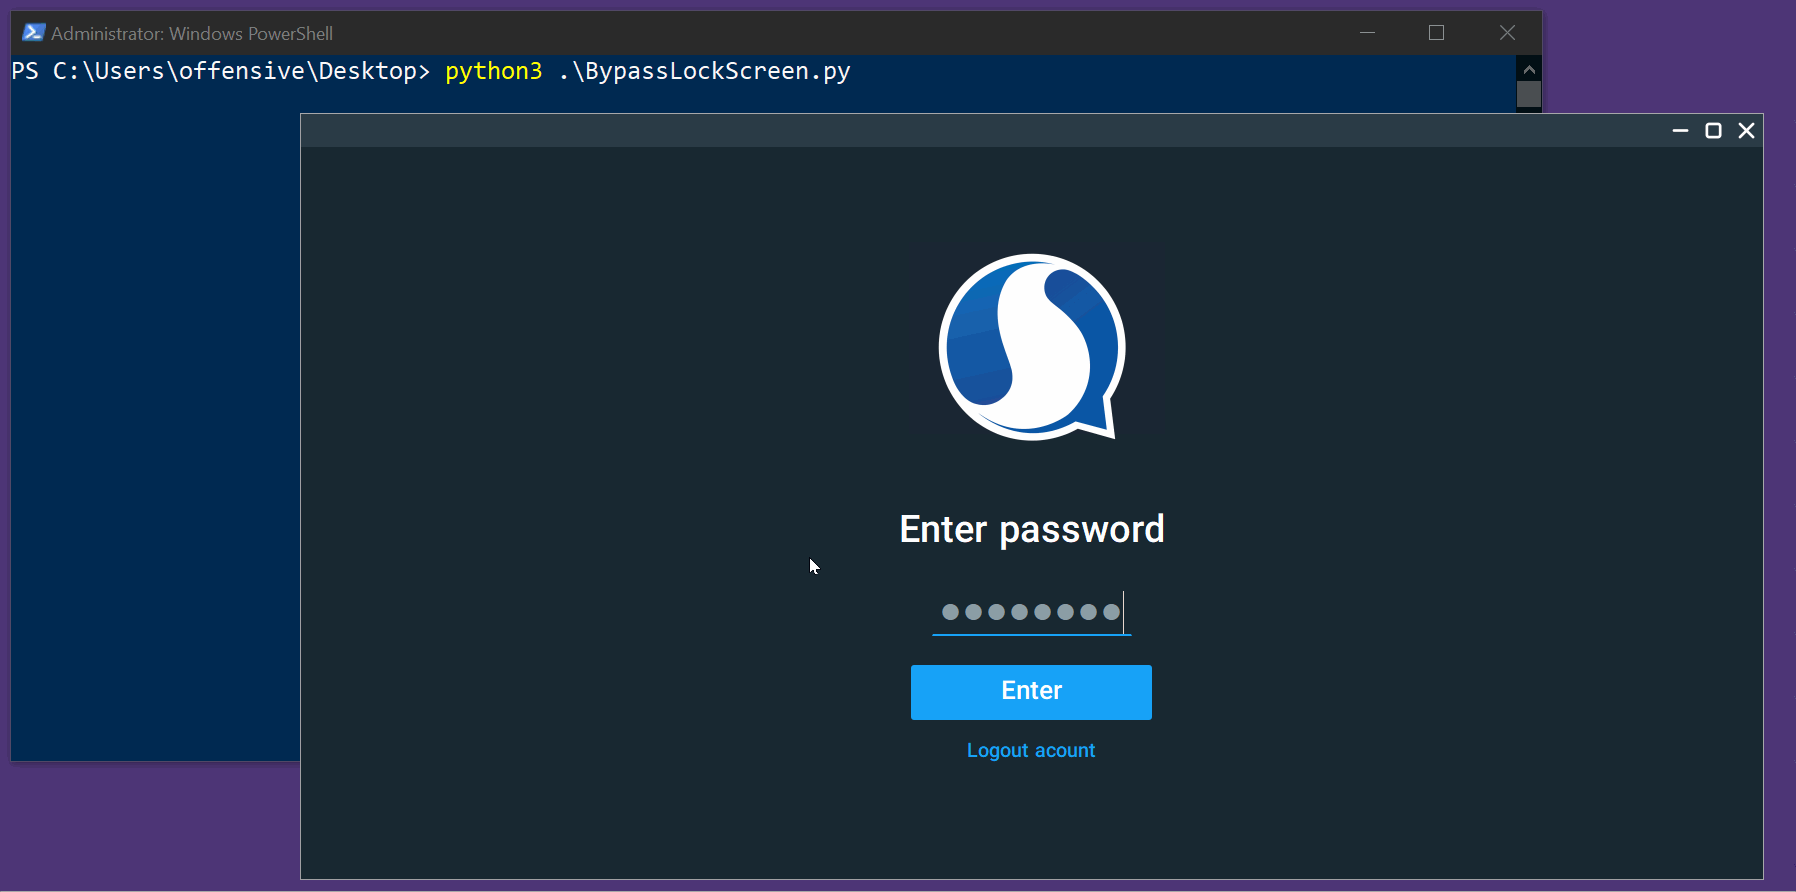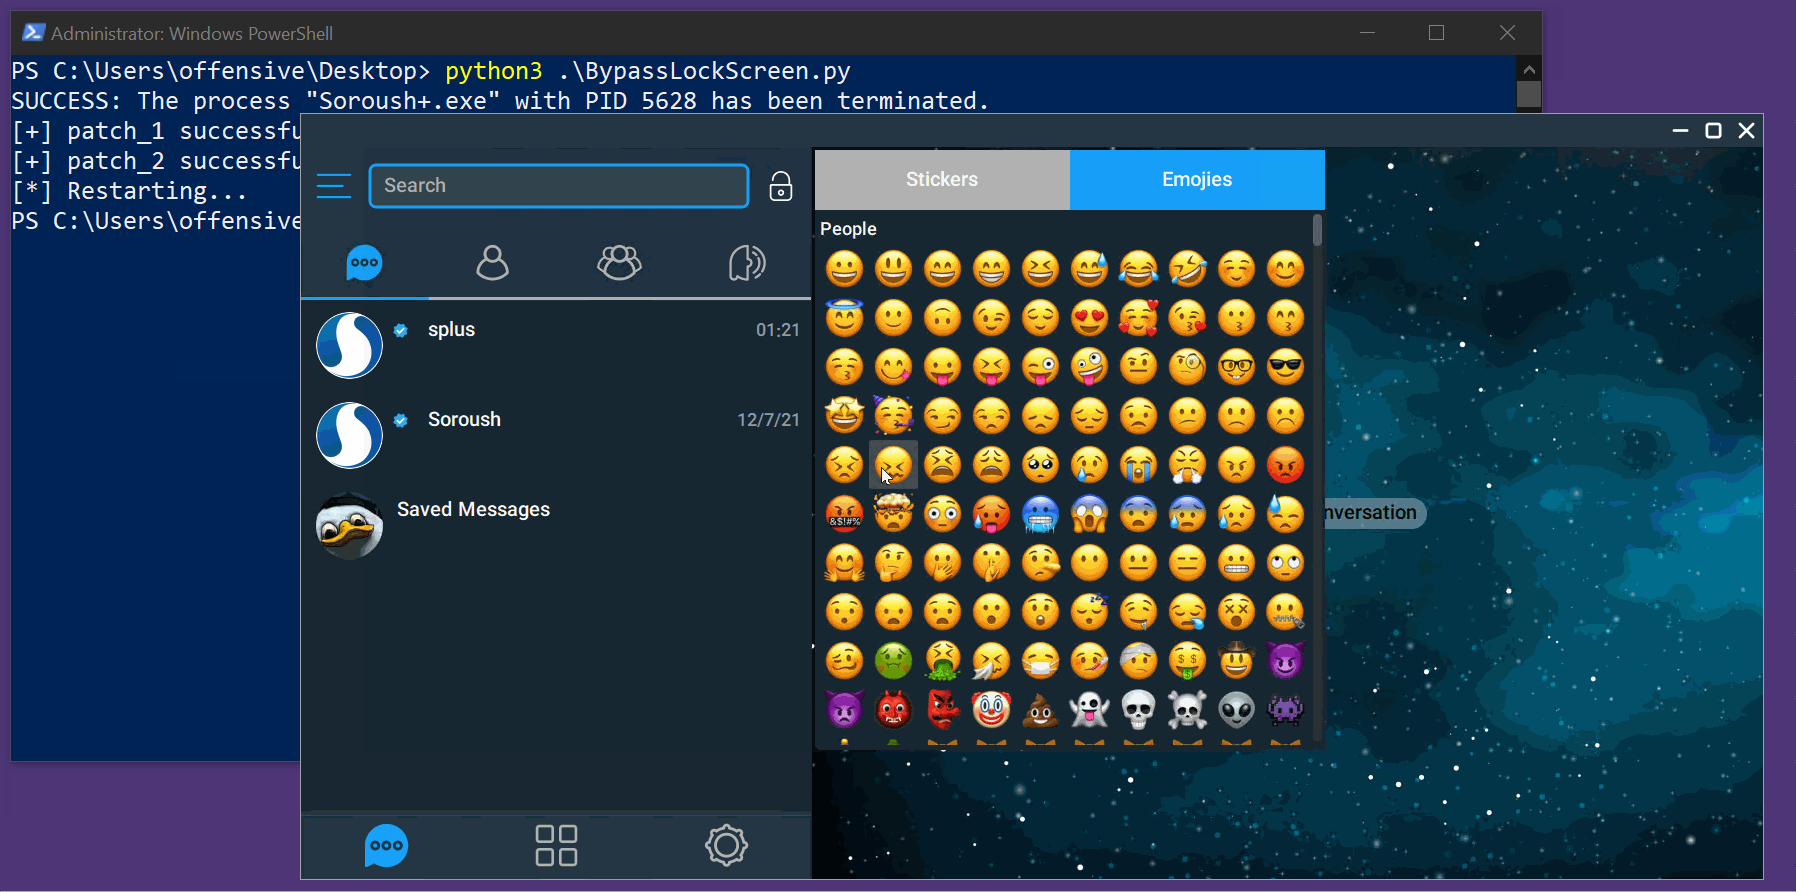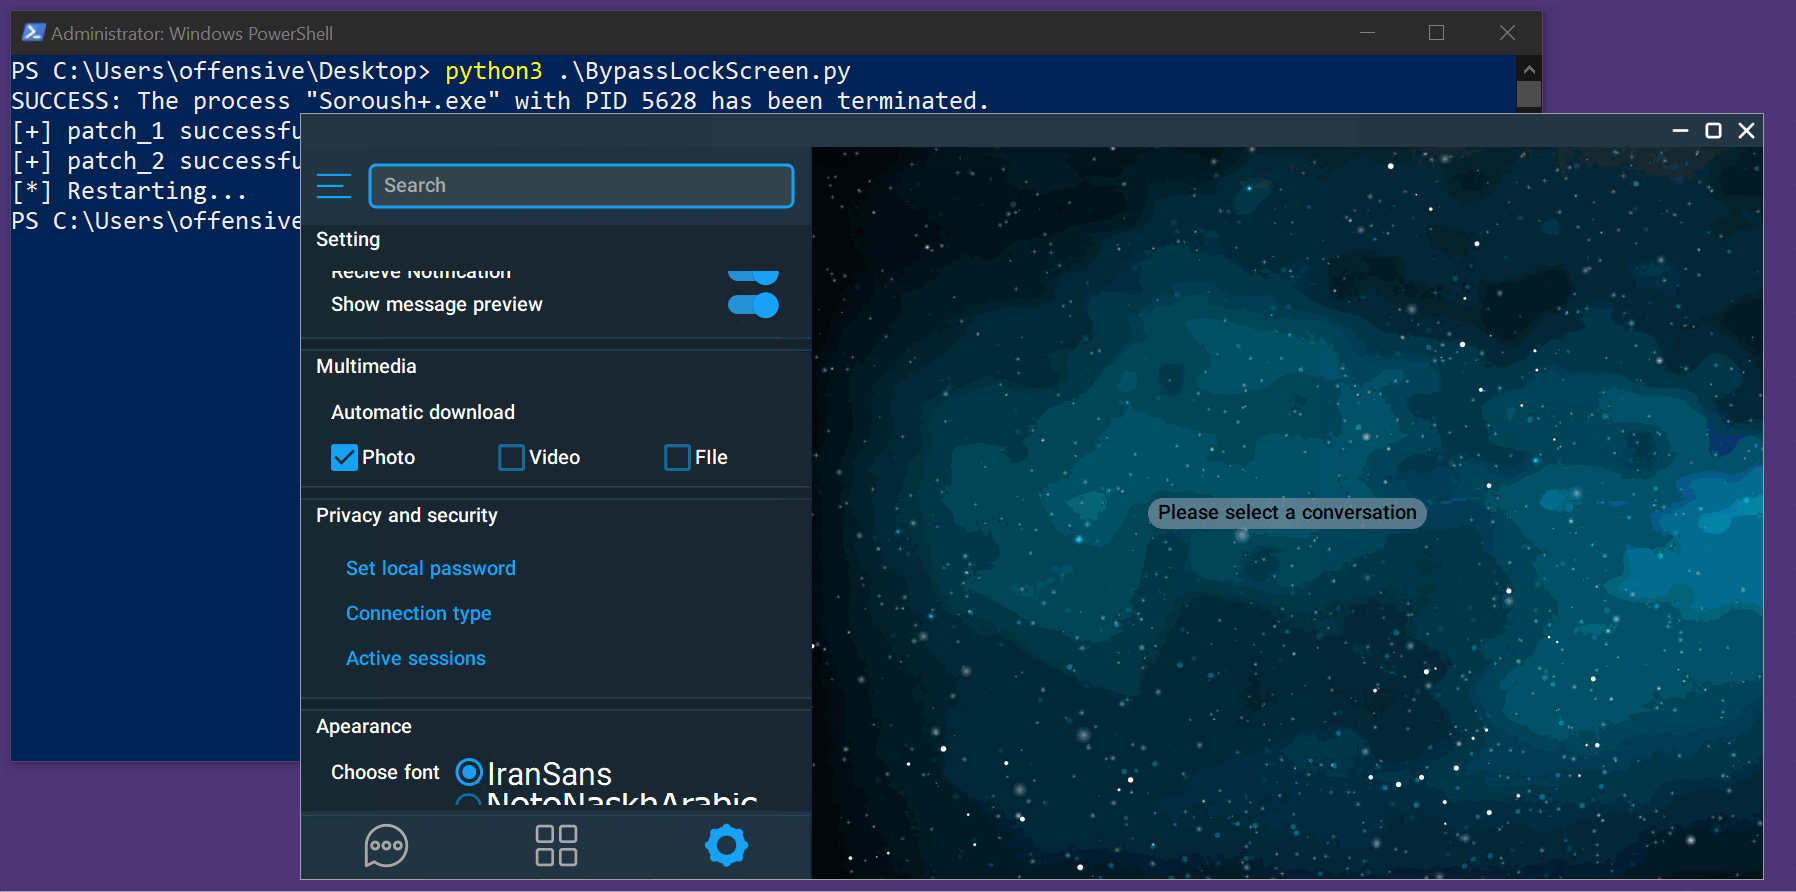 scopion/cve-2022-26629
Exploit PoC per CVE-2022-26629: bypassa la schermata di blocco su SoroushPlus+ Messenger 1.0.30 tramite controllo degli accessi improprio. Include…
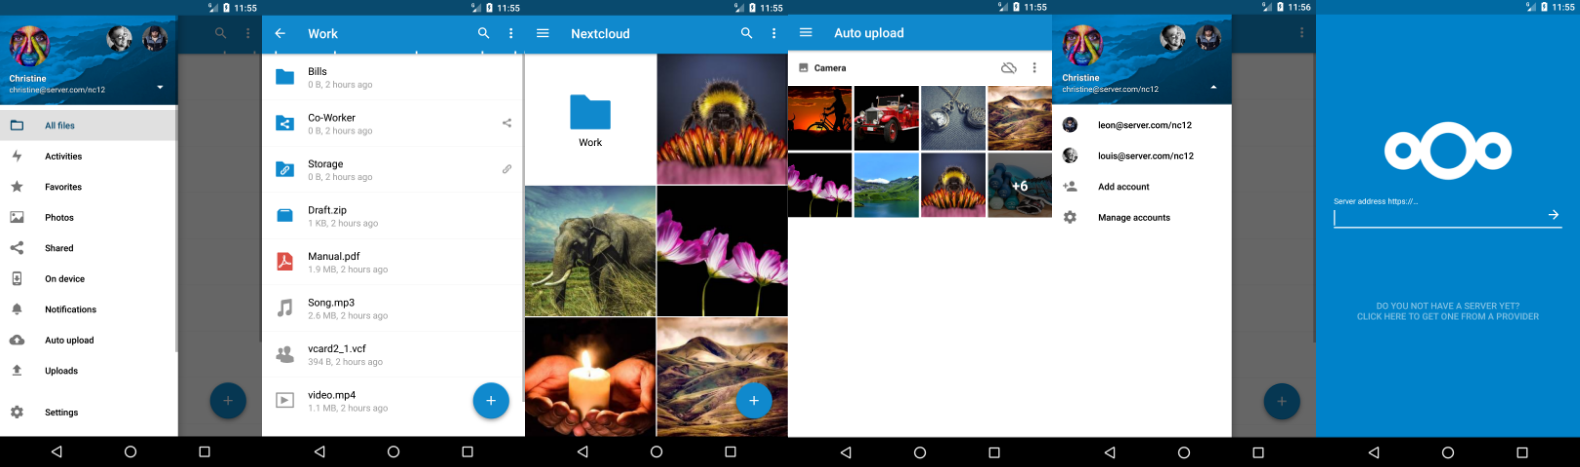 shanika04/nextcloud_android
SQLi CVE-2019-5454
 sharif-dev/androidkernelvulnerability
Attivazione e analisi della vulnerabilità del kernel Android CVE-2019-2215
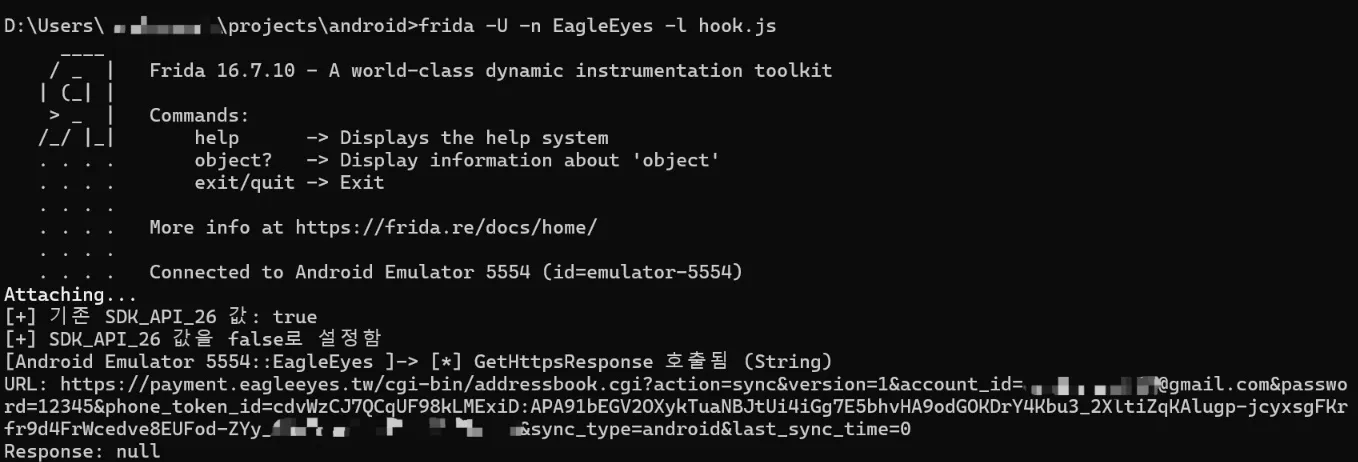 shinycolumn/cve-2025-46408
Verifica impropria del nome host nell'applicazione Android EagleEyes Lite
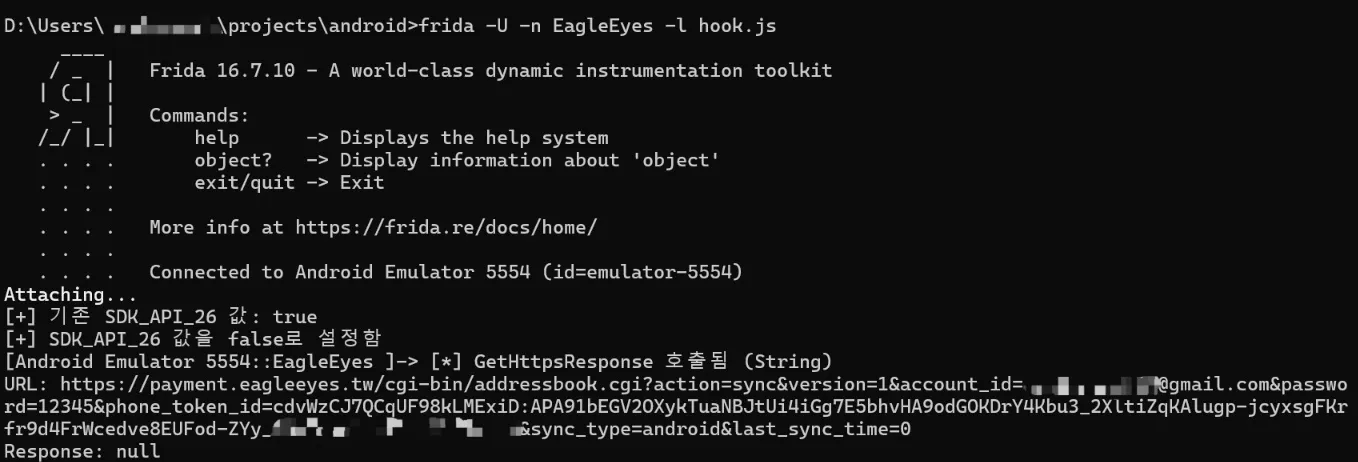 shinycolumn/cve-2025-50110
Trasmissione in chiaro di informazioni sensibili nell'applicazione Android EagleEyes Lite
 tea9/cve-2020-0014-toast
CVE-2020-0014-Toast-复现
 themmokhtar/cve-2020-0022
Un exploit completamente pubblico della vulnerabilità RCE Android BlueFrag CVE-2020-0022 (testato su Pixel 3 XL)
 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
 willboka/cve-2019-2215-huaweip20lite
Exploit per CVE-2019-2215 (bad binder) per Huawei P20 Lite








