
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
nextcloud_android — SQLi CVE-2019-5454 | Kitploit
Strumenti/GitHubGitHub/shanika04/nextcloud_android
Sicurezza AndroidAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebPenetration TestingSicurezza Mobile
GitHubshanika04/nextcloud_android

nextcloud_android

SQLi CVE-2019-5454

Vedi Repository
1365 anni faNon ancora revisionato
Condividi

Nextcloud app Android

Build Status Codacy Badge Releases irc

Scarica da Google Play Scaricalo da F-Droid

Il client Android per Nextcloud. Gestisci facilmente i tuoi dati sul tuo Nextcloud.

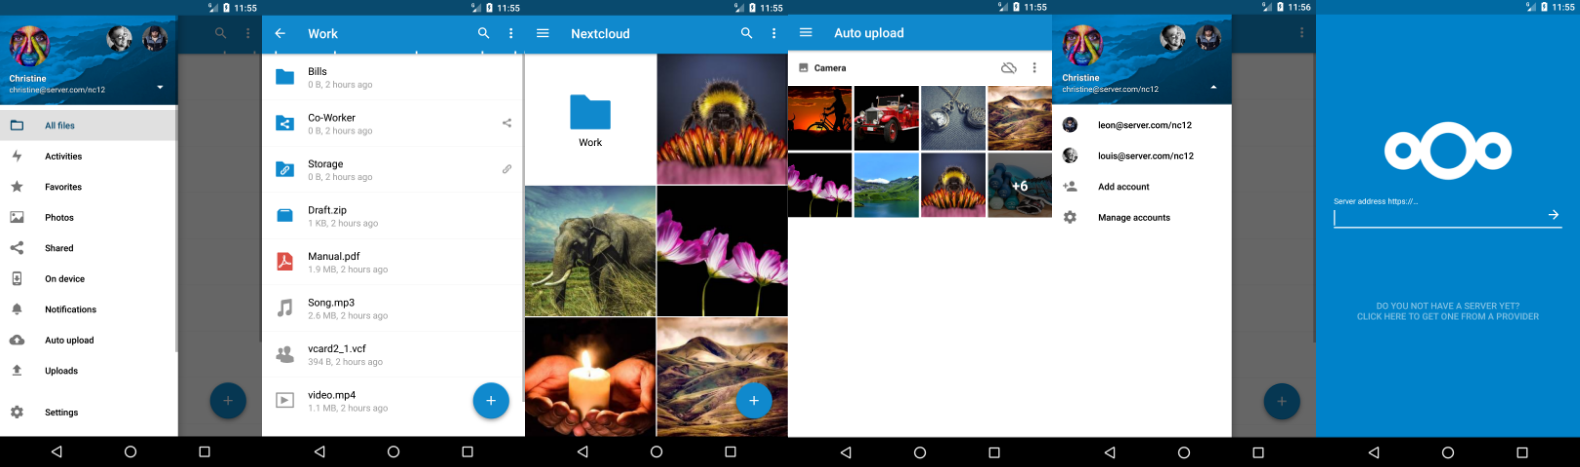
Screenshot dell'app

Come contribuire

Se vuoi contribuire a Nextcloud, sei il benvenuto:

  • sui nostri canali IRC irc e irc su freenode
  • il nostro forum su https://help.nextcloud.com
  • per le traduzioni dell'app su Transifex
  • aprendo issue e PR (includendo una issue corrispondente)

Linee guida per la contribuzione e Licenza

GPLv2. Tutti i contributi a questo repository dal 16 giugno 2016 in poi sono considerati concessi in licenza sotto AGPLv3 o versioni successive.

Nextcloud non richiede una CLA (Contributor License Agreement). Il copyright appartiene a tutti i singoli contributori. Pertanto raccomandiamo a ogni contributore di aggiungere la seguente riga all'inizio di un file, se lo ha modificato in modo sostanziale:

@copyright Copyright (c) <year>, <your name> (<your email address>)

Si prega di leggere il Codice di Condotta. Questo documento offre alcune indicazioni per garantire che i partecipanti di Nextcloud possano cooperare efficacemente in un'atmosfera positiva e stimolante, e per spiegare come insieme possiamo rafforzarci e supportarci a vicenda.

Si prega di rivedere le linee guida per contribuire a questo repository.

Maggiori informazioni su come contribuire: https://nextcloud.com/contribute/

Inizia a contribuire

Assicurati di leggere SETUP.md e CONTRIBUTING.md prima di iniziare a lavorare su questo progetto. Ma in pratica: fai un fork di questo repository e contribuisci tramite pull request al branch master.

Ottimi punti di partenza sono anche rivedere le pull request e lavorare sulle issue per iniziare.

Ottenere informazioni di debug tramite logcat

Con un computer:

  • collega il dispositivo tramite USB
  • apri il prompt dei comandi/terminale
  • digita adb logcat > logcatOutput.txt per salvare l'output in questo file

Nota: Devi avere adb installato prima!

Su un dispositivo (con root)

  • apri l'app terminale (può essere abilitata nelle opzioni sviluppatore)
  • ottieni accesso root tramite "su"
  • digita logcat -d -f /sdcard/logcatOutput.txt

oppure

  • usa CatLog o aLogcat

Nota: Il tuo dispositivo deve essere rootato per questo metodo!

Versione di sviluppo

  • APK (download diretto)
  • F-Droid

Supporto

Se hai bisogno di assistenza o vuoi fare una domanda sull'app Android, sei il benvenuto a chiedere supporto nei nostri forum o sul Canale IRC. Se hai trovato un bug, sentiti libero di aprire una nuova Issue su GitHub. Tieni presente che questo repository gestisce solo l'app Android. Se trovi bug o hai problemi con il server/backend, dovresti chiedere aiuto al team del server Nextcloud!

Osservazioni

Google Play e il logo Google Play sono marchi di Google Inc.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    254

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →