
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 xianwan1314/cve-2025-21479-iqoo11pro
Note di riproduzione di CVE-2025-21479 (Qualcomm Adreno GPU) per vivo iQOO 11 Pro (PD2254) - ricerca autorizzata
 fs0c131y/esfileexploreropenportvuln
Vulnerabilità di porta aperta in ES File Explorer - CVE-2019-6447
 skorpion96/unisoc-su
Un metodo per CVE-2025-31710 e per connettersi a cmd_skt per ottenere una root shell su modelli unisoc non patchati
 hiikezoe/diaggetroot
Exploit per CVE-2012-4220 che fornisce l'escalation dei privilegi di root su dispositivi Android tramite una vulnerabilità del kernel.
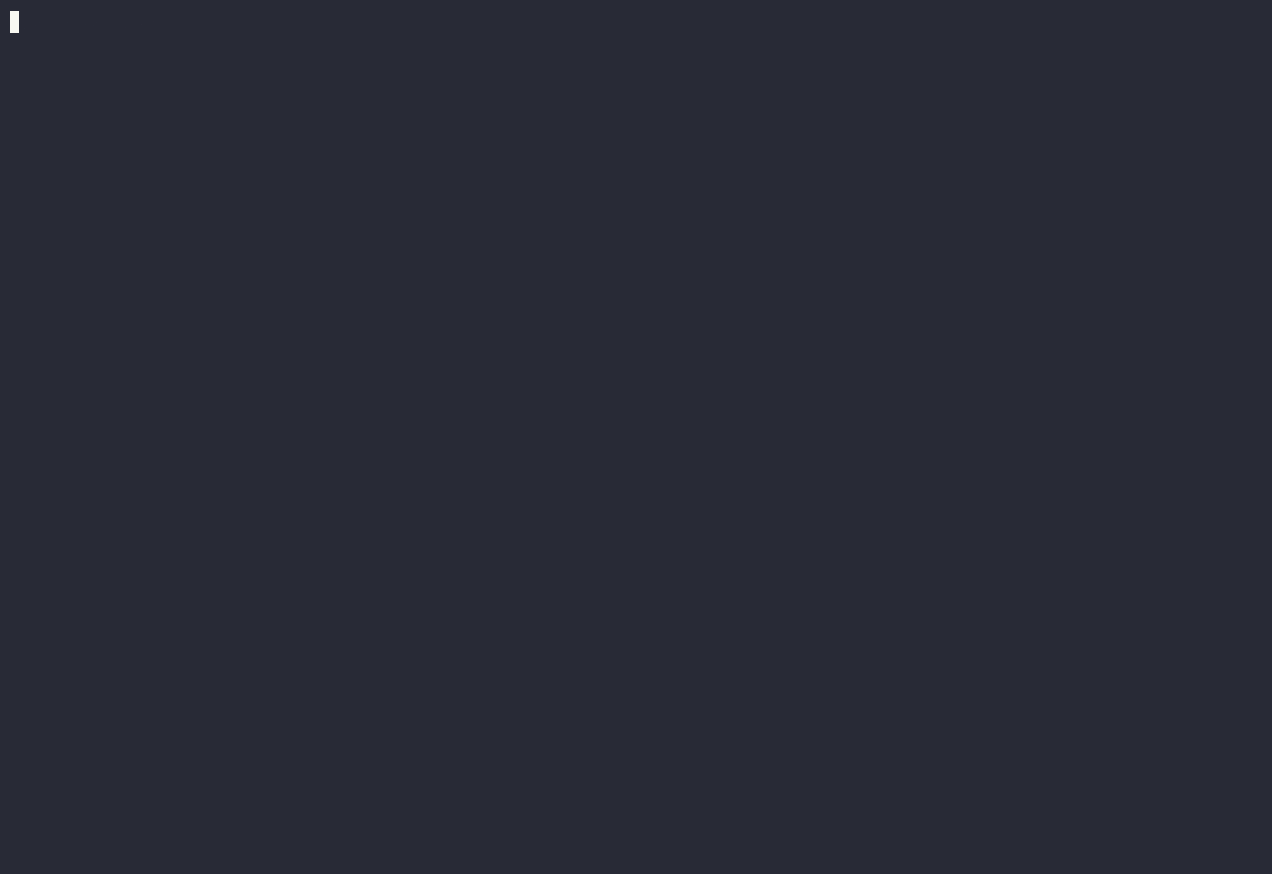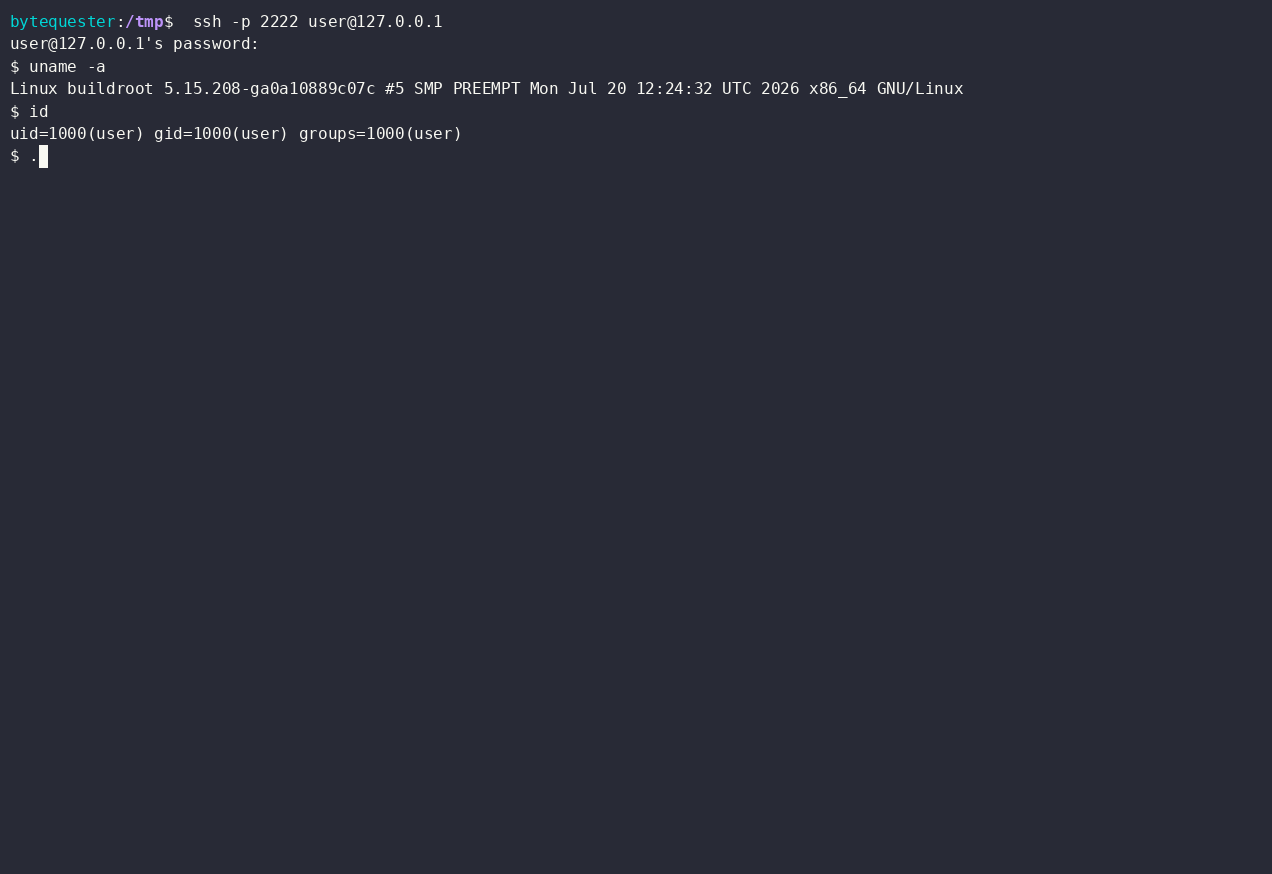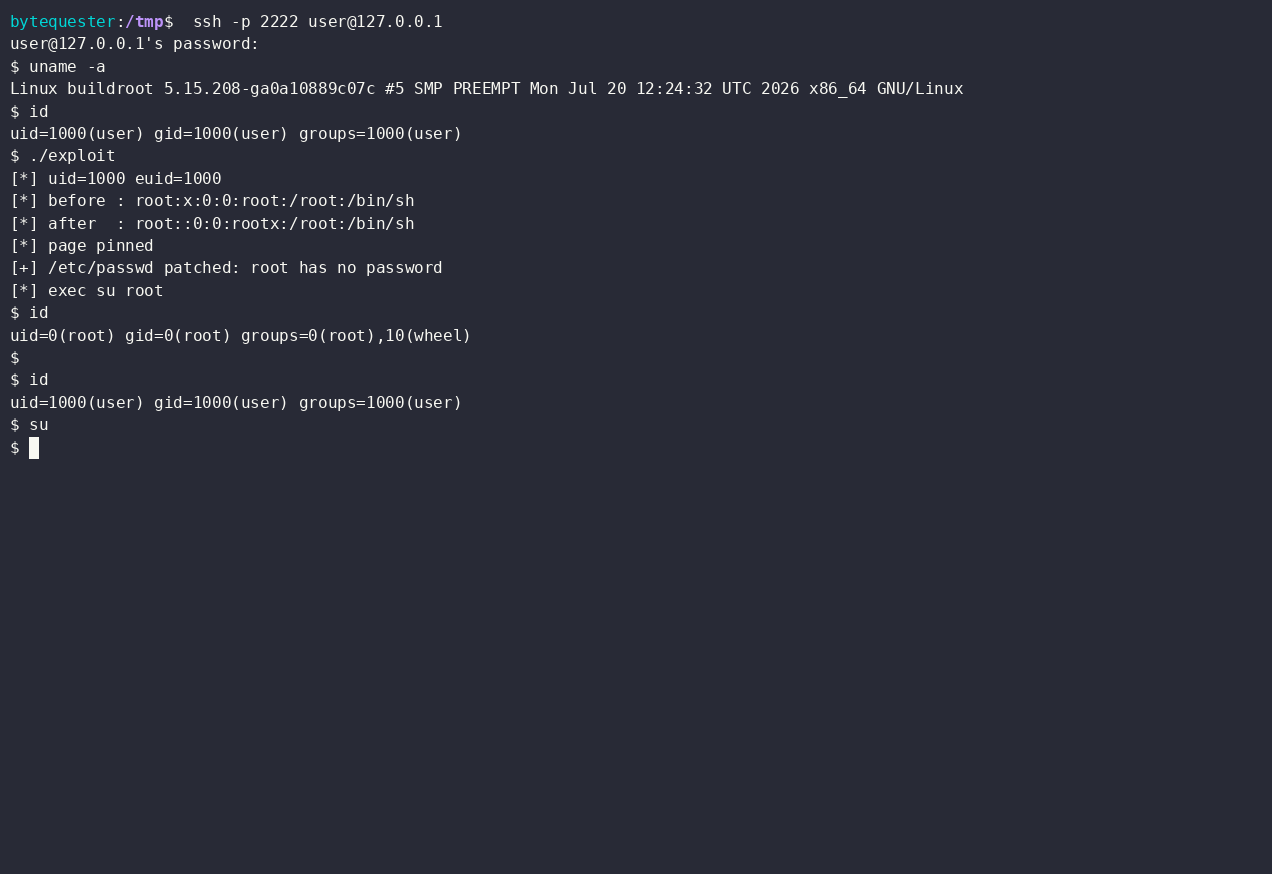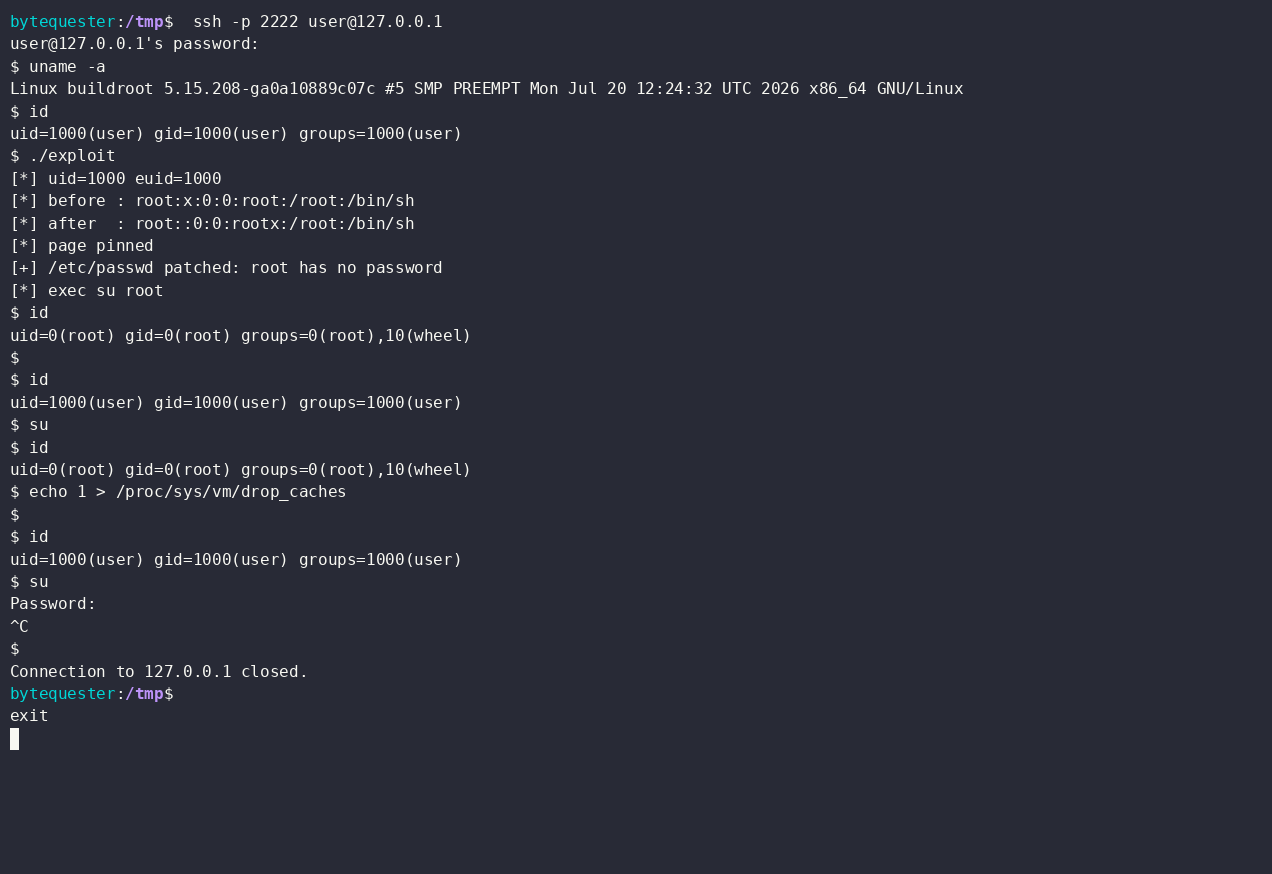 byt3quester/cve-2022-22706-poc
Exploit proof-of-concept per CVE-2022-22706: sfrutta una vulnerabilità di scrittura nella page-cache del driver del kernel GPU Mali per modificare…
 osuni-99/cve-2019-6447
La suddetta indagine sulla debolezza di sicurezza del browser di file ES ci permette di vedere il problema nella sua interezza.
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20909
Repository di base del framework Android contenente patch e analisi per CVE-2023-20909, una vulnerabilità nel sistema operativo Android.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit Bootrom Exynos9830 - SM-G985F
 charles2gan/gda-android-reversing-tool
il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…
 impact-i/reflutter
Applica patch alle librerie del motore Flutter per consentire il reverse engineering in runtime, l'intercettazione del traffico e il bypass del SSL…
 pixel-props/build.prop
Script Bash per creare il tuo system.prop
 fancyzll/cve-2026-43499_oppo-mt6835
Sorgente dell'exploit e PoC per CVE-2026-43499 che colpisce il dispositivo Android OPPO MT6835, inclusi payload di preload, script di build e note di…
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
Codice sorgente dello stack Bluetooth Android (Fluoride) per AOSP 10, modificato per l'analisi e il patching di CVE-2020-0413.
 markblah/smsofdeath
App PoC per Android che invia un PDU WAP Push malformato di 8 byte tramite SMS per mandare in crash com.android.phone da remoto, interrompendo…
 supersonic/cve-2022-20494
App di exploit per CVE-2022-20494, una vulnerabilità permanente di denial-of-service ad alta gravità che sfrutta la funzione DND di Android (Non…
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: PoC di heap buffer overflow per libopenapv (codec APV Android) - CVSS 9.8
 irsl/cve-2022-3168-adb-unexpected-reverse-forwards
Codice proof of concept per sfruttare una vulnerabilità in adb che consentiva di aprire connessioni di rete sull'host verso destinazioni arbitrarie.
 nestle19/cve-2019-2215
Exploit del kernel Android per CVE-2019-2215, un use-after-free nel driver Binder, che consente l'escalation dei privilegi a root tramite corruzione…








