
 #1
Strumenti focalizzati su penetration test, reverse engineering e protezione di app e OS Android.
Raccomandato da Kitploit

 owasp/mastg-hacking-playground
Raccolta di app iOS e Android intenzionalmente insicure per imparare il test di sicurezza mobile, il reverse engineering e l'analisi delle…
 anasfik/flutterguard
See what ships inside a Flutter app. On-device, offline audits for Flutter APKs: libraries, endpoints, exposed strings and package policy. No root,…
 kurtulusakyuz/ionstack_s21
Ricerca sulla catena di exploit mirata a CVE-2026-43499 su Samsung Galaxy S21
 sgswzglwlx/vivo-root-build
Costruisce un exploit di root per dispositivi vivo/iQOO che prende di mira CVE-2026-43499, sfruttando tecniche a livello di kernel come il bypass di…
 imeiplus/ghostlock-pfem10
GhostLock (CVE-2026-43499) per OPPO Find X5 Pro (PFEM10) — reverse engineering del watchdog OPlus e del rilevatore di heap-spray
 soralis0912/cve-2026-43499-pmg110-root
Exploit LPE per Android per CVE-2026-43499 che ha come target OPPO PMG110 (kernel 6.6). Utilizza futex PI UAF per ottenere root e installare un…

 fmd-foss/fmd-android
Trova il tuo dispositivo e controllalo da remoto. Funziona via SMS, messaggistica istantanea o interfaccia web del server FMD. Un'alternativa open…
 2932796375github/cve-2026-43499_oppo-mt6835
Catena di exploit proof-of-concept per CVE-2026-43499 che prende di mira i dispositivi Android OPPO MT6835, con payload di precaricamento, sistema di…
 aureliusivaninvenioptl/ubl-itel-s23
Sblocca Bootloader per Itel S23 (S665L) / Unisoc T606 utilizzando CVE-2022-38694
 rmdycz/k80pro-miro-cve-2026-64560
Adattamento di CVE-2026-64560 vincolato al dispositivo per RedMi K80pro miro OS 3.0.304.0
 genksome/ghost-hoock
GhostLock stripped to one primitive: SELinux off on Galaxy A17 (BZA5) via futex PI UAF (CVE-2026-43499). No root, no cred patch, no rwforge.
 cloudfuzz/android-kernel-exploitation
Laboratorio pratico per imparare l'analisi e lo sfruttamento delle vulnerabilità del kernel Android, con ambiente di build basato su Docker ed…
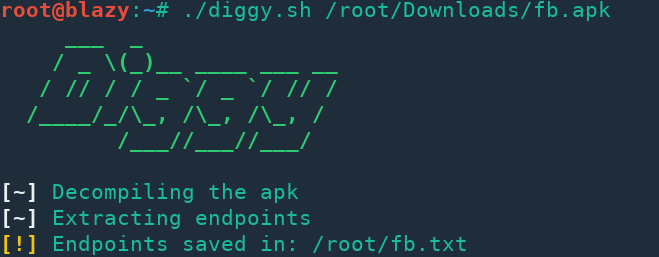 s0md3v/diggy
Estrae gli endpoint dai file apk.
 sysnets/atfuzzer
Fuzzer evolutivo guidato da grammatica per l'analisi dinamica delle interfacce dei comandi AT su smartphone Android tramite Bluetooth e USB,…
 vikramaditya015/samsung-android-lpe
PoC per CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 sorrow404null/cve-2026-43499-rmx5200
Exploit di escalation dei privilegi locali per Android 16 su realme RMX5200 che utilizza la catena preload.so basata su LD_PRELOAD per ottenere…
 httptoolkit/frida-interception-and-unpinning
Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS
 flankerhqd/jebmcp
Plugin del server MCP per JEB Pro che consente decompilazione assistita dall'IA, ispezione di metodi/campi e rinomina automatica durante il reverse…








