

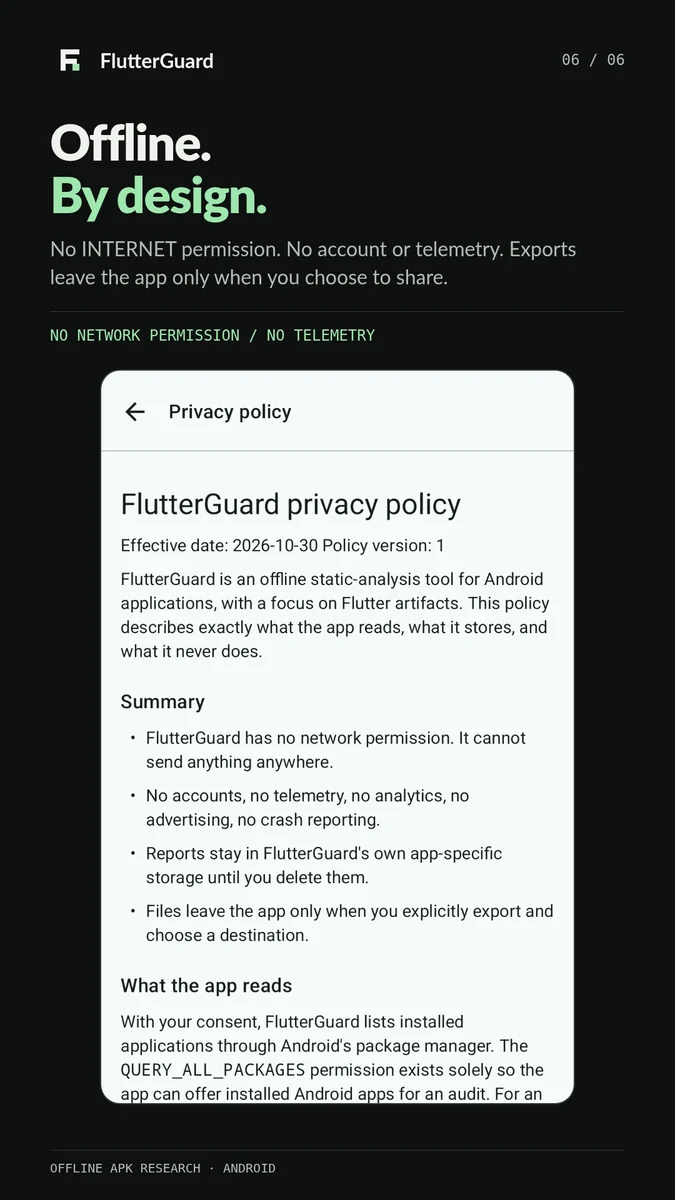
Audit di sicurezza offline per APK Flutter su Android. Ispeziona permessi, SDK, endpoint e potenziali segreti. Nessun root, account, pubblicità o analytics.
Audit di sicurezza on-device per app Flutter — nessun root, nessun PC, nessuna rete.
Ispeziona un'app Flutter installata o scegli un file APK. Ottieni un inventario degli artefatti, i rischi del manifest, gli endpoint incorporati, i potenziali segreti e un report A–F supportato da evidenze. I risultati statici sono indizi da investigare, non prove di una vulnerabilità.



Scarica l'APK · Google Play (quando disponibile) · Informativa sulla privacy
Le app Flutter nascondono la loro logica in libapp.so, distribuiscono un kernel Dart da 100 MB nelle build di debug e
seppelliscono le chiavi API negli asset, in resources.arsc e nelle librerie native di bridge. Il consiglio abituale —
"decompilala sul tuo desktop con questa toolchain" — è lento, fallisce sugli snapshot AOT offuscati
e richiede un Dart SDK corrispondente.
FlutterGuard fa la parte che funziona dal telefono: legge l'APK che il sistema operativo già espone,
analizza i formati che contano (XML binario, resources.arsc, stringhe DEX, string
pool di libapp.so, kernel_blob.bin, NOTICES.Z, file env, blob X.509) e produce un report con
evidenze — tutto offline, senza root, senza intercettazione.
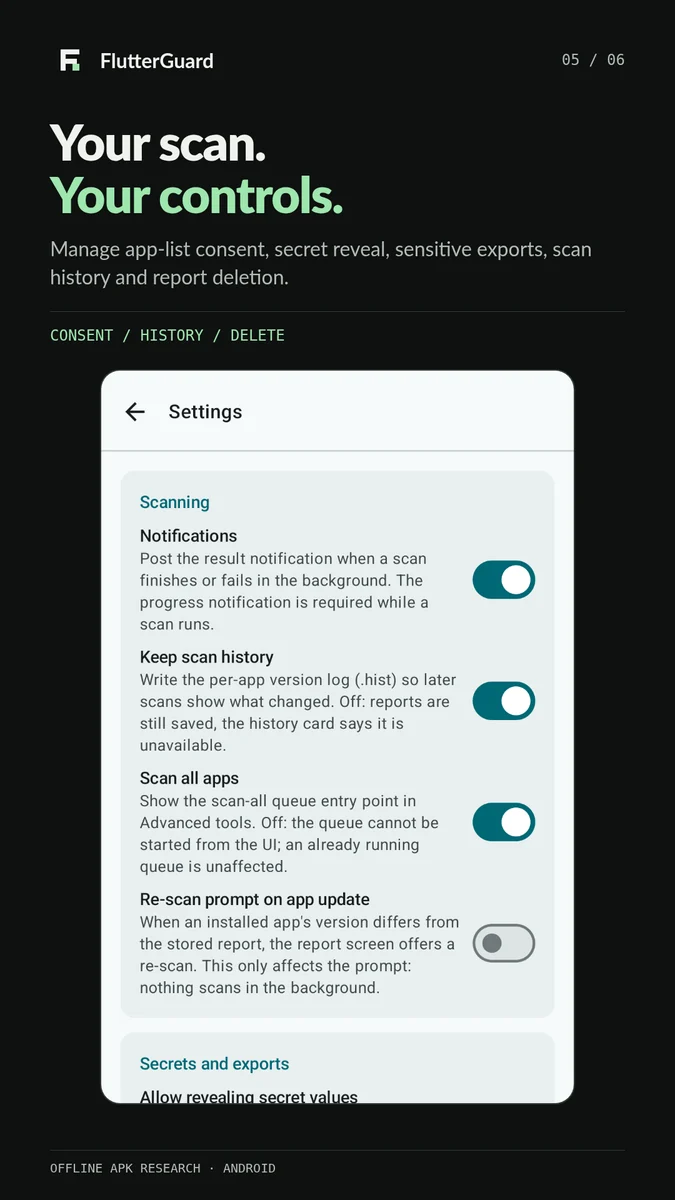
È progettato per essere eseguito ripetutamente: ogni scansione viene marcata e conservata, così la seconda scansione ti dice cosa è cambiato tra due versioni della stessa app. È in quel diff che si trovano i risultati reali.
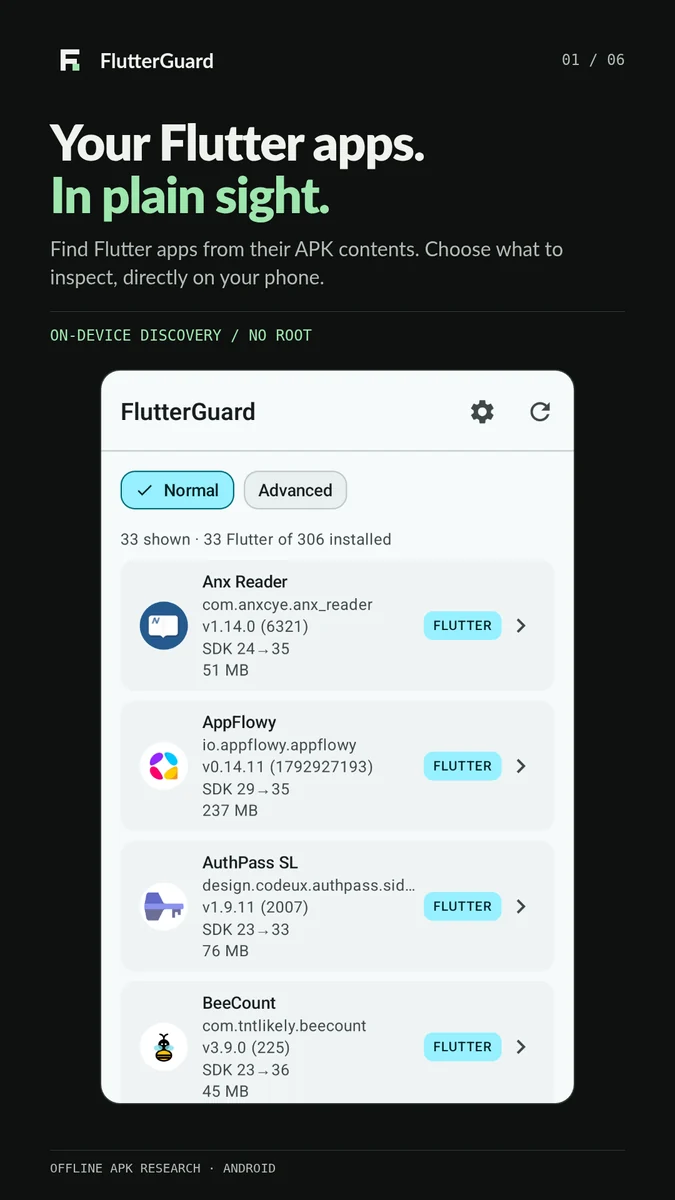
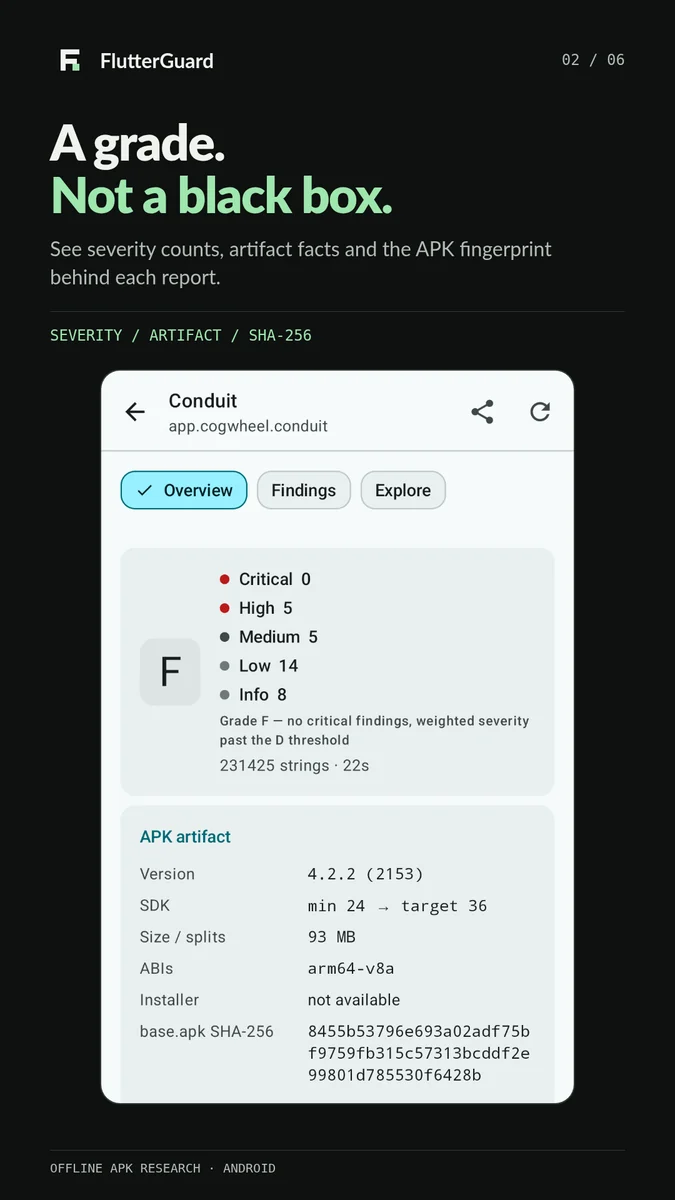
| Inventario dell'app | Valutazione del report | Risultati |
|---|---|---|
 |  |  |
| Servizi e SDK | Impostazioni | Privacy |
|---|---|---|
 |  |  |
Asset dello store e testo della scheda · Icona dell'app · Grafica di presentazione
Seleziona un'immagine per visualizzare l'anteprima dello store a dimensione intera.
Artefatto — pacchetto, versione, intervallo SDK, ABI, dimensione, numero di split, hash dell'APK base, ogni libreria nativa con la sua dimensione e il prefisso SHA-256, installer, schema di firma (v1/v2/v3/v4), DN del firmatario e impronte del certificato, rilevamento del certificato di debug.
Specifiche di Flutter — se è davvero Flutter, AOT o debug (kernel JIT), dimensione di kernel_blob.bin,
presenza dello snapshot JIT, versione del motore Dart, stato di offuscamento, inventario dei pacchetti Dart recuperato da
NOTICES.Z e URI package:, e un'impronta che puoi passare a un approfondimento su desktop
(Blutter/reFlutter richiedono la build esatta del motore).
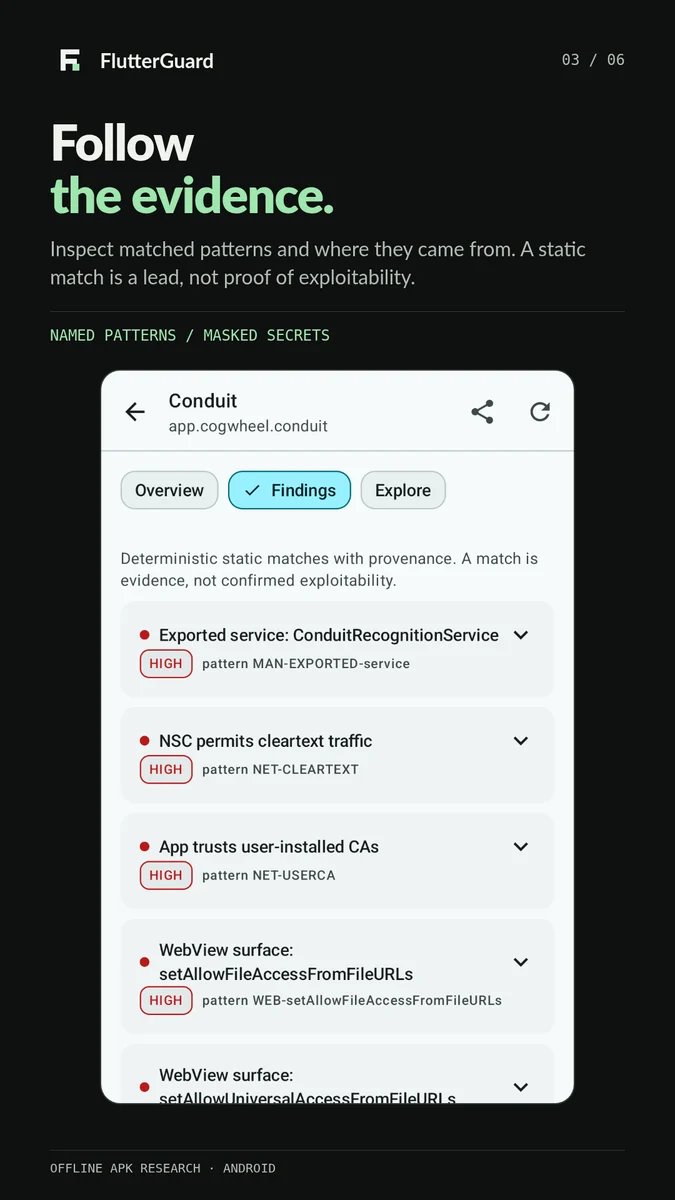
Rischio del manifest — permessi, activity/service/receiver/provider esportati, debuggable, backup, policy del traffico in chiaro, configurazione di sicurezza di rete (base-config vs domain-config, cleartext solo loopback, fiducia nelle CA utente, set di pin, debug-overrides), deep link aggregati per schema.
Segreti ed endpoint — chiavi API (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), client ID OAuth, blob simili a JWT, URI di DB/broker con
credenziali inline, blocchi di chiavi private con un corpo reale, certificati X.509 incorporati (assemblati
dalle righe del corpo PEM quando un dump le separa), nomi --dart-define di Dart e file .env/.env.prod con
conteggio delle credenziali.
Endpoint — host tra le varie fonti, classificati first-party / staging / internal / saas:X /
ip-literal, elenchi di endpoint da configurazioni di servizio YAML/TOML (stile uri: btc-electrum.example:50002),
route API dallo snapshot Dart, percorsi sorgente recuperati, flag di rischio WebView,
inventario dei MethodChannel suddiviso in app / plugin / standard.
Superficie nativa — flutter_rust_bridge e altri bridge FFI, conteggio dei punti di ingresso JNI Java_*.
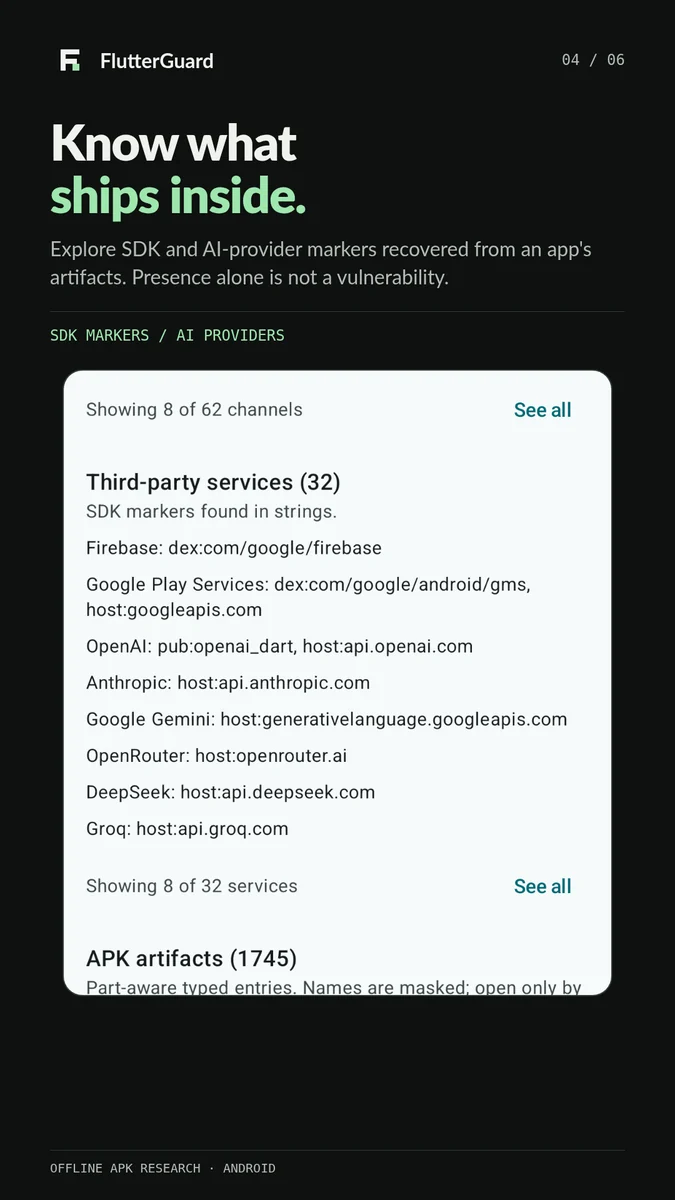
Superficie di terze parti e AI — la tabella delle impronte SDK copre ~135 servizi, ciascuno individuato tramite
percorso zip, descrittore DEX, pacchetto pub o host: tutto, da Firebase, Play Services, billing,
ads e attribution fino ad auth (Auth0, Clerk, Appwrite, Stytch, WorkOS), realtime (Agora, LiveKit,
Stream, Sendbird), pagamenti (Stripe, RevenueCat, PayPal, Paddle), backend (PocketBase, Nhost,
Supabase) e vector store. I fornitori di modelli linguistici di grandi dimensioni sono inventariati singolarmente —
OpenAI, Anthropic, Gemini, Groq, Mistral, Cohere, DeepSeek, OpenRouter, Together, Fireworks,
Perplexity, xAI, HuggingFace, Replicate, Bedrock, DashScope, Moonshot, GLM, MiniMax, ElevenLabs,
Stability — oltre ai runtime on-device segnalati da localhost:11434 (Ollama) e localhost:1234
(LM Studio) e dalla :8188 di ComfyUI. La stessa passata identifica gli SDK di ads, analytics e crash
inclusi in un'app, che di solito è la parte più sorprendente di un report.

