
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit
 centisgood/duo-agentflow-auditor
Sicurezza del codice AI — quattro agenti che catturano ciò che SAST non rileva nel codice generato dall'AI. Costruito sulla piattaforma GitLab Duo…
 soildworks/agentic-clip-benchmark
Una pipeline di valutazione zero-shot automatizzata e di alta precisione per il modello CLIP di OpenAI su CIFAR-10. Include accuratezza dell'88.80%,…
 piyush-bhor/cve-2024-11394
Dettagli tecnici ed exploit per CVE-2024-11394
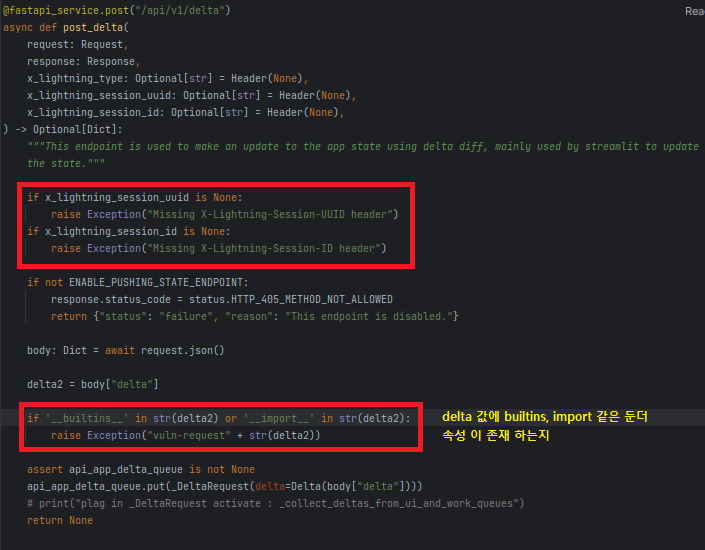 skrkcb2/cve-2024-5452
Analisi tecnica dettagliata di CVE-2024-5452, una vulnerabilità di esecuzione remota di codice in PyTorch Lightning tramite inquinamento delle…
 gothburz/cve-2024-11040
vllm-project vllm versione 0.5.2.2 è vulnerabile ad attacchi Denial of Service.
 dannz1337/deep-reaver
Strumento potenziato dall'IA per la valutazione delle vulnerabilità e lo sfruttamento, progettato per la scansione modulare di applicazioni web,…
 hh-hunter/ml-cve-2023-1177
Exploit basato su machine learning per la vulnerabilità CVE-2023-1177, che consente test di sicurezza automatizzati e sfruttamento della falla…
 imthecopilotnow/cve-2025-492025
Advisory di sicurezza dettagliato per CVE-2025-492025, che documenta una vulnerabilità di falsa rappresentazione dell'interfaccia utente in Copilot…
 owasp/ai-threat-modeler
Progetto OWASP per la threat modeling assistita dall'IA, che aiuta i team a identificare, analizzare e documentare le minacce alla sicurezza e le…
 tencentcloud/cubesandbox
Sandbox istantanea, concorrente, sicura e leggera per agenti AI.
 tridents10/vader-pro-vdr
Piattaforma di rilevamento e correzione delle vulnerabilità assistita dall'IA, con un agente endpoint in Go, una dashboard centralizzata e un motore…
 fazmin/cve-intel
Intelligence sulla sicurezza locale per il triage delle CVE — 31 strumenti, 25 fonti, punteggi di rischio e un server MCP per agenti AI, tutto in…
 happytotoro116/ghidra-llm-pipeline
Pipeline deterministico di estrazione, triage e backend del compilatore LLM locale basato su PyGhidra per la reimplementazione in C.
 infobyte/ai-pentest-agent
Agente di pentest AI autonomo standalone con un ciclo plan→act→judge, competenze generiche, blocco delle azioni distruttive e provider LLM…
 jaime64net/debuggerj-
Debugger di applicazioni x86 e x64 con integrazione AI
 oyesanyf/oshoosiclaw
Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…
 capture0x/confirmesc
Enumerator di privilege escalation per Linux che conferma la sfruttabilità e fornisce il comando esatto per ottenere una root shell - senza cercare…
 capture0x/adstrike
Framework modulare red-team per Active Directory basato su AI, per penetration testing autorizzato, enumerazione AD, analisi dei percorsi di attacco,…








