
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit
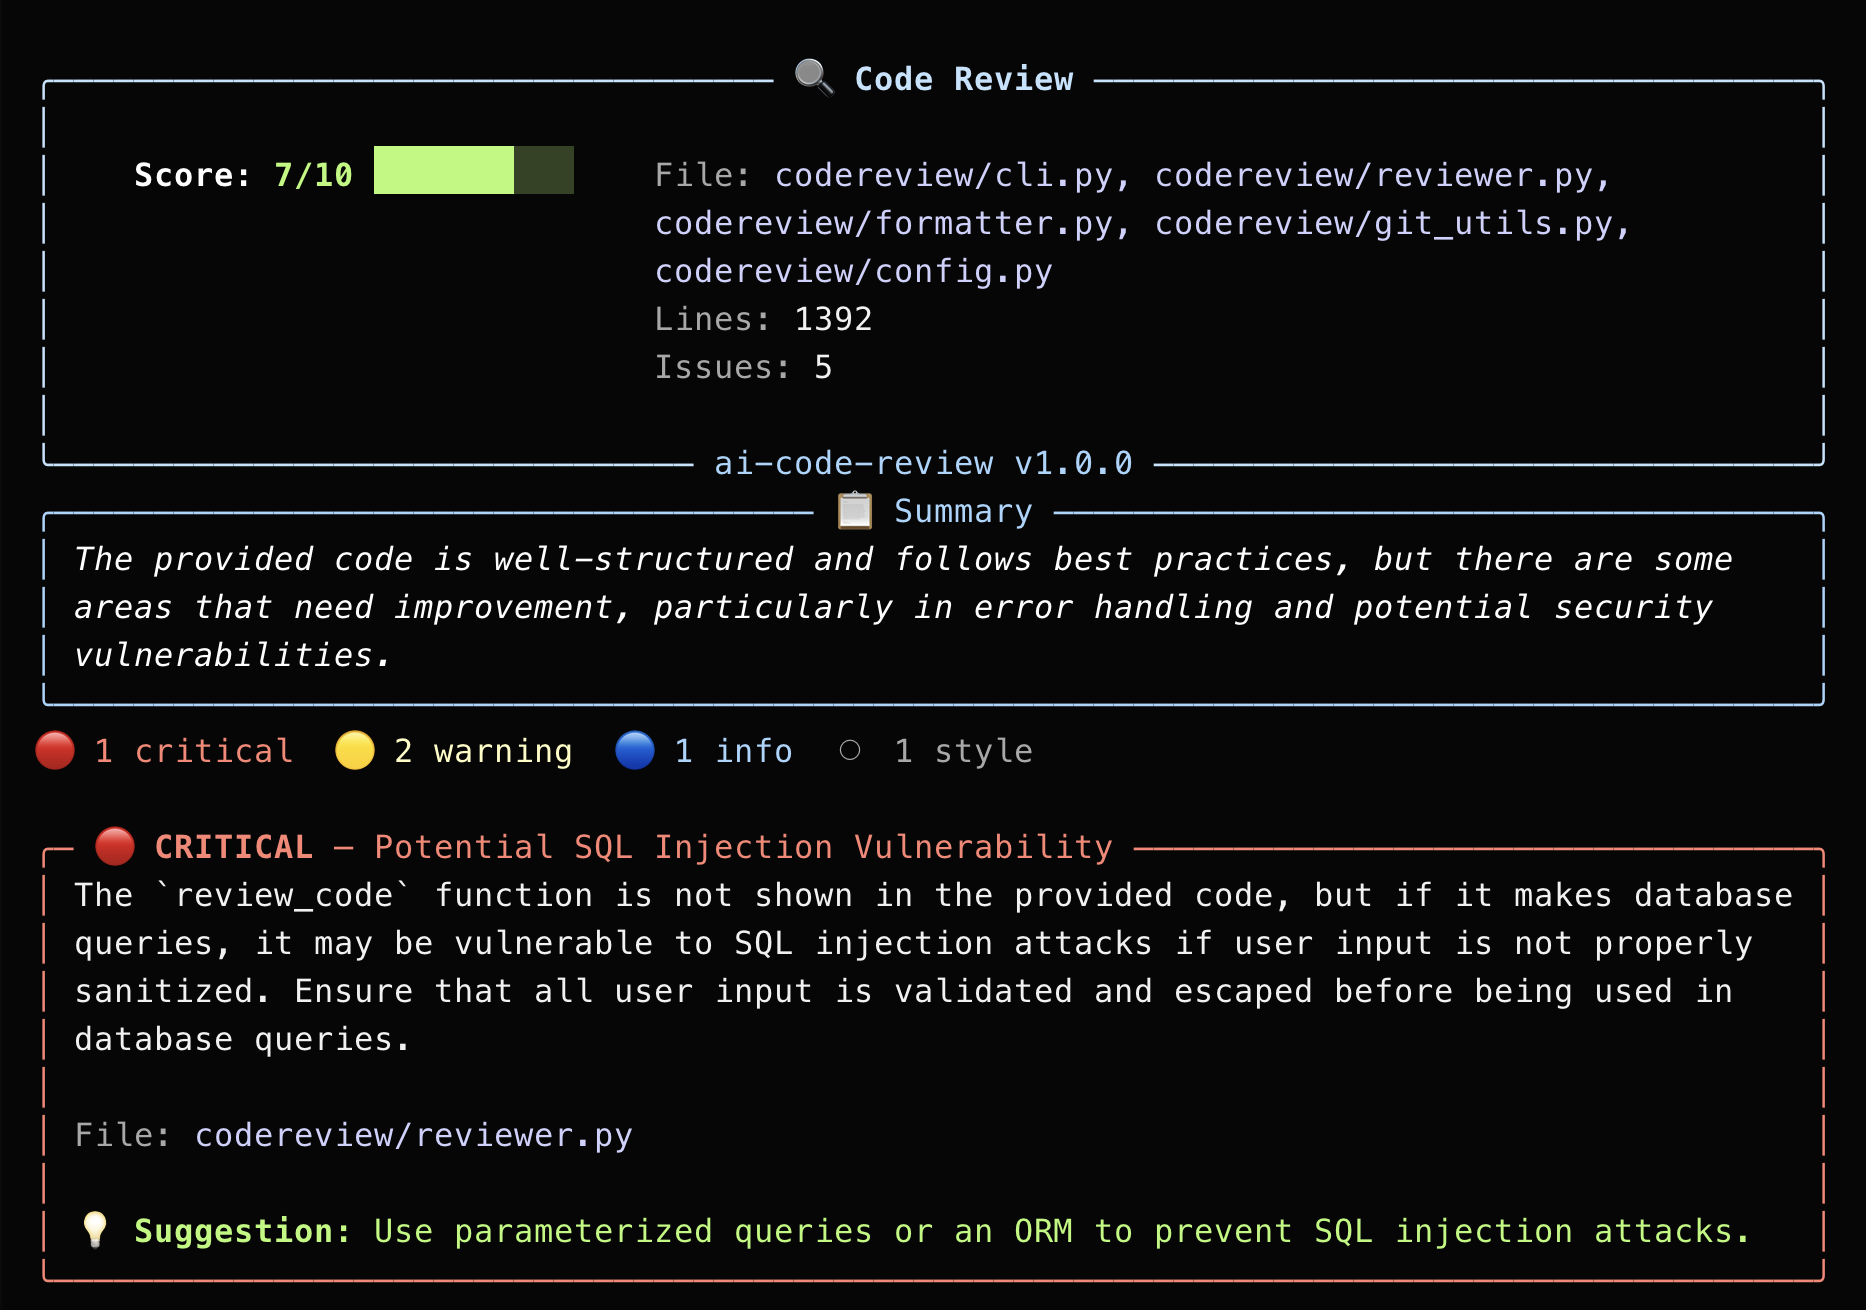
 jaydendancer12/ai-code-review
Strumento CLI basato sull'IA che analizza il codice alla ricerca di vulnerabilità di sicurezza, bug e anti-pattern utilizzando LLM. Supporta provider…
 daryllundy/cve-2025-32711
Toolkit di rilevamento e remediation basato su PowerShell per CVE-2025-32711 (EchoLeak), una vulnerabilità critica di injection dei comandi AI…
 owasp/secureml
SecureML - Protezione e watermarking dei modelli AL
 named1ess/cve-2026-30741
Proof-of-concept che dimostra l'esecuzione remota di codice tramite iniezione di prompt lato richiesta nella piattaforma OpenClaw Agent, sfruttando…
 wattocyber/lm-fingerprint
Impronta digitale degli LLM compatibili con OpenAI tramite segnali del tokenizer e del comportamento.
 cau-iss-lab/backdoor-attack-defense-llms
Codice di ricerca che implementa metodi di attacco e difesa backdoor per LLM, inclusi gli algoritmi IBSD, SLIP, BeDKD e BadApex.
 guardia-ai/gitlab-component
Scanner di conformità all'EU AI Act per pipeline GitLab CI/CD — rileva librerie AI/ML e pubblica la classificazione del rischio come commenti MR.
 shinthink/cve-2026-27966
Scanner RCE pre-auth per Langflow < 1.8.0 — Route Injection + Vertex Injection → Esecuzione di codice (CVSS 9.8)
 unknownhl/deepguard
Codice per l'articolo ACL 2026 (main) "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"
 boreas37/cve-2026-73678-poc
CVE-2026-73678 — MindsDB Minds Platform RCE non autenticata tramite scratchpad exec (CVSS 10.0). Verificato end-to-end con un LLM reale.
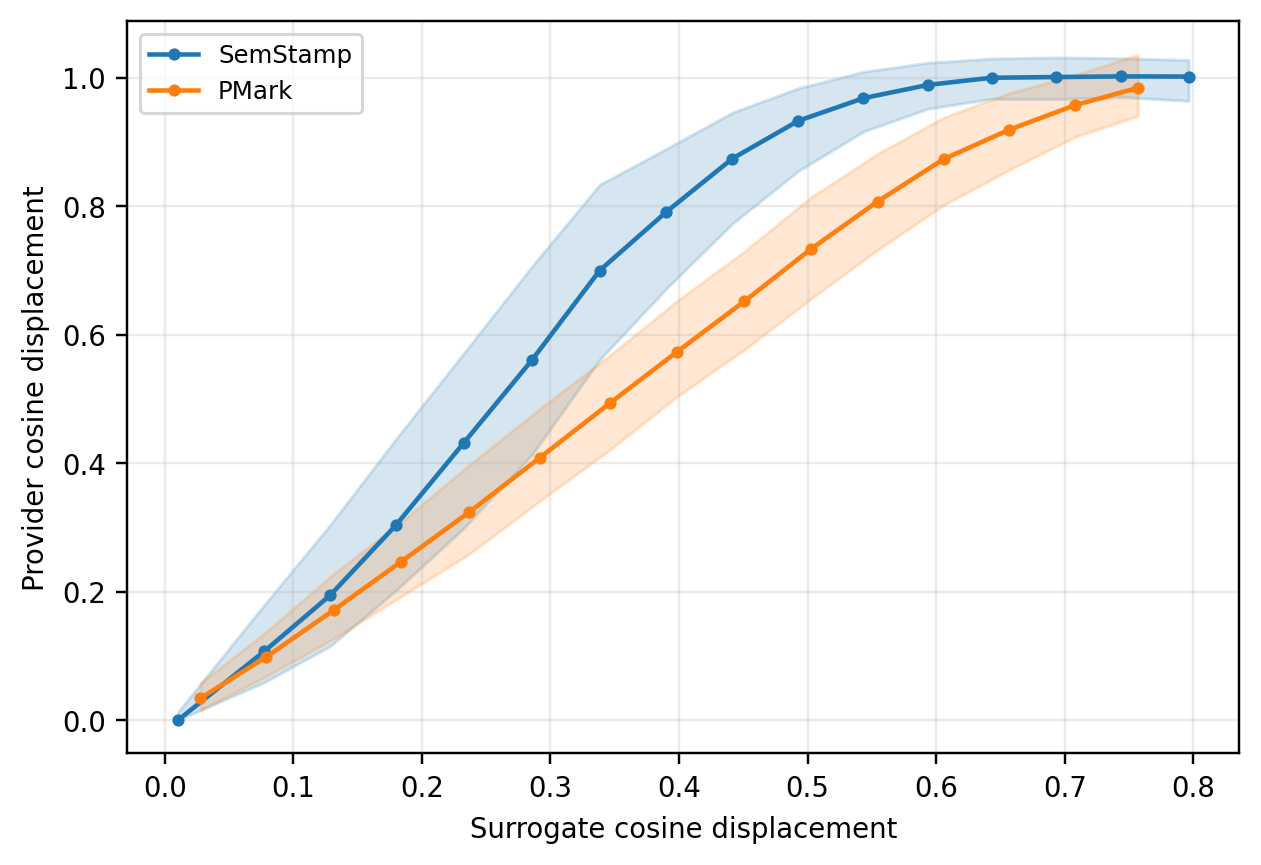 d-diaa/swordstamp
Marcatura d'acqua semantica con rilevamento robusto all'ordine su unità sub-frasali
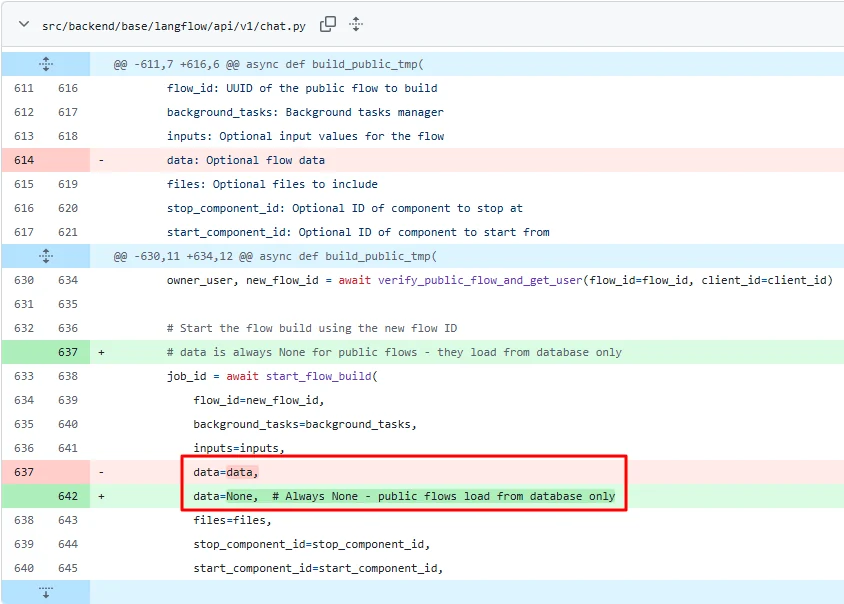 yym8538/cve-2026-33017
Proof-of-concept exploit per CVE-2026-33017, un RCE non autenticato nell'endpoint build_public_tmp di Langflow, che inietta un componente…
 vinsontang1/dcvd
Il codice in "DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization"
 sisl-uri/t-backdoor
Codice di ricerca che implementa T-Backdoor, attacchi backdoor con trigger temporale su reti neurali a impulsi utilizzando trigger di rate, latenza e…
 vladimir-tokarev-cyera/llama-cpp-security-patches
Security patches for unpatched llama.cpp vulnerabilities (CVE-2026-43626 through CVE-2026-43632) — Cyera Research
 qianlijaingshan/fastgpt-sandbox-audit
Strumento di audit per la catena di escape della sandbox Python di FastGPT (relativo a CVE-2026-32128, catena di ispezione v4.14.8)
 oscerd/cve-2026-49042
Riproduttore PoC per CVE-2026-49042 (Apache Camel camel-langchain4j-tools): gli argomenti delle tool-call di un LLM colpito da prompt injection…
 thirukguru/aws-perimeter
Uno scanner di sicurezza AWS basato su terminale con oltre 102 controlli di sicurezza su VPC, IAM, S3, CloudTrail, container (ECS/EKS) e rilevamento…








