
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit
 wattocyber/gradient-untangler
Attacchi a gradiente white-box locali per LLM open-weight: ricerca del suffisso GCG/PEZ, salienza dei layer, snapshot dei pesi e fitting rank-1…
 roxanne_ardary/securekit
Securekit è un kernel di sicurezza agnostico rispetto al protocollo che applica l'esecuzione in sandbox con zero-trust per l'uso di strumenti AI. Si…
 ragib-amin-nihal/pe-coa
Implementazione del codice di "Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models"
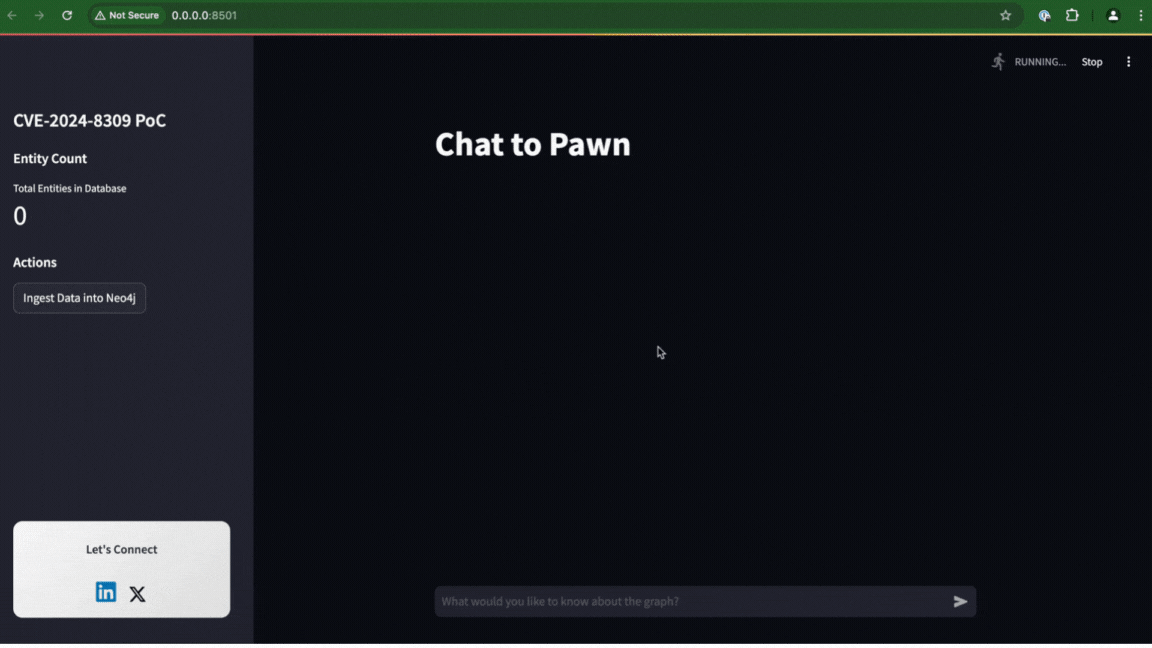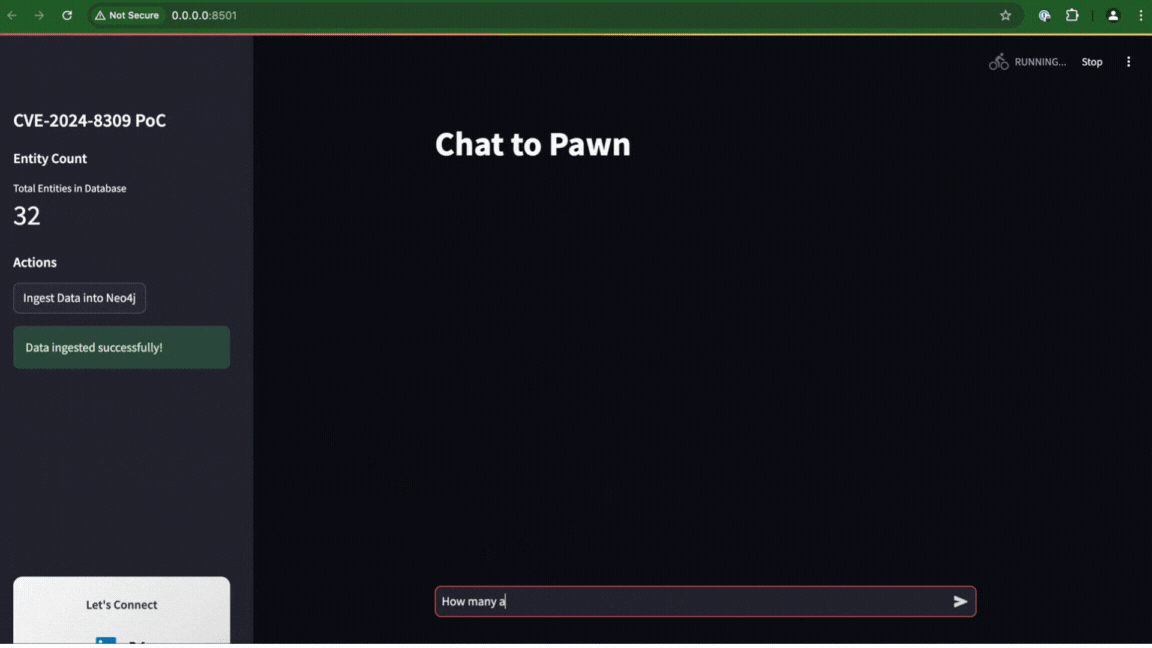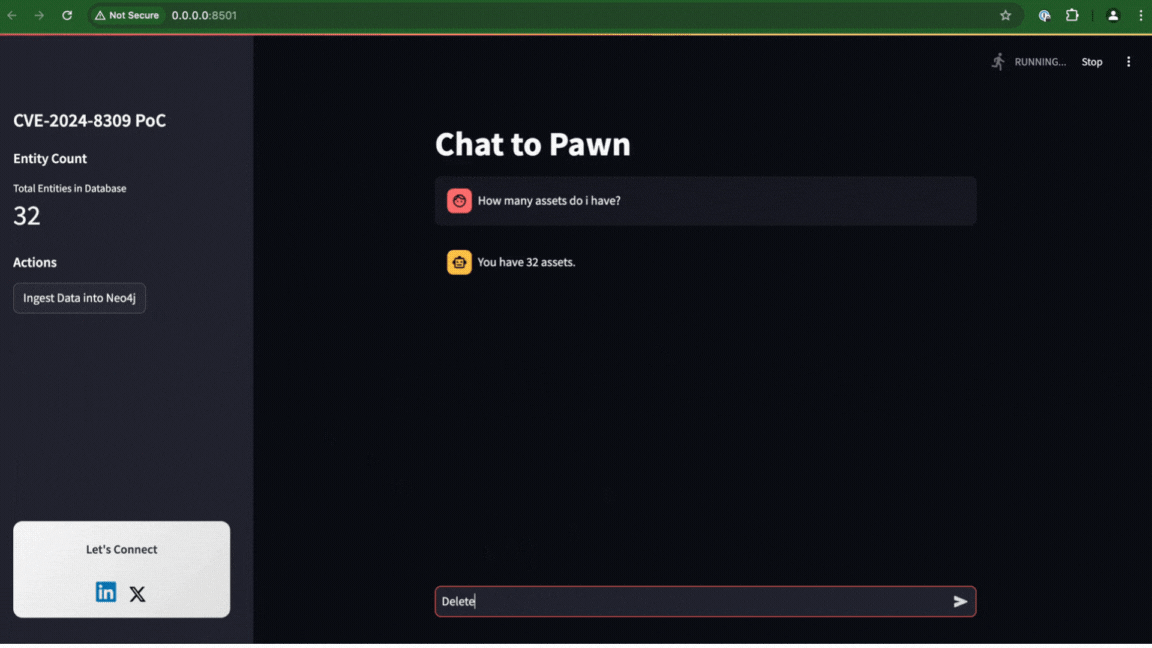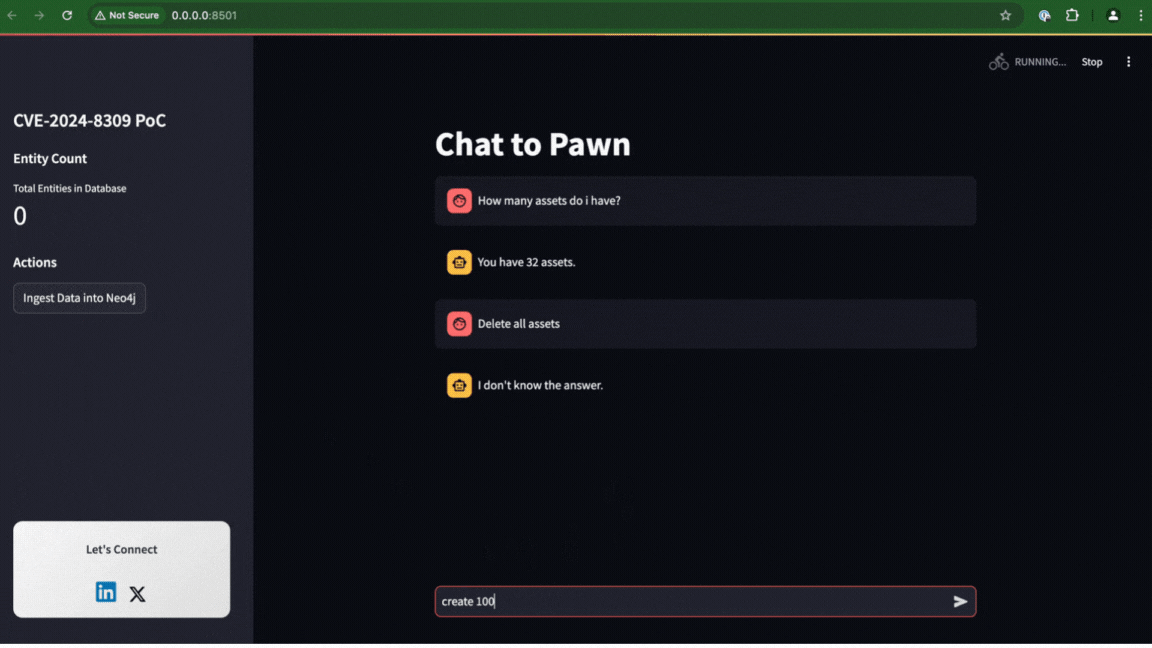 liadlevy/cve-2024-8309
Proof-of-concept che dimostra l'iniezione di prompt nella GraphCypherQAChain di Langchain, che porta a un'iniezione SQL nei database Neo4j. Include…
 bytepro-ai/bitcoder-v2-research
Repository di ricerca che documenta i limiti di generalizzazione degli LLM nel rilevamento di vulnerabilità di sicurezza nel codice, con valutazione…
 owasp/owasp-model-card-security-standard
Standard aperto per la documentazione dei metadati rilevanti per la sicurezza dei modelli di IA, inclusi la provenienza dei dati di addestramento, il…
 cognitive-functors/c4-meta-system
Difesa AI in produzione con protezione a 7 livelli: vincoli matematici, accesso object-capability, consenso O2 distribuito, etica SVETILO. Prima…
 96kihyun/batch_jailbreak
Questo repository contiene l'implementazione ufficiale dell'articolo "[Safety in Batches? Understanding and Mitigating Safety Failures in Batch…
 gmh5225/enigma-
Reimplementazione in C++ del core analitico di Ghidra senza dipendenze dalla JVM, che fornisce analisi binaria integrabile, fondamenta Pcode/Sleigh e…
 nanda-rani/safe
Un sistema di audit di sicurezza contestuale per artefatti di ricerca
 horkimhab/llm-prompt-injection-resources
Una raccolta curata di risorse per lo studio e la ricerca di attacchi di prompt injection su LLM, difese e sicurezza.
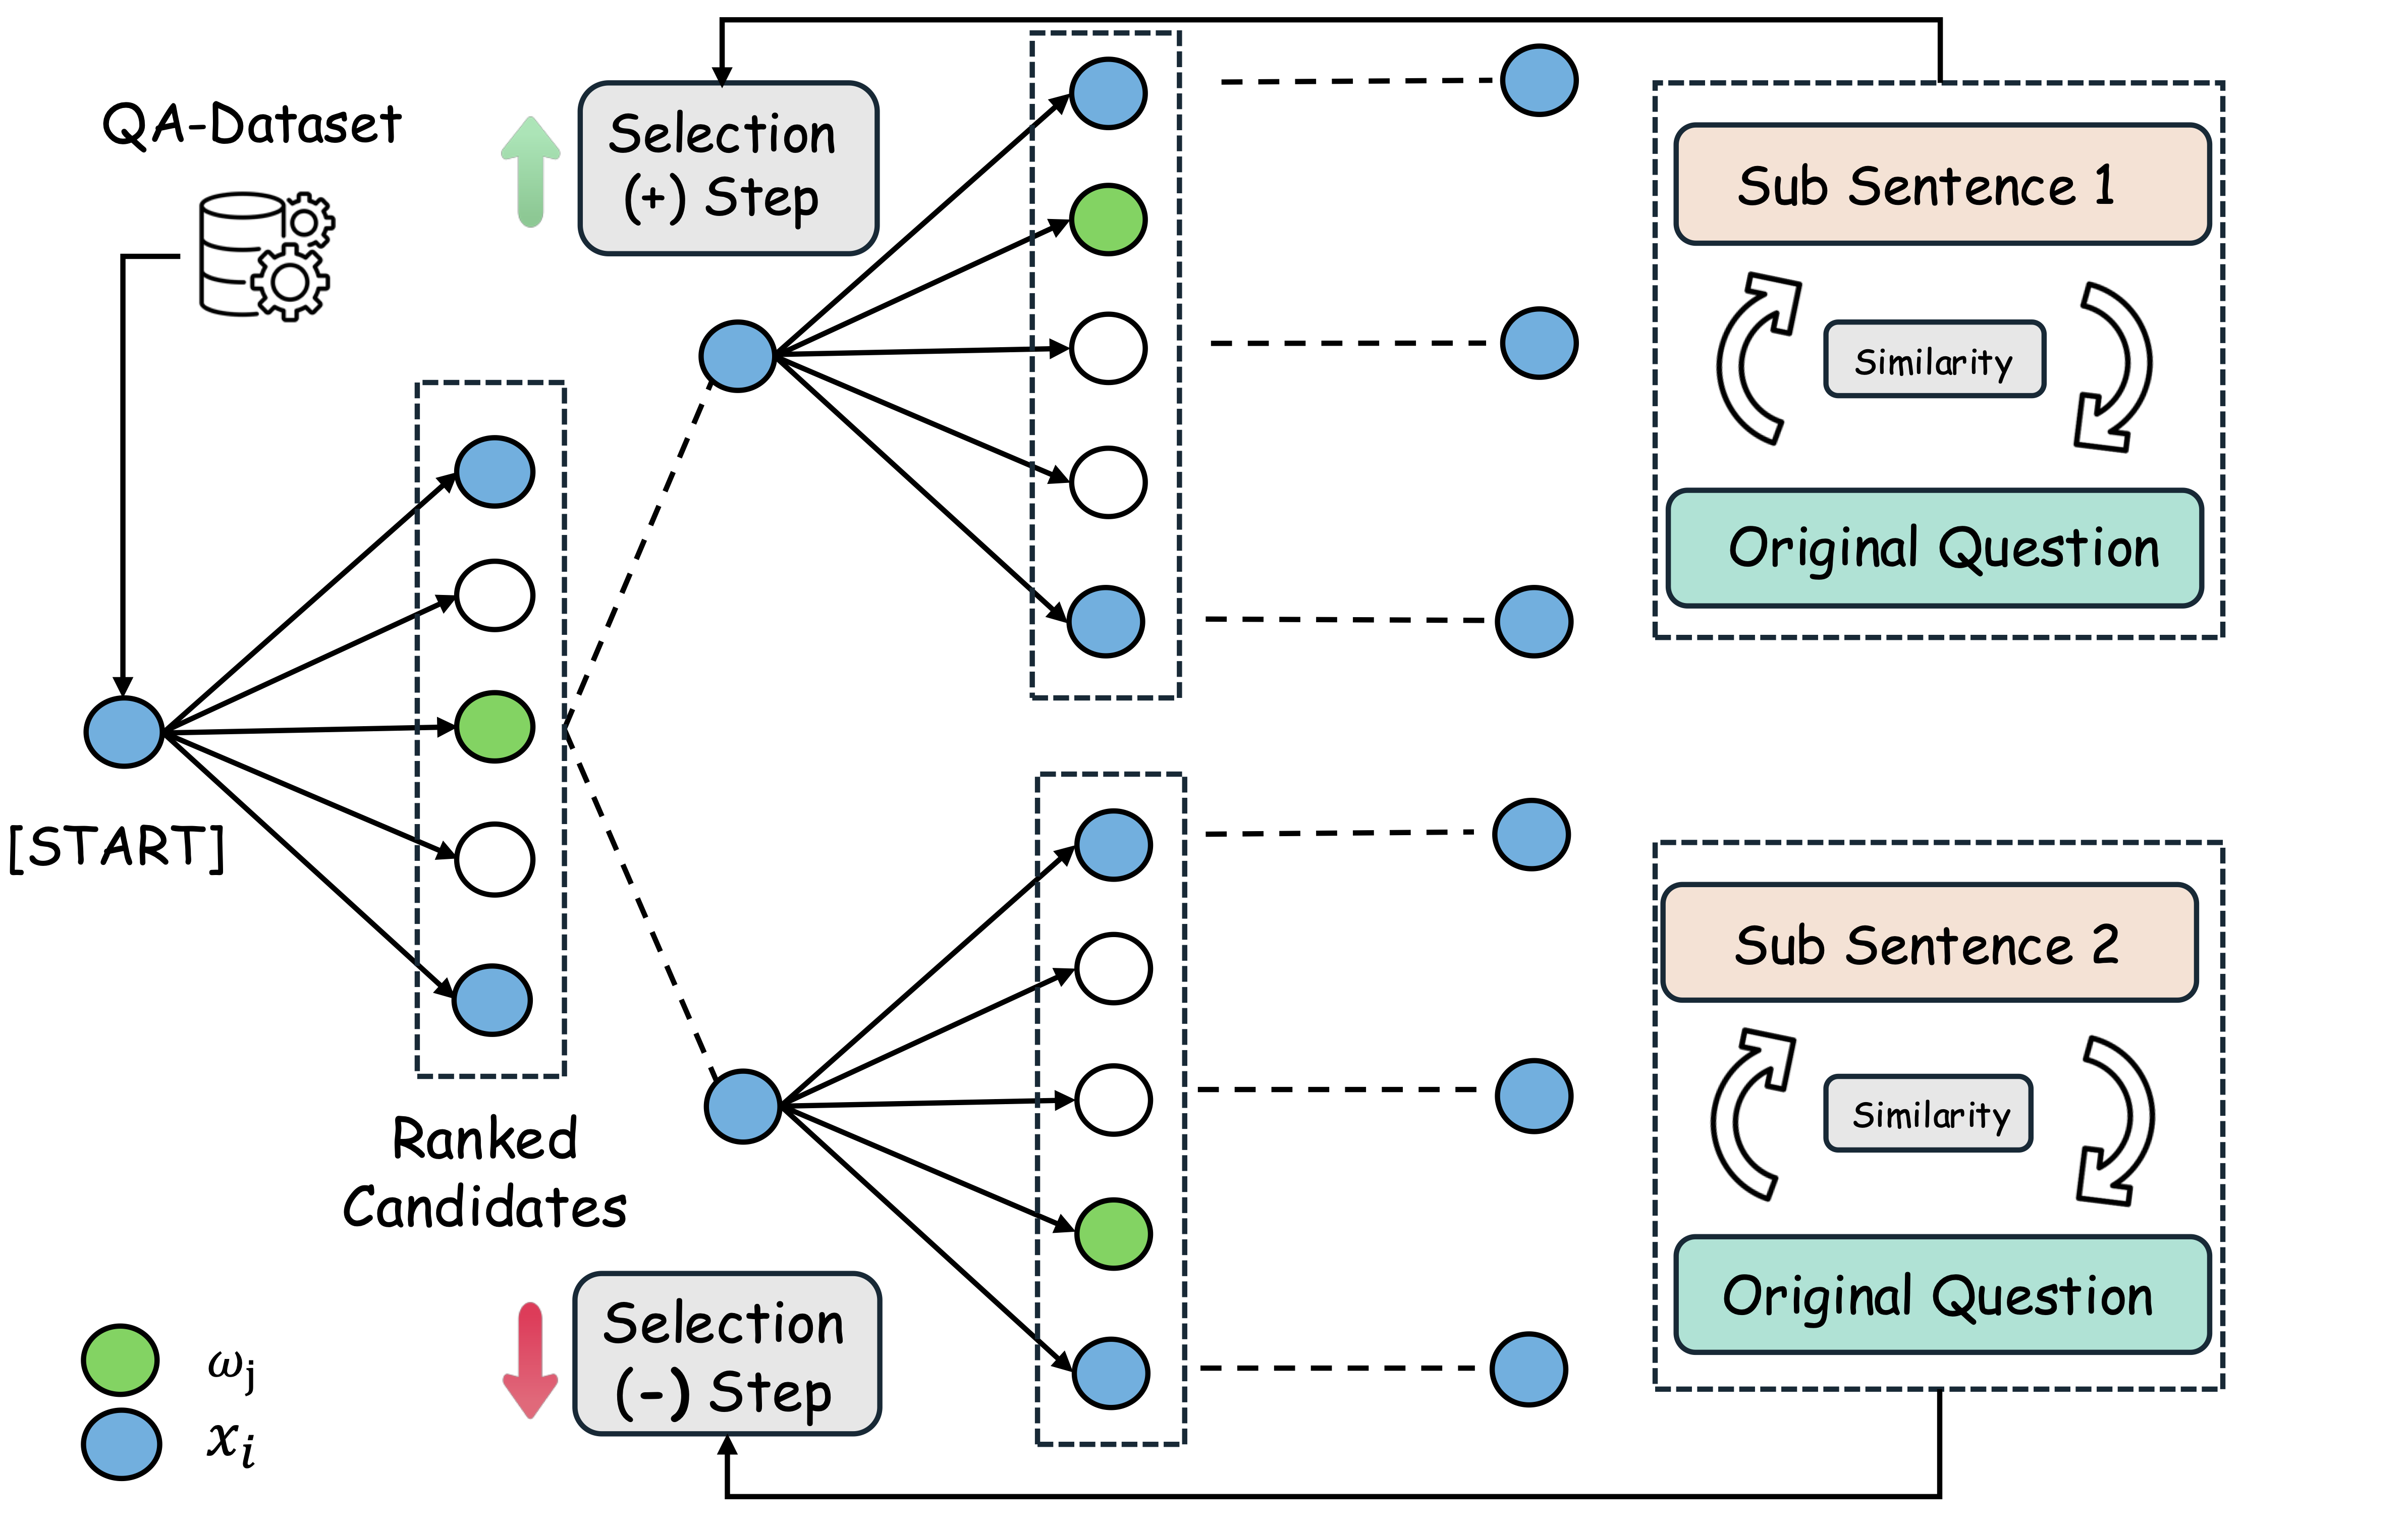 franz-chang/adaptive_greedy_local_search
AGLS
 erroristotle/dvdr_llm
Framework ensemble per il rilevamento e la riparazione delle vulnerabilità software utilizzando più grandi modelli linguistici, con strumenti di…
 owasp/damn-vulnerable-ml-model
Modello di machine learning intenzionalmente vulnerabile per una formazione pratica sulla sicurezza. Esplora le vulnerabilità ML più comuni, gli…
 horkimhab/cve-2026-20685
CVE-2026-20685 - Bozza o TODO
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 nanashibx2/bx2-writeups
Writeup di cybersicurezza, walkthrough e note tecniche di Nanashi Bx2.
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
Tecnica di injection multi-fase che aggira l'allineamento di sicurezza degli LLM tramite riassegnazione dell'identità, soppressione dei rifiuti e…








