
 #1
Strumenti per sicurezza LLM, prompt injection, estrazione modelli, IA avversaria e red teaming IA.
Raccomandato da Kitploit
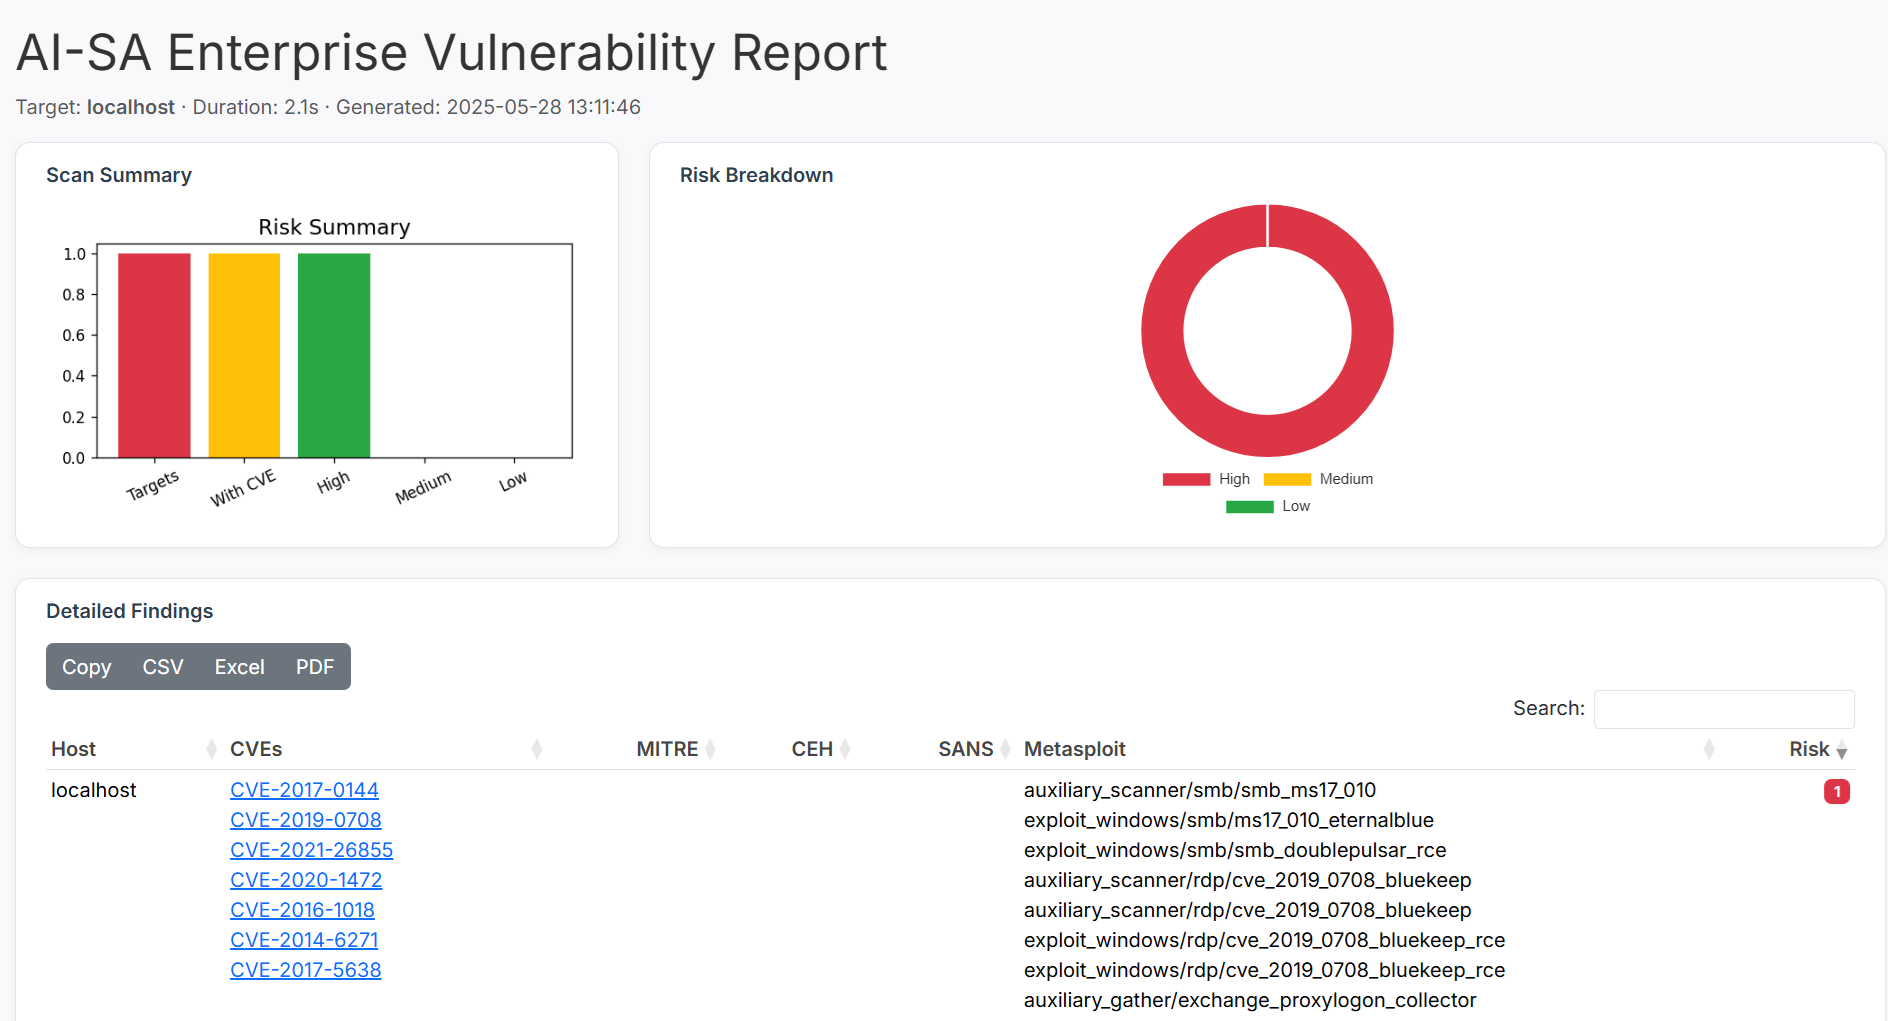
 gmh5225/aisa-scanner
AISA-Scanner è uno scanner di vulnerabilità autonomo basato su IA che mappa le CVE a exploit metasploit, MITRE, CEH e SANS, fornendo report di…
 pathakabhi24/llm-mcp-security-field-guide
La guida alla sicurezza LLM + MCP più completa, ovvero allineata a OWASP, CVE reali, checklist attuabili
 roxanne_ardary/emailxpose
EmailXpose è un sistema open source di sicurezza email basato sull'intelligenza artificiale che rileva phishing, spam, truffe, malware e attacchi di…
 foxirain/linux-kernel-codex-harness-v2
Harness di ricerca sulle vulnerabilità del kernel Linux basato sulla provenienza, utilizzato nell'indagine su CVE-2026-53075
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 roxanne_ardary/nexora
Piattaforma di governance degli endpoint basata sull'intelligenza artificiale che monitora l'utilizzo del software, applica una classificazione del…
 huzjie/aegisagent
Gateway di sicurezza runtime per agenti AI: attesta crittograficamente le chiamate agli strumenti, applica le policy, esegue in sandbox e registra…
 foxirain/linux-kernel-codex-harness
Harness di ricerca sulle vulnerabilità del kernel Linux basato su prove concrete, utilizzato nell'indagine sulla CVE-2026-31720
 wattocyber/agentic-dm-gateway
Piano di controllo della sicurezza per agenti LLM: allowlist, kill switch del proprietario, sessioni PIN, limiti di frequenza, rilevamento delle…
 xhowenma/rope
Framework di difesa che applica una policy di origine instradata per prevenire l'iniezione indiretta di prompt negli agenti LLM che utilizzano…
 appsec-forge/appsec-forge
Base di conoscenza strutturata sulla sicurezza con casi ispirati alla produzione: analisi delle vulnerabilità, spiegazione degli exploit, remediation…
 roxanne_ardary/aurea
Aurea è una piattaforma open-source basata sull'IA che protegge l'infrastruttura come codice (IaC) su Terraform, Kubernetes, Docker e Ansible. Si…
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 wattocyber/masq
Ricognizione live e audit della postura per l'infrastruttura degli agenti AI: esegue la scansione di configurazioni MCP, log delle sessioni e API…
 josh-blythe/bordair-detector
Rilevatore di prompt-injection e jailbreak a due stadi: gate regex più un classificatore ONNX DeBERTa-v3 quantizzato, con supporto per immagini,…
 roxanne_ardary/safeforge
SafeForge è un hub di app mobili open-source costruito su GitLab che permette agli sviluppatori di creare, caricare e condividere applicazioni in un…
 zaydmulani09/sentrymcp
Uno scanner di sicurezza statico + runtime per server MCP (Model Context Protocol)
 pvharmo2/gha-lab-733c168b88
Riproduce CVE-2026-44246, una vulnerabilità di prompt injection nell'agente di triage di GitHub Actions di nnU-Net, dimostrando come il contenuto…








