
 #1
Strumenti di decompilazione, analisi binaria, riassunto del codice e analisi malware potenziati dall'IA.
Raccomandato da Kitploit

 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 123wwwa/flowname
Recupero di identificatori JavaScript di nuova generazione con LLM.
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
 giveen/decomp.anything
fork di decomp.wtf: matching dei PE di Windows, toolchain MinGW/clang-cl e un bridge MCP REA opzionale
 radareorg/r2ai
Plug-in AI per Radare2 che usa LLM locali o remoti per decompilazione, spiegazione delle funzioni, rilevamento delle vulnerabilità, rinomina e…
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX
 krxi/asmsense
Piccolo modello linguistico che assegna nomi e descrive funzioni in binari x86-64 privati delle informazioni di simboli, con un dataset aperto,…
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 blackvectorops/semantic_firewall
Genera impronte digitali semantiche deterministiche per le funzioni Go. Rileva backdoor in stile xz e verifica l'equivalenza semantica utilizzando…
 happytotoro116/ghidra-llm-pipeline
Pipeline deterministico di estrazione, triage e backend del compilatore LLM locale basato su PyGhidra per la reimplementazione in C.
 dnspyex/dnspy
Ripresa non ufficiale del noto debugger .NET e editor di assembly, dnSpy
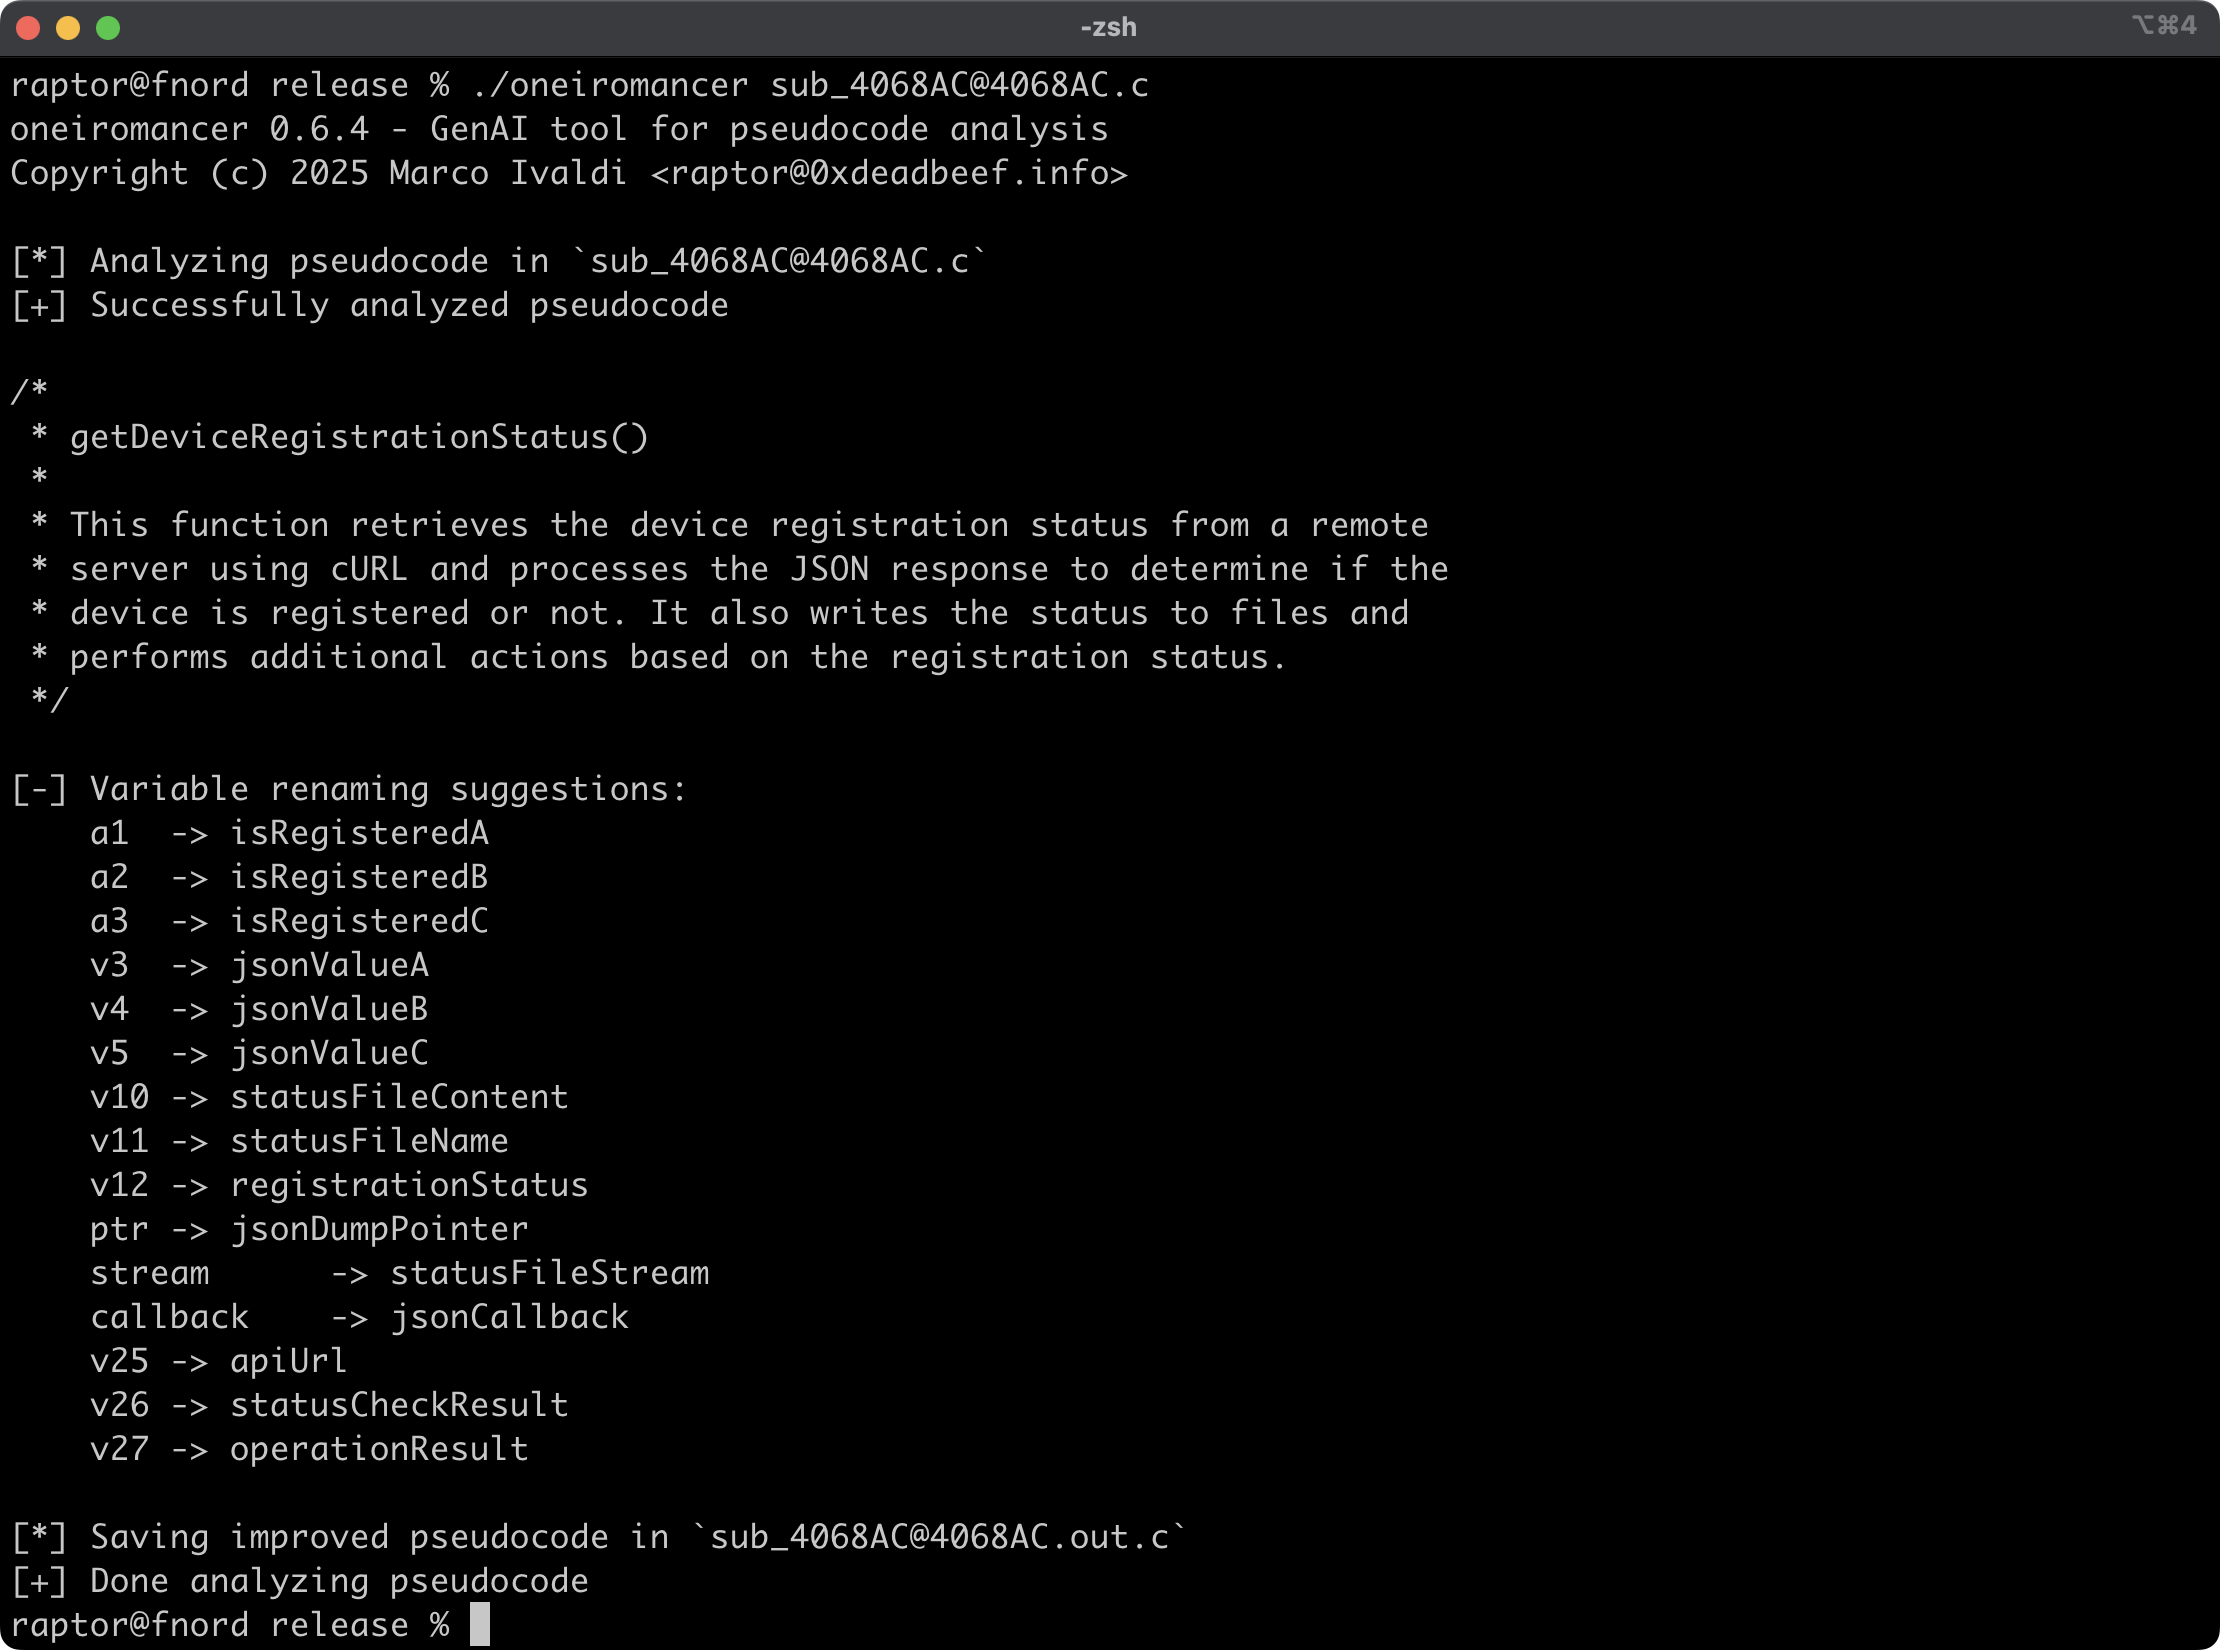 0xdea/oneiromancer
Assistente di reverse engineering che utilizza un LLM in esecuzione locale per l'analisi dello pseudocodice.
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…




