
 #1
Framework di attacco ML avversario, tecniche di evasione e strumenti di valutazione della robustezza del modello.
Raccomandato da Kitploit
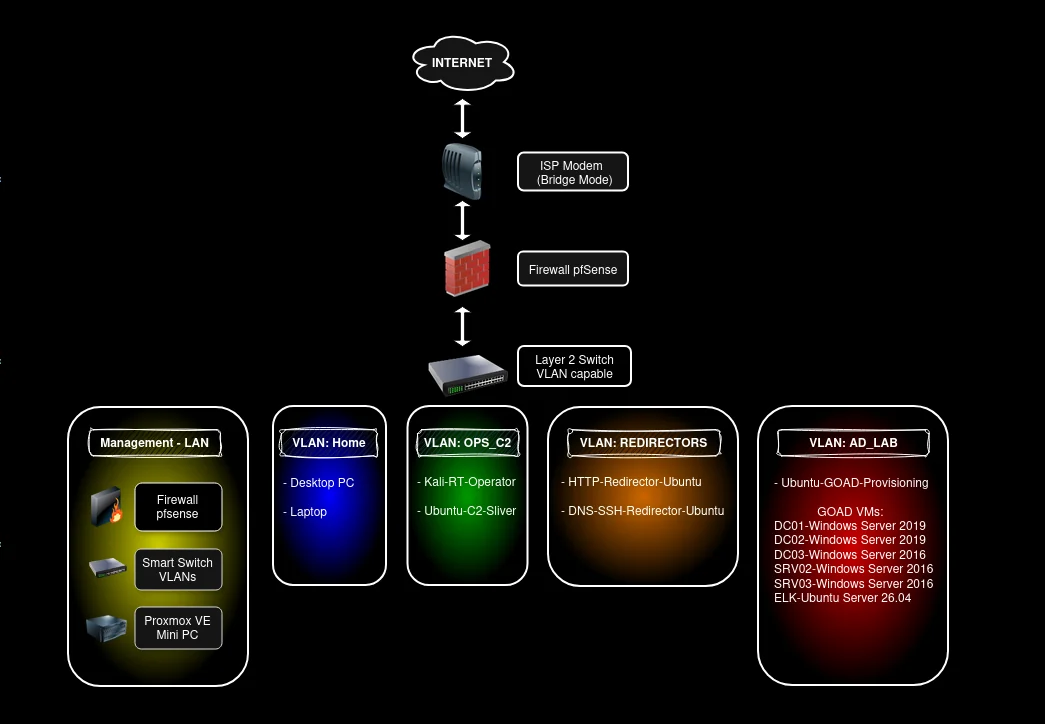
 pho5nix/red-team-goad-lab-proxmox
Guida alla creazione di un home lab per Red Teaming. Configurazione del lab GOAD in Proxmox e pfSense, Operator/C2 e Redirector.
 lleon1435/kernel_vadinjector
Iniettore DLL per Windows 10 tramite driver che utilizza VAD e nasconde il driver caricato
 didierstevens/falsepositives
Strumenti che attivano falsi positivi negli alert dell'antivirus
 nccgroup/ml-for-rngs
Dimostra l'uso del machine learning per prevedere le sequenze dei generatori di numeri casuali, evidenziando le debolezze crittografiche attraverso…
 kaill-jlq/mmskillrisk
Benchmark e harness di valutazione che verifica se gli agenti LLM resistono a istruzioni malevole nascoste in immagini di skill multimodali, con 108…
 mastyf-ai/mastyf.ai
Piattaforma di sicurezza AI open-source che fornisce difesa perimetrale per LLM e agenti AI attraverso analisi degli sciami, applicazione delle…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 derrumbe/ruse
Applicazione mobile basata su fotocamera che cerca di alterare le foto per preservarne l'utilità per gli esseri umani, rendendole inutilizzabili per…
 knoveleng/redeval
[ICLR 2026] - Repository ufficiale del paper: "RedBench: A Universal Dataset for Comprehensive Red Teaming of Large Language Models"
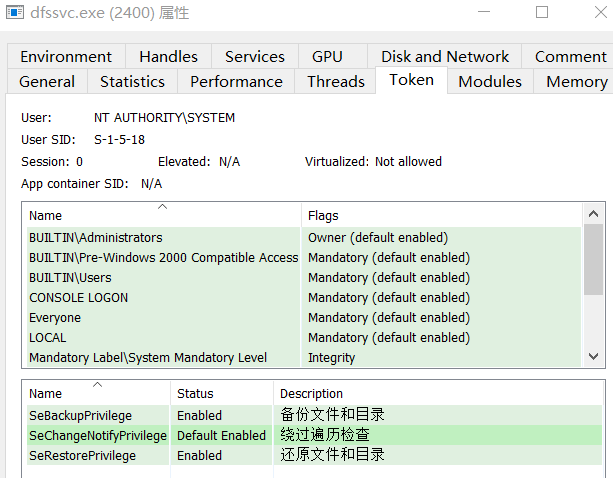 crisprss/magicnetdefs
Simile a Petitpotam, il servizio netdfs è abilitato negli ambienti Windows Server e AD, e il metodo RPC abusato consente a processi privilegiati di…
 secml/secml
Una libreria Python per Secure and Explainable Machine Learning Documentazione disponibile @ https://secml.gitlab.io Seguici su Twitter @…
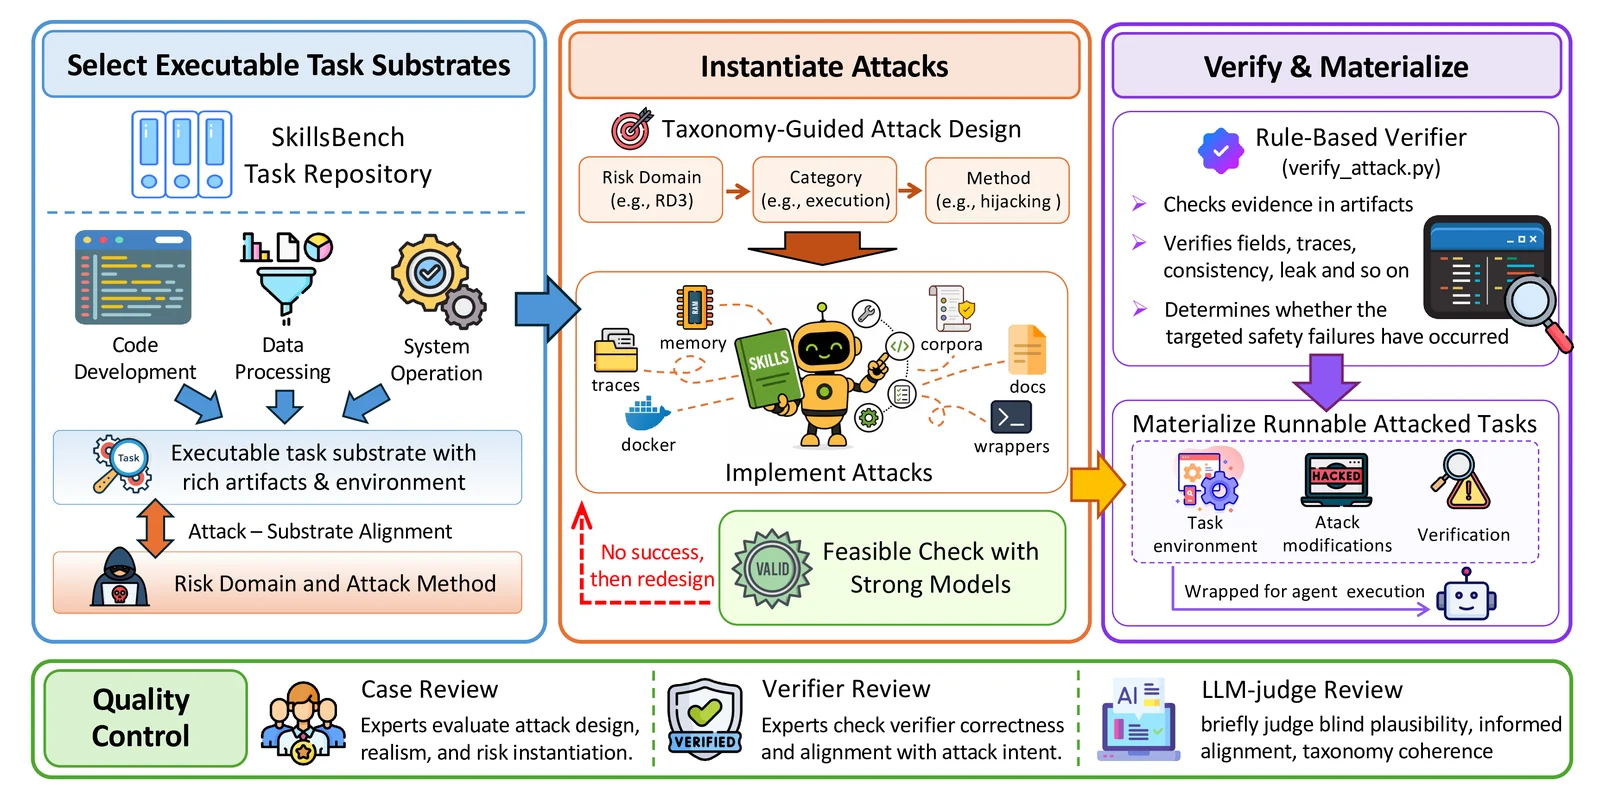 ai45lab/skill-safety-bench
Benchmark per valutare la sicurezza degli agenti AI contro attacchi incorporati nel contesto relativo alle skill, con 155 casi in 6 domini di…
 ttpreport/siphondns
Esfiltrazione occulta di dati tramite DNS
 dovughs/mora-hwbp
Motore di hooking in modalità utente senza patch e di strumentazione di telemetria basato su hardware breakpoint (DR0-DR7) (AMSI, WLDP e ETW PoC).
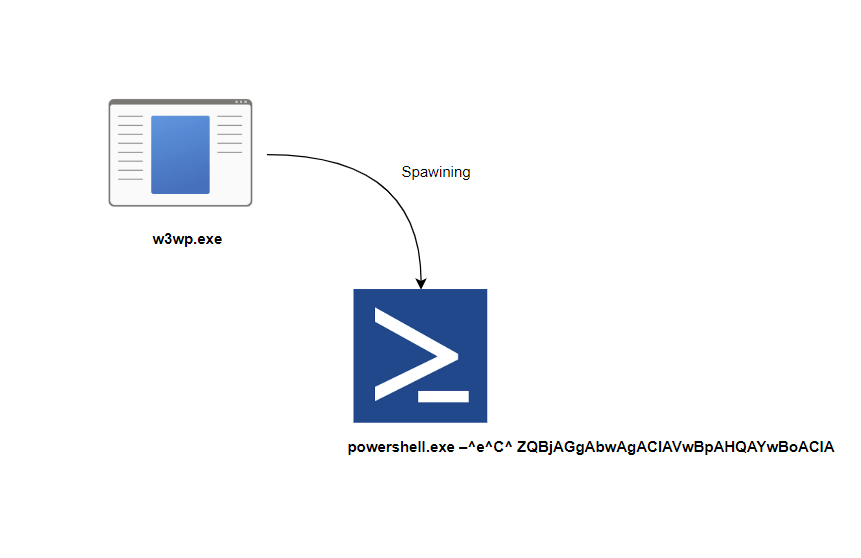 alwashali/detection-validation
Validazione delle regole di rilevamento
 adityabhatt3010/cve-2025-54794-hijacking-claude-ai-with-a-prompt-injection-the-jailbreak-that-talked-back
Una vulnerabilità di prompt injection ad alta gravità in Claude AI dimostra che anche i modelli linguistici più intelligenti possono essere…
 whispergate/lldp
Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…
 masasron/copyescape-cve-2026-17106
Repository PoC per il post del blog CopyEscape: Come assumere il controllo degli host Docker con docker cp








