
 #1
Framework di attacco ML avversario, tecniche di evasione e strumenti di valutazione della robustezza del modello.
Raccomandato da Kitploit

 giskard-ai/giskard-oss
🐢 Libreria open-source di valutazione e testing per agenti LLM
 suels-group/beyond_asr
Codice di ricerca per misurare i tassi di successo degli attacchi jailbreak (ASR e ASR a passi) contro gli LLM, con implementazioni di attacchi come…
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 dovughs/mora-hwbp
Motore di hooking in modalità utente senza patch e di strumentazione di telemetria basato su hardware breakpoint (DR0-DR7) (AMSI, WLDP e ETW PoC).
 gmh5225/awesome-ai-security
Una lista curata di materiali e risorse sulla sicurezza dell'IA per Pentester, Bug Hunter e Ricercatori di Sicurezza.
 ericyoc/ai-security-literacy
Pipeline Colab riproducibile che fonda sei dimensioni di competenza in AI Security Literacy su benchmark pubblici e microdati di indagine, producendo…
 goochbeater/spiritual-spell-red-teaming
Un repository per il jailbreak di vari LLM, principalmente Claude
 togg53192-cmd/jailbreaks
Raccolta curata di prompt di jailbreak per LLM e tecniche di bypass, che documenta input avversariali in grado di aggirare le protezioni di sicurezza…
 aniketkarne/aco-prompt-shield
Stop prompt injection prima che raggiungano il tuo LLM — zero costi API, funziona interamente in locale, si integra in 2 minuti. Prompt injection è…
 datadog/stratus-red-team
:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 meta-llama/purplellama
Set di strumenti per valutare e migliorare la sicurezza degli LLM.
 yzhao062/pyod
Una libreria Python per il rilevamento di anomalie su dati tabulari, serie temporali, grafi, testo, immagini e audio. Oltre 60 rilevatori,…
 phkhanhtrinh23/agas
Framework di attacco di group shilling agentico guidato da LLM che manipola i ranking dei sistemi di raccomandazione collaborative-filtering…
 uiuc-kang-lab/persistbd
Research code for training adapters that make LLM agent backdoors survive benign fine-tuning, with trigger-rate scoring, SWE-bench evaluation, and…
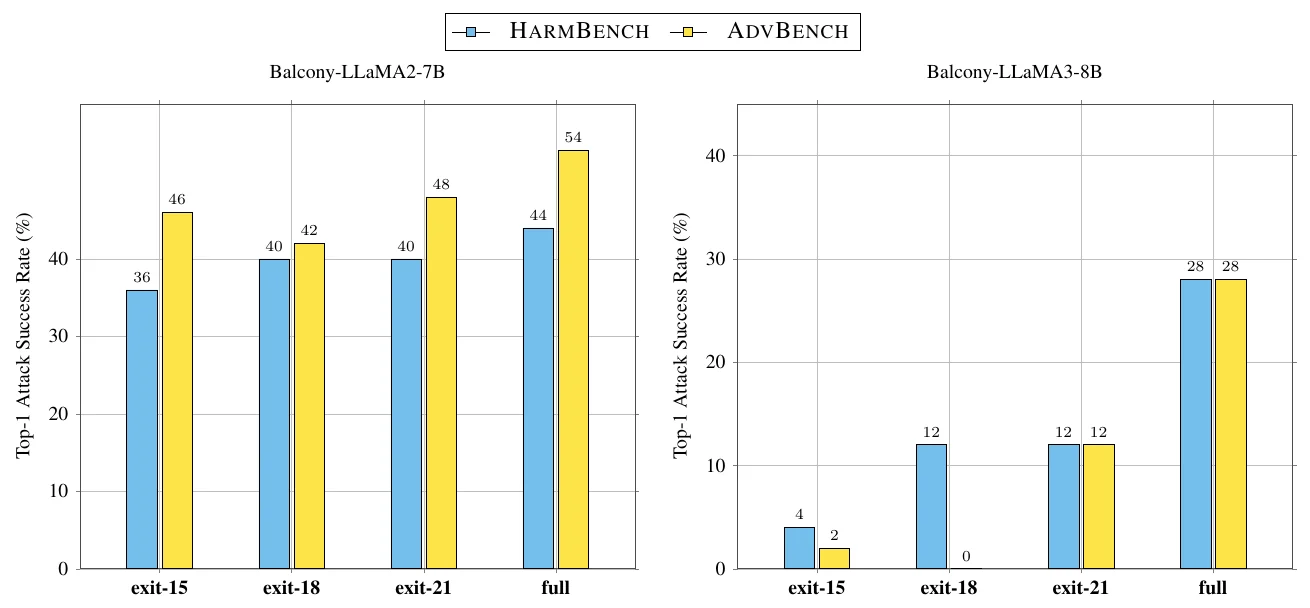 lassnajmuldeen/balcony-jailbreaking
Vulnerabilità di jailbreak attraverso le profondità di uscita anticipata dei LLM. Pubblicato a NeurIPS 2026 nel workshop FLMSec
trusted-ai/adversarial-robustness-toolboxLibreria Python per la sicurezza del machine learning avversario, che consente a red team e blue team di eseguire attacchi e difese di evasione,…
 ye-ze-yu/epireal-bench
Benchmark di red-teaming e framework di attacco black-box per valutare i rischi di disinformazione visiva nei generatori di immagini commerciali, con…






