

New release1 महीना पहले
wazuh v4.10.5
 wazuh/wazuh
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
रक्षात्मक उपकरणभेद्यता स्कैनरकंटेनर सुरक्षा+12
प्रकाशित साइबर सुरक्षा उपकरणों से संक्षिप्त संपादकीय अपडेट।
wazuh/wazuhओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और…
 hahwul/dalfox
तेज़ XSS स्कैनर जिसमें पैरामीटर विश्लेषण, WAF फिंगरप्रिंटिंग और DOM/AST सत्यापन शामिल है। CLI, पाइपलाइन या REST API के माध्यम से रिफ्लेक्टेड, स्टोर्ड…
 raskrebs/sonar
CLI tool for inspecting and managing services listening on localhost ports
 praetorian-inc/augustus
LLM सुरक्षा परीक्षण ढांचा जो prompt injection, jailbreaks, और adversarial attacks का पता लगाने के लिए है — 190+ probes, 28 providers, एकल Go binary
 philippeabraxas-jpg/responsible-alliance-protocol
सुरक्षा एक प्रॉम्प्ट निर्देश नहीं हो सकती। TBP स्वायत्त एजेंटों के लिए एक बाहरी निष्पादन-स्तर की सीमा प्रदान करता है, जो हस्ताक्षरित OPA नीतियों,…
 kulikov0/whitelist-bypass
वेबआरटीसी पर डेटा टनलिंग करके सेंसरशिप को बायपास करना
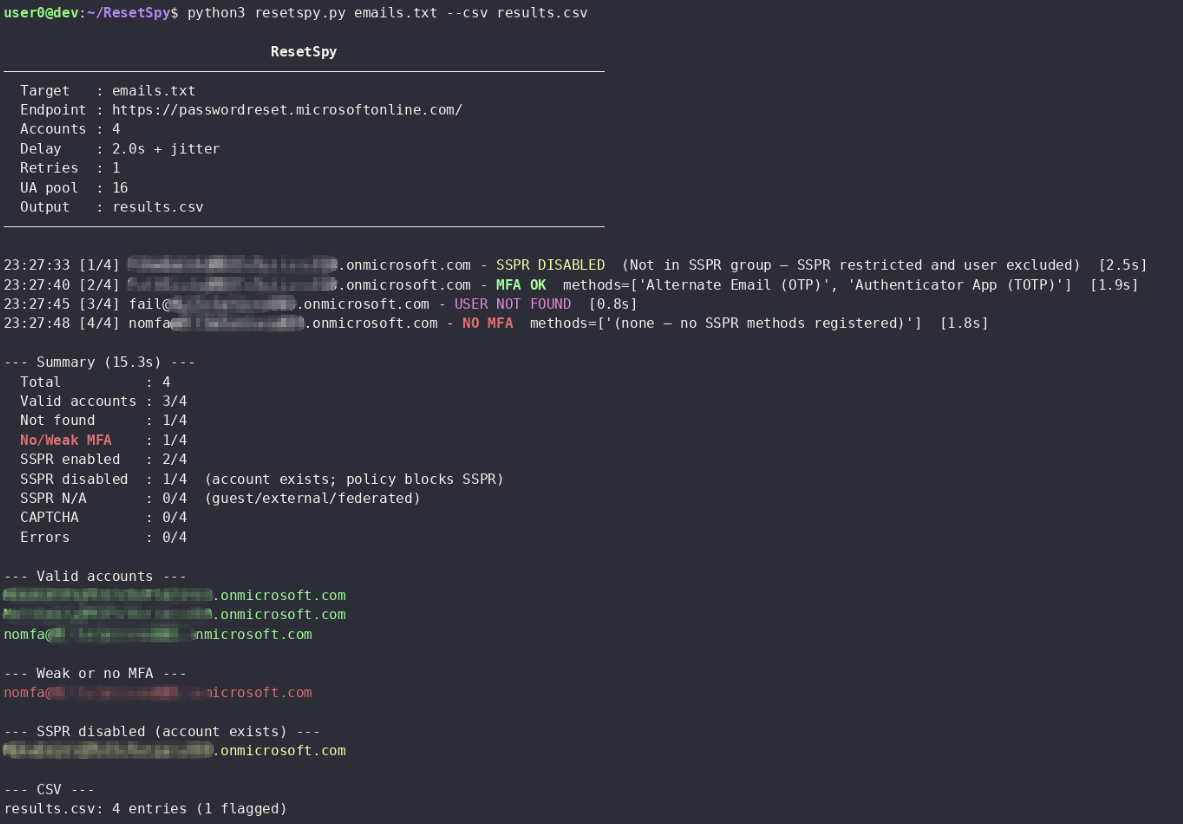 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) पोर्टल के माध्यम से उपयोगकर्ता खातों और पंजीकृत प्रमाणीकरण विधियों की गणना करें
 clickswave/limeyard
जानबूझकर कमजोर Docker लैब, जिसमें एक रूटेबल DNS एस्टेट और प्रत्येक लक्ष्य के लिए मशीन-पठनीय उत्तर कुंजियाँ हैं, जो स्कैनर की सटीकता, रिकॉल और दायरे…
 0xmarik/aresius
पेनिट्रेशन टेस्टर्स और बग बाउंटी हंटर्स के लिए नेटिव HTTP/HTTPS इंटरसेप्शन प्रॉक्सी, जिसमें लाइव रिक्वेस्ट टैम्परिंग, रिक्वेस्ट रीप्ले, हाई-स्पीड…
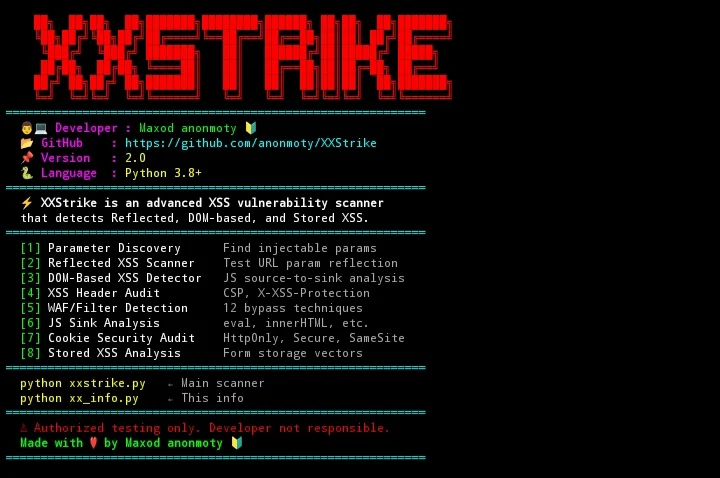 anonmoty/xxstrike
XSS स्कैनर जो XSStrike पर आधारित है और कस्टम सुविधाओं के साथ आता है। वेब एप्लिकेशन में XSS कमजोरियों का पता लगाता है।
 binzhwang/actguard
टूल-उपयोग करने वाले LLM एजेंट्स में embedding retrieval और contrastive log-probability scoring का उपयोग करके अप्रत्यक्ष prompt injection का पता लगाने…
 idov31/silverseal
आधुनिक Linux सिस्टम पर UEFI बूटकिट के साथ एक Linux पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो लगातार और चुपके से Rust-आधारित कर्नेल मॉड्यूल रूटकिट लोड करता है।